
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-1071-PoC-Script — wp/ultimate-member - Script de Exploração de Vulnerabilidade de Injeção SQL. | Kitploit

Ferramentas/GitHubGitHub/spid3hex/cve-2024-1071-poc-script
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubspid3hex/cve-2024-1071-poc-script

CVE-2024-1071-PoC-Script

wp/ultimate-member - Script de Exploração de Vulnerabilidade de Injeção SQL.

Ver Repositório
216há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    390
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Script de Exploração CVE-2024-1071 🚀

🌟 Aviso Legal

Esta Prova de Conceito (PoC) foi criada apenas para fins educacionais e de teste ético.
O uso desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É de responsabilidade do usuário final obedecer a todas as leis aplicáveis, locais, estaduais e federais. Os desenvolvedores não assumem nenhuma responsabilidade e não se responsabilizam por qualquer uso indevido ou dano causado por este programa.

Visão Geral

O plugin Ultimate Member do WordPress (versões 2.1.3 a 2.8.2) possui uma vulnerabilidade de Injeção SQL através do parâmetro sorting. Isso ocorre devido à validação insuficiente de entrada e consultas SQL não preparadas, permitindo que usuários não autenticados manipulem consultas e extraiam dados sensíveis de bancos de dados afetados.

Versões Afetadas do Plugin: 2.1.3 a 2.8.2
Gravidade: Alta
ID CVE: CVE-2024-1071

Status da PoC

A PoC agora está publicada. Foi criada apenas para fins educacionais/pesquisa! Use por sua conta e risco!
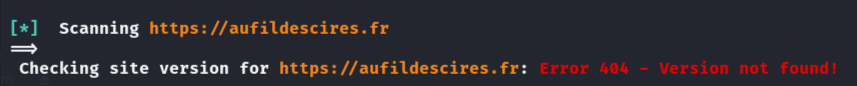
  • NÃO VULNERÁVEL! Not Vulnerable!
  • VULNERÁVEL! Vulnerable!

🔍 Encontrando Alvos Potenciais

Identifique alvos potenciais com ferramentas como FOFA ou Shodan.io usando os seguintes dorks:

  • FOFA Dork: body="/wp-content/plugins/ultimate-member"
  • Hunter Dork: body="/wp-content/plugins/ultimate-member"

📦 Clonando o Repositório

Para começar, clone o repositório usando os seguintes comandos:

git clone https://github.com/Spid3heX/CVE-2024-1071-PoC-Script.git cd CVE-2024-1071-PoC-Script

⚙️ Uso

O script pode escanear um único URL alvo ou vários URLs listados em um arquivo. Ele avaliará cada alvo quanto à vulnerabilidade e fornecerá feedback.

  • Argumentos de Linha de Comando -f, --file: Especifica um arquivo de texto contendo uma lista de URLs alvo para escanear.

  • Para escanear um único URL alvo: python cve-2024-1071.py https://example.com

  • Para escanear múltiplos alvos de um arquivo: python cve-2024-1071.py -f targets.txt

Baixar ferramenta





