
 somekirill/wordlist_generator
Gerador de wordlists únicas de wordlists únicas.

Uma wordlist construída a partir das próprias palavras do seu alvo, para que você teste as rotas, subdomínios e parâmetros que as wordlists públicas não têm.
A maioria dos hunters faz fuzzing com as mesmas poucas listas: SecLists raft, Assetnote, OneListForAll. São boas listas, e esse é o problema. Em um programa popular, cada caminho nelas já foi requisitado por centenas de pessoas antes de você, e o que quer que tenham encontrado já foi reportado.
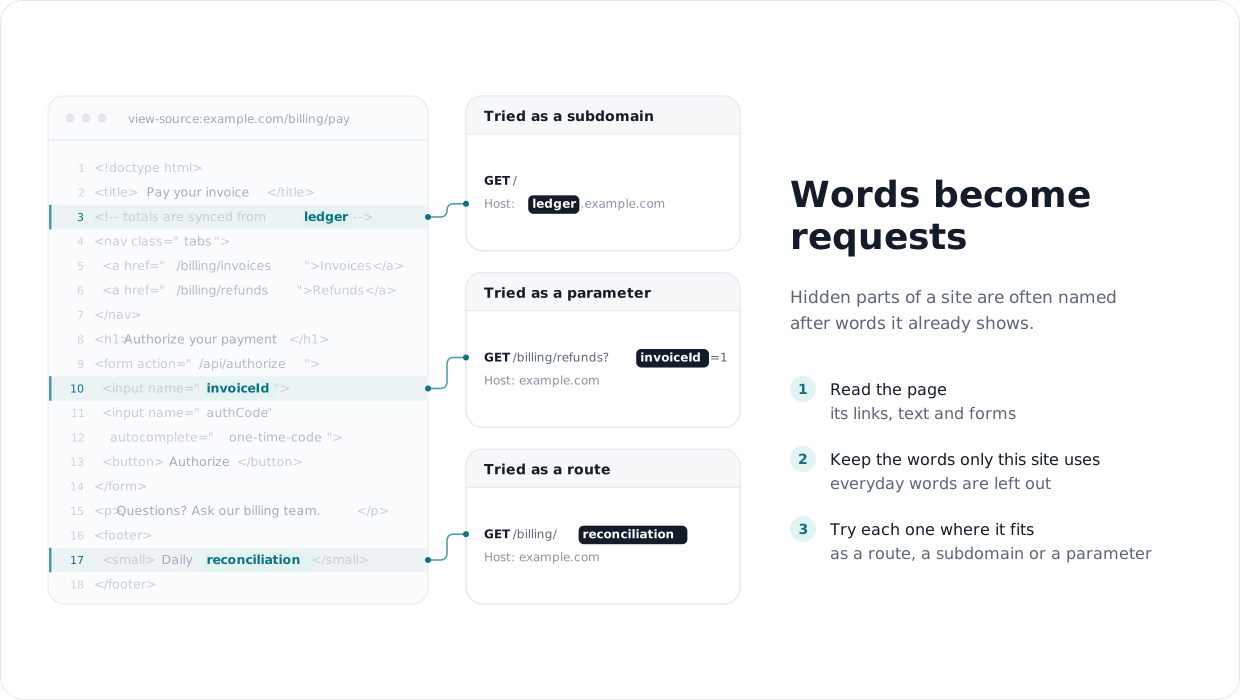
O que sobra tende a ser nomeado a partir do próprio alvo: um nome de produto, um time interno, um campo de um formulário antigo. Nenhuma lista pública contém ledger.example.com ou /billing/reconciliation, mas o alvo pode muito bem mencionar ambos. Pode estar em um comentário HTML, uma nota de rodapé ou o nome de um input.
Leia o que o alvo já mostra e transforme isso em requisições que ninguém mais está enviando. tomnomnom descreveu a abordagem em "Who, What, Where, When"; esta ferramenta faz a leitura por você:
O que sai é curto, geralmente de centenas a alguns milhares de palavras em vez de dezenas de milhares, e específico para este único alvo. Se outra pessoa fizer fuzzing do mesmo programa com raft, sua lista terá pouquíssima sobreposição com a dela.
| Modo | O que extrai | Exemplo |
|---|---|---|
| (padrão) | palavras do texto das páginas | reconciliation, chargebacks |
-dir | nomes de diretórios das URLs, incluindo diretórios com ponto | .git, ledger-sync |
-f | nomes de arquivos, incluindo dotfiles | .htaccess, export-2023.csv |
-p | nomes de parâmetros, prontos para x8 ou Arjun | invoiceId, authCode |
-c | comentários HTML | TODO remove /internal/debug |
Com --links ela também segue os links e campos de formulário nas páginas, não apenas as URLs arquivadas.
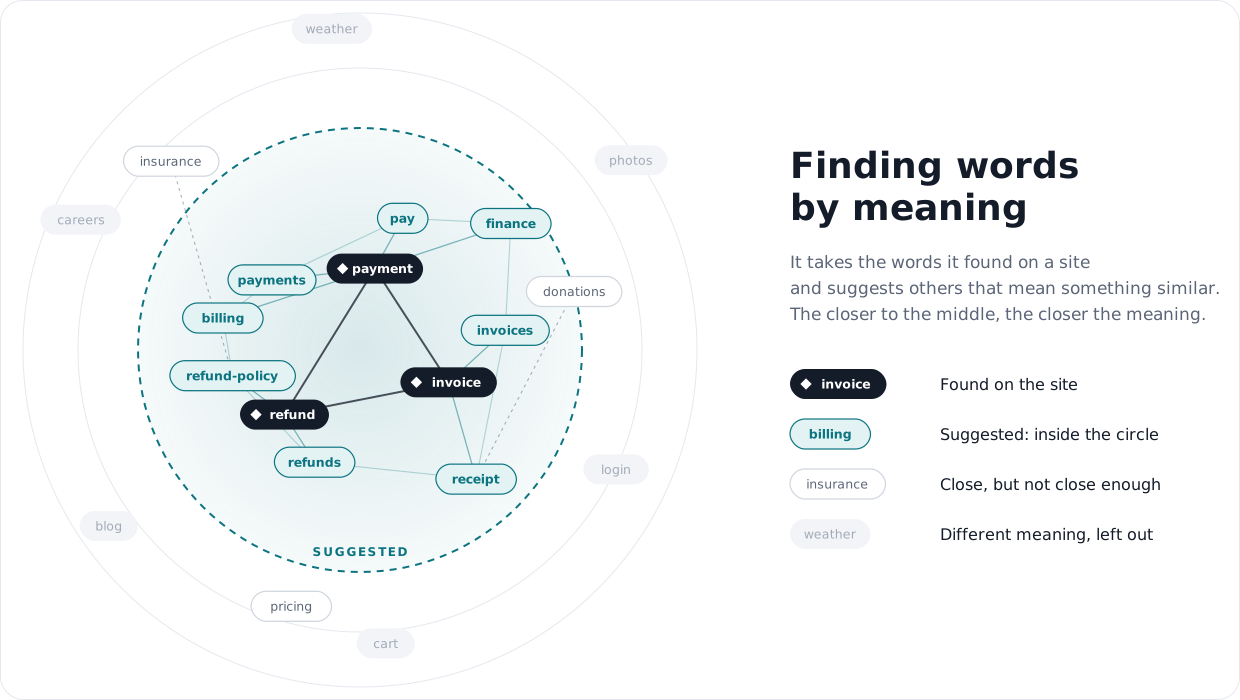
Um alvo que usa invoice, payment e refund provavelmente também tem algo chamado billing, receipts ou refund-policy, mesmo que os arquivos nunca tenham visto isso. Com -x a ferramenta agrupa as palavras que encontrou por significado e sugere palavras que se encaixam em cada grupo. Um pequeno modelo roda na sua CPU, então as palavras do alvo nunca saem da sua máquina. Ela também recombina as próprias partes do nome do alvo: delete_account e user_profile geram delete_user.
-p lista os nomes de parâmetros que o alvo já usa, e -p -x sugere novos construídos a partir deles: se o alvo usa invoiceId e user, ela tenta userId. Ela adiciona os nomes de parâmetros do mundo real mais comuns que ficam próximos aos que encontrou. Parâmetros vistos em um formulário valem a pena ser testados em todas as outras rotas; é assim que muitos bugs de IDOR e mass-assignment são encontrados.
A lista gerada cobre o que é específico do alvo; raft e Assetnote ainda cobrem os caminhos comuns que todo site possui. Execute ambos. As sugestões de -x são palpites classificados por quão bem se encaixam, então head -n 500 pega as melhores. Em diretórios reais mantidos de fora de 9 alvos de bug bounty, misturar 500 sugestões ao raft encontrou tantos caminhos quanto o raft sozinho no mesmo tamanho, então trate -x como uma forma de explorar os próprios tópicos do alvo. Os detalhes estão em docs/expansion.md.
Teste apenas alvos que você tem permissão para testar.
Requer Python 3.11+ e gau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
Apenas a wordlist vai para o stdout, portanto o redirecionamento é seguro. ./wordlist_generator.py -h lista todas as opções.
-x funciona, a largura do cluster (--coverage), resultados medidos e limites.-x faz download no primeiro uso (nada de terceiros é incluído): o modelo snowflake-arctic-embed-xs (Apache-2.0), as wordlists do Assetnote para --pool web e --pool params, e o wordfreq (dados CC BY-SA 4.0) para --pool web.Licenciado sob a Apache License 2.0.






