
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Wynis — Audite a Segurança do Windows com as Melhores Práticas | Kitploit

Ferramentas/GitHubGitHub/sneakysecdoggo/wynis
Scanners de VulnerabilidadesAuditoria de Configuração
GitHubsneakysecdoggo/wynis

Wynis

Audite a Segurança do Windows com as Melhores Práticas

Ver Repositório
1914787há 2 anosRevisado pelo Kitploit
Compartilhar

Wynis

Apenas um script do PowerShell para auditoria de segurança com as MELHORES Práticas no ambiente Windows Você só precisa executar o script, ele criará um diretório chamado: AUDIT_CONF_%MACHINENAME_%DATE%
W1

Atualmente, os scripts são:

-WynisWIN2016DC-CISv1.0 : Auditoria do DC 2016 com CIS

-Wynis-AD : Auditoria de Segurança do Domínio com STIG e outras Melhores Práticas de segurança (Em Andamento)

-WynisO365-CIS : Auditoria do O365 com as Melhores Práticas CIS (Em Andamento)

-WynisWIN10-CIS : Auditoria do Win 10 com as Melhores Práticas CIS

-WynisWIN11-CIS : Auditoria do Win 11 com as Melhores Práticas CIS

-WynisWIN2016-CIS : Auditoria do Win 2016 com as Melhores Práticas CIS

Pré-requisitos

Antes de executar o script, você deve:

-'Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser' antes de executar o script no seu console do PowerShell

- Assine o Wynis com seu PKI https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/

Informações

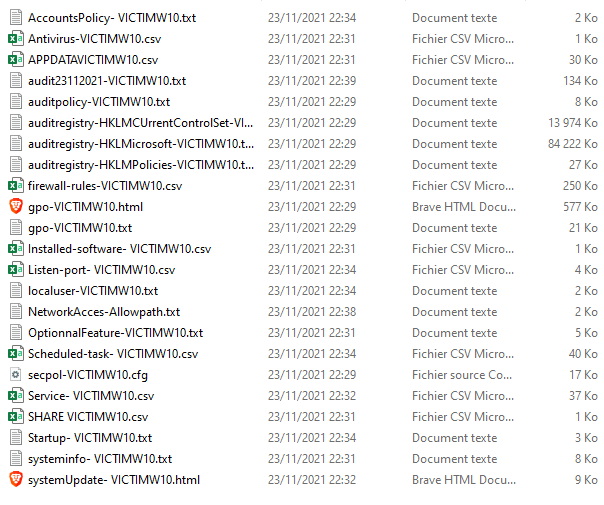
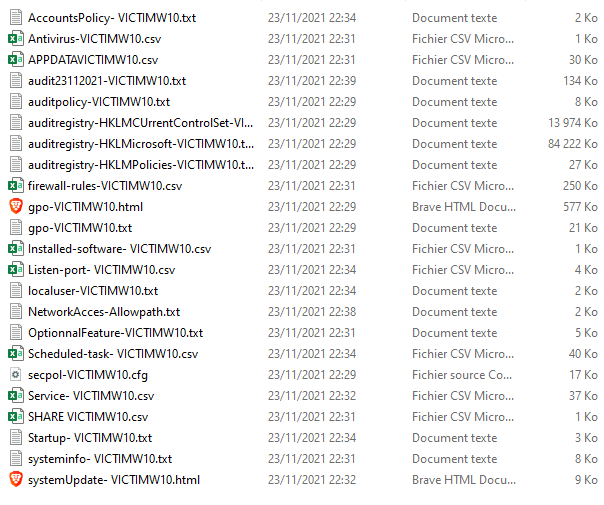
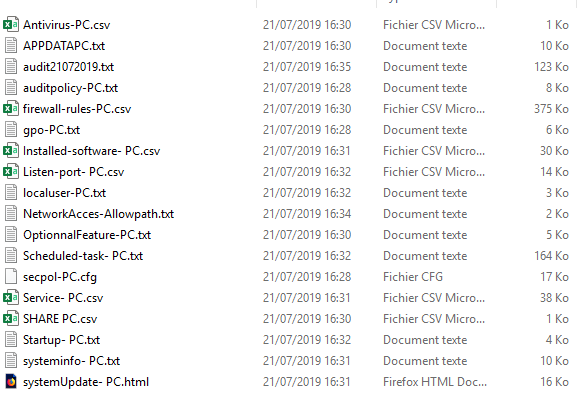
O diretório de saída conterá os seguintes arquivos:
W2

-Antivirus-%COMPUTERNAME% : Lista os softwares antivírus instalados

W3

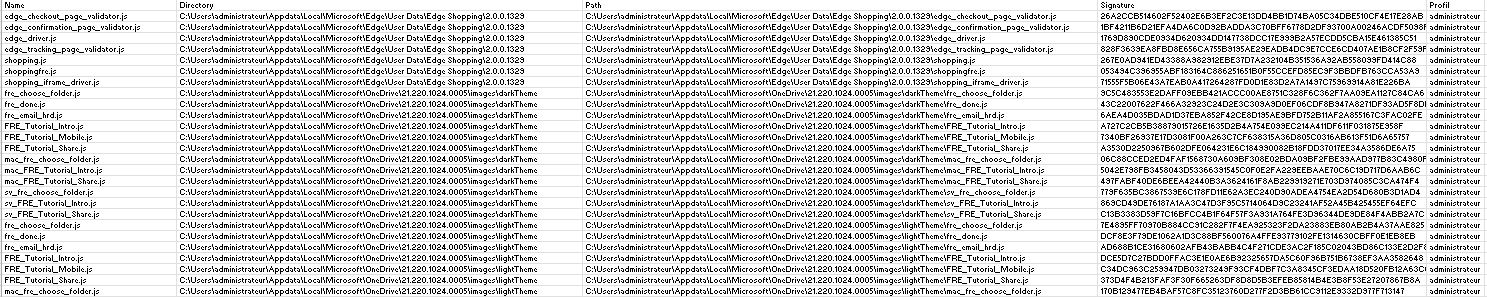
-APPDATA%COMPUTERNAME% : Lista todos os arquivos executáveis no diretório APPDATA W4
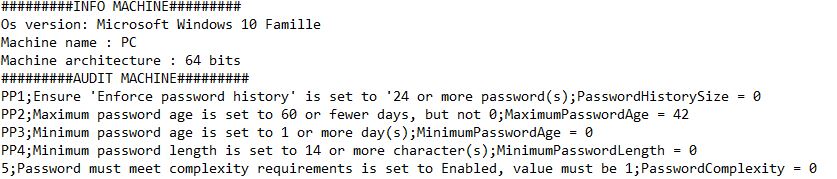
-Audit%DATE%: lista o resultado de todos os testes CIS
W4

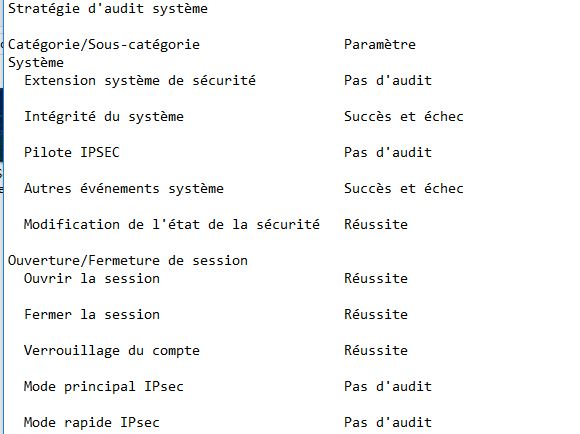
-auditpolicy-%COMPUTERNAME% : política de auditoria configurada
W5

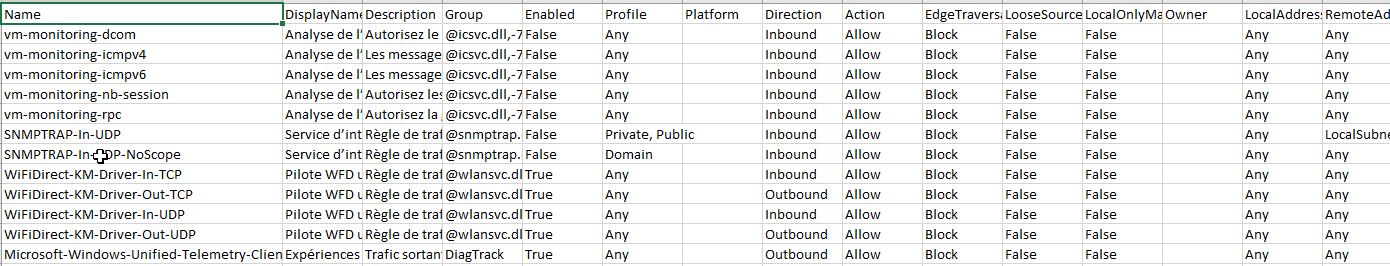
-firewall-rules-%COMPUTERNAME% : Lista todas as regras locais do firewall do Windows
W6

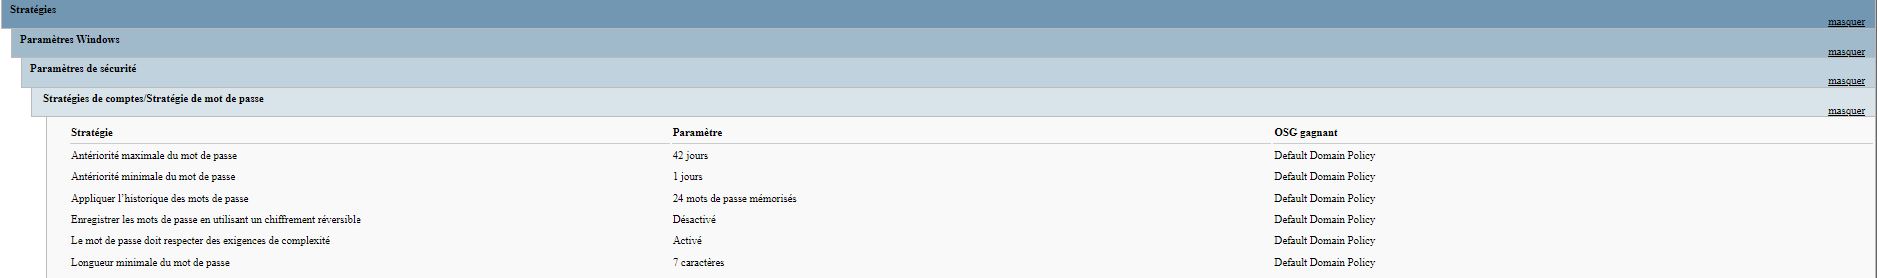
-gpo-%COMPUTERNAME% : Gpresult para GPOs aplicadas
W10

-Installed-Software-%COMPUTERNAME% : Lista os softwares instalados
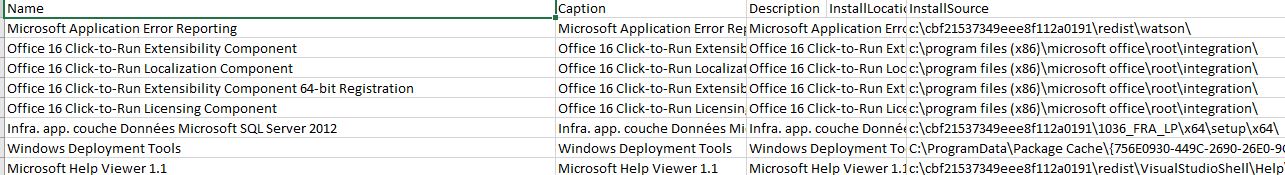
W6

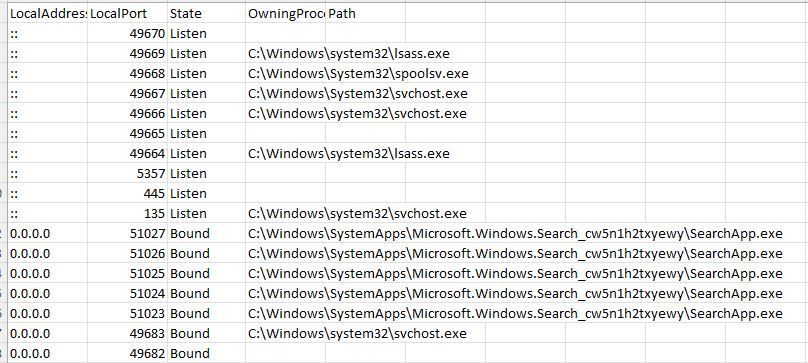
-Listen-port-%COMPUTERNAME% : netstat com executável associado W11 -localuser-%COMPUTERNAME% : lista todos os usuários locais
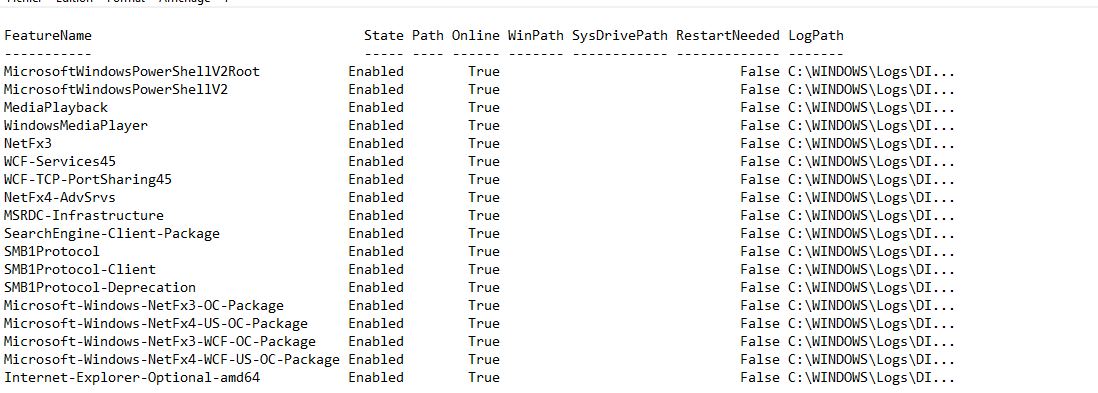
-OptionnalFeature-%COMPUTERNAME% : Lista todos os recursos opcionais habilitados
W7

-Scheduled-task-%COMPUTERNAME% : lista todas as tarefas agendadas

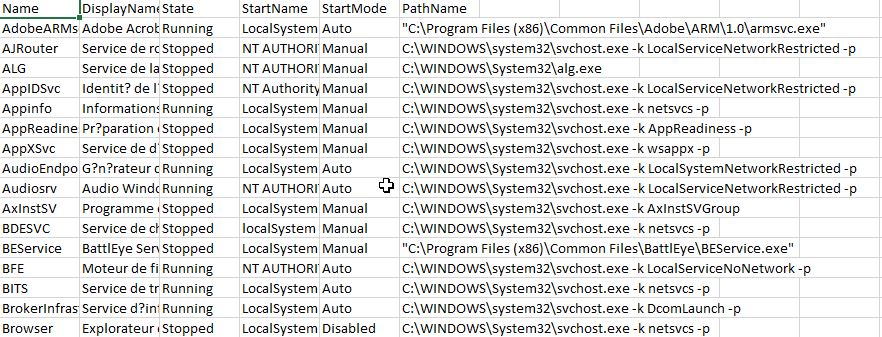
W8 -Service-%COMPUTERNAME% : lista todos os serviços
W9

-Share-%COMPUTERNAME% : lista todos os compartilhamentos
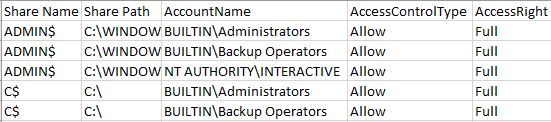
W10

-StartUp-%COMPUTERNAME% : verifica o registro para identificar executáveis de inicialização

-System-%COMPUTERNAME% : systeminfo

-SystemUpdate : Verifica o Wmi Quickfix para identificar atualizações instaladas

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





