Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-29923 — O driver de kernel pstrip64.sys expõe um IOCTL que permite que usuários com privilégios baixos mapeiem intervalos arbitrários de memória física para seu próprio espaço de endereçamento virtual. Essa primitiva permite acesso total de leitura/gravação à RAM física do sistema, permitindo que atacantes modifiquem estruturas críticas do kernel e elevem privilégios para NT AUTHORITY\SYSTEM. | Kitploit
Ferramentas/GitHubGitHub/smarttfoxx/cve-2026-29923
Escalada de PrivilégiosForensia de MemóriaAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

Sobre

O driver de kernel pstrip64.sys expõe um IOCTL que permite que usuários com privilégios baixos mapeiem intervalos arbitrários de memória física para seu próprio espaço de endereçamento virtual. Essa primitiva permite acesso total de leitura/gravação à RAM física do sistema, permitindo que atacantes modifiquem estruturas críticas do kernel e elevem privilégios para NT AUTHORITY\SYSTEM.

Compartilhar
Ver Repositório
4138há 7 mesesAinda não revisado

CVE-2026-29923 - Escalação de Privilégio Local via Mapeamento Arbitrário de Memória Física

O driver de kernel pstrip64.sys expõe um IOCTL que permite que usuários com baixos privilégios mapeiem intervalos arbitrários de memória física em seu próprio espaço de endereçamento virtual. Essa primitiva proporciona acesso total de leitura/escrita à RAM física do sistema, permitindo que invasores modifiquem estruturas críticas do kernel e elevem privilégios para NT AUTHORITY\SYSTEM.

O driver cria um objeto de dispositivo \Device\PSTRIP64 e um link simbólico \DosDevices\PSTRIP64 acessíveis aos usuários.

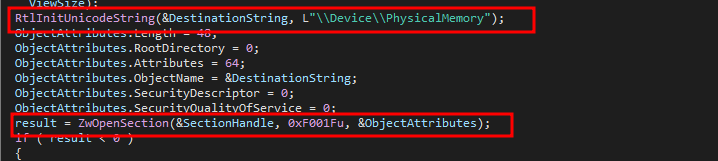
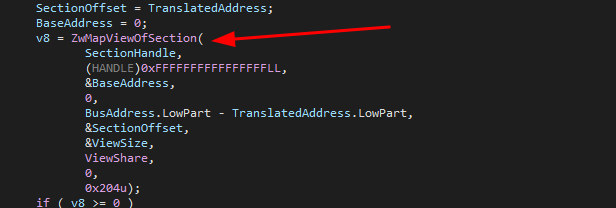
A vulnerabilidade existe na rotina DispatchDeviceControl, especificamente no manipulador do IOCTL 0x80002008. A função sub_11000 abre um handle para \Device\PhysicalMemory e o mapeia diretamente no espaço de endereçamento do processo chamador via ZwMapViewOfSection. Ela aceita um endereço físico e um comprimento do buffer de entrada, traduz o endereço via HalTranslateBusAddress e o mapeia usando ZwCurrentProcess(). Um invasor pode escanear a memória física para encontrar a estrutura _EPROCESS do seu próprio processo e sobrescrever o token de segurança para System, ou corrigir o código do kernel diretamente.

Uma vulnerabilidade semelhante foi vista pela primeira vez em CVE-2008-5725 para o arquivo pstrip.sys em versões anteriores do aplicativo, onde o driver PowerStrip usando o IOCTL 0x800020A8 permite que o invasor passe um endereço de destino (como HalDispatchTable) e dados a serem gravados nesse endereço. A encontrada desta vez na versão mais recente permite explicitamente que um usuário mapeie qualquer memória física em seu próprio processo. O invasor mapeia a RAM física, escaneia a estrutura do seu próprio processo e edita manualmente seu token para obter privilégios de Administrador. Agindo diretamente na memória.

Lógica do Código Vulnerável

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
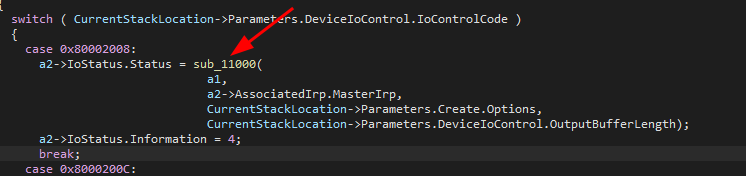
imagem imagem imagem

Exploração

Um PoC foi desenvolvido para demonstrar a escalação de privilégio; no entanto, nenhum código será disponibilizado publicamente para evitar uso indevido.
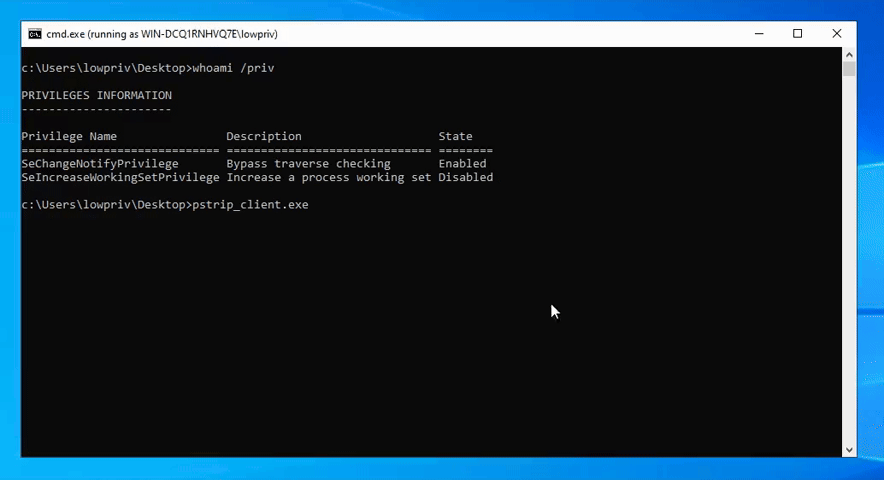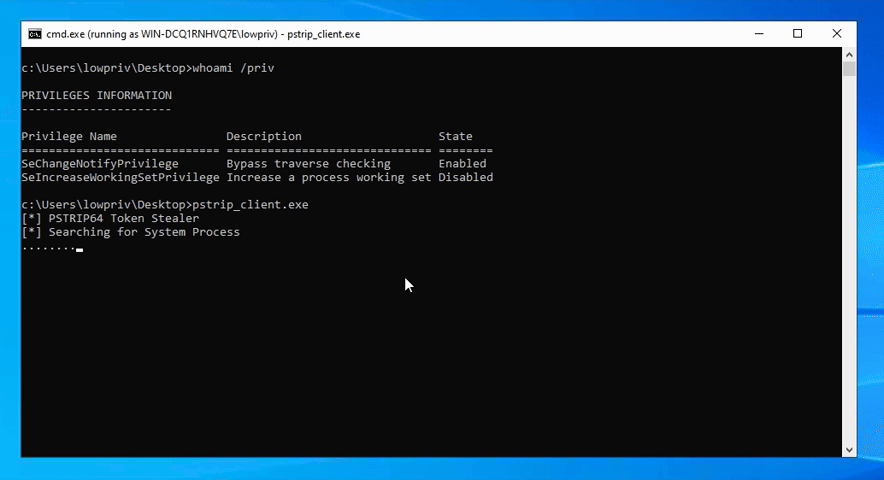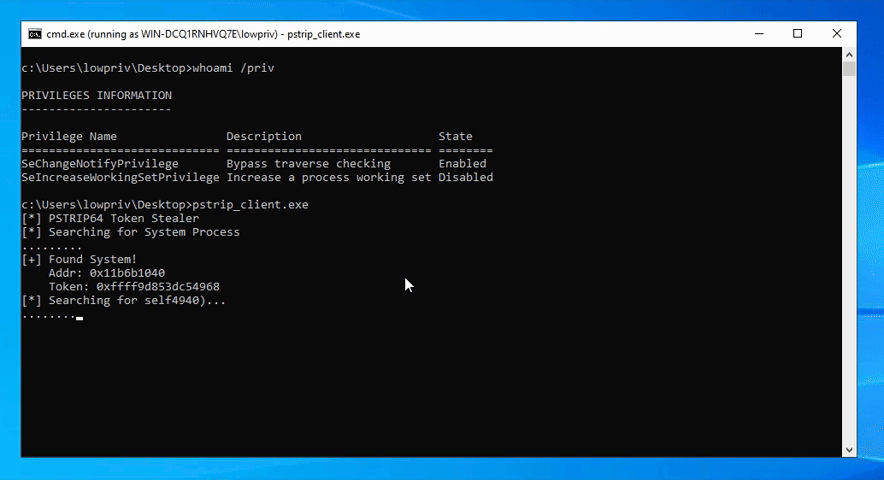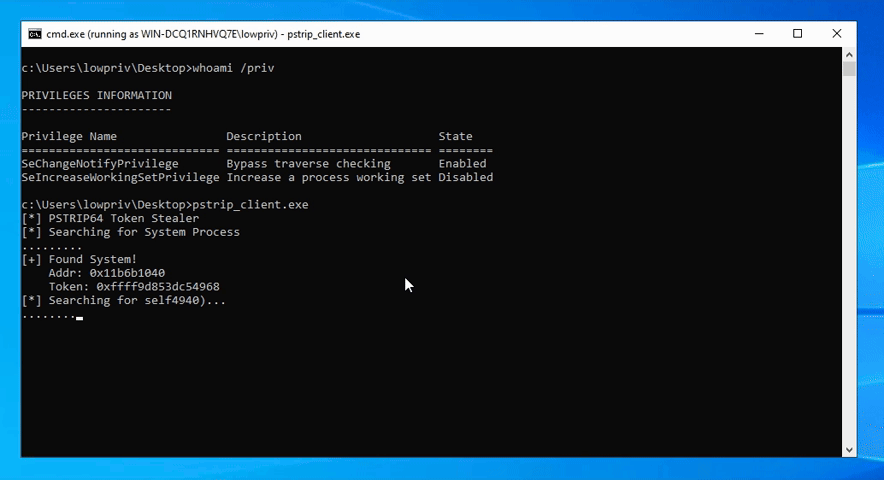
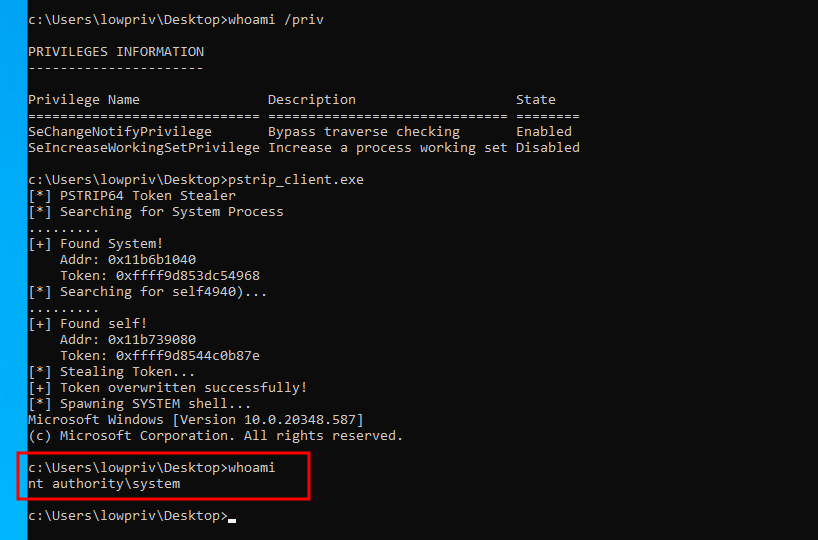
  1. O PoC itera pela memória física em blocos de 2MB.
  2. Ele escaneia estruturas _EPROCESS validando o PID, o ImageFileName e a validade do ponteiro Token.
  3. Ao localizar o _EPROCESS do processo "System" e do processo do invasor, a ferramenta copia o valor do Token do System para o campo Token do invasor.
  4. O processo do invasor obtém privilégios de SYSTEM.

poc

imagem
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →