smaranchand/bucky
Bucky (Uma ferramenta automática de descoberta de buckets S3)


O Bucky descobre buckets AWS S3 passivamente, enquanto você navega, e verifica-os quanto a configurações incorretas. Ele tem duas partes: um addon de navegador e um motor de backend.
O addon observa as requisições que uma página faz para *.amazonaws.com e também examina a marcação
da página, para encontrar buckets cujas URLs só aparecem dentro de um bundle JavaScript ou são
inseridas após o carregamento. Esse é o motivo de fazer isso em um navegador em vez de um crawler:
ele vê páginas autenticadas, conteúdo de aplicações de página única e ativos por tenant que um
scanner externo nunca alcança.
O backend sonda cada bucket primeiro em modo somente leitura — ele existe, seus conteúdos são
listáveis publicamente, os objetos são legíveis publicamente, ele reflete origens CORS arbitrárias e
é uma referência pendente que poderia ser tomada. Em seguida, ele tenta automaticamente a prova
de conceito de escrita em qualquer bucket que exista, enviando bucky.txt como evidência.
A passagem somente leitura é executada primeiro porque estabelece a região do bucket e se ele é real — ambos necessários para o teste de escrita — e porque produz descobertas em buckets que recusam escritas.
A escrita automática está ativada por padrão. O Bucky envia um arquivo para os buckets que descobre enquanto você navega, o que incluirá hosts que não estão no escopo do que você está testando. Defina
BUCKY_AUTO_WRITE=falseem.envpara sondar em modo somente leitura e acionar escritas manualmente a partir do dashboard.
Vídeo de demonstração: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Edite o .env com suas credenciais da AWS e configurações de autenticação:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Inicialize o banco de dados:
make reset
Inicie o mecanismo de backend:
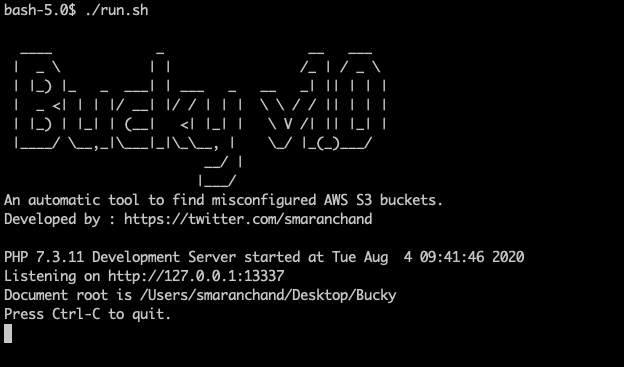
make serve
O dashboard é executado em http://127.0.0.1:13337 (protegido por HTTP Basic Auth).
make service
Instala um agente launchd que inicia o Bucky a cada login e o reinicia se ele
falhar. Ele se vincula apenas a 127.0.0.1, portanto nada fora da máquina consegue alcançá-lo.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Isto é um LaunchAgent e não um LaunchDaemon por design: o Bucky lê o .env do
repositório e tem de correr como tu, não como root. Isso significa que arranca no
login, não no arranque propriamente dito. Os logs vão para logs/service.log.
Nota que com BUCKY_AUTO_WRITE=true isto significa que o Bucky está a correr e a tentar
uploads para todos os buckets que descobre, continuamente, em segundo plano. Esse é o
comportamento pretendido, mas vale a pena ser deliberado antes de o instalar como serviço.
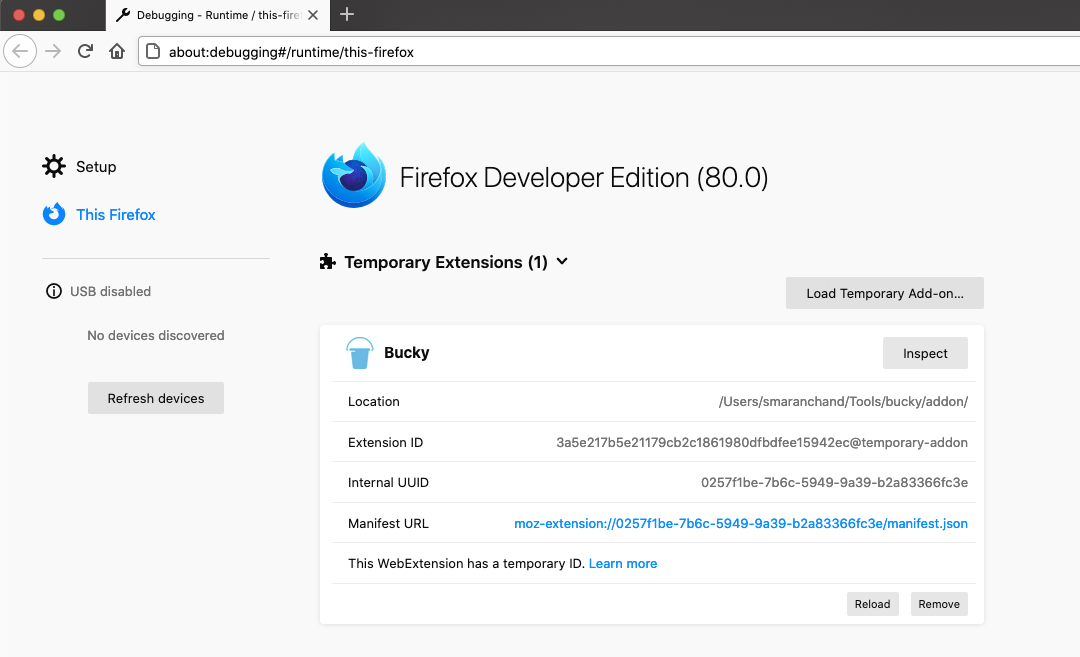
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN do teu .envO passo 4 é obrigatório. O token é guardado no armazenamento da extensão e não no código-fonte do addon, por isso nunca é commitado; até ser definido, o addon não envia nada e regista um aviso na consola do service worker.
O botão da barra de ferramentas também mostra, num relance, qual o backend configurado e se o addon consegue efetivamente alcançá-lo.
Navega por websites — o Bucky descobre buckets S3 automaticamente e os resultados aparecem no dashboard.
O endpoint é editável nas definições, por isso o backend não tem de ser local. Define
Backend endpoint para o URL /process do teu servidor, por exemplo
https://bucky.example.com/process, e guarda.
Guardar um host fora de localhost desencadeia um pedido de permissão do navegador. Esse pedido é
esperado e tem de ser aceite — o addon só é distribuído com permissão para
127.0.0.1 e localhost, e solicita qualquer outro host no momento em que o guardas. Se
recusares, as definições não são guardadas, porque o addon não conseguiria contactar
o host de qualquer forma.
Usa HTTPS para um backend remoto. Cada pedido transporta o teu token de API e o nome de
todos os buckets S3 descobertos enquanto navegas, o que constitui um registo contínuo da tua navegação.
Sobre HTTP em texto simples, qualquer pessoa no caminho da rede pode ler ou alterar isso; a página de definições
avisa quando o endpoint é remoto e não está encriptado. Dá também à implementação um forte
BUCKY_AUTH_PASS e BUCKY_API_TOKEN, uma vez que uma instância na cloud é alcançável por qualquer pessoa
que a encontre.
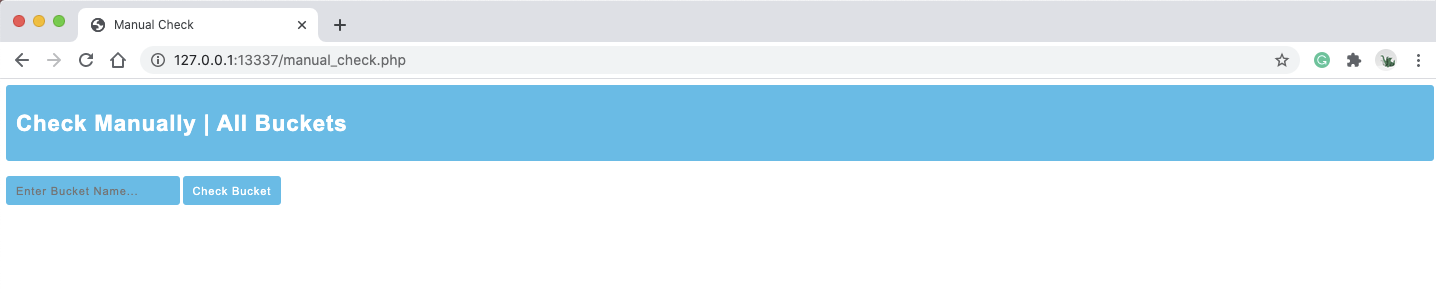
Visita http://127.0.0.1:13337/check para testar manualmente um nome de bucket.
| Caminho | Descrição |
|---|---|
/ | Ecrã inicial |
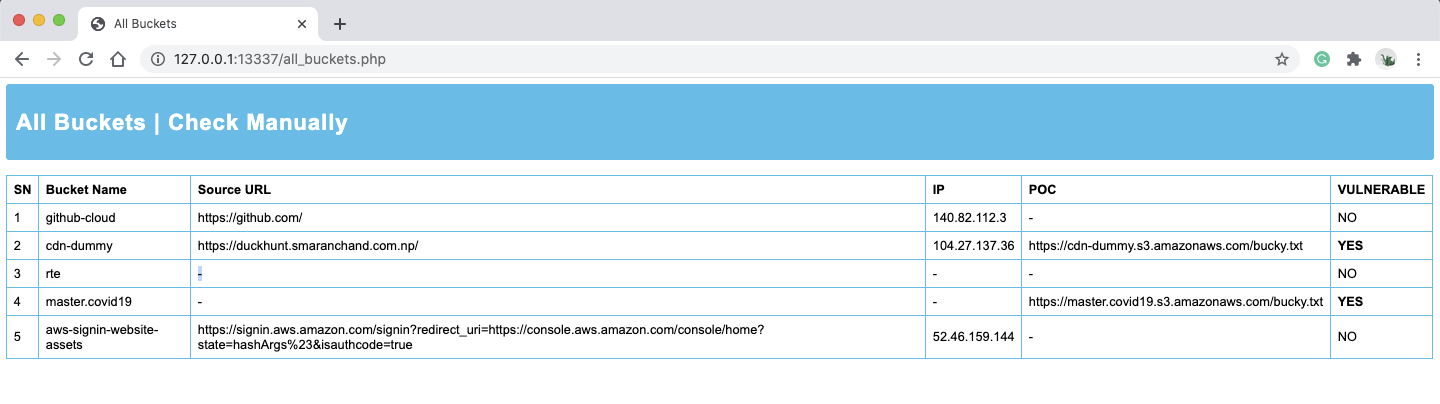
/buckets | Dashboard — todos os buckets descobertos e as suas descobertas |
/check | Formulário de verificação manual de bucket |
/process | Endpoint de sondagem só de leitura (POST). Usado pelo addon e pelo formulário manual |
/write-poc | Reexecutar o teste de escrita para um bucket a pedido (POST). Apenas sessão de navegador + token CSRF |
| Descoberta | Significado |
|---|---|
LIST | O conteúdo do bucket é enumerável por qualquer pessoa |
READ | Os objetos são acessíveis sem credenciais |
CORS | O bucket reflete um Origin arbitrário, ou permite * |
WRITE | O teste de escrita carregou bucky.txt. Corre automaticamente a menos que BUCKY_AUTO_WRITE=false |
TAKEOVER | Referenciado por uma página ativa mas o bucket não existe |
Um badge com ? significa que a verificação não estabeleceu uma resposta — um pedido falhou, ou uma
pré-condição nunca foi cumprida. Isso é deliberadamente distinto de um resultado negativo: um
scanner que mostra uma verificação não executada como "limpa" está a reivindicar uma cobertura que não tem.
O Bucky reporta buckets pertencentes aos sites que navegas, o que incluirá hosts que não estão no âmbito daquilo que estás a testar. A sondagem só de leitura emite apenas pedidos que um navegador comum poderia ter feito ao carregar a página.
O teste de escrita não — carrega um ficheiro para o bucket de outra pessoa, e por predefinição
corre automaticamente em todos os buckets encontrados. Decide deliberadamente se isso é apropriado
para a forma como navegas, e define BUCKY_AUTO_WRITE=false se não for.
A executar o Bucky
A carregar o Addon
Painel
Todos os Buckets
Verificação Manual
POC Por Bucky