
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/skoveit/cve-2026-29781
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoComando e ControleRed Teaming
GitHubskoveit/cve-2026-29781

CVE-2026-29781

Prova de conceito de exploração para CVE-2026-29781, que utiliza credenciais capturadas de implant Sliver para acionar um pânico de ponteiro nulo e derrubar o servidor C2 por meio de pacotes mTLS malformados.

Ver Repositório
4138há 8 mesesAinda não revisado
Compartilhar

Sliver C2 Kill-Switch


Vulnerabilidade arquitetural no servidor Sliver C2 permite Weaponização Reverse-C2. Ao extrair credenciais de um implante capturado, um defensor pode weaponizar a relação C2 para acionar um Kill-Switch remoto de infraestrutura. Esta exploração visa uma falta sistêmica de validação de ponteiro nulo nos manipuladores Protobuf, levando a um pânico global em tempo de execução.

O impacto da CVE-2026-29781 é uma Paralisia Operacional Total da infraestrutura C2.

  1. O Caçador se Torna o Caçado: Um defensor que captura um binário de implante pode reverter o ataque e desligar completamente o servidor Sliver.

  2. Colapso Cross-Transport: Como os transportes mTLS, WireGuard e DNS carecem de um mecanismo recover(), um único pacote malformado faz todo o runtime Go sair (SIGSEGV).

  3. Perda Colateral de Sessões: Uma falha acionada via beacon DNS matará instantaneamente todas as sessões HTTP, mTLS e WireGuard ativas em toda a frota.

  4. Expulsão de Operadores: Todos os operadores ativos são imediatamente desconectados da interface gRPC, perdendo todo o estado não salvo e o monitoramento em tempo real.

  5. A restauração exige intervenção manual para reiniciar o servidor e restabelecer cadeias de pivô complexas, criando um alto Objetivo de Tempo de Recuperação (RTO).

Etapas de Reprodução:

  1. Pré-requisitos: Extrair Credenciais: Obtenha o certificado mTLS, a chave privada e a chave secreta Age de um implante Sliver capturado.

  2. Editar o PoC: Abra mtls_poc.go e substitua os valores de espaço reservado no bloco var (c2Endpoint, clientCertPEM, clientKeyPEM, peerPrivateKey) pelas suas credenciais extraídas.

  3. Execute o exploit contra o seu servidor Sliver de teste:

go run mtls_poc.go

Resultado Esperado e Prova de Falha: Ao receber o pacote malformado, o servidor Sliver aciona imediatamente uma Desreferência de Ponteiro Nulo. Como a camada de transporte (mTLS/Yamux) não consegue se recuperar desse pânico, todo o processo do servidor termina com um SIGSEGV.

Você pode verificar isso verificando o status do servidor:

systemctl status sliver

Advertência Oficial GHSA-hx52-cv84-jr5v
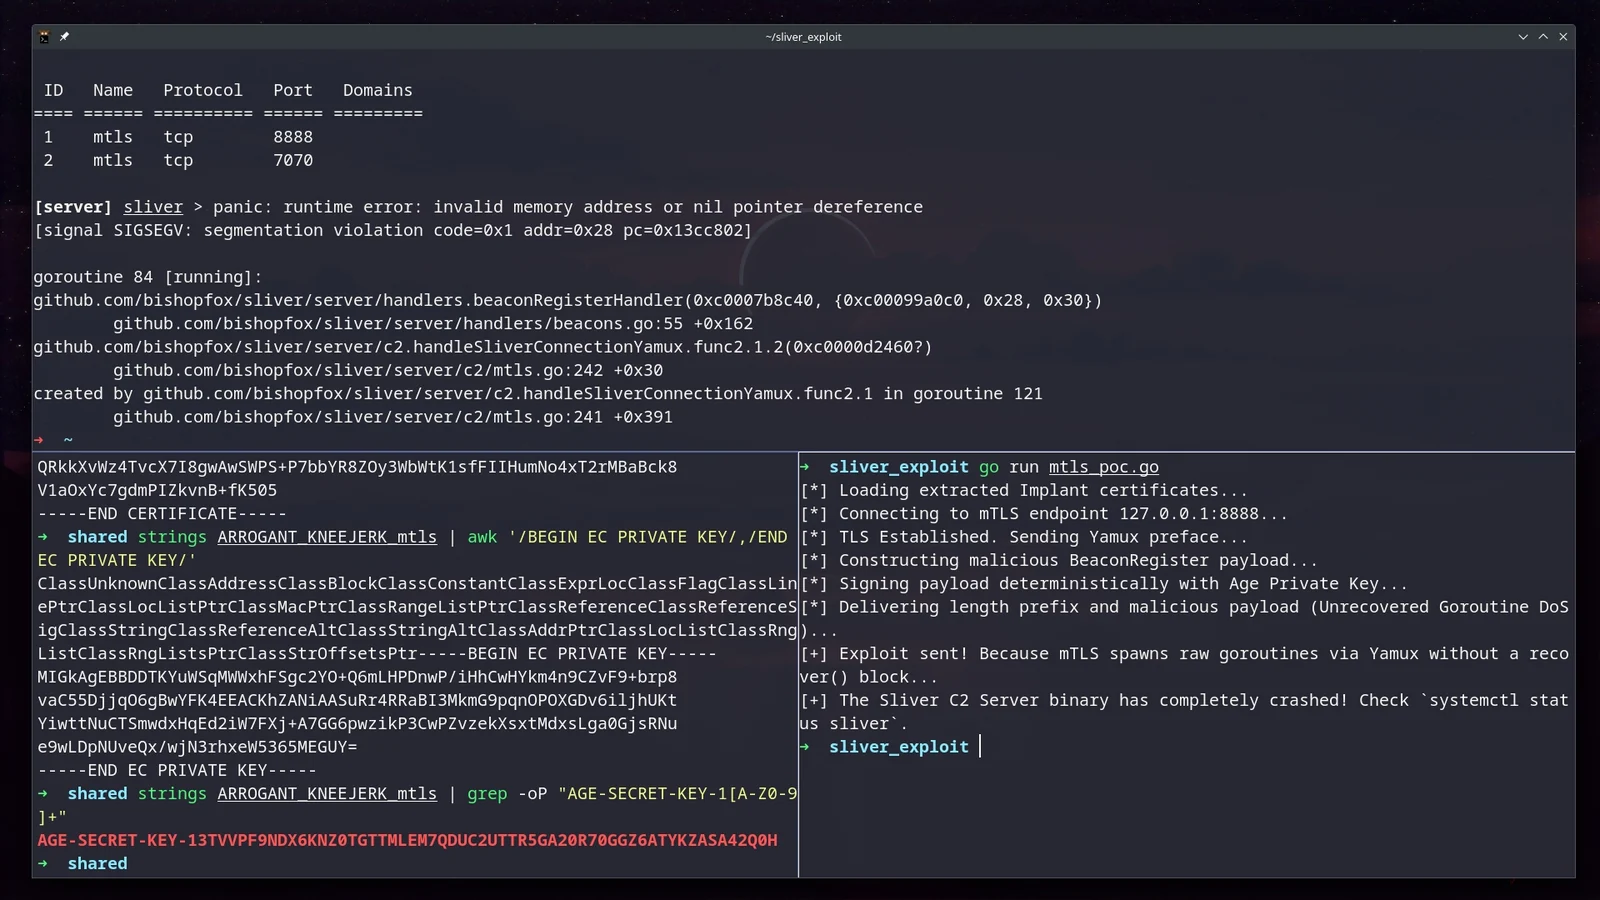

Screenshot_20260228_025732

Palestina Livre 🇵🇸

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






