
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/skotizo/cve-2021-43129
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e PesquisaAprendizado e Educação
GitHubskotizo/cve-2021-43129

CVE-2021-43129

Vulnerabilidade no Sistema de Gestão de Aprendizagem (LMS) do D2L Brightspace

Ver RepositórioSite
225há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-43129

Vulnerabilidade no Sistema de Gestão de Aprendizagem (LMS) do D2L Brightspace

Tipo de Vulnerabilidade:

CWE-668: Exposição de Recurso a Esfera Incorreta

Fornecedor do Produto:

Desire2Learn/D2L

Base de Código do Produto Afetado:

Sistema de Gestão de Aprendizagem (LMS) do D2L Brightspace

Versão testada: 20.21.7

A D2L anunciou que a configuração "Desativar Clique Direito" será descontinuada em agosto de 2022.

Componente Afetado:

Configuração "Desativar Clique Direito" do módulo de Provas

Tipo de Ataque:

Remoto

Impacto na Escalação de Privilégios:

Verdadeiro

Vetores de Ataque:

O participante remoto da prova pode remover "&ispriv=&drc=1" da URL da prova, recarregar a página e obter privilégio total para destacar texto, copiar e colar via atalhos de teclado, e imprimir os dados da prova via atalhos de teclado.

Metodologia e Descrição

Ao realizar provas com a configuração "Desativar Clique Direito" habilitada, descobri que ela pode ser desativada removendo dados da solicitação GET. A configuração "Desativar Clique Direito" é usada para impedir que os usuários tenham o privilégio de destacar texto, copiar e colar via atalhos de teclado, e imprimir os dados da prova via atalhos de teclado. Uma exploração pode remover completamente a configuração "Desativar Clique Direito" para um usuário remoto que esteja realizando a prova.

Prova de Conceito

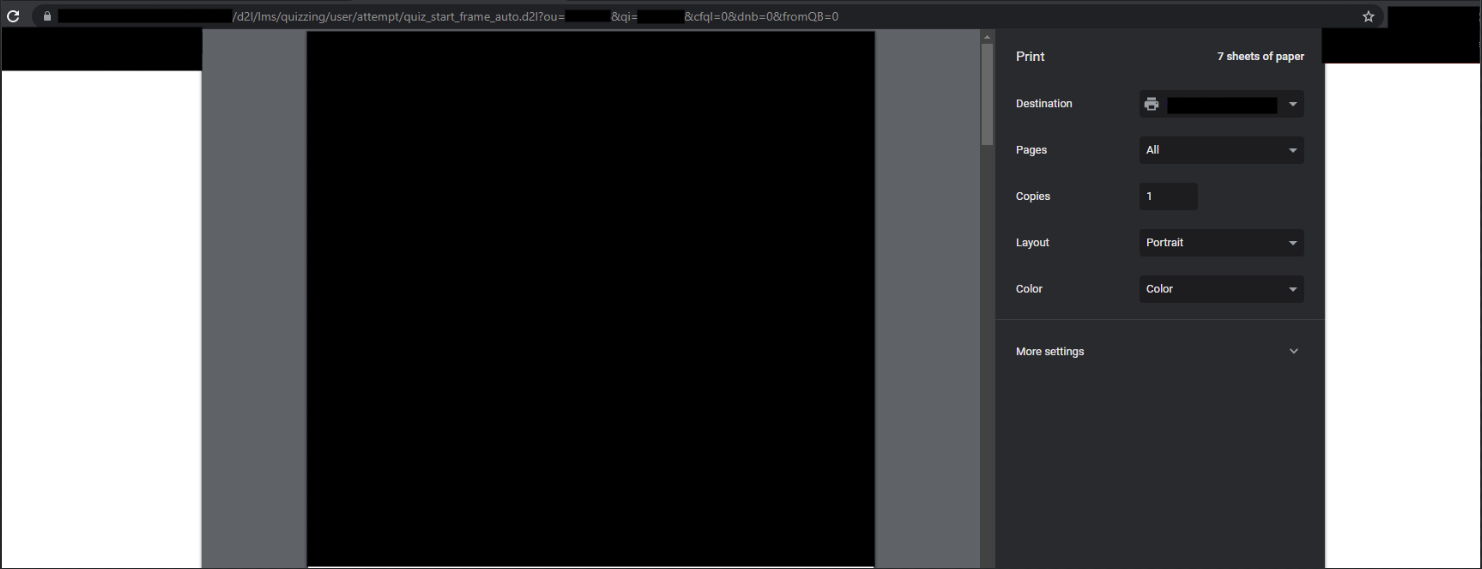
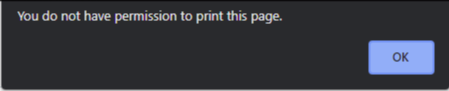
Após iniciar uma prova com a configuração "Desativar Clique Direito" habilitada, a barra de pesquisa do usuário conterá estes dados destacados. 1 A configuração "Desativar Clique Direito" das provas funciona conforme o esperado em seu estado atual. Ao usar CRTL+P, resulta nesta mensagem de pop-up.

2

Se o participante da prova remover "&ispriv=&drc=1" e recarregar a página, o usuário agora terá o privilégio de destacar texto, copiar e colar via atalhos de teclado, e imprimir os dados da prova via atalhos de teclado. 3
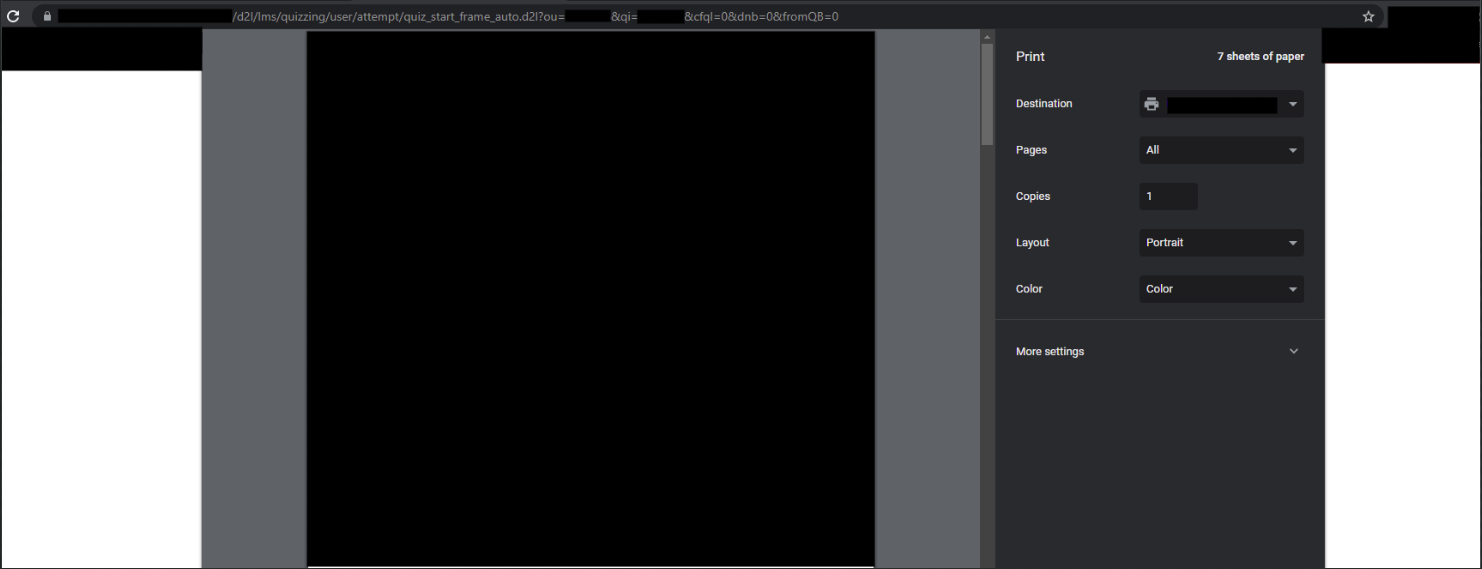
Os dados da solicitação GET dos elementos ou e qi foram removidos por serem pessoalmente identificáveis e não afetarem a vulnerabilidade. Divulguei esta vulnerabilidade de forma privada e dei tempo para correção, a fim de fortalecer a integridade do aplicativo LMS da D2L.


POC Simplificada

A solicitação para carregar a prova com a função "Desativar Clique Direito" habilitada.

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0

A solicitação para carregar a prova e desativar a configuração "Desativar Clique Direito".

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0

Linha do Tempo

  • Divulgação inicial à D2L - 08/10/2021

  • A D2L reconheceu a vulnerabilidade - 08/11/2021

  • Pagamento recebido pela divulgação da vulnerabilidade - 09/10/2021

  • Solicitação do ID CVE - 27/10/2021

  • A D2L anunciou a descontinuação do "Desativar Clique Direito" em agosto de 2022 - 15/02/2022

  • CVE-2021-43129 atribuído - 30/03/2022

  • Divulgação pública - 15/04/2022

  • Descrição do CVE atualizada - 19/04/2022

  • Solicitação emitida para alterar a descrição do CVE-2021-43129 com base na sugestão da D2L - 20/04/2022

  • A NIST atualizou a página da web com o CWE e o CWSS

Baixar ferramenta





