Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-5076 — ARMember Premium <= 7.3.1 Assunção Completa de Conta de Administrador | Kitploit
Ferramentas/GitHubGitHub/shootcannon/cve-2026-5076
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubshootcannon/cve-2026-5076

CVE-2026-5076

ARMember Premium <= 7.3.1 Assunção Completa de Conta de Administrador

Ver Repositório
36há 5 mesesAinda não revisado
Compartilhar

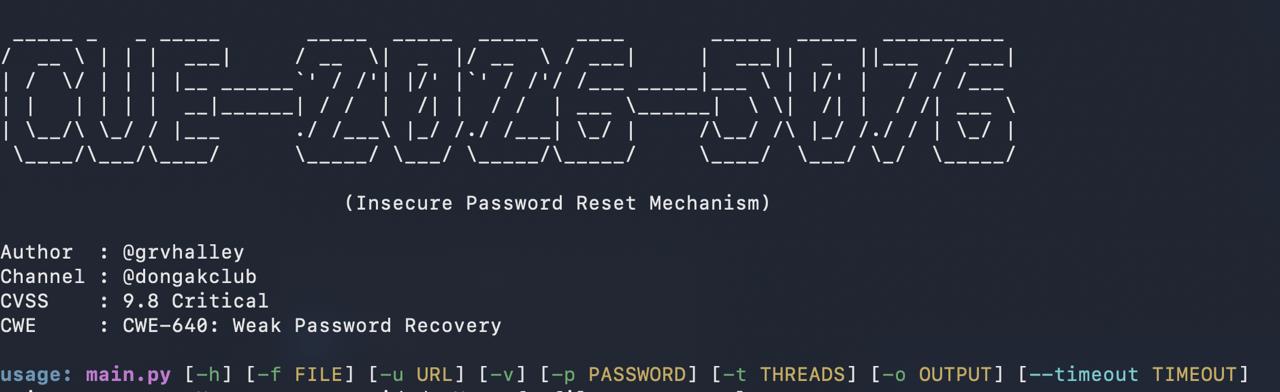
CVE-2026-5076 - Vulnerabilidade de Redefinição de Senha do ARMember

telegram-cloud-photo-size-5-6129916611100610908-y

Informações da Vulnerabilidade

ItemDetalhe
ID CVECVE-2026-5076
PluginARMember – Membership Plugin & Content Restriction
Versão AfetadaPremium <= 7.3.1
Versão Corrigida7.3.2
Pontuação CVSS9.8 (Crítico)
CWECWE-640: Recuperação Fraca de Senha
TipoMecanismo Inseguro de Redefinição de Senha → Armazenamento de Chave em Texto Plano
Vetor de AtaqueRede / Remoto / Não Autenticado (via cadeia de SQLi)
Instalações Ativas30,000+ (Premium)
Descoberto PorWordfence Threat Intelligence
Data de Publicação3 de Junho de 2026

CVEs Relacionadas

CVETipoSeveridade
CVE-2026-5076Redefinição Insegura de Senha — Armazenamento de Chave em Texto Plano9.8 Crítico
CVE-2026-5073Injeção SQL Não Autenticada (ORDER BY)9.8 Crítico
CVE-2026-5074Injeção SQL Não Autenticada (WHERE)9.8 Crítico

Descrição

As versões 7.3.1 e anteriores do ARMember Premium são afetadas por uma vulnerabilidade crítica envolvendo manuseio inseguro de redefinição de senha. O plugin armazena chaves de redefinição de senha em texto plano, permitindo que atacantes explorem vulnerabilidades adicionais, como Injeção SQL, para obter tokens de redefinição válidos e potencialmente comprometer contas de usuários.

Impacto

  • Assunção de conta
  • Redefinição de senha não autorizada
  • Escalação de privilégios
  • Comprometimento de conta administrativa

Remediação

  • Atualize para ARMember Premium 7.3.2 ou superior.
  • Rode as credenciais das contas afetadas.
  • Revise os registros em busca de atividade suspeita de redefinição de senha.
  • Aplique todas as atualizações de segurança relacionadas ao CVE-2026-5073 e CVE-2026-5074.

Severidade

MétricaValor
CVSS v3.19.8
SeveridadeCrítico
Autenticação NecessáriaNão
Interação do UsuárioNenhuma
Complexidade do AtaqueBaixa
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →