
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-56801 — Vulnerabilidade de Geração de IV AES-CFB no Aplicativo de Desktop Reolink | Kitploit

Ferramentas/GitHubGitHub/shinycolumn/cve-2025-56801
Análise de VulnerabilidadesExploraçãoCriptografiaPapers e PesquisaAprendizado e Educação
GitHubshinycolumn/cve-2025-56801

CVE-2025-56801

Vulnerabilidade de Geração de IV AES-CFB no Aplicativo de Desktop Reolink
Ver Repositório
28há 1 anoAinda não revisado
Compartilhar

CVE-2025-56801

Vulnerabilidade de Geração de IV AES-CFB no Aplicativo Desktop da Reolink

1. Visão Geral

Reolink Icon
  • Nome: Aplicativo Desktop da Reolink
  • Versão: 8.18.12
  • Fornecedor: Reolink
  • CWE: CWE-1204: Geração de Vetor de Inicialização (IV) Fraco, CWE-321: Uso de Chave Criptográfica Codificada
  • CVSS: 5.1 MÉDIO
  • String do Vetor: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:L

2. Resumo

O Aplicativo Desktop da Reolink (versão 8.18.12) usa o algoritmo AES-CFB para criptografar arquivos de configuração e outros dados sensíveis.

No entanto, o Vetor de Inicialização (IV) usado nesse processo é tratado de forma inadequada, levando a uma vulnerabilidade em que os dados de configuração criptografados podem ser facilmente descriptografados por um invasor.

3. Detalhes

O código a seguir mostra que o IV é gerado dinamicamente em tempo de execução:

{
  key: "fetchAesIv",
  value: function () {
    return window.napiDecrypt.getAesIv();
  },
}

No entanto, o valor retornado é sempre a mesma string: bcswebapp1234567.

Isso significa que, embora o IV seja tecnicamente gerado em tempo de execução, ele é efetivamente codificado, não fornecendo segurança adicional.

4. Prova de Conceito (PoC)

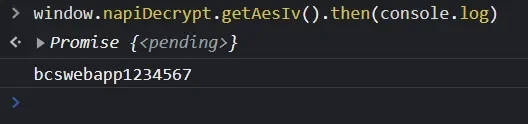
Enquanto o aplicativo está em execução, o valor do IV pode ser recuperado dinamicamente por meio do console JavaScript do DevTools.

A função window.napiDecrypt.getAesIv() retorna uma Promise que resolve para uma string constante bcswebapp1234567.
PoC

Isso demonstra que o IV é reutilizado em todas as operações de criptografia, violando as melhores práticas criptográficas.

5. Recomendações

Em modos de cifra de bloco como CFB, CBC e OFB, reutilizar um IV pode permitir que um invasor preveja padrões de texto cifrado, comprometendo, em última análise, a confidencialidade dos dados. Para cumprir o propósito de um IV, um novo valor imprevisível deve ser gerado dinamicamente.


6. Referências

  • https://www.cve.org/CVERecord?id=CVE-2025-56801
  • https://nvd.nist.gov/vuln/detail/CVE-2025-56801
  • https://github.com/shinyColumn/CVE-2025-56799
  • https://github.com/shinyColumn/CVE-2025-56802
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




