

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/sharathc213/cve-2023-7172
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebAprendizado e EducaçãoLabs e Prática
GitHubsharathc213/cve-2023-7172

CVE-2023-7172

# Sistema de Gestão Hospitalar intencionalmente vulnerável demonstrando injeção de SQL (CVE-2023-7172) com configuração Docker e PoC para testes educacionais de segurança.

Ver Repositório
6230há 2 anosAinda não revisado
Compartilhar

CVE-2023-7172

Visão Geral

Este projeto contém uma versão vulnerável de um Sistema de Gestão Hospitalar (HMS) suscetível a Injeção de SQL (CVE-2023-7172). A Injeção de SQL é uma vulnerabilidade crítica em aplicações web que pode ter impactos graves na segurança e na funcionalidade de um sistema.

Detalhes do CVE

  • ID do CVE: CVE-2023-7172
  • Tipo de Vulnerabilidade: Injeção de SQL
  • Componente Afetado: Página de login do administrador
  • Parâmetro Vulnerável: username
  • Detalhes do Fornecedor: phpgurukul.com
  • Versão Vulnerável: Hospital Management System 1.0

Passos para Reproduzir (PoC)

Clonar o Repositório:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

Executar o Docker Compose:

docker-compose up -d

Acessar a Página de Login do Administrador:

Abra um navegador web e navegue até a página de login do administrador, normalmente localizada em http://localhost:8080/hms/admin/

Tentativa Inicial de Login:

No campo "Username", insira o seguinte:

admin' -- -

Preencha o campo "Password" com qualquer valor (não importa neste caso). POC
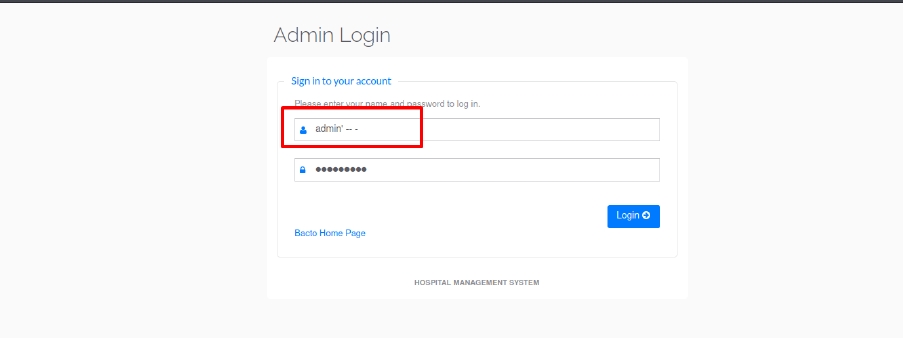
Tentar Fazer Login:

Clique no botão "Log In" para tentar fazer login usando o nome de usuário modificado.

Observar o Resultado:

Se a aplicação conseguir fazer login no painel do administrador sem exigir a senha correta, isso indica que uma vulnerabilidade de Injeção de SQL provavelmente está presente.

Impacto da Injeção de SQL em um Sistema de Gestão Hospitalar

A Injeção de SQL é uma vulnerabilidade crítica em aplicações web que pode ter impactos graves e abrangentes na segurança e na funcionalidade de um sistema. Aqui estão os principais impactos potenciais de um ataque bem-sucedido de Injeção de SQL:

  • Acesso Não Autorizado a Dados
  • Exfiltração de Dados
  • Manipulação de Dados
  • Assunção de Conta
  • Comprometimento do Sistema
  • Interrupção da Aplicação
  • Consequências Legais e de Conformidade
  • Danos à Reputação
  • Perda Financeira

Recomendações de Mitigação

Para mitigar a vulnerabilidade de Injeção de SQL, considere implementar as seguintes boas práticas:

  • Declarações Parametrizadas (Prepared Statements)
  • Procedimentos Armazenados
  • Validação de Entrada
  • Lista de Permissões (Whitelisting)
  • Escape de Entradas do Usuário

Aviso Legal

Este projeto é intencionalmente vulnerável e deve ser usado apenas para fins educacionais e de teste. Não implante isto em um ambiente de produção.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




