
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/shakur1314/cve-2022-22965-spring4shell-security-operations-analysis
Análise de VulnerabilidadesSegurança WebTestes de PenetraçãoAprendizado e EducaçãoResposta a IncidentesAnálise de Logs
GitHubshakur1314/cve-2022-22965-spring4shell-security-operations-analysis

CVE-2022-22965-Spring4Shell-Security-Operations-Analysis

Uma simulação abrangente de resposta a incidentes de um Centro de Operações de Segurança (SOC) demonstrando detecção, triagem, análise e mitigação da vulnerabilidade Spring4Shell (CVE-2022-22965).

Ver Repositório
33há 8 mesesAinda não revisado
Compartilhar

CVE-2022-22965 — Análise de Operações de Segurança Spring4Shell

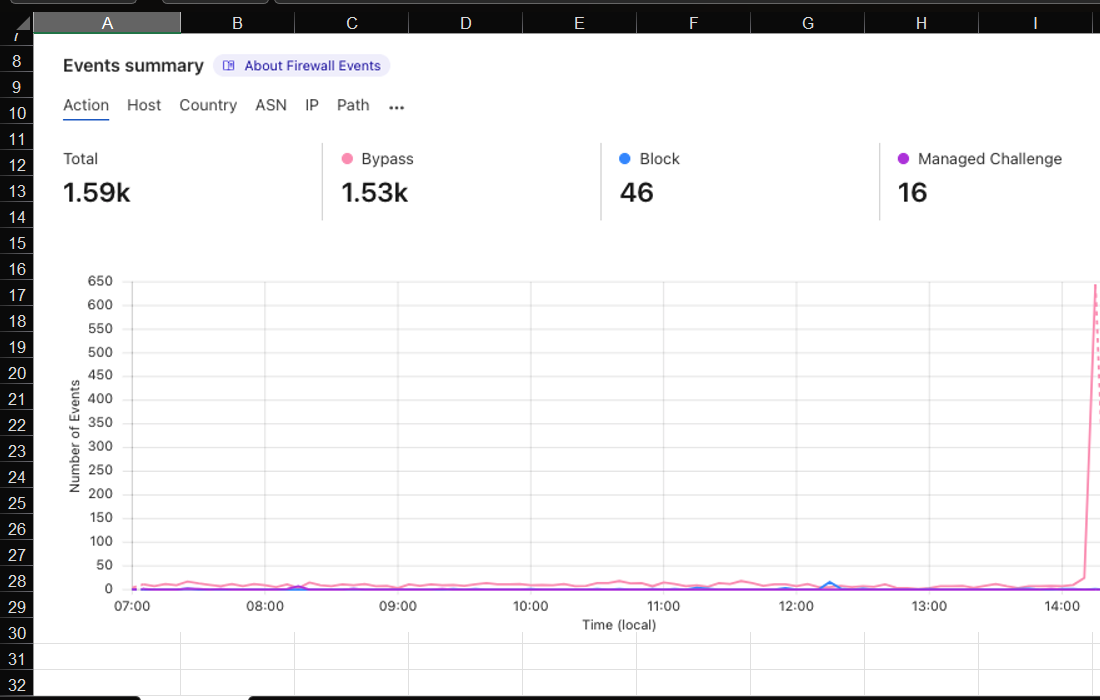
Painel do Firewall

Uma simulação prática de um Centro de Operações de Segurança (SOC) onde atuei como Analista de Segurança da Informação respondendo a uma tentativa ativa de exploração do Spring4Shell. Este repositório documenta todo o ciclo de vida da resposta a incidentes — desde a deteção inicial até à análise e mitigação.

Aviso: Este projeto foi realizado como parte de uma simulação de trabalho na área de cibersegurança na Forage para fins educacionais. Toda a análise foi conduzida num ambiente controlado e simulado.


Sobre o CVE-2022-22965 (Spring4Shell)

O Spring4Shell é uma vulnerabilidade crítica de execução remota de código no Spring Framework. Permite que atacantes explorem o mecanismo de vinculação de parâmetros para obter acesso não autorizado a propriedades de classes Java, o que pode levar à execução remota total de código.

  • Gravidade: Crítica (CVSS 9.8)
  • Versões afetadas: Spring Framework 5.3.0–5.3.17, 5.2.0–5.2.19 e versões anteriores
  • Vetor de ataque: Pedidos HTTP POST maliciosos que exploram a vinculação de parâmetros

Tarefa 1 — Triagem e Notificação de Incidentes

Objetivo: Analisar os registos do firewall para identificar a infraestrutura comprometida, avaliar a gravidade da ameaça e notificar a equipa adequada.

Análise dos Registos do Firewall

A análise dos registos do firewall revelou um padrão de pedidos HTTP/1.1 POST suspeitos direcionados a /tomcatwar.jsp, todos contendo cadeias de parâmetros class.module.classLoader — o indicador característico da exploração do Spring4Shell.
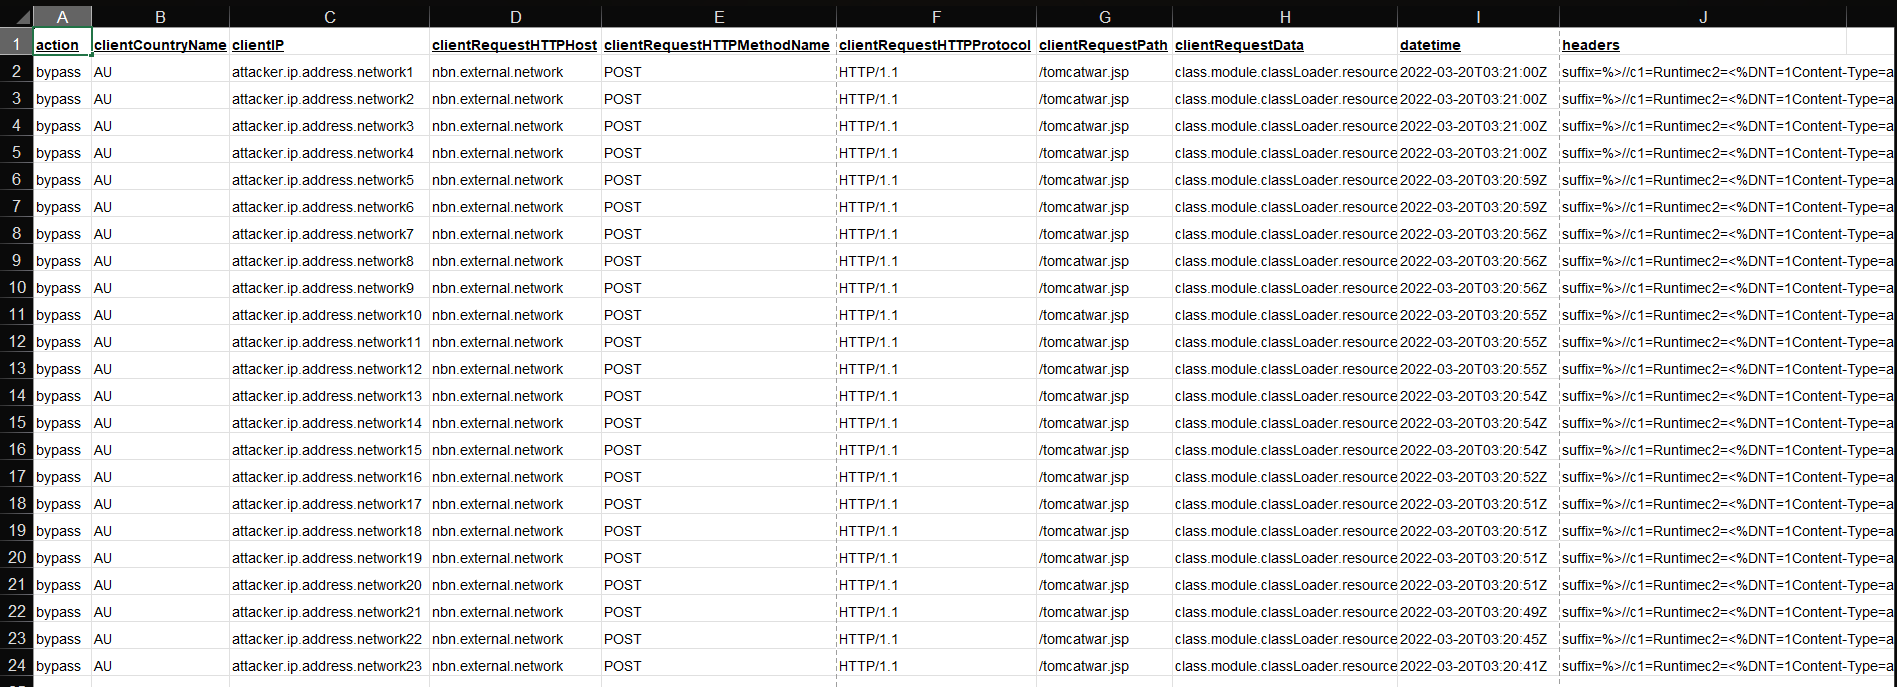
Logs do Firewall

Descobertas

CampoDetalhe
Infraestrutura AfetadaServiços críticos da NBN
Nível de PrioridadeP1 — Crítico
Vetor de AtaqueCVE-2022-22965 (Spring4Shell)
Estado AtualServiço indisponível; funcionalidade comprometida
Timestamp da Deteção2022-03-20T03:21:00Z

Notificação de Incidente

Após confirmar a ameaça, redigi e enviei uma notificação de incidente para a equipa da NBN com um resumo preciso da situação, sistemas afetados e ações imediatas necessárias.
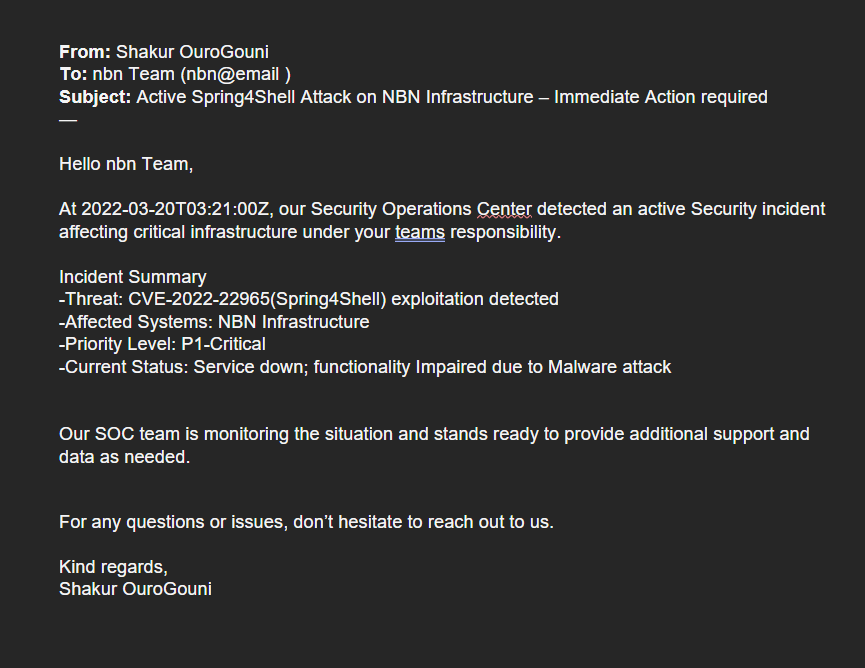
Email de Resposta a Incidente para a Equipa NBN


Tarefa 2 — Análise da Ameaça e Mitigação

Objetivo: Conduzir uma análise mais aprofundada dos padrões de ataque, compreender os mecanismos de exploração e desenvolver regras de firewall para conter a ameaça.

Características do Ataque

A partir da análise da estrutura dos pedidos POST nos registos do firewall:

  • Método do pedido: HTTP/1.1 POST
  • Caminho alvo: /tomcatwar.jsp
  • Parâmetro malicioso: class.module.classLoader.resources.context.parent.pipeline.first.pattern
  • Técnica: Manipulação da vinculação de parâmetros para aceder ao ClassLoader do Java, escrever um webshell JSP no diretório webapps do Tomcat e estabelecer execução remota de código persistente

Regras de Firewall Propostas

Foi utilizada uma abordagem em múltiplas camadas para bloquear o ataque em cada etapa:

RegraAçãoJustificativa
Bloquear pedidos para endpoints *.jspDROPImpede o acesso ao webshell
Bloquear pedidos POST que contenham class.module.classLoader.resources.context.parent.pipeline.firstDROPBloqueia diretamente o mecanismo de exploração
Bloquear operações de escrita em webapps/ROOT/tomcatwar*.jspDENYInterrompe a persistência do webshell

Pedido de Regras de Firewall

Após definir a estratégia de mitigação, comuniquei as regras de firewall necessárias à equipa de Rede com todo o contexto técnico sobre o ataque em curso.
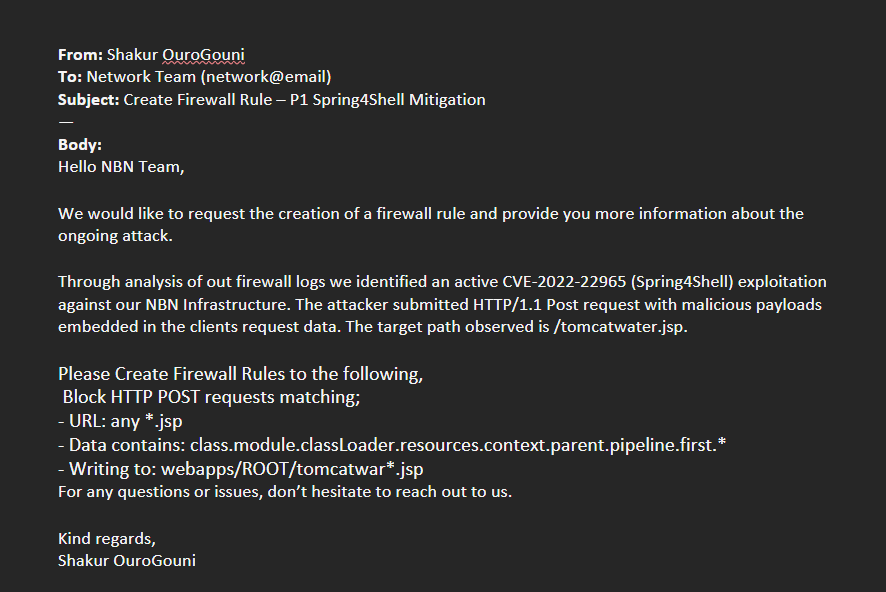
Email da Equipa NBN para o Departamento de Rede


Principais Indicadores de Compromisso

  • Cadeias de parâmetros class.module.classLoader presentes em dados HTTP POST
  • Pedidos POST direcionados a /tomcatwar.jsp
  • Tentativas de escrever ficheiros no diretório webapps do Tomcat
  • Manipulação de propriedades pipeline.first.pattern

Competências Demonstradas

  • Análise de registos de firewall e reconhecimento de padrões de tráfego
  • Pesquisa de CVEs e análise de provas de conceito
  • Triagem de incidentes e avaliação de prioridades
  • Comunicação com partes interessadas (técnicas e não técnicas)
  • Elaboração de regras de firewall e estratégia de defesa em profundidade

Detalhes da Simulação

  • Autor: Shakur OuroGouni
  • Função: Analista de Segurança da Informação
  • Plataforma: Forage
  • Data de Conclusão: 14 de janeiro de 2026
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






