
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
aws-enumerator — Enumerador de serviços AWS somente leitura com mais de 600 chamadas de API para reconhecimento em nuvem, extração de informações e análise de resultados durante testes de penetração. | Kitploit
Ferramentas/GitHubGitHub/shabarkin/aws-enumerator
ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesTestes de PenetraçãoSegurança na Nuvem
GitHubshabarkin/aws-enumerator

aws-enumerator

Enumerador de serviços AWS somente leitura com mais de 600 chamadas de API para reconhecimento em nuvem, extração de informações e análise de resultados durante testes de penetração.

Ver Repositório
2614038há 4 anosRevisado pelo Kitploit
Compartilhar

Enumeração de Serviços AWS

Aviso

A ferramenta está em fase beta (testes em andamento), nenhuma chamada de API destrutiva usada (apenas ações de leitura). Espero que não haja problemas com a ferramenta. Se encontrar algum problema, por favor, submeta um ticket.

Descrição

O AWS Enumerator foi criado para enumeração de serviços e coleta de informações para investigações de testadores de penetração durante testes de Black-Box. A ferramenta tem como objetivo acelerar o processo de revisão de Cloud caso o pesquisador de segurança tenha comprometido as credenciais da conta AWS.

O AWS Enumerator suporta mais de 600 chamadas de API (ações de leitura Get, List, Describe etc...), e será expandido.

A ferramenta fornece uma interface para análise de resultados. Todos os resultados são salvos em arquivos json (um "Database" de uso único).

Instalação

Se você tem o Go instalado e configurado (isto é, com $GOPATH/bin no seu $PATH):

go get -u github.com/shabarkin/aws-enumerator
go install -v github.com/shabarkin/aws-enumerator@latest

Uso Básico

Configuração de Credenciais

Para configurar as credenciais, utilize o subcomando cred e forneça as credenciais:

./aws-enumerator cred -aws_access_key_id AKIA***********XKU -aws_region us-west-2 -aws_secret_access_key kIm6m********************5JPF

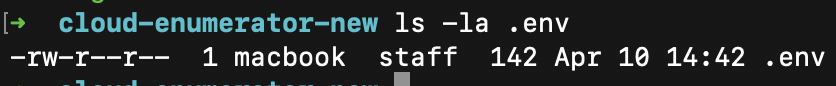
_img/Screenshot_2021-04-10_at_14.43.51.png

_img/Screenshot_2021-04-10_at_14.45.51.png

Isso cria um arquivo .env, que é carregado para variáveis globais toda vez que você chama o subcomando enum.

ATENÇÃO: Se você definir esses valores AWS_REGION, AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN em variáveis globais manualmente antes de executar a ferramenta, ela não conseguirá carregar as Credenciais AWS especificadas no arquivo .env (Não pode sobrescrever variáveis globais).

Enumeração

Para enumerar todos os serviços, utilize o subcomando enum e forneça all ou iam,s3,sts,rds (sem espaços entre vírgulas), etc. ...

./aws-enumerator enum -services all

Se você quiser verificar serviços específicos (até 10):

./aws-enumerator enum -services iam,sts,rds

_img/Screenshot_2021-04-10_at_13.36.56.png

(a flag -speed é opcional, o valor padrão é normal) Existem 3 opções slow, normal, fast:

./aws-enumerator enum -services all -speed slow

Análise

Para analisar as informações coletadas, utilize o subcomando dump (Use all para uma visão geral rápida das chamadas de API disponíveis):

./aws-enumerator dump -services all

_img/Screenshot_2021-04-10_at_13.56.12.png

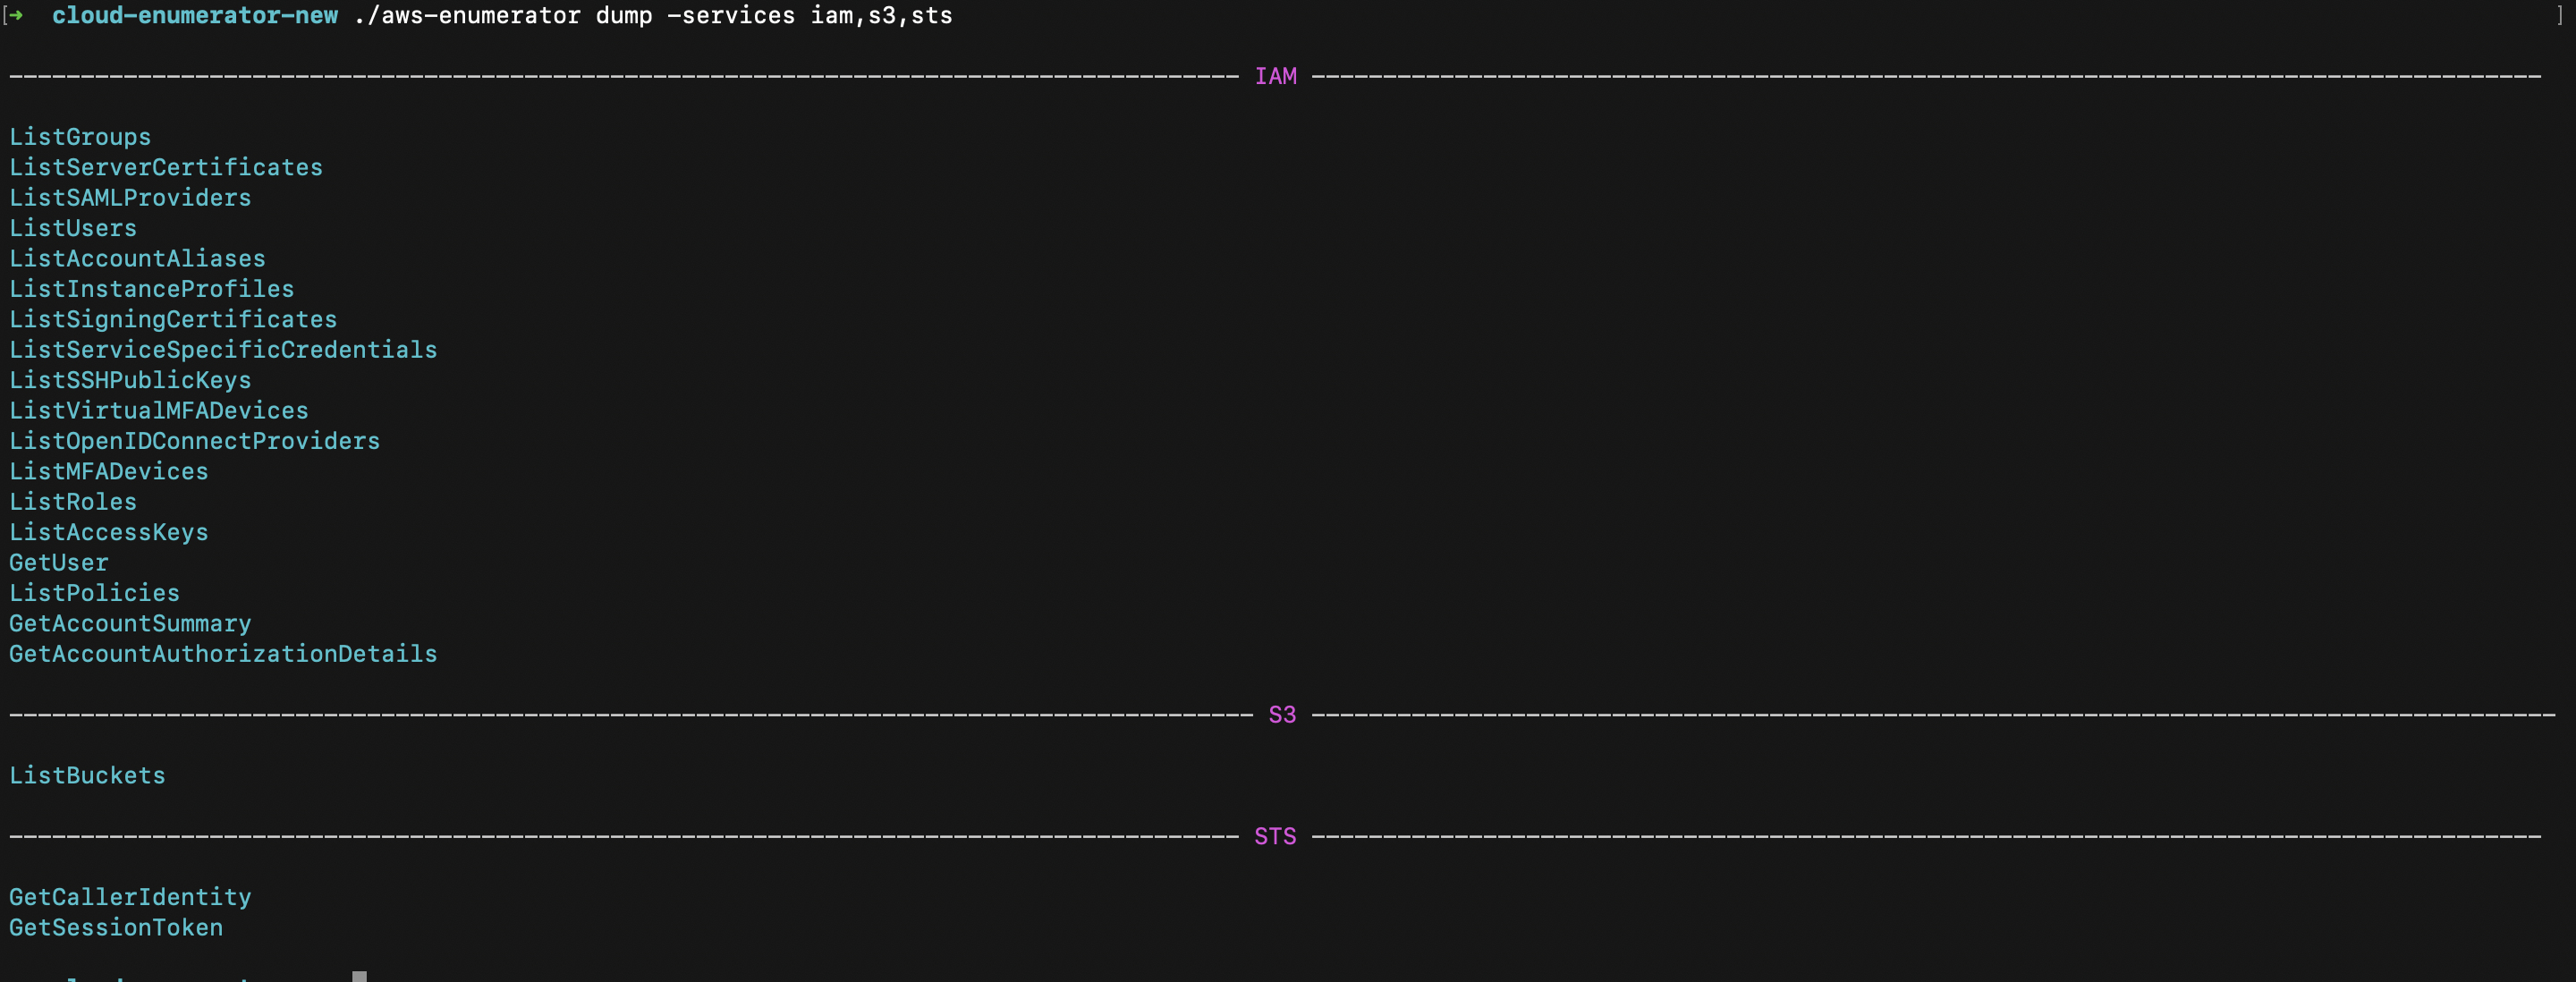
Analise serviços específicos (até 10) iam,s3,sts, etc ...

./aws-enumerator dump -services iam,s3,sts
_img/Screenshot_2021-04-10_at_14.03.16.png

Para filtrar chamadas de API, utilize a opção -filter, comece digitando o nome da chamada de API (GetA ...):

./aws-enumerator dump -services iam -filter GetA

_img/Screenshot_2021-04-10_at_14.06.18.png

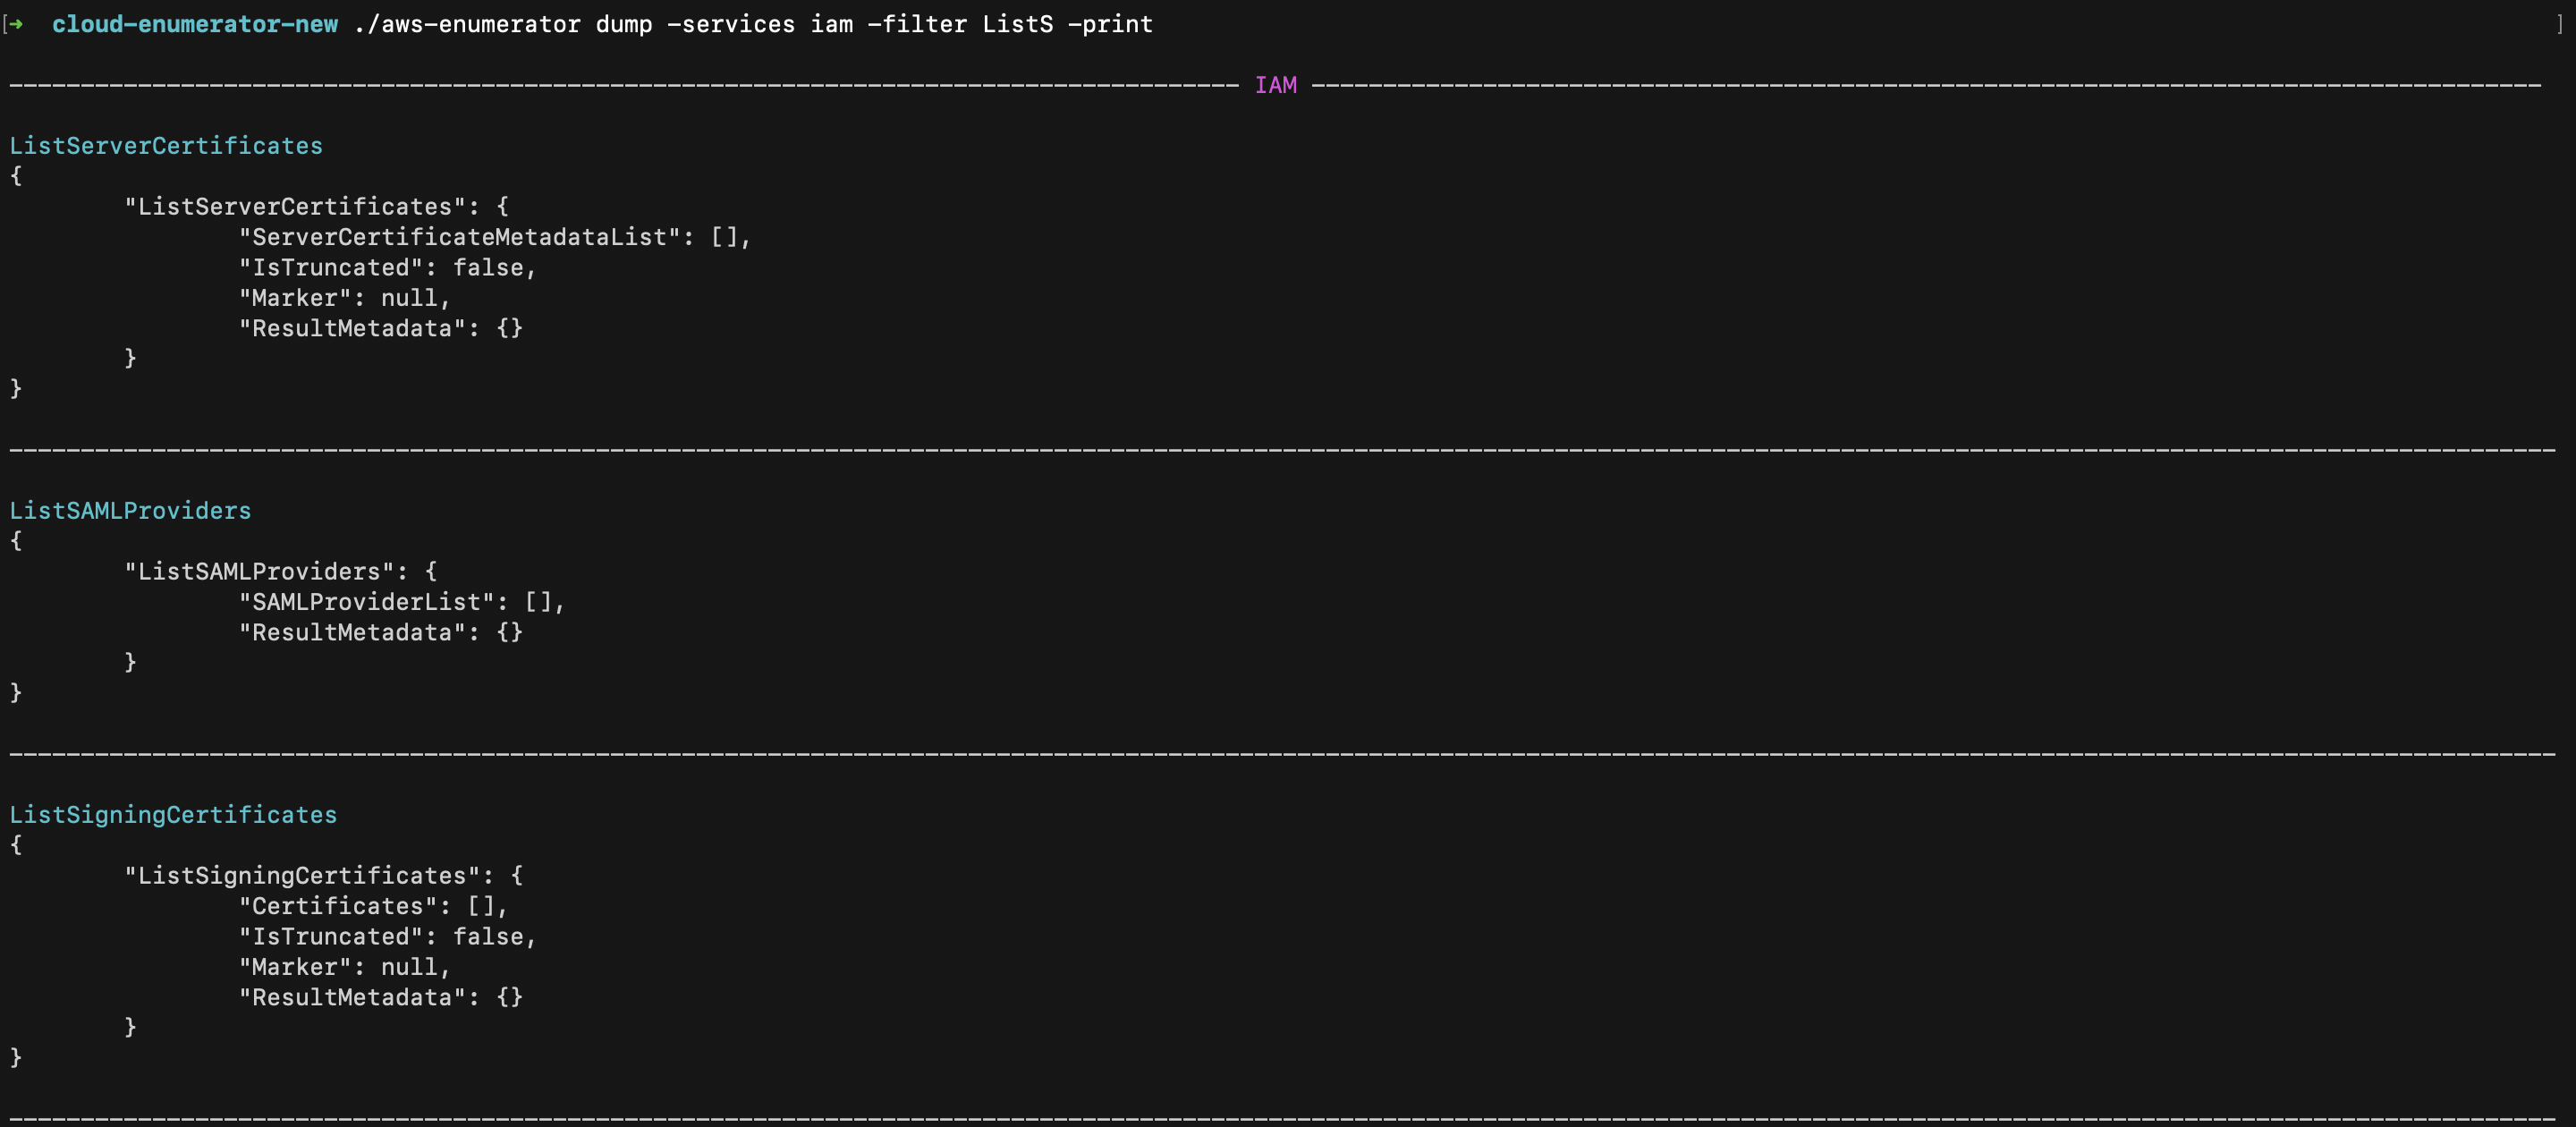
Para recuperar o resultado da chamada de API, utilize a opção -print:

./aws-enumerator dump -services iam -filter ListS -print
_img/Screenshot_2021-04-10_at_14.08.01.png

Vídeo de Demonstração

Pavel Shabarkin no LinkedIn

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






