
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-51867 — Demonstra uma vulnerabilidade de Referência Direta a Objeto Insegura (IDOR) na API de chat da Deepfiction AI, permitindo que atacantes consumam créditos de outros usuários e vazem configurações de papéis. | Kitploit
Ferramentas/GitHubGitHub/secsys-fdu/cve-2025-51867
ReconhecimentoAnálise de VulnerabilidadesExploração de Aplicações WebTestes de Segurança de APIsColeta de InformaçõesTestes de Penetração
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

Compartilhar

Demonstra uma vulnerabilidade de Referência Direta a Objeto Insegura (IDOR) na API de chat da Deepfiction AI, permitindo que atacantes consumam créditos de outros usuários e vazem configurações de papéis.

Ver Repositório
82há 1 anoAinda não revisado

CVE-2025-51867

Descrição da vulnerabilidade

A Deepfiction AI é uma empresa de entretenimento com IA que tem como missão revolucionar a narrativa personalizada. A Deepfiction AI disponibiliza um aplicativo web para criar histórias conversando com LLM, o qual é vulnerável a Referência Direta a Objetos Insegura (IDOR - Insecure Direct Object Reference) em seu componente de chat. Um atacante pode explorar esse IDOR para conversar com o LLM usando os créditos de outros usuários.

Vetores de Ataque

O endpoint da API https://www.deepfiction.ai/api/story/create-story-part é utilizado para iniciar ou continuar conversas. Testes indicam que esta API depende exclusivamente dos campos treatment_id e user_id no corpo da requisição para controle de acesso.

Foi observado que os campos id e author_id são expostos em conversas publicamente acessíveis listadas na página https://www.deepfiction.ai/browse/stories. Esses campos expostos correspondem diretamente aos parâmetros treatment_id (mapeando para id) e user_id (mapeando para author_id) esperados pela API create-story-part.

Como resultado, um atacante pode substituir o id vazado (como treatment_id) e o author_id (como user_id) em requisições a esta API. Isso permite que ele interaja com o Modelo de Linguagem de Grande Porte (LLM) consumindo os créditos de outros usuários. As figuras mostram o POC (prova de conceito) desta vulnerabilidade.

Figura 1 IDOR

Figura 2 vazamento de id

Além disso, a análise do tráfego de rede (por exemplo, por meio de captura de pacotes) pode revelar as configurações de função específicas (configurações de personagem) para cada personagem. Essas configurações são análogas a prompts de sistema e representam recursos importantes de sistema do ChatBot de LLM. Essa exposição também constitui uma forma de vazamento de dados sensíveis, pois pode revelar detalhes proprietários de engenharia de prompt ou definições de personagens.
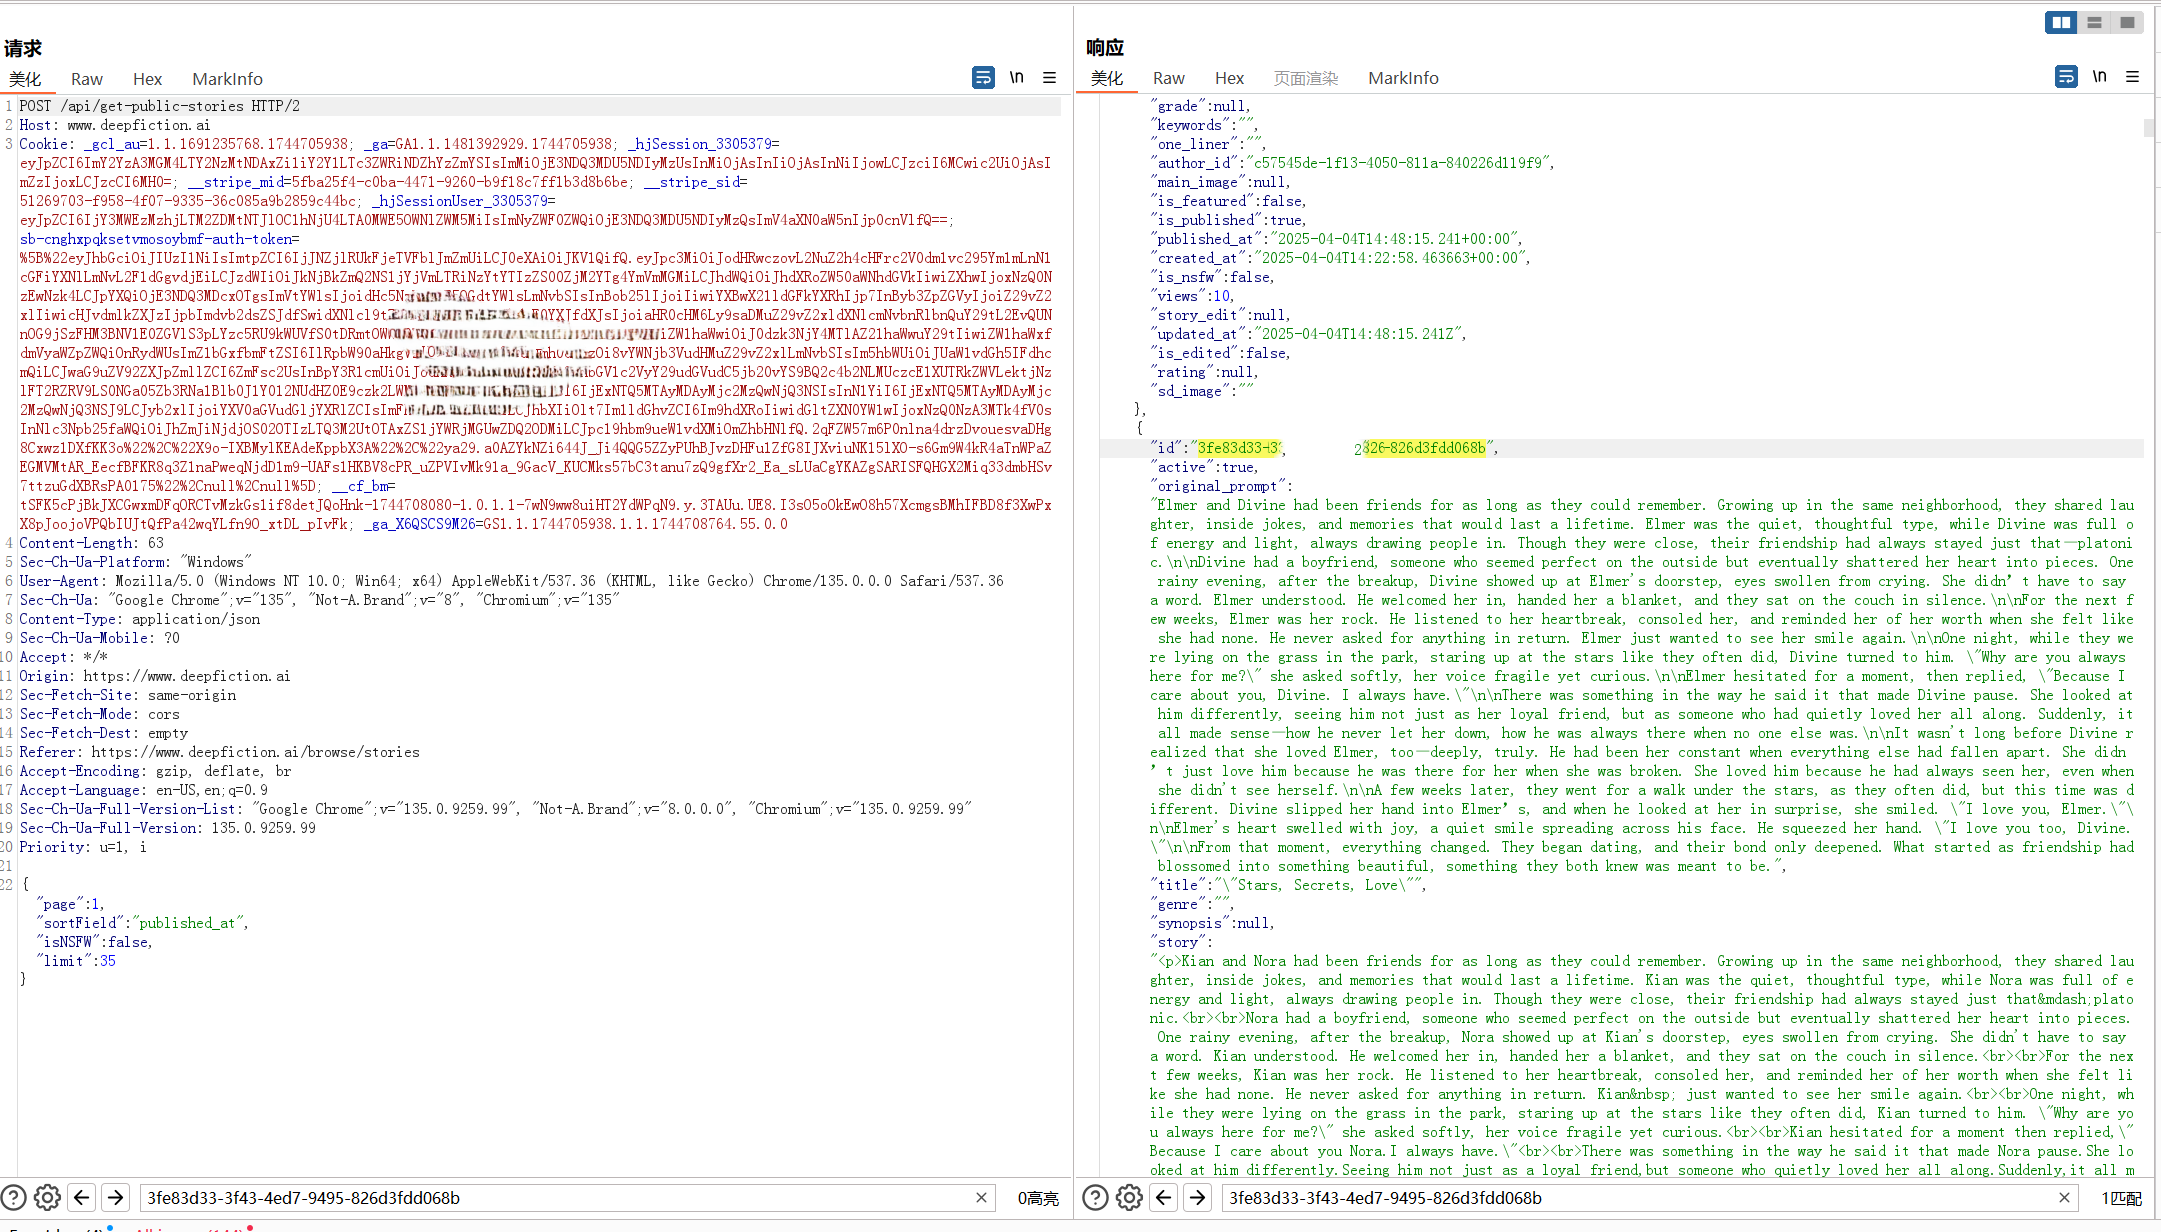
Figura 3 vazamento de configuração de função

Vulnerabilidade afetada

Esta vulnerabilidade pode impactar qualquer usuário de https://www.deepfiction.ai. O crédito de chat do usuário será abusado com treatment_id e user_id vazados.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




