
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
Análise de VulnerabilidadesScripting e AutomaçãoAuditoria de ConfiguraçãoResposta a Incidentes
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

Correção do PowerShell para CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 usando EnableCertPaddingCheck.

Ver Repositório
31há 9 mesesAinda não revisado
Compartilhar

Mitigação CVE-2013-3900 (WinVerifyTrust / EnableCertPaddingCheck)

Este repositório contém um script de remediação + verificação em PowerShell que aborda o achado do Tenable/Nessus:

  • ID do Plugin: 166555
  • Nome: Mitigação da Validação de Assinatura WinVerifyTrust CVE-2013-3900 (EnableCertPaddingCheck)

O script aplica a verificação de preenchimento de certificado WinVerifyTrust definindo:

  • EnableCertPaddingCheck (DWORD) = 1

Em sistemas de 64 bits, os scanners exigem que o valor seja definido tanto no caminho de registro nativo quanto no caminho de registro Wow6432Node (visão de 32 bits).


Por que isso é importante

CVE-2013-3900 está relacionado a como o Windows valida assinaturas Authenticode usando WinVerifyTrust.
Se as verificações de preenchimento de certificado não forem aplicadas, certas assinaturas falsificadas podem ser tratadas como válidas em cenários inseguros, e os scanners de vulnerabilidade sinalizarão o host como não conforme.
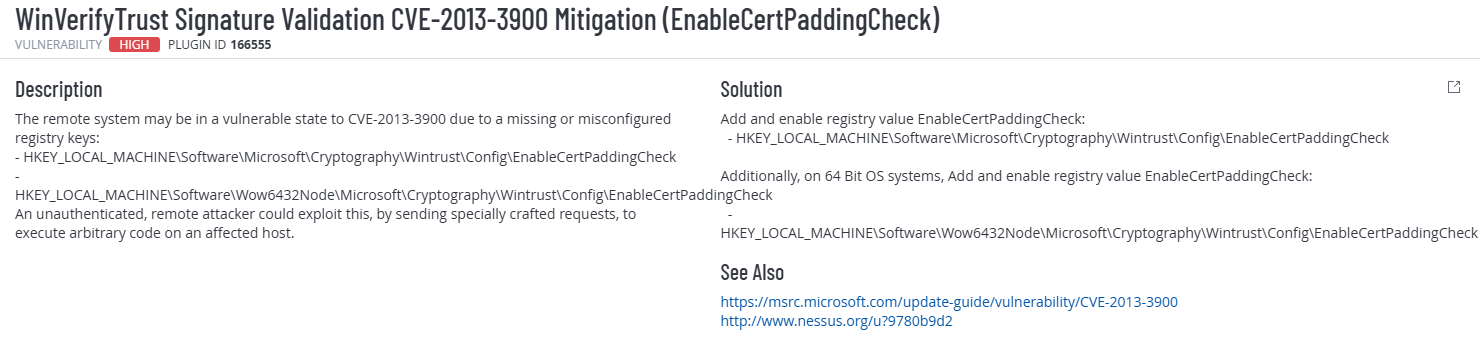
Tenable Plugin Details

Plugin Details


Ambiente

  • Alvo: VM Windows 11 (x64)
  • Versão do PowerShell: 5.1
  • Tipo de Scan: Tenable / Nessus
  • Privilégios Necessários: Administrador

O que o script faz

✅ Garante que seja executado como Administrador
✅ Detecta se o SO é 64 bits
✅ Garante que as chaves de registro necessárias existam
✅ Define EnableCertPaddingCheck para:

  • 1 quando $secureEnvironment = $true (seguro / recomendado)
  • 0 quando $secureEnvironment = $false (inseguro / laboratório/teste)

✅ Exibe uma tabela clara Antes/Depois e o resultado de conformidade

Localização do script:

scripts/Set-WinVerifyTrustCertPadding.ps1


Caminhos de registro usados

O script aplica a configuração a:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (SO de 64 bits)

Valor aplicado:

  • EnableCertPaddingCheck (DWORD)

Uso

  1. Abra o PowerShell como Administrador
  2. (Opcional) Edite a opção dentro do script:
    • $secureEnvironment = $true → aplicar mitigação (recomendado)
    • $secureEnvironment = $false → desabilitar mitigação (apenas laboratório/teste)
  3. Execute:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Validação Técnica

O script verifica a configuração ao:

  • Ler ambos os caminhos de registro
  • Comparar o valor atual com o valor desejado
  • Exibir uma tabela de conformidade (Antes → Depois)
  • Retornar código de saída 0 em caso de sucesso

Evidências (Antes vs Depois)

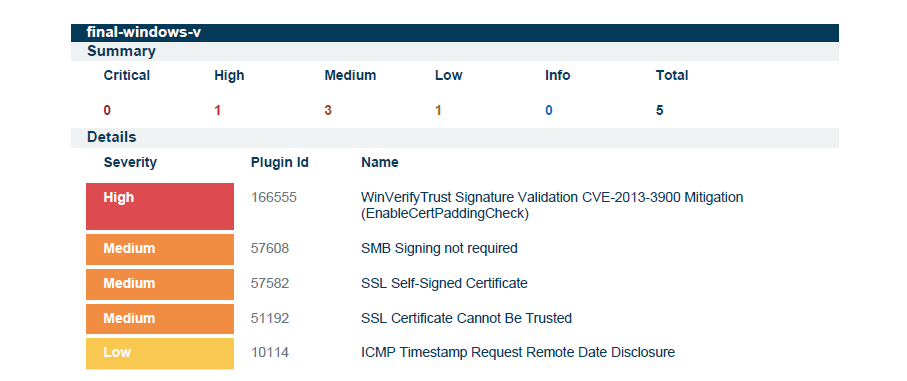
Antes da Remediação (Scan 5)

Achado de alta severidade presente (Plugin 166555 – CVE-2013-3900).
Total de achados: 5
Before Scan


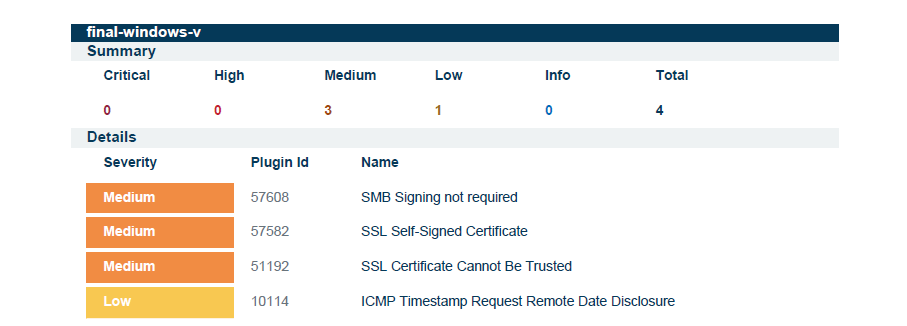
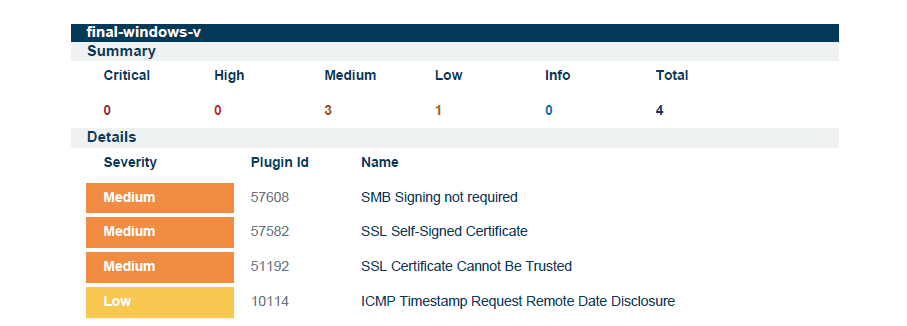
Depois da Remediação (Scan 6)

Achado de alta severidade removido.
Total de achados reduzido: 5 → 4
After Scan


Resultado

  • Removido o achado de alta severidade CVE-2013-3900
  • Reduzido o número total de vulnerabilidades
  • Remediação automatizada com lógica de verificação
  • Totalmente compatível com Windows PowerShell 5.1

Notas

  • Reinicialização geralmente não é necessária.
  • Se o scanner ainda relatar o achado, certifique-se de que um scan com credenciais seja usado e faça o rescan após a reinicialização.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






