
 scottalt/ai-email-threat-research
Um jogo de pesquisa em cibersegurança que mede como humanos detectam e-mails de phishing gerados por IA. Construído como uma experiência de terminal retrô.

Um jogo de pesquisa em cibersegurança que mede como humanos detectam e-mails de phishing gerados por IA. Construído como uma experiência retrô de terminal.
Ao vivo: research.scottaltiparmak.com
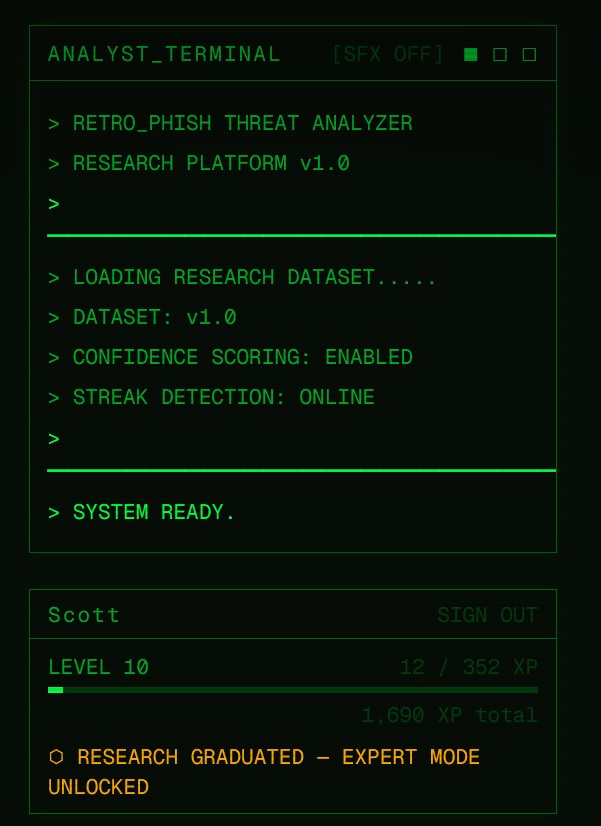

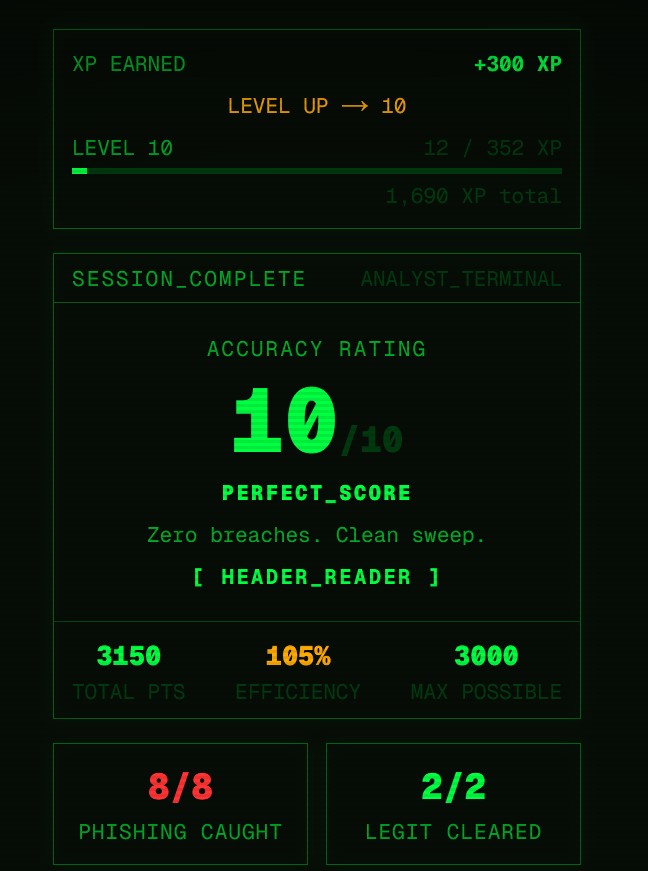
A IA agora pode gerar e-mails de phishing com gramática perfeita, ortografia impecável e contexto convincente. Os sinais antigos (inglês quebrado, frases estranhas, erros de digitação óbvios) não se aplicam mais. Então, como os humanos detectam phishing em 2026?
Threat Terminal é um jogo e uma plataforma de pesquisa ao vivo. Os jogadores leem e-mails gerados por IA em uma interface retrô de terminal, decidem se cada um é phishing ou legítimo e apostam sua confiança. Cada resposta contribui para um conjunto de dados ao vivo que mede quais técnicas de phishing os humanos mais erram quando a qualidade linguística não é mais um sinal confiável.
Nenhum conhecimento de segurança é necessário. Se você usa e-mail, é um participante de pesquisa válido.
| Modo | Descrição | Acesso |
|---|---|---|
| Modo Pesquisa | 10 cartas por rodada do conjunto de dados de pesquisa. Cada jogador contribui exatamente com 30 respostas para o estudo e, em seguida, se forma para desbloquear os outros modos. | Requer login |
| Jogo Livre | 10 cartas aleatórias por rodada. Replay ilimitado. | Desbloqueado após a formatura da pesquisa |
| Desafio Diário | As mesmas 10 cartas para todos os jogadores a cada dia. Reseta à meia-noite UTC. Uma tentativa por dia. | Desbloqueado após a formatura da pesquisa |
| Modo Especialista | Dificuldade extrema apenas. XP duplo. | Desbloqueado após a formatura da pesquisa |
| Ranqueado H2H | PvP cara a cara. 5 cartas por partida, mesmo baralho para ambos os jogadores. Sistema de classificação ranqueada com 7 níveis (Bronze → Elite). Oponentes bot como alternativa. | Desbloqueado após a formatura da pesquisa |
| DEADLOCK | Modo de sobrevivência roguelike. 5 andares de dificuldade crescente com morte permanente, peculiaridades de andar, modificadores de carta, uma loja de vantagens e atualizações permanentes. | Desbloqueado após a formatura da pesquisa |
Loop principal:
Sinais forenses disponíveis durante o jogo:
Uma corrida de sobrevivência roguelike através de 5 andares de dificuldade crescente (Fácil → Extremo). 5 cartas por andar, 3 vidas, morte permanente.
Peculiaridades de andar adicionam modificadores a cada andar:
Modificadores de carta tornam cartas individuais mais difíceis: LOOKALIKE_DOMAIN, DECOY_RED_FLAGS, AI_ENHANCED, TIMED, REDACTED_SENDER
Economia de Intel: Ganhe pontos de Intel com respostas corretas, sequências e conclusão de andares. Gaste Intel na loja de vantagens entre os andares em itens como EXTRA_LIFE, SHIELD, DOUBLE_INTEL, SLOW_TIME, STREAK_SAVER e INTEL_CACHE. Sinergias de vantagens desbloqueiam efeitos de combinação.
Atualizações permanentes: Ganhe Clearance ao longo das execuções para desbloquear 12 atualizações permanentes em 3 ramos:
Companheiro Handler: SIGINT, um handler de IA, fornece diálogo contextual ao longo das execuções — reagindo a sequências, momentos apertados, conclusões de andares e derrotas.
Partidas competitivas cara a cara contra outros jogadores ou oponentes bot.
Mais de 30 distintivos de conquistas em 9 categorias com 7 níveis de raridade (Comum → Único):
| Categoria | Exemplos |
|---|---|
| Progressão | FIRST_BLOOD, VETERAN_ANALYST, RESEARCH_GRADUATE, APEX_OPERATOR |
| Habilidade | ZERO_MISS, DEAD_CERTAIN, HARD_TARGET, EXPERT_ACE |
| Sequência | HOT_STREAK, UNTOUCHABLE, DAILY_OPERATOR |
| Velocidade | SPEED_DEMON, METHODICAL |
| Investigação | HEADER_HUNTER, URL_INSPECTOR, FULL_RECON |
| XP | KILOBYTE, ENCRYPTED, CLASSIFIED, HIGH_SCORE |
| H2H | FIRST_KILL, SERIAL_WINNER, APEX_PREDATOR, FLAWLESS_VICTORY |
| DEADLOCK | FIRST_BREACH, TOWER_CLEAR, FLAWLESS_OP, GLASS_CANNON, SURVIVOR |
| Temporada 0 | FOUNDER, S0_SILVER, S0_GOLD, S0_DIAMOND, S0_ELITE |
As conquistas podem ser navegadas na página de Inventário com filtragem por raridade e rastreamento de estatísticas.
Pergunta do estudo: Quais técnicas de phishing os humanos têm maior probabilidade de errar quando a qualidade linguística não é mais um sinal de detecção confiável?
Conjunto de dados: Mais de 1.000 cartas de e-mail geradas por IA. As cartas de phishing abrangem 6 técnicas, as cartas legítimas cobrem categorias transacionais, de marketing e de local de trabalho. Todas as cartas são geradas por IA, de modo que a qualidade linguística é mantida constante. A técnica é a variável independente.
Seis técnicas de phishing em estudo:
urgency · authority-impersonation · credential-harvest · hyper-personalization · pretexting · fluent-prose
Coleta de dados: O Modo Pesquisa requer uma conta de jogador. As respostas são vinculadas a um UUID de jogador pseudônimo. Os endereços de e-mail são mantidos apenas no Supabase Auth e nunca são armazenados nas tabelas de pesquisa. Nenhum rastreamento comportamental fora da sessão do jogo.
Registrado por resposta: classificação, nível de confiança, tempo de resposta, se os cabeçalhos foram abertos, se as URLs foram inspecionadas, posição dentro da sessão, dificuldade da carta e técnica.
Não registrado: endereço de e-mail, endereço IP, localização ou qualquer informação de identificação.
Os jogadores podem auto-relatar opcionalmente sua formação profissional: NON-TECHNICAL, TECHNICAL / NON-SECURITY ou INFOSEC / CYBERSECURITY. Isso permite a comparação das taxas de bypass entre os níveis de especialização.






