
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-20029-simulation — Ambiente simulado para CVE-2025-20029 usando Docker. Inclui PoC e relatório automático. | Kitploit
Ferramentas/GitHubGitHub/schoi1337/cve-2025-20029-simulation
Análise de VulnerabilidadesExploração de Aplicações WebTestes de PenetraçãoComando e ControleAprendizado e EducaçãoLabs e Prática
GitHubschoi1337/cve-2025-20029-simulation

CVE-2025-20029-simulation

Ambiente simulado para CVE-2025-20029 usando Docker. Inclui PoC e relatório automático.

Ver RepositórioSite
330há 1 anoAinda não revisado
Compartilhar

🔐 Simulação de Ataque Reexecutável – CVE-2025-20029

Docker PoC CVE License Status

⚠️ Este repositório simula o CVE-2025-20029 em um ambiente seguro e controlado.
Não interage com sistemas F5 BIG-IP reais nem explora nenhum serviço de produção.
O objetivo é educacional: estudar o padrão da vulnerabilidade e testar payloads com segurança.

🛠 Sobre o CVE-2025-20029

O CVE-2025-20029 é uma vulnerabilidade de injeção de comandos de alta gravidade que afeta sistemas F5 BIG-IP.
O problema reside na iControl REST API, que, sob certas configurações, permite que um usuário autenticado execute comandos arbitrários do sistema através do endpoint /mgmt/tm/util/bash.

  • Impacto: Execução Remota de Código (RCE) como root
  • Autenticação Necessária: Sim (usuário padrão é suficiente)
  • Pontuação CVSS v3.1: 8.8
  • Vetor de Ataque: HTTP POST para iControl REST com payload JSON manipulado

Esta simulação demonstra como a vulnerabilidade poderia ser explorada em um ambiente controlado e conteinerizado.

🧪 Visão Geral do Script de Exploit

O script exploit/exploit.py simula um cenário de execução remota de código enviando um payload JSON manipulado para o endpoint vulnerável do F5 BIG-IP /mgmt/tm/util/bash.

Funcionalidades principais:

  • Envia uma requisição POST com um payload JSON como {"command": "id"}
  • Simula uma configuração incorreta do mundo real onde a entrada fornecida pelo usuário é passada diretamente para bash
  • Exibe as respostas do servidor para confirmar a execução

Este script é intencionalmente mínimo para tornar o caminho do exploit transparente e facilmente modificável.
É ideal para testar, repetir o vetor de ataque ou incorporar em laboratórios de treinamento.

🧯 Limitações do PoC

Este projeto não:

  • Inclui a base de código vulnerável real do F5
  • Usa acesso inseguro ou não autorizado a qualquer infraestrutura real
  • Reproduz a vulnerabilidade de serialização exata do CVE-2025-20029

Em vez disso, foca em:

  • Entender a lógica do ataque
  • Reproduzir com segurança o comportamento pós-exploração
  • Ensinar outros como tais ataques são estruturados

🐳 Recursos

  • PoC reproduzível em um laboratório conteinerizado com Docker
  • Repetição com um comando (replay.sh)
  • Relatório gerado automaticamente (report.md)
  • Marcação de CVSS/metadados via meta.yaml

🖥️ Como Usar

1. Pré-requisitos

  • Docker + Docker Compose
  • Python 3.8+

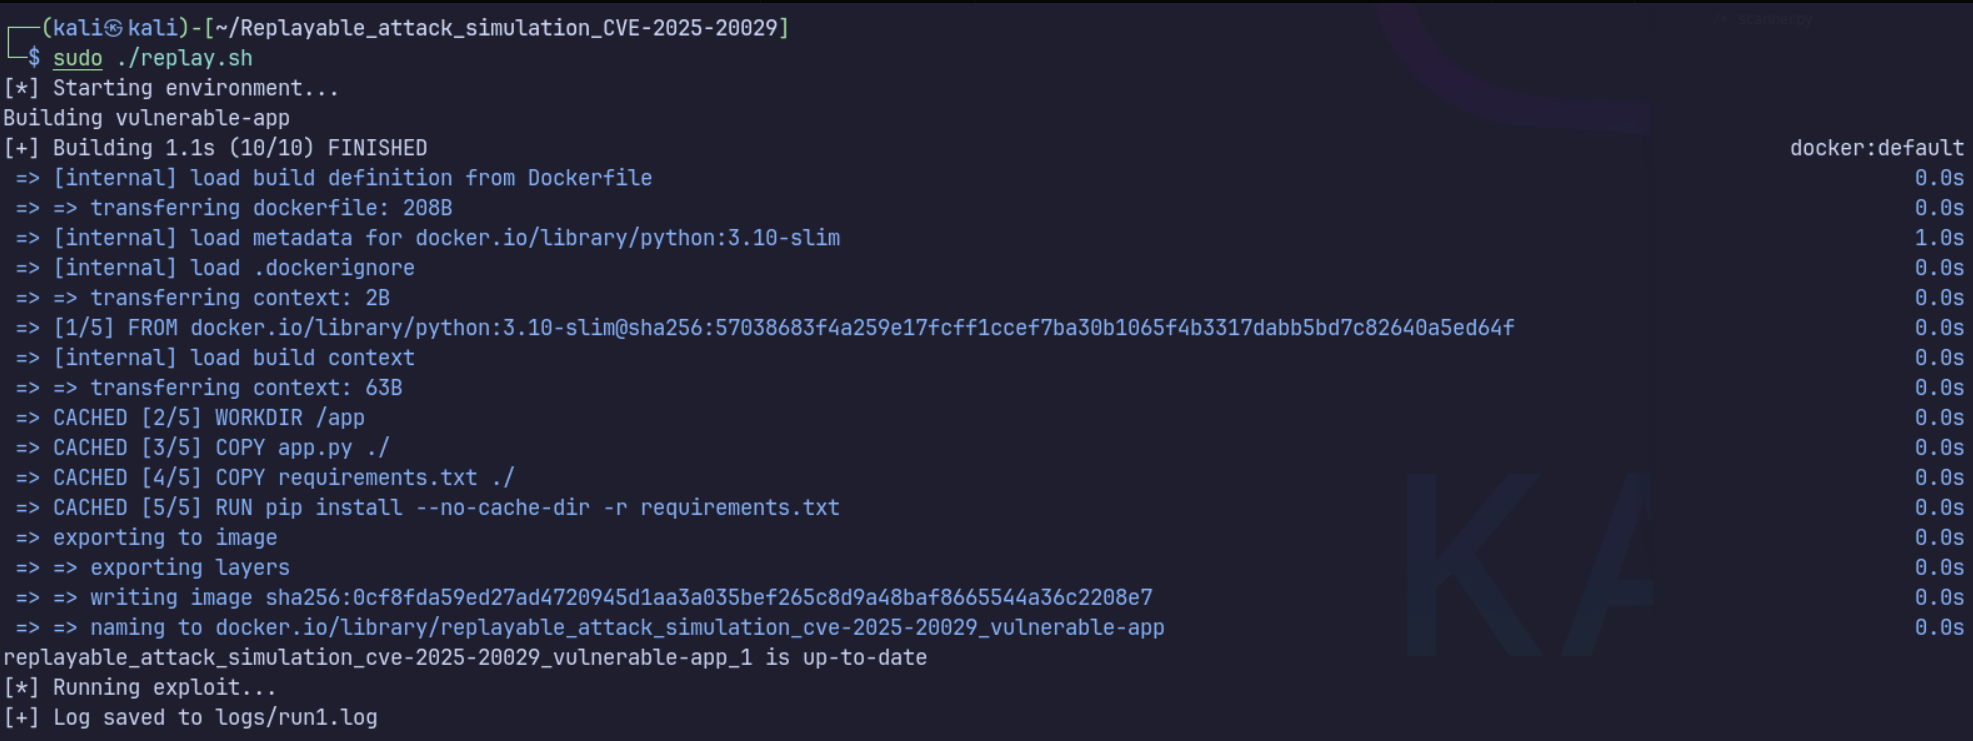
2. Executar a Simulação

cd CVE-2025-20029

# Make scripts executable
chmod +x replay.sh

# Run the exploit + generate Markdown report
sudo ./replay.sh
screenshot

📁 Estrutura de Diretórios

.
├── app.py               # Flask mock app simulating vulnerable endpoint
├── Dockerfile
├── docker-compose.yml
├── replay.sh
├── report.md /         # Auto-generated report
├── exploit/
│   └── exploit.py
├── logs/
│   └── run1.log
├── meta.yaml
├── detection.md
├── remediation.md
├── utils/
│   ├── report_generator.py

📄 Metadados

CVE: CVE-2025-20029

  • Severidade: Alta
  • CVSS: 8.8
  • Tags: command-injection, rest-api, auth-required
  • Seguro para executar? ✅ Sim — totalmente isolado via Docker.

📚 Referência do PoC

Esta simulação foi inspirada por pesquisas públicas sobre o CVE-2025-20029:

  • 🔗 CyberSecurityNews – PoC Exploit Lançado para F5 BIG-IP CVE-2025-20029

💡 Nota A implementação aqui não é uma cópia 1:1 de nenhum ambiente de produção, mas uma simulação educacional mínima usando Flask e Docker para demonstrar com segurança a lógica central da vulnerabilidade.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





