
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-48474_CVE-2022-48475 — CVE-2022-48474 & CVE-2022-48475 PoCs & exploits | Kitploit
Ferramentas/GitHubGitHub/sapellaniz/cve-2022-48474_cve-2022-48475
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubsapellaniz/cve-2022-48474_cve-2022-48475

CVE-2022-48474_CVE-2022-48475

CVE-2022-48474 & CVE-2022-48475 PoCs & exploits

Ver Repositório
158há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-48474 & CVE-2022-48475

PoC & explorações para CVE-2022-48474 & CVE-2022-48475

"Control de Ciber" é um software de gerenciamento de Cybercafe. Múltiplas vulnerabilidades de Negação de Serviço (DoS) nas versões anteriores à 1.650. Um atacante remoto não autenticado pode enviar uma requisição cuidadosamente criada que leva a uma falha do serviço.

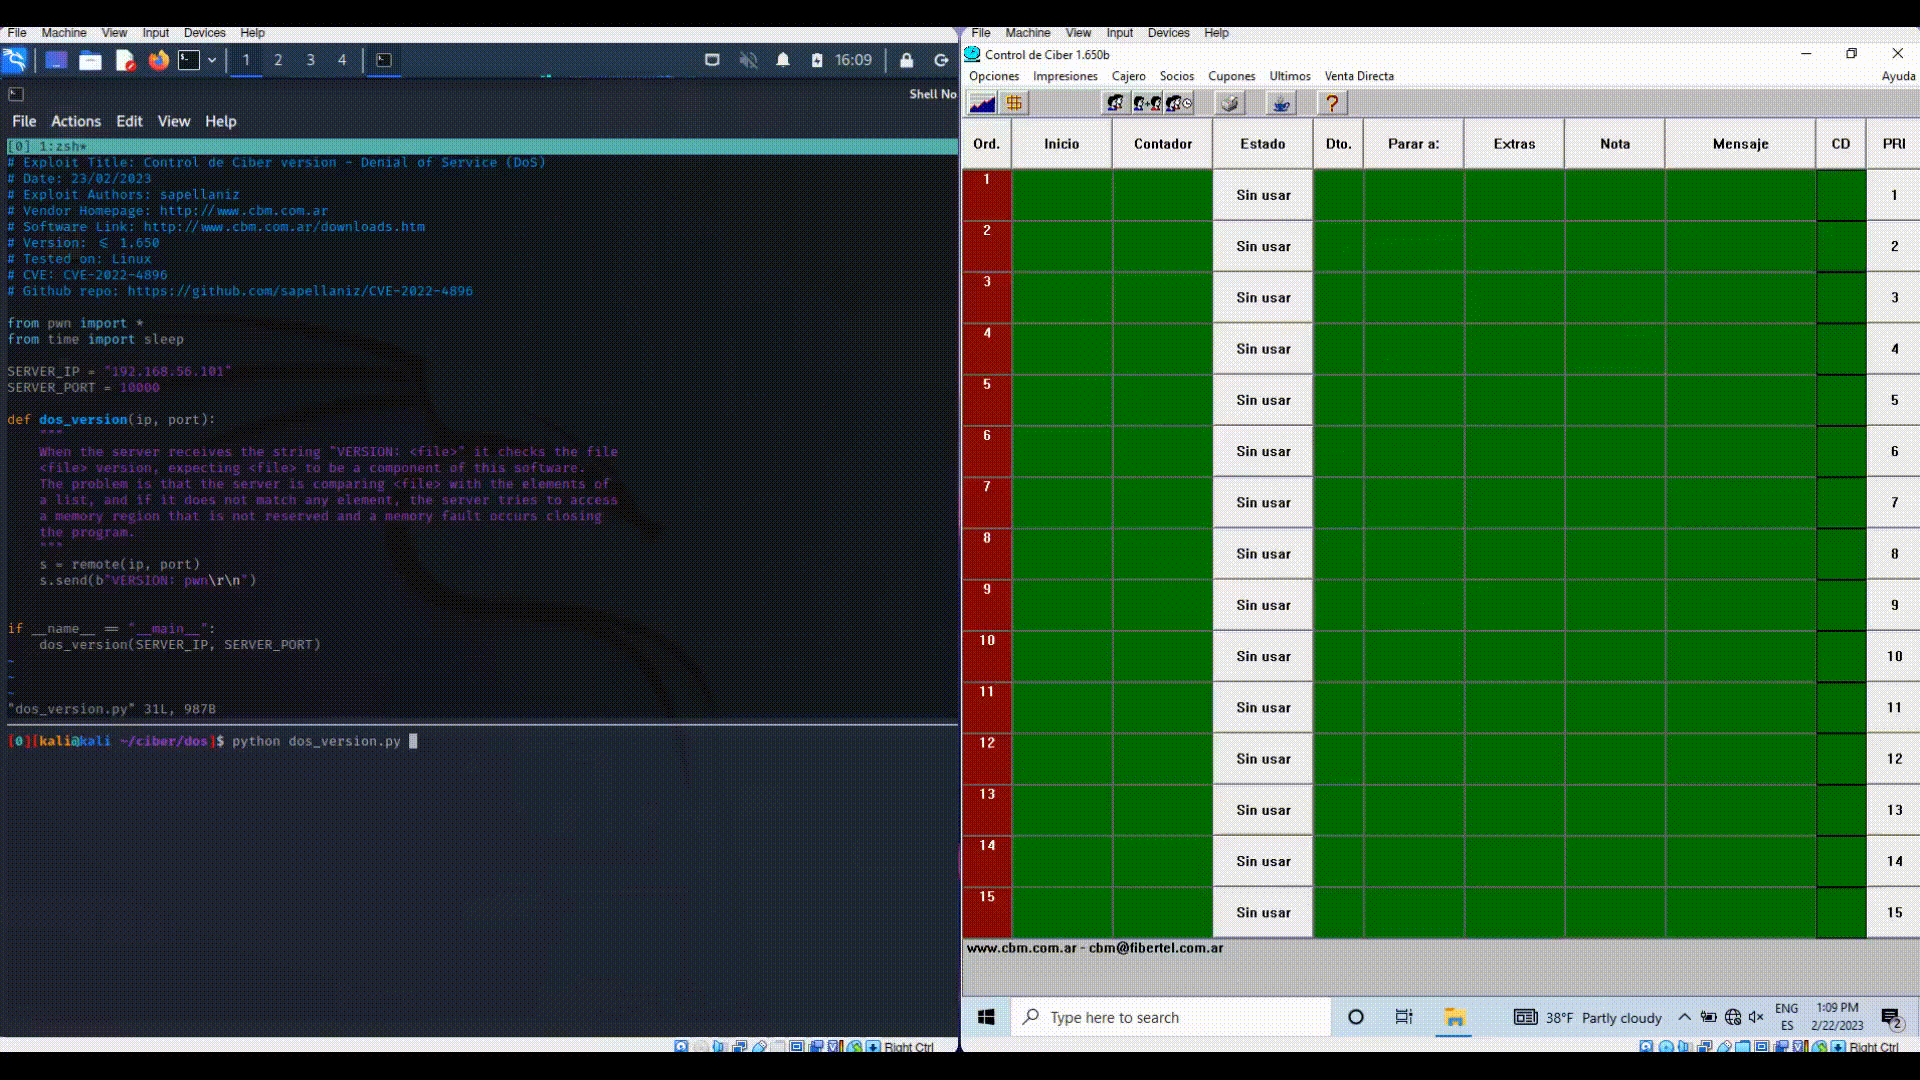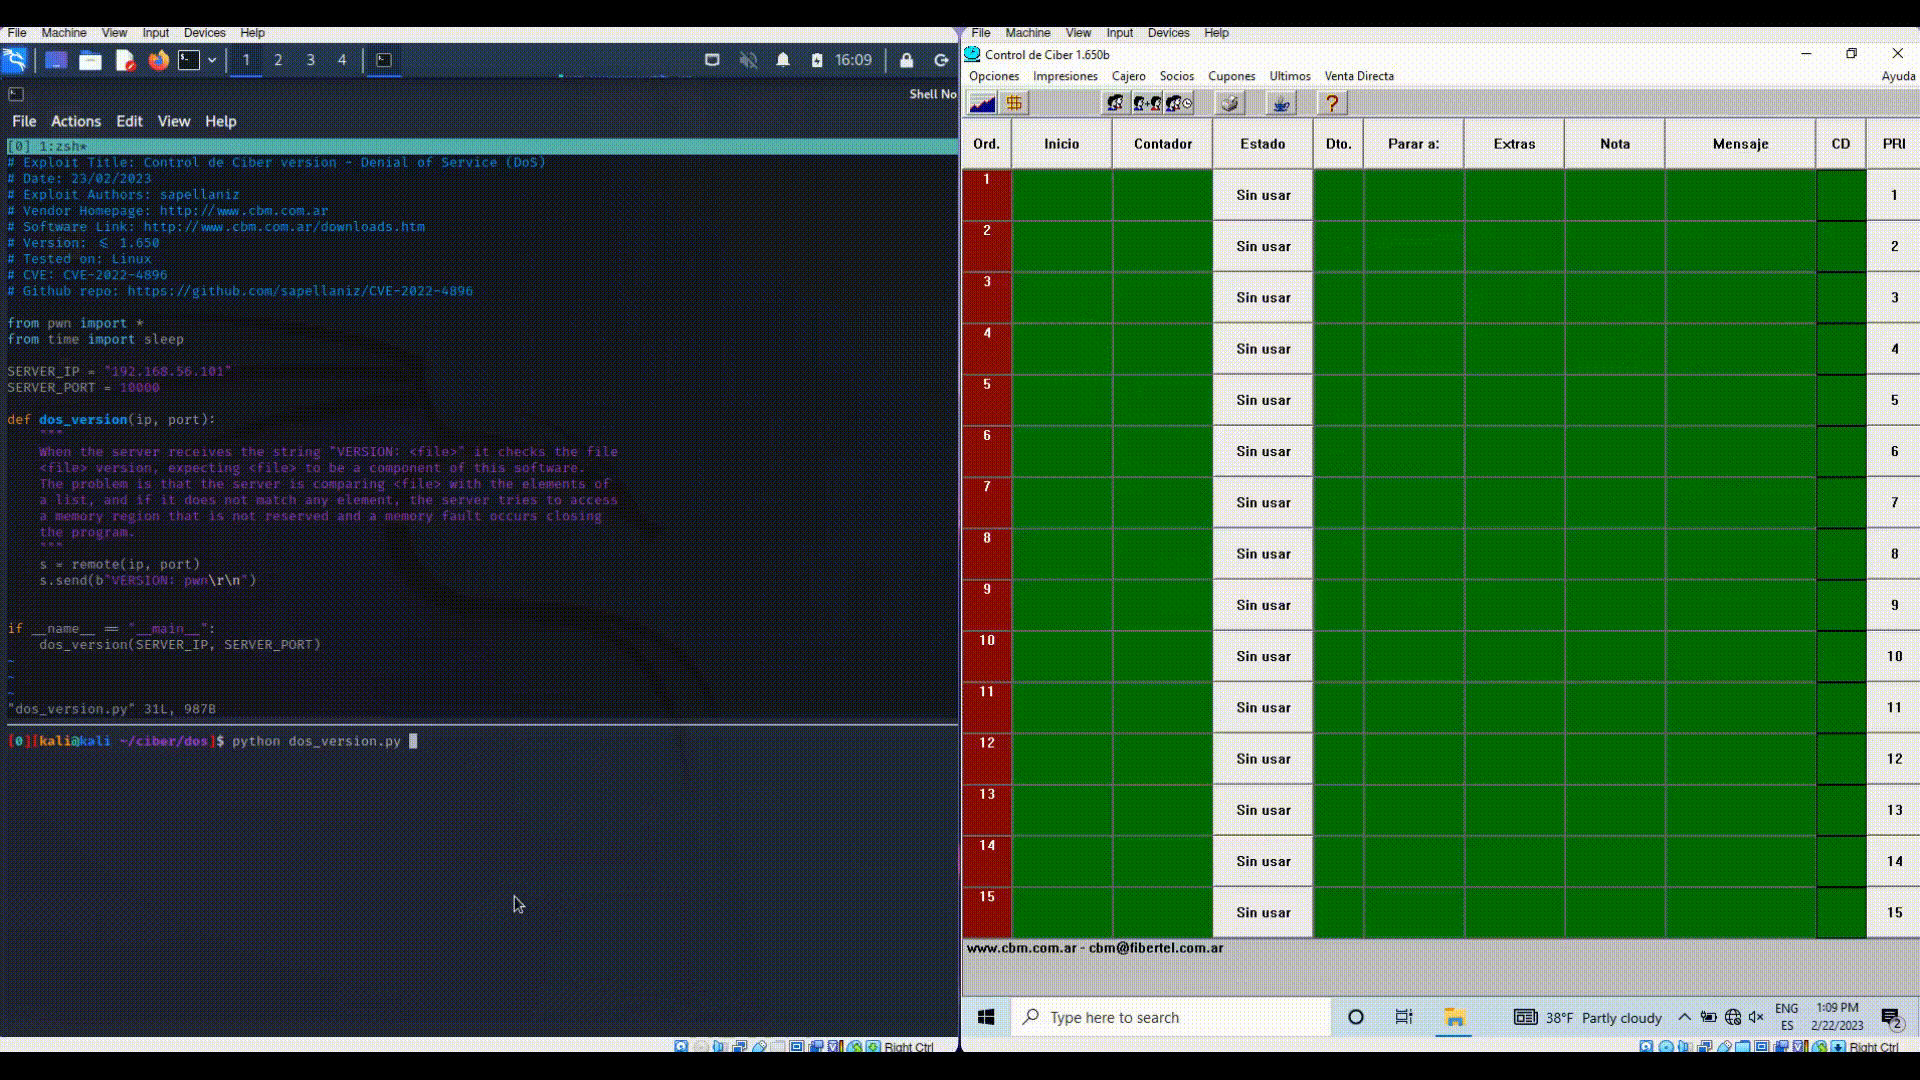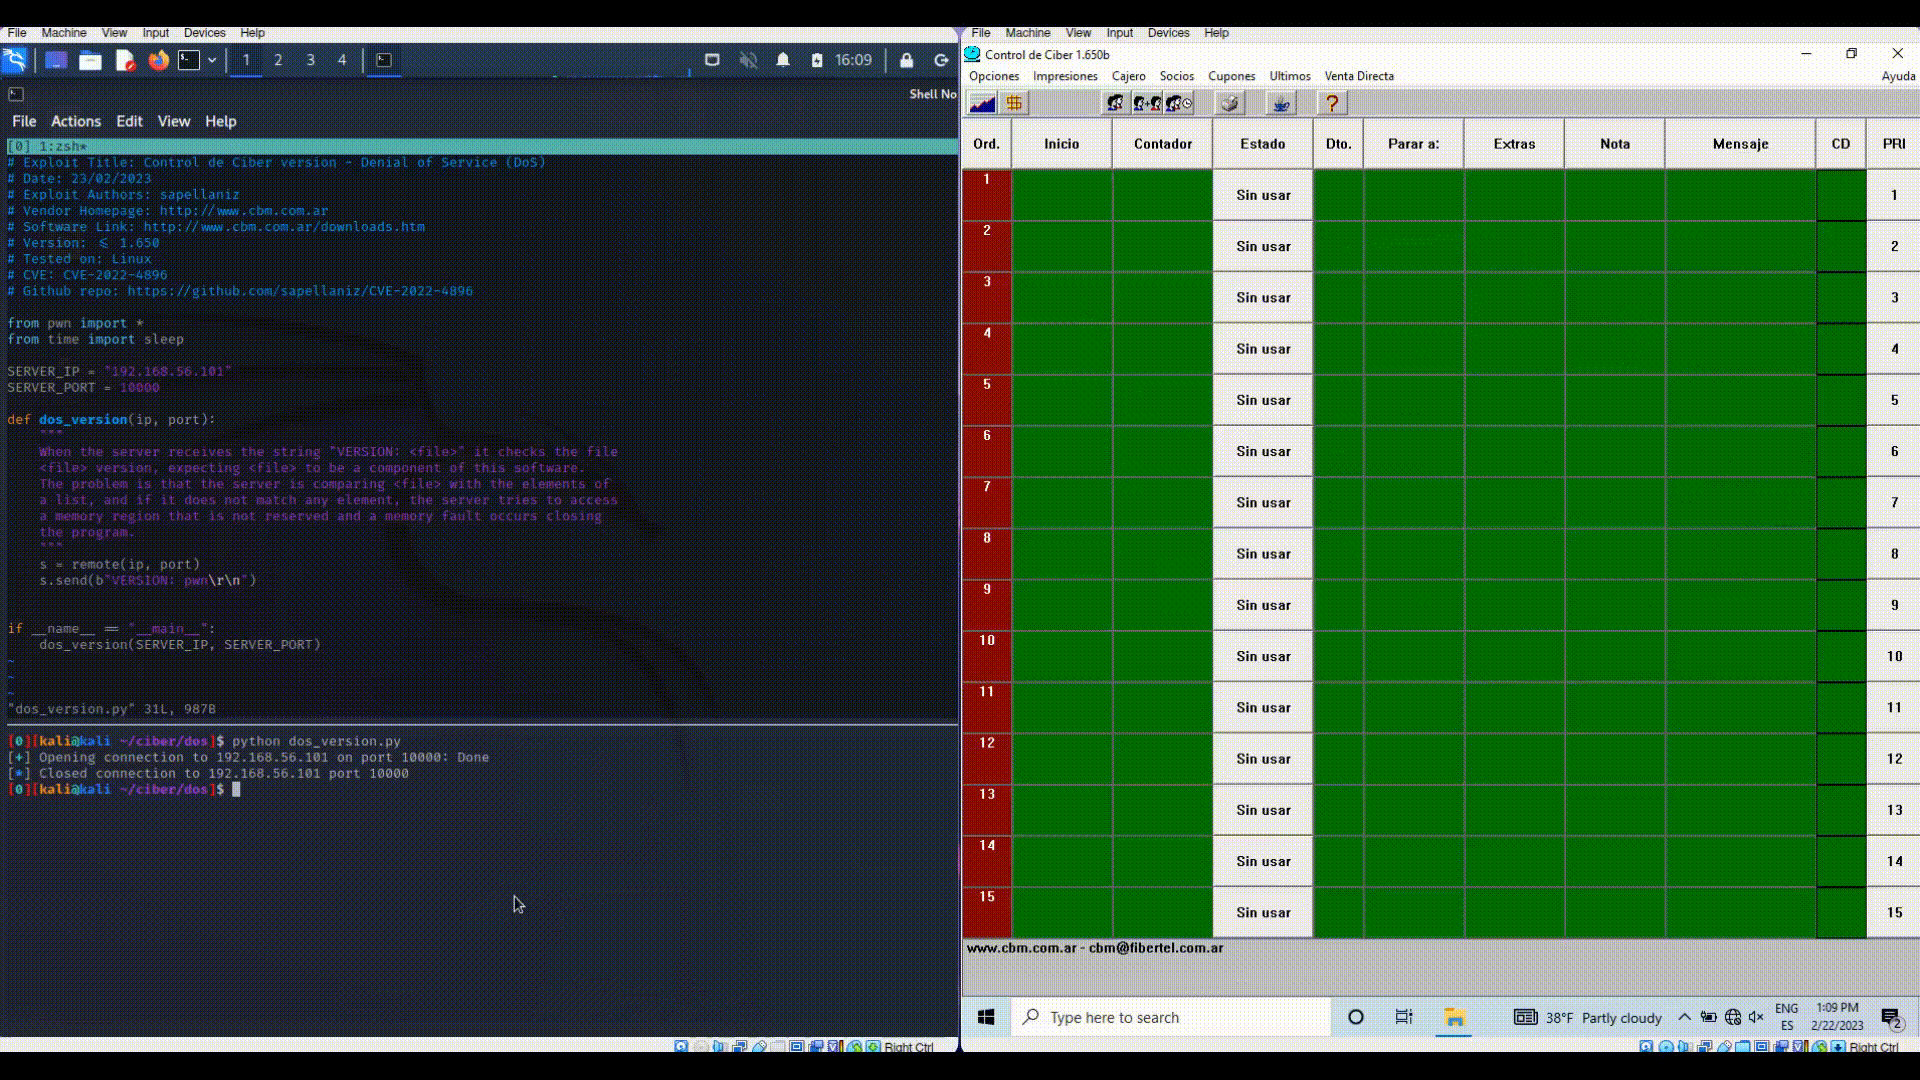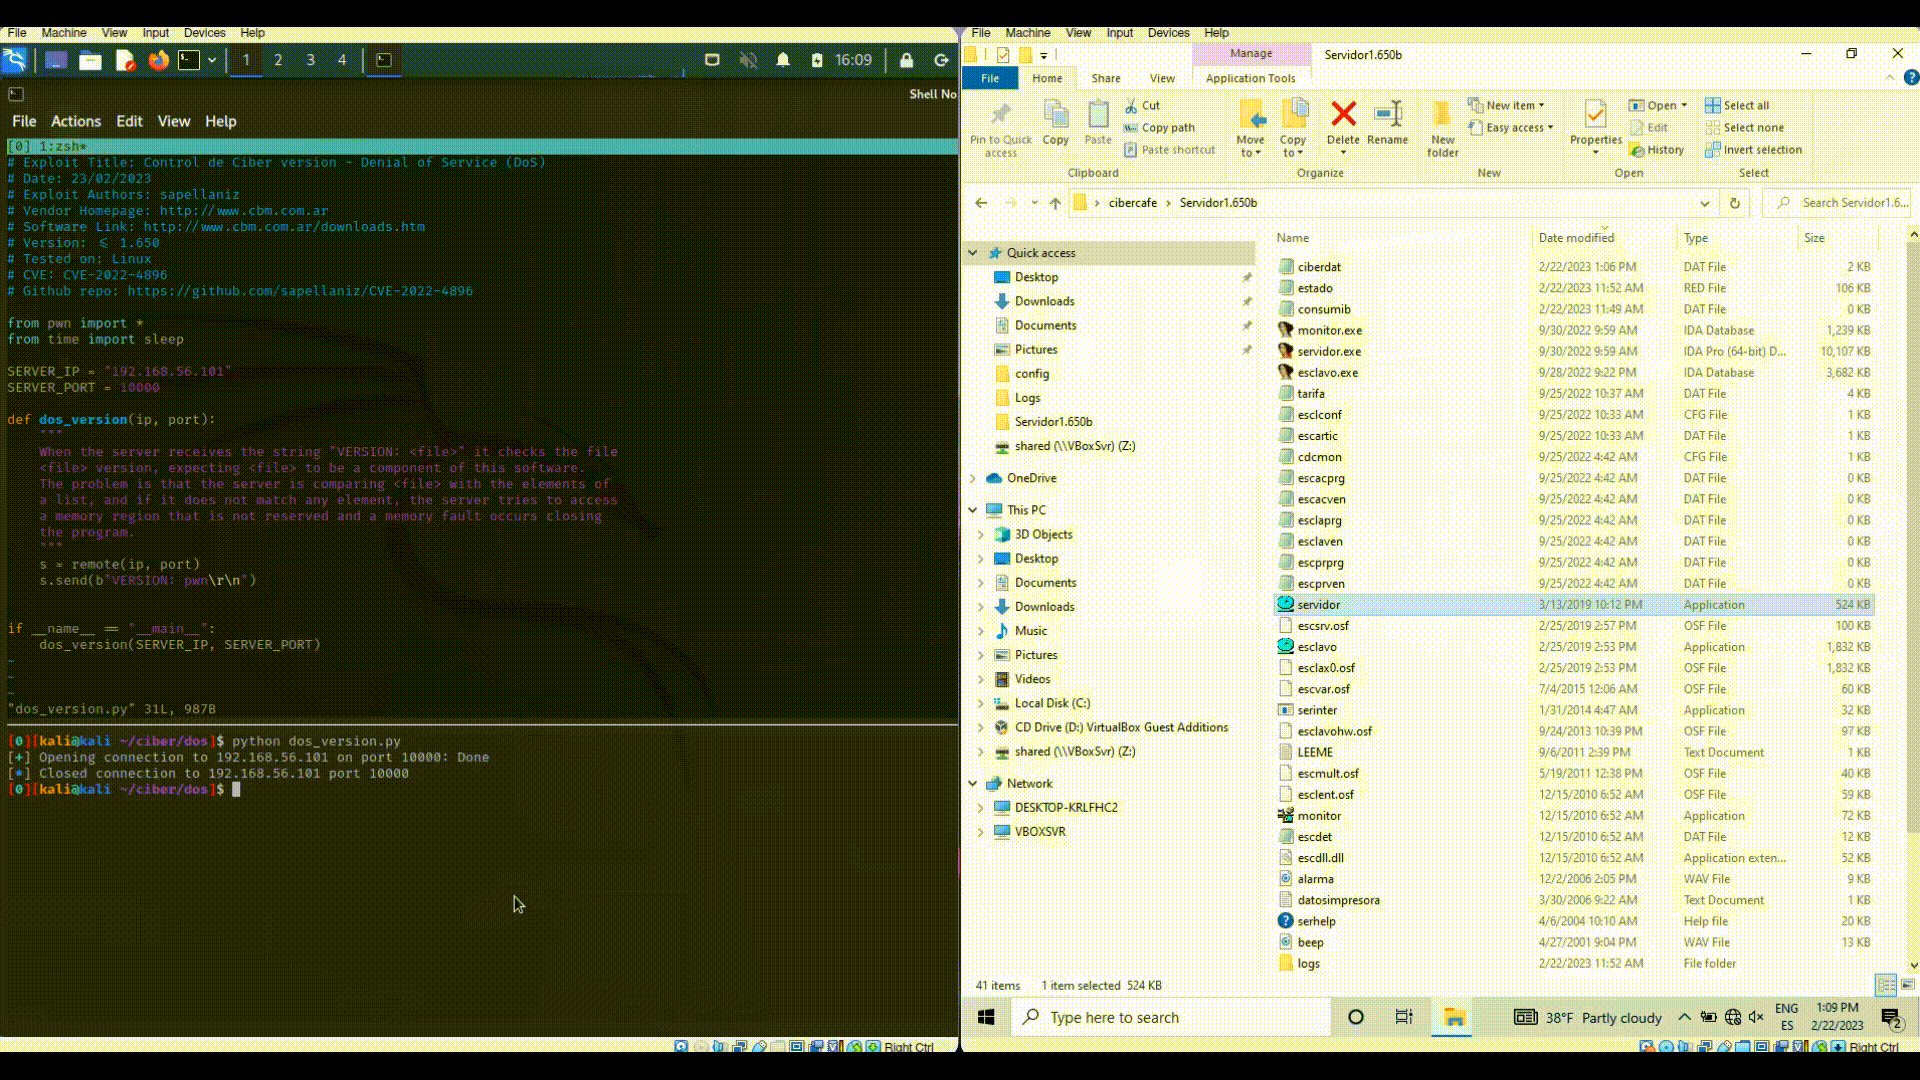
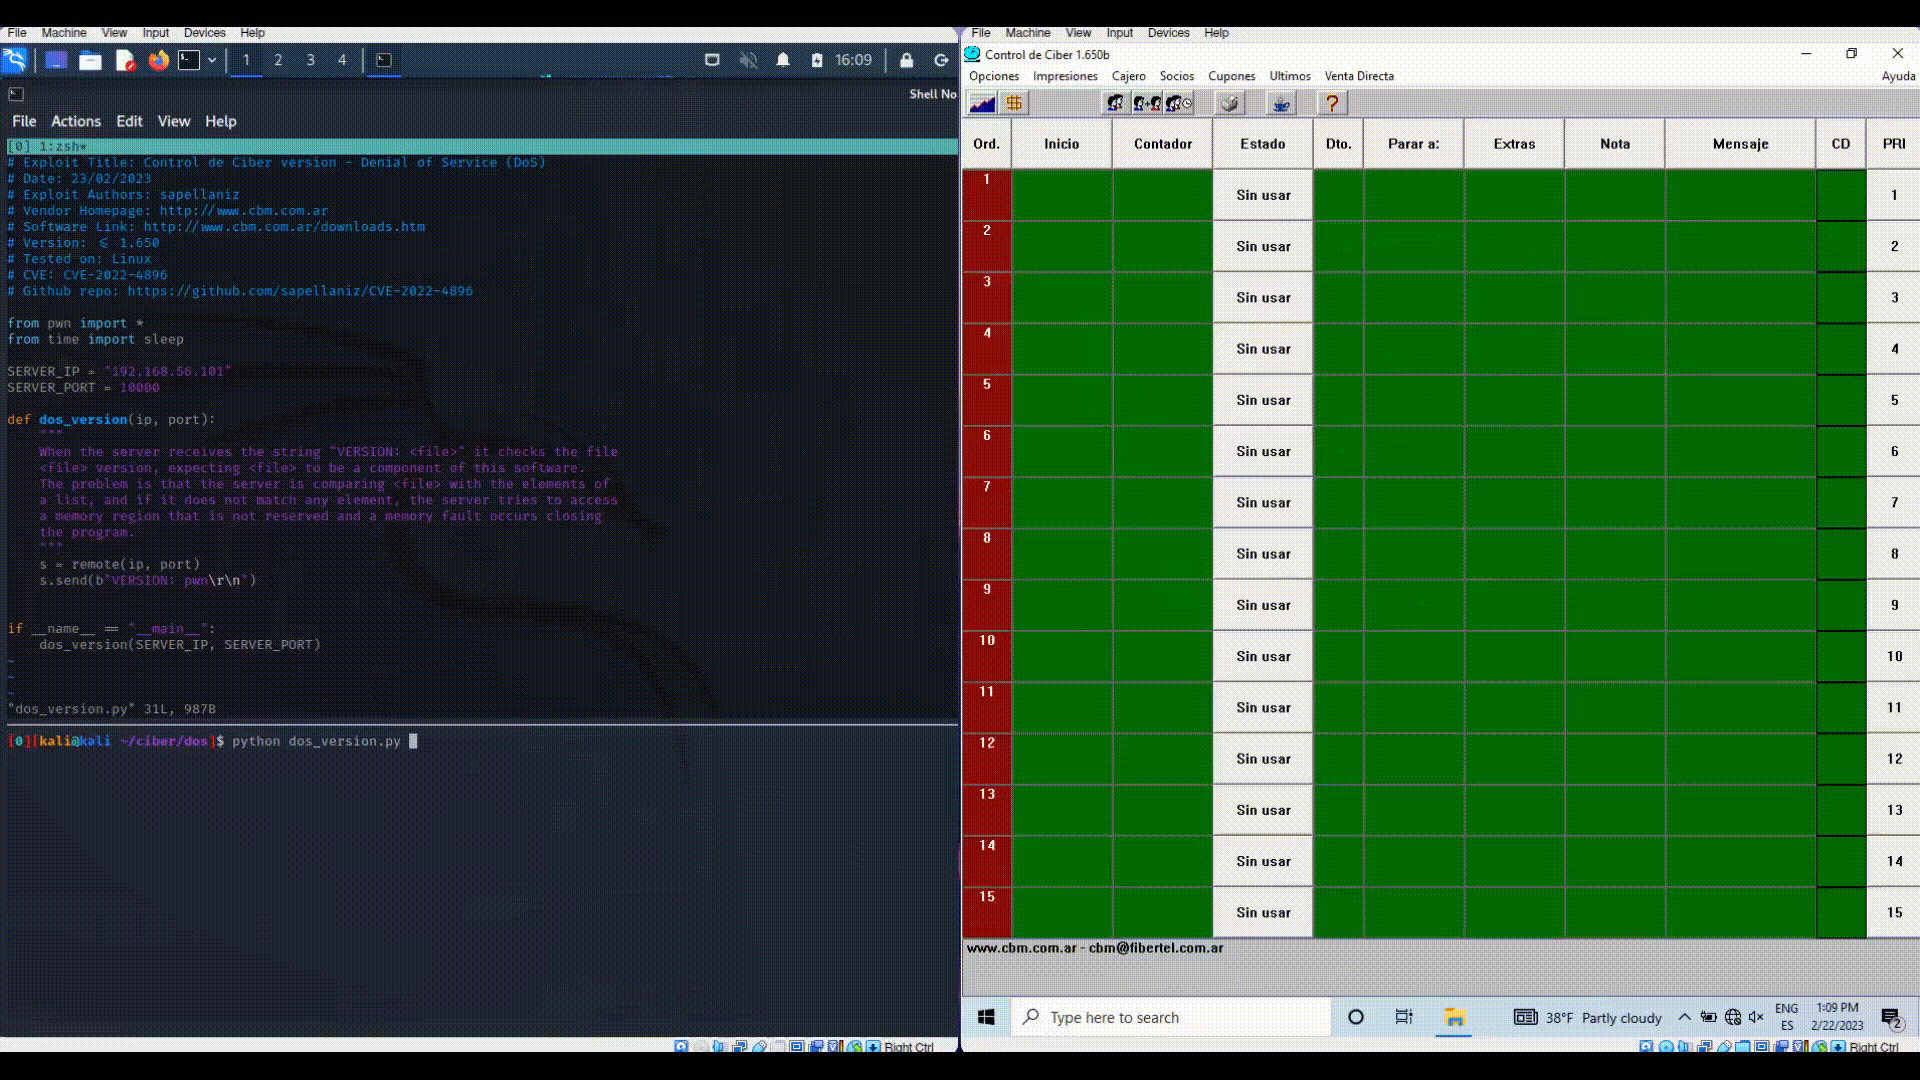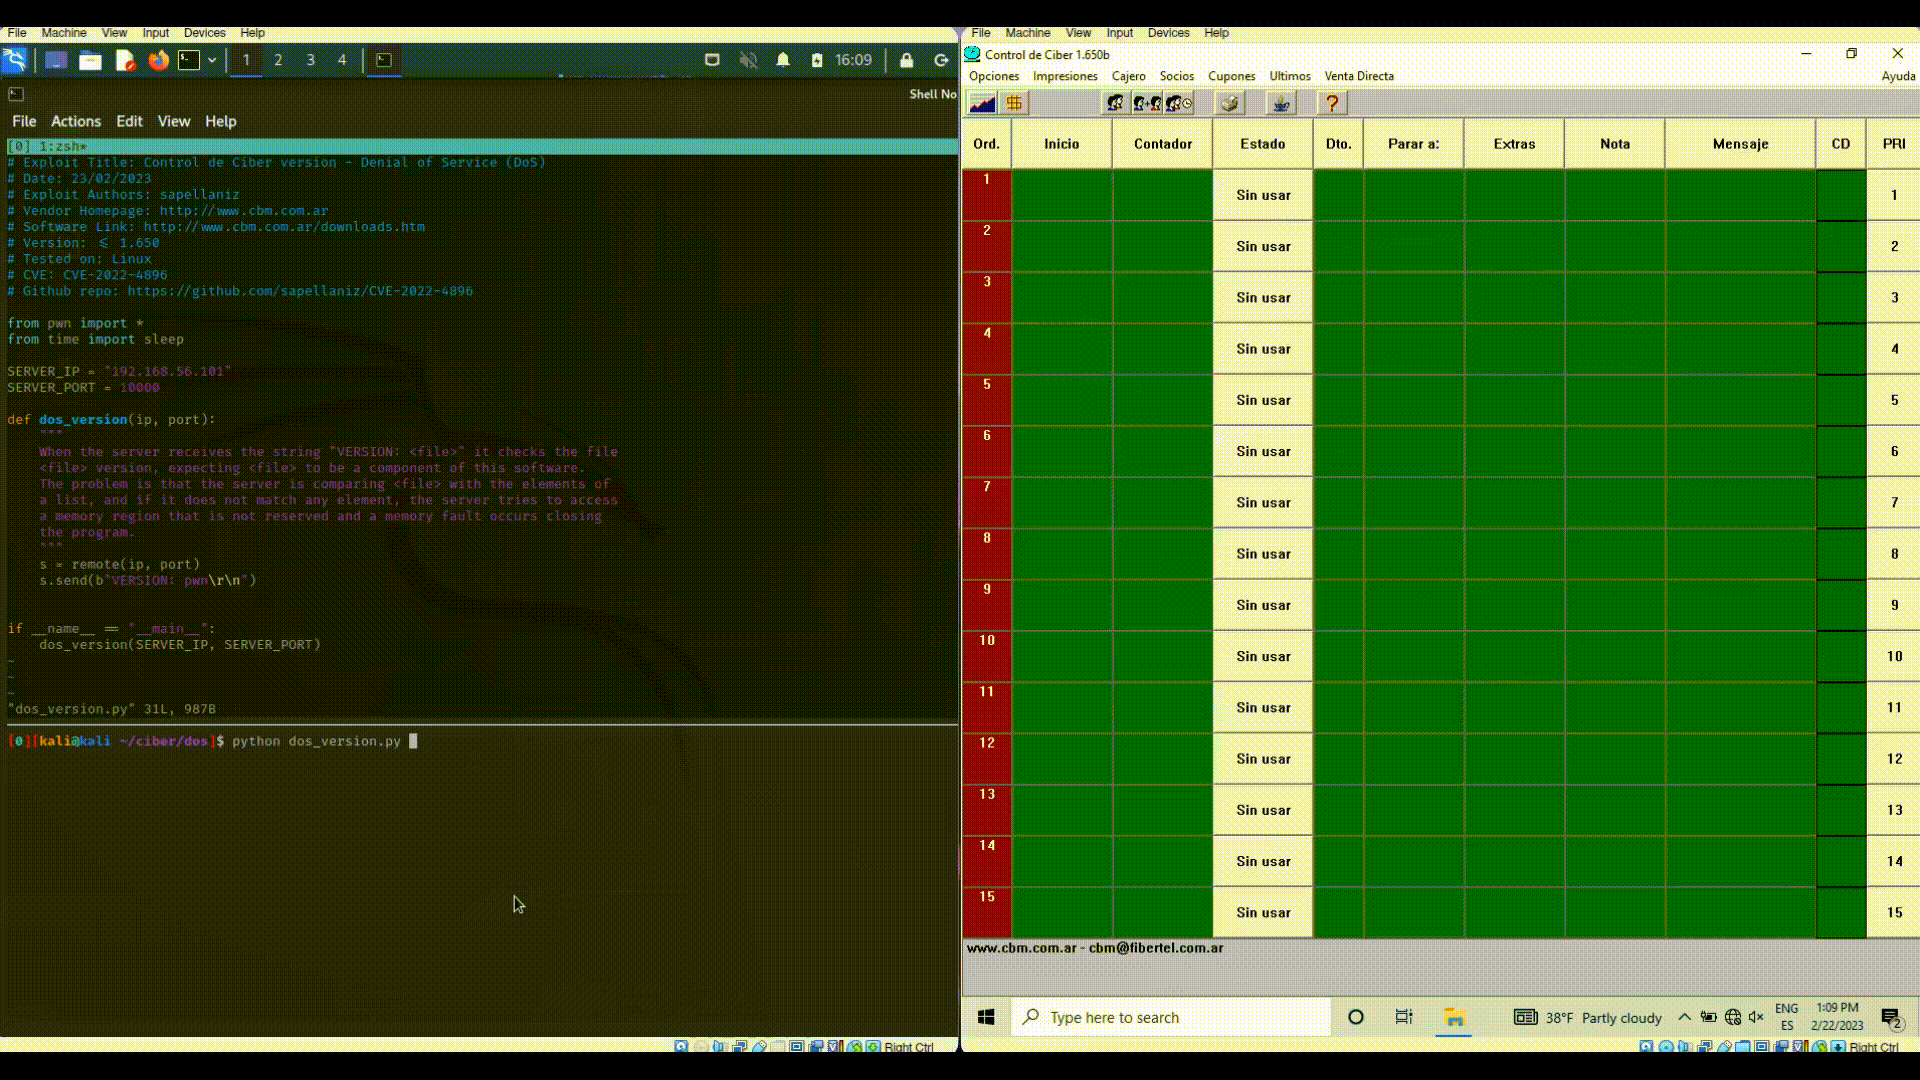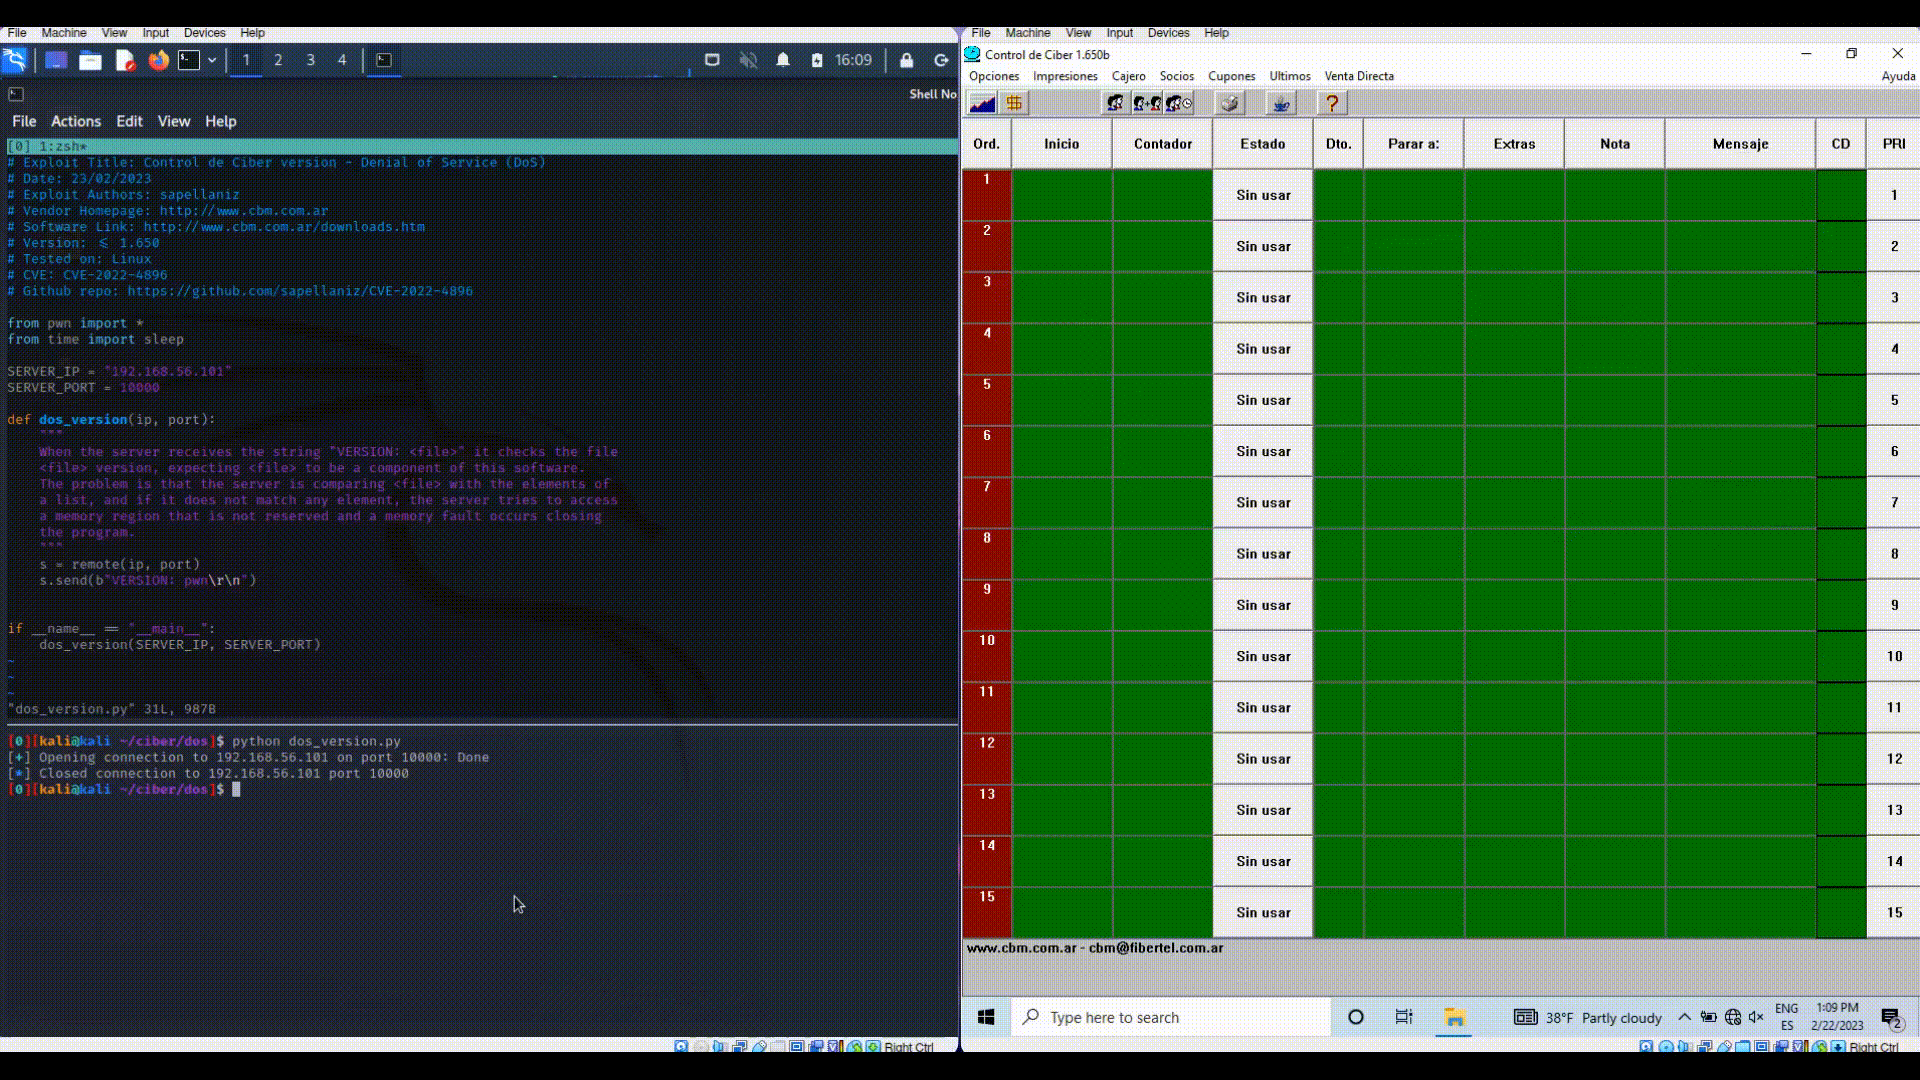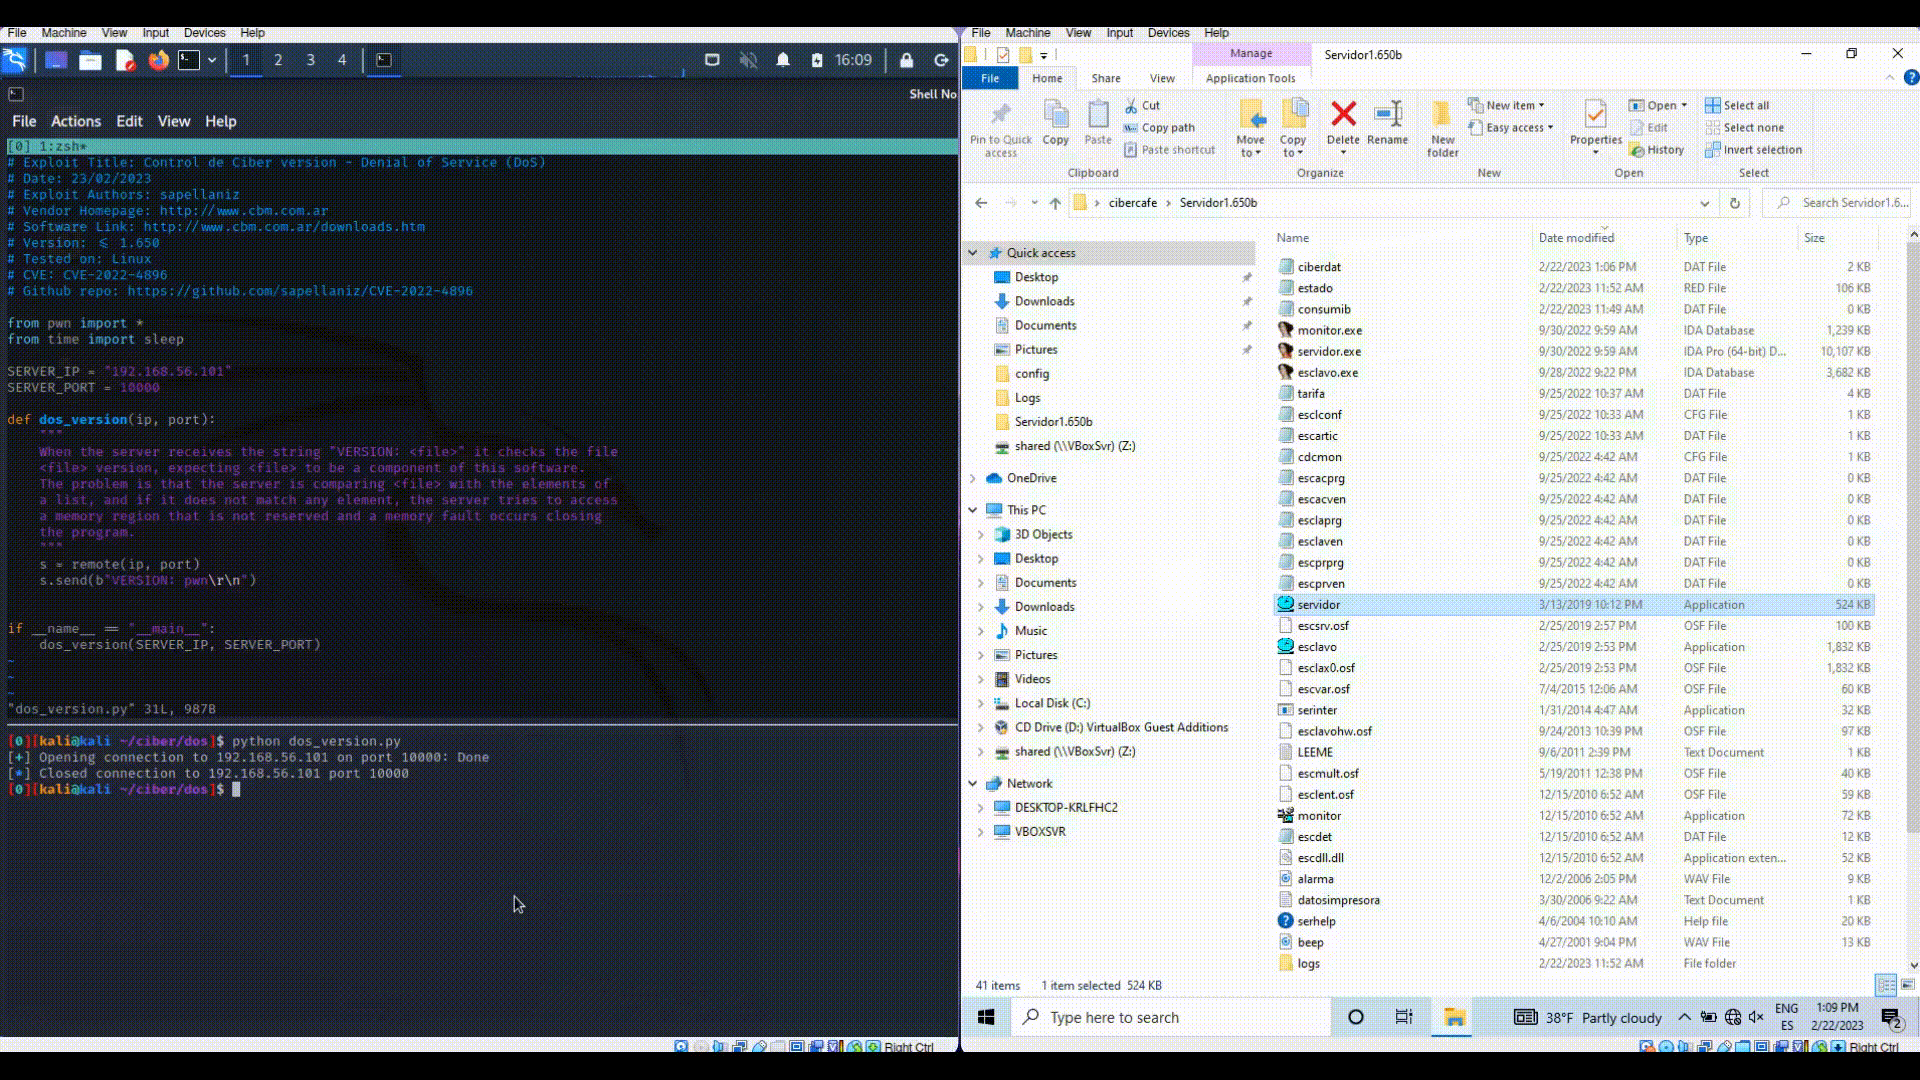
CVE-2022-48474 (Version DoS)

Exploração de versão Exploração de versão

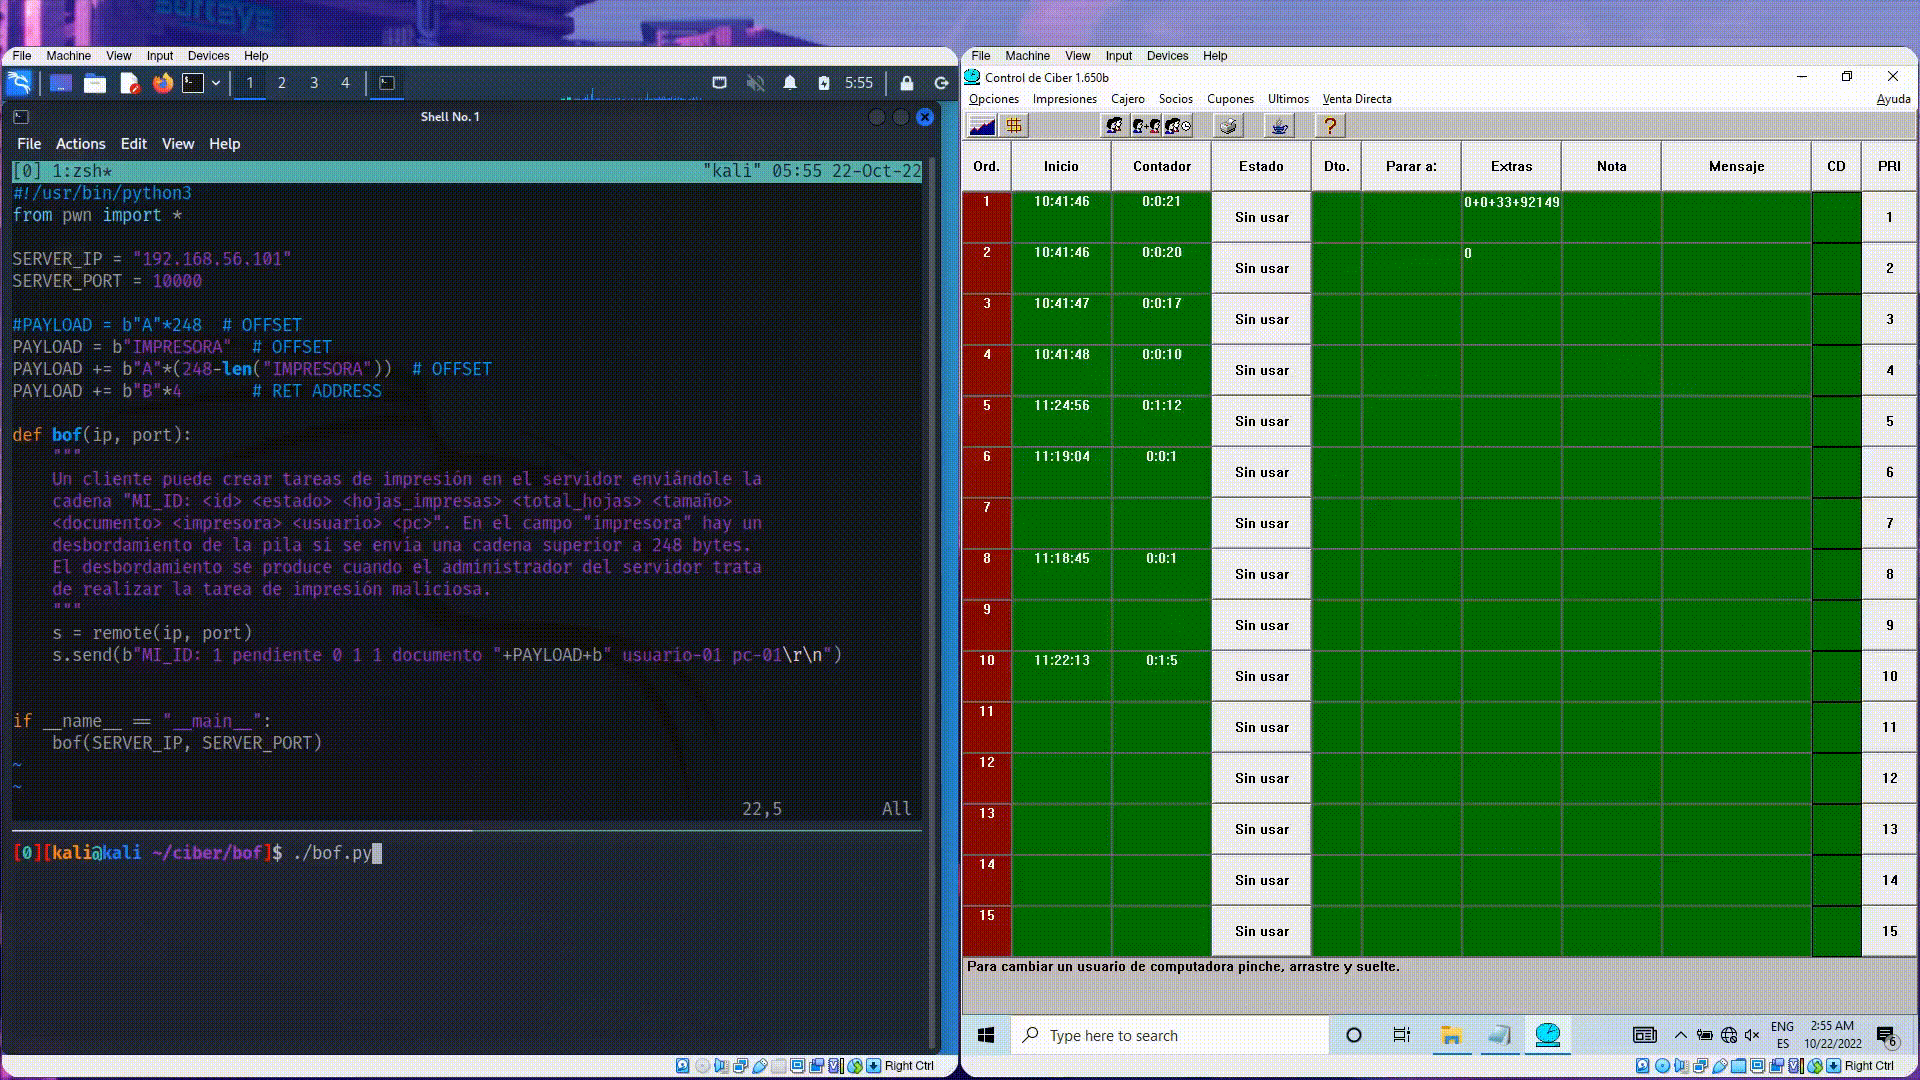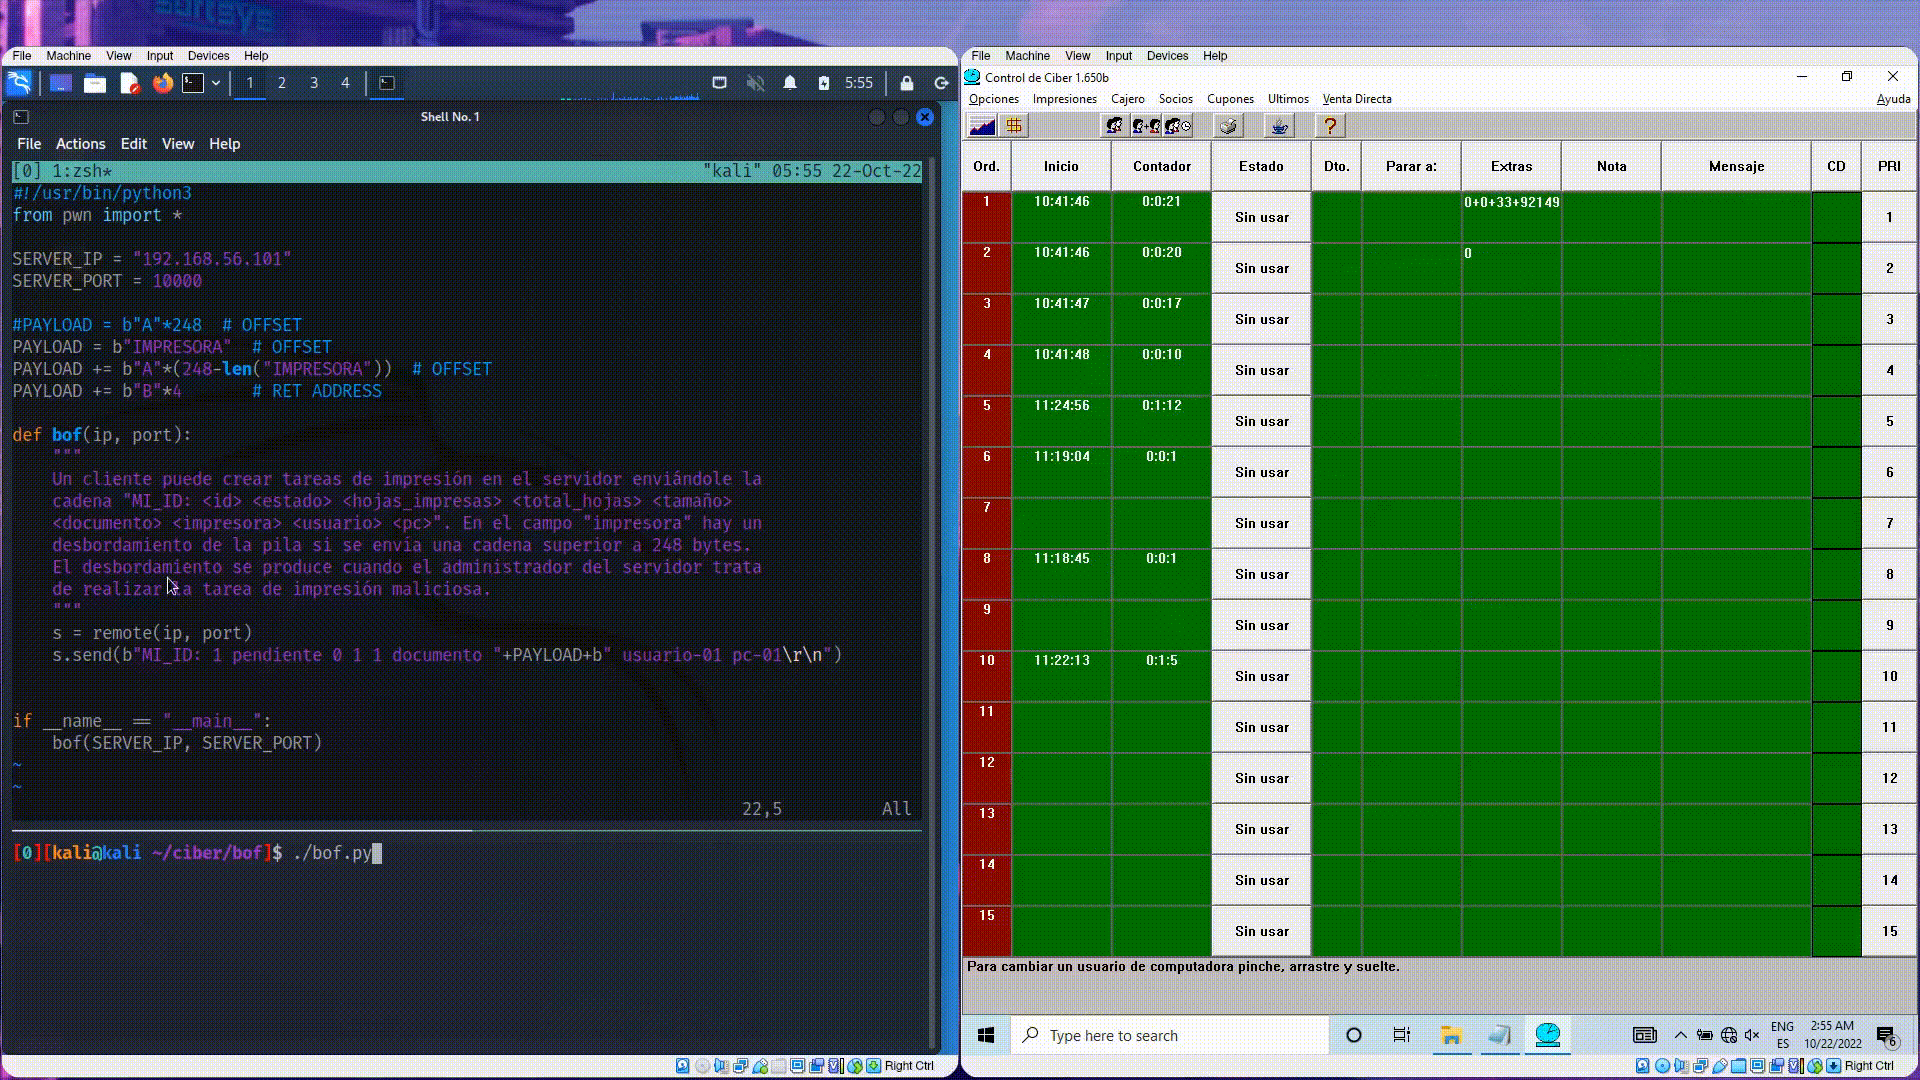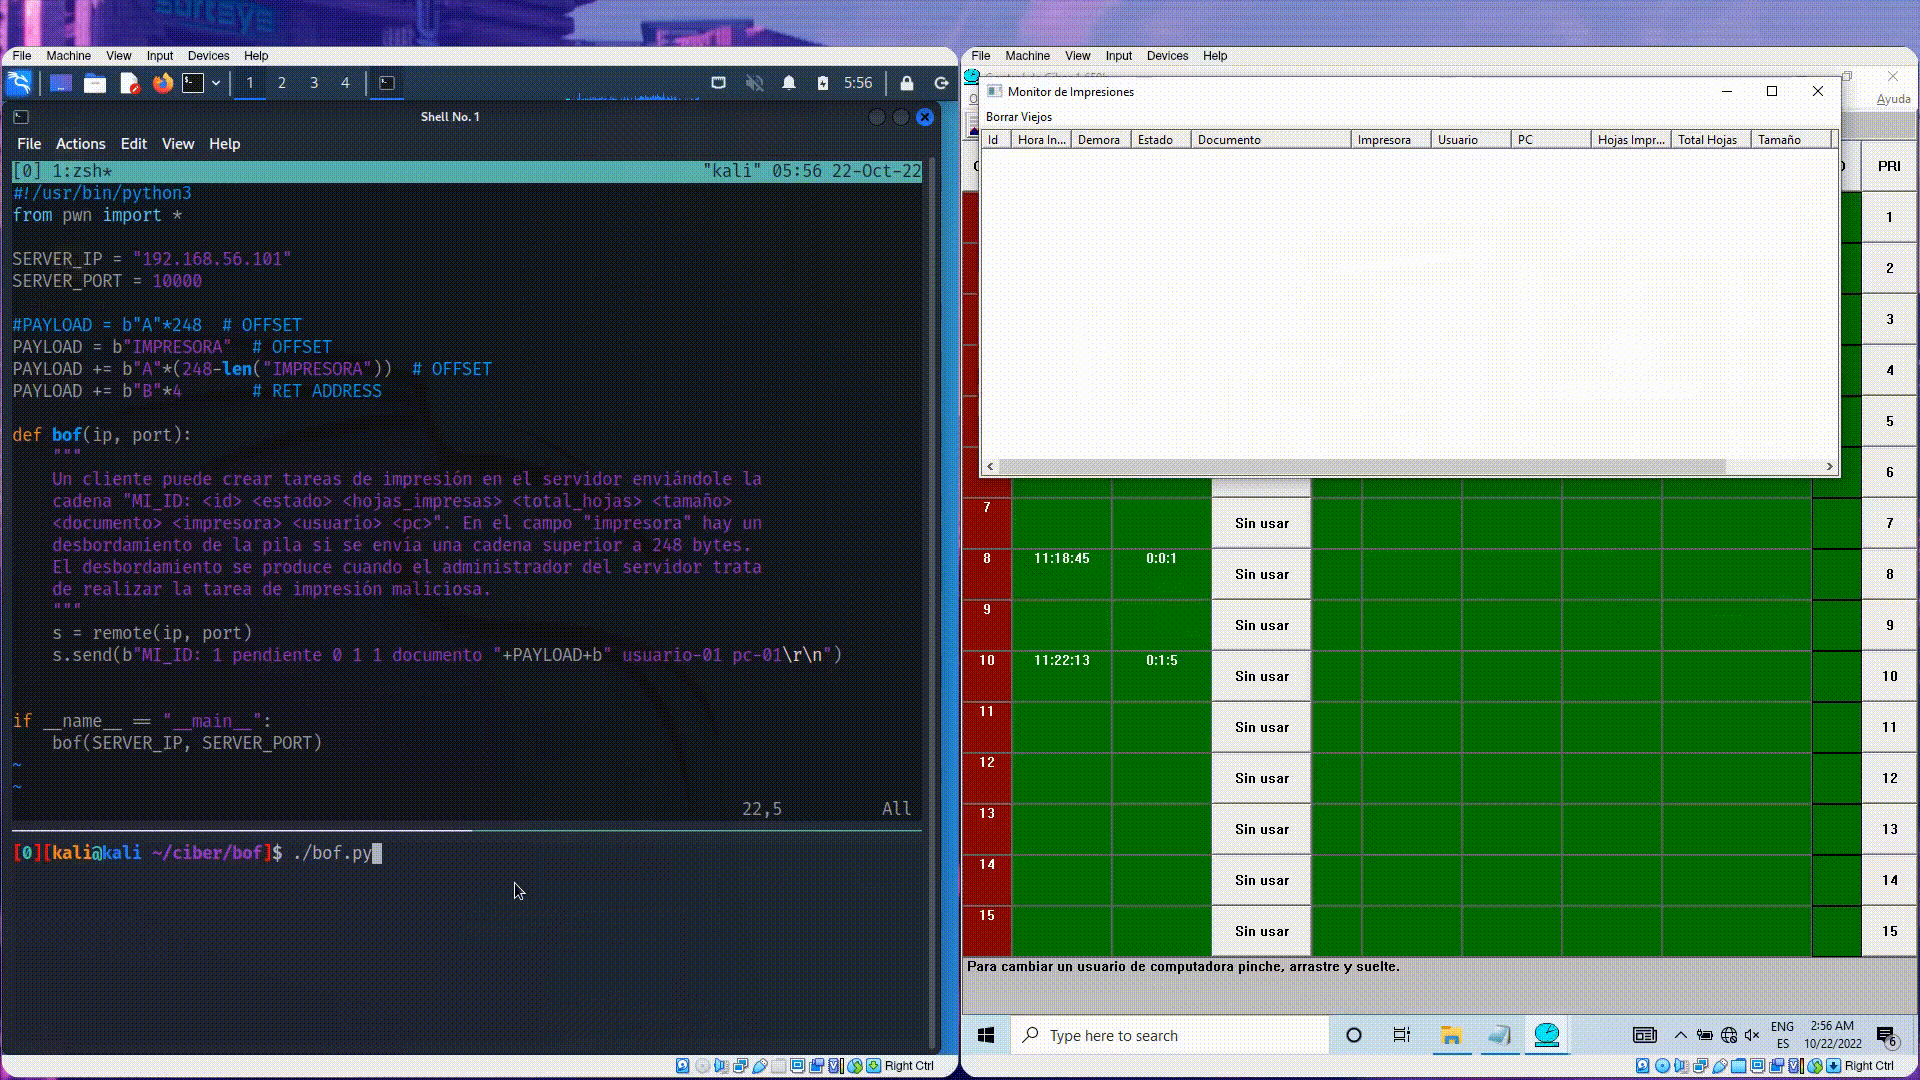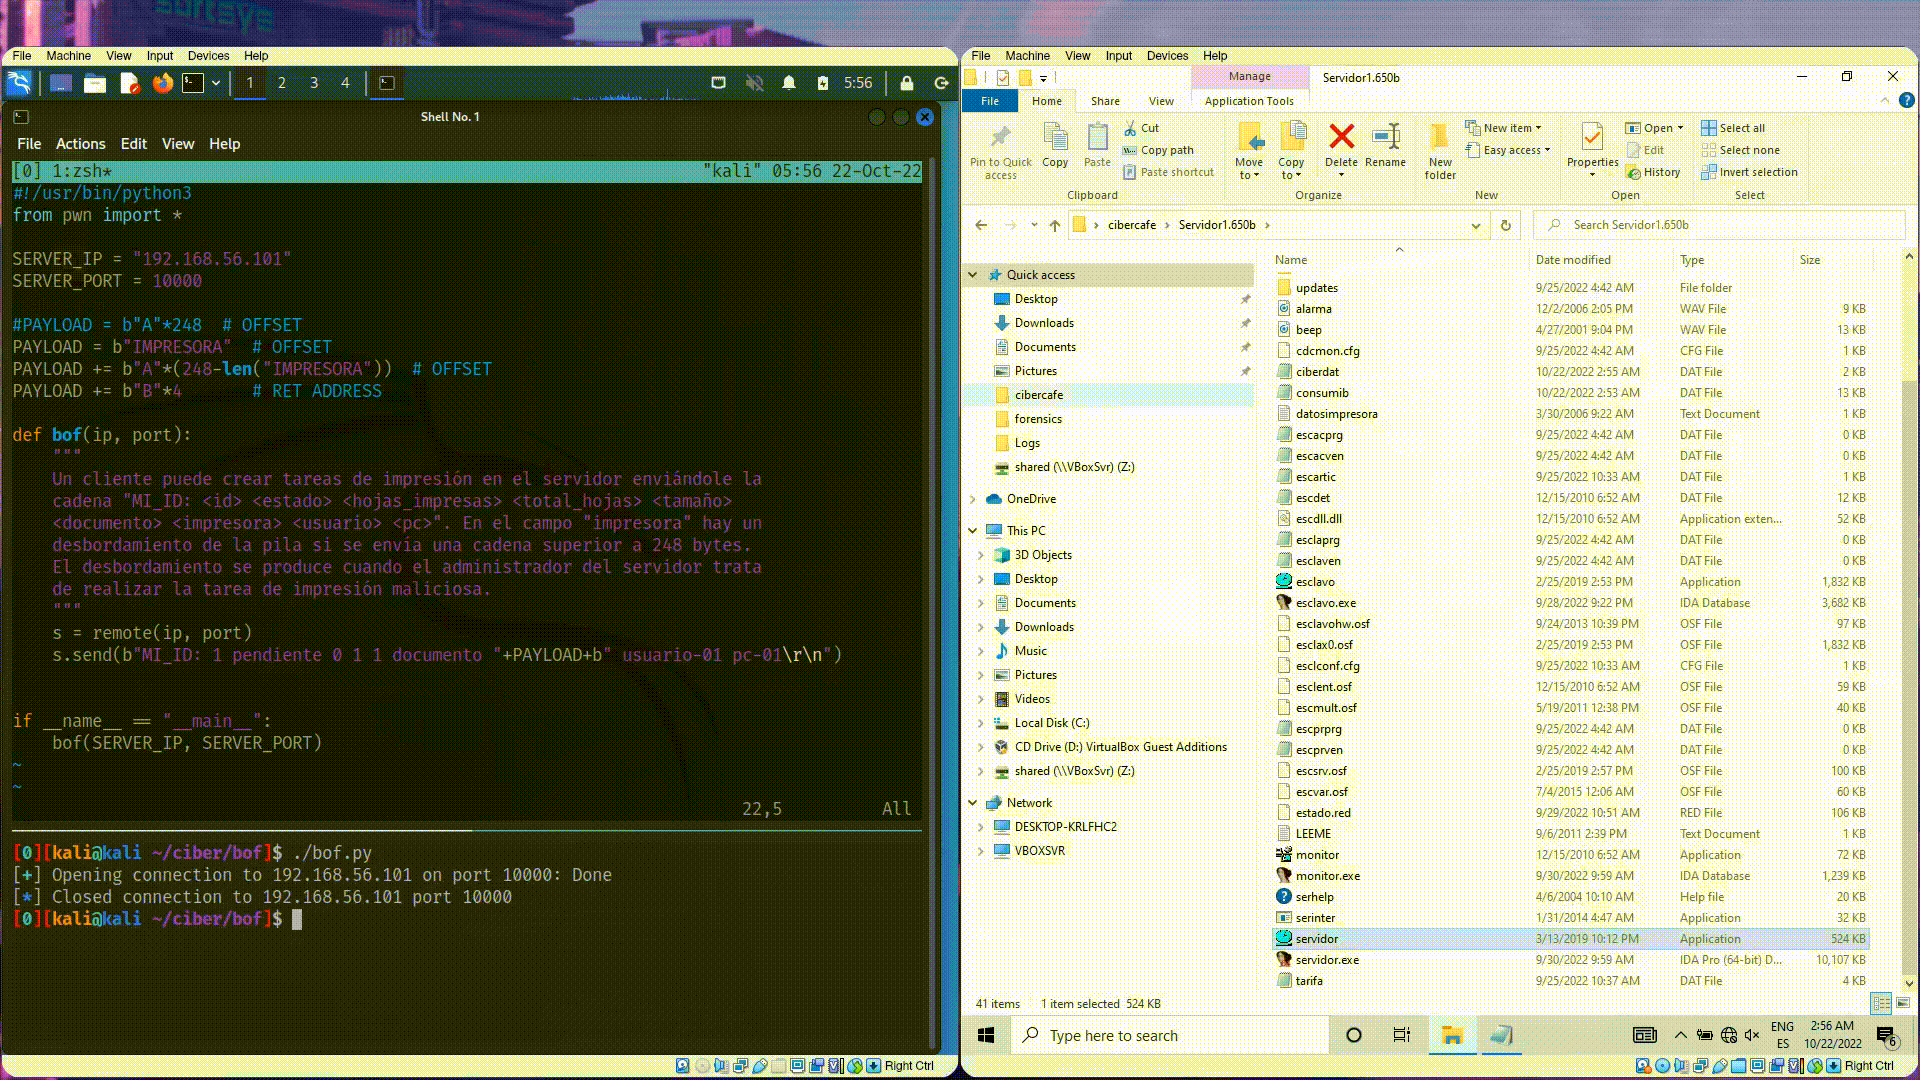
CVE-2022-48475 (Print bof)

Exploração de impressão Exploração de impressão

Baixar ferramenta