Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
policy_sentry — Gera políticas AWS IAM de privilégio mínimo com base em ARNs de recursos e níveis de acesso, automatizando a criação segura de políticas para infraestrutura em nuvem. | Kitploit
Ferramentas/GitHubGitHub/salesforce/policy_sentry
Segurança de Infraestrutura em NuvemAuditoria de ConfiguraçãoSegurança na NuvemDevSecOpsGerenciamento de Identidade e Acesso (IAM)
GitHubsalesforce/policy_sentry

policy_sentry

Gera políticas AWS IAM de privilégio mínimo com base em ARNs de recursos e níveis de acesso, automatizando a criação segura de políticas para infraestrutura em nuvem.

Ver Repositório
2.2k15737há 8 diasRevisado pelo Kitploit
Site
Compartilhar

Policy Sentry

Gerador de Políticas IAM de Menor Privilégio.

continuous-integration Documentation Status Join the chat at https://gitter.im/salesforce/policy_sentry Twitter PyPI Python Version Downloads

  • Tutorial
    • Instalação
      • Gerenciadores de pacotes
      • Autocompletar do shell
    • Passo 1: Criar o Modelo
    • Passo 2: Copiar/colar ARNs
    • Passo 3: Comando write-policy
  • Folhas de dicas
    • Folha de dicas para escrever políticas
    • Folha de dicas para consulta ao banco de dados IAM
    • Inicialização local (opcional)
  • Outros usos
    • Comandos
    • Uso da biblioteca Python
    • Docker
    • Terraform
  • Referências

Documentação

Para tutoriais e documentação completa, visite o projeto no ReadTheDocs.

Veja o post no blog de engenharia da Salesforce sobre o Policy Sentry.

Visão geral

Escrever Políticas IAM com consciência de segurança manualmente pode ser muito tedioso e ineficiente. Muitos desenvolvedores de Infraestrutura como Código já passaram por algo assim:

  • Determinado a fazer o melhor esforço para conceder a usuários e funções o menor privilégio necessário para realizar suas tarefas, você gasta tempo demais vasculhando a documentação AWS IAM sobre [Ações, Recursos e Chaves de Condição para Serviços AWS][1].
  • Seu líder de equipe o incentiva a construir segurança em suas Políticas IAM para a qualidade do produto, mas eventualmente você fica frustrado devido aos prazos do projeto.
  • Você não tem uma pessoa de segurança incorporada na sua equipe que possa escrever essas Políticas IAM para você, e não há nenhuma ferramenta automatizada que perceba magicamente as chamadas de API AWS que você executa e depois as escreva com restrições de ARN de recurso.
  • Após fantasiar sobre esse nível de automação, você percebe que escrever Políticas IAM de menor privilégio, aparentemente por caridade, comprometerá sua capacidade de terminar seu código a tempo para cumprir os prazos do projeto.
  • Você usa Políticas Gerenciadas (porque, ei, por que não?) ou você avalia visualmente os nomes das chamadas de API e usa curingas para seguir em frente com sua vida.

Tal processo não é ideal para a segurança nem para os desenvolvedores de Infraestrutura como Código. Precisamos facilitar a escrita segura de Políticas IAM e abstrair a complexidade de escrever políticas IAM de menor privilégio. Foi por isso que criei esta ferramenta.

O Policy Sentry permite que os usuários criem políticas IAM de menor privilégio em questão de segundos, em vez de escrever políticas IAM tediosamente manualmente. Essas políticas são reduzidas de acordo com os níveis de acesso e recursos. No caso de uma violação, isso ajuda a limitar o raio de explosão de credenciais comprometidas, dando aos principais IAM apenas o acesso de que precisam.

Antes desta ferramenta, podia levar horas para criar uma Política IAM com restrições de ARN de recurso — mas agora pode levar questão de segundos. Dessa forma, os desenvolvedores só precisam determinar os recursos que precisam acessar, e o Policy Sentry abstrai a complexidade das políticas IAM de seus processos de desenvolvimento.

Escrevendo Políticas Seguras com base em Restrições de Recursos e Níveis de Acesso

A principal funcionalidade do Policy Sentry é que ele pode criar políticas IAM com base em ARNs de recursos e níveis de acesso. Nossa funcionalidade CRUD assume a abordagem opinativa de que os desenvolvedores de IAC não precisam entender as complexidades do AWS IAM — devemos abstrair a complexidade para eles. Na verdade, os desenvolvedores deveriam apenas poder dizer...

  • "Preciso de acesso de Leitura/Escrita/Listagem a arn:aws:s3:::example-org-sbx-vmimport"
  • "Preciso de acesso de Gerenciamento de Permissões a arn:aws:secretsmanager:us-east-1:123456789012:secret:mysecret"
  • "Preciso de acesso de Marcação a arn:aws:ssm:us-east-1:123456789012:parameter/test"

...e nossa automação deve criar políticas que correspondam a esses níveis de acesso.

Como fazemos isso? Bem, o Policy Sentry aproveita a documentação da AWS sobre [Ações, Recursos e Chaves de Condição][1] para consultar as ações, níveis de acesso e tipos de recursos, e gera políticas de acordo com os ARNs e níveis de acesso. Considere o trecho da tabela abaixo:

Ações Nível de Acesso Tipos de Recurso
ssm:GetParameter Leitura parâmetro
ssm:DescribeParameters Listagem parâmetro
ssm:PutParameter Escrita parâmetro
secretsmanager:PutResourcePolicy Gerenciamento de permissões segredo
secretsmanager:TagResource Marcação segredo

O Policy Sentry agrega toda essa documentação em um único banco de dados e usa esse banco de dados para gerar políticas de acordo com ações, recursos e níveis de acesso.

Tutorial

Instalação

Gerenciadores de pacotes

  • Homebrew
brew tap salesforce/policy_sentry https://github.com/salesforce/policy_sentry
brew install policy_sentry
  • Pip
pip3 install --user policy_sentry

Autocompletar do shell

Para habilitar o autocompletar do Bash, coloque isso no seu .bashrc:

eval "$(_POLICY_SENTRY_COMPLETE=bash_source policy_sentry)"

Para habilitar o autocompletar do ZSH, coloque isso no seu .zshrc:

eval "$(_POLICY_SENTRY_COMPLETE=zsh_source policy_sentry)"

Passo 1: Criar o Modelo

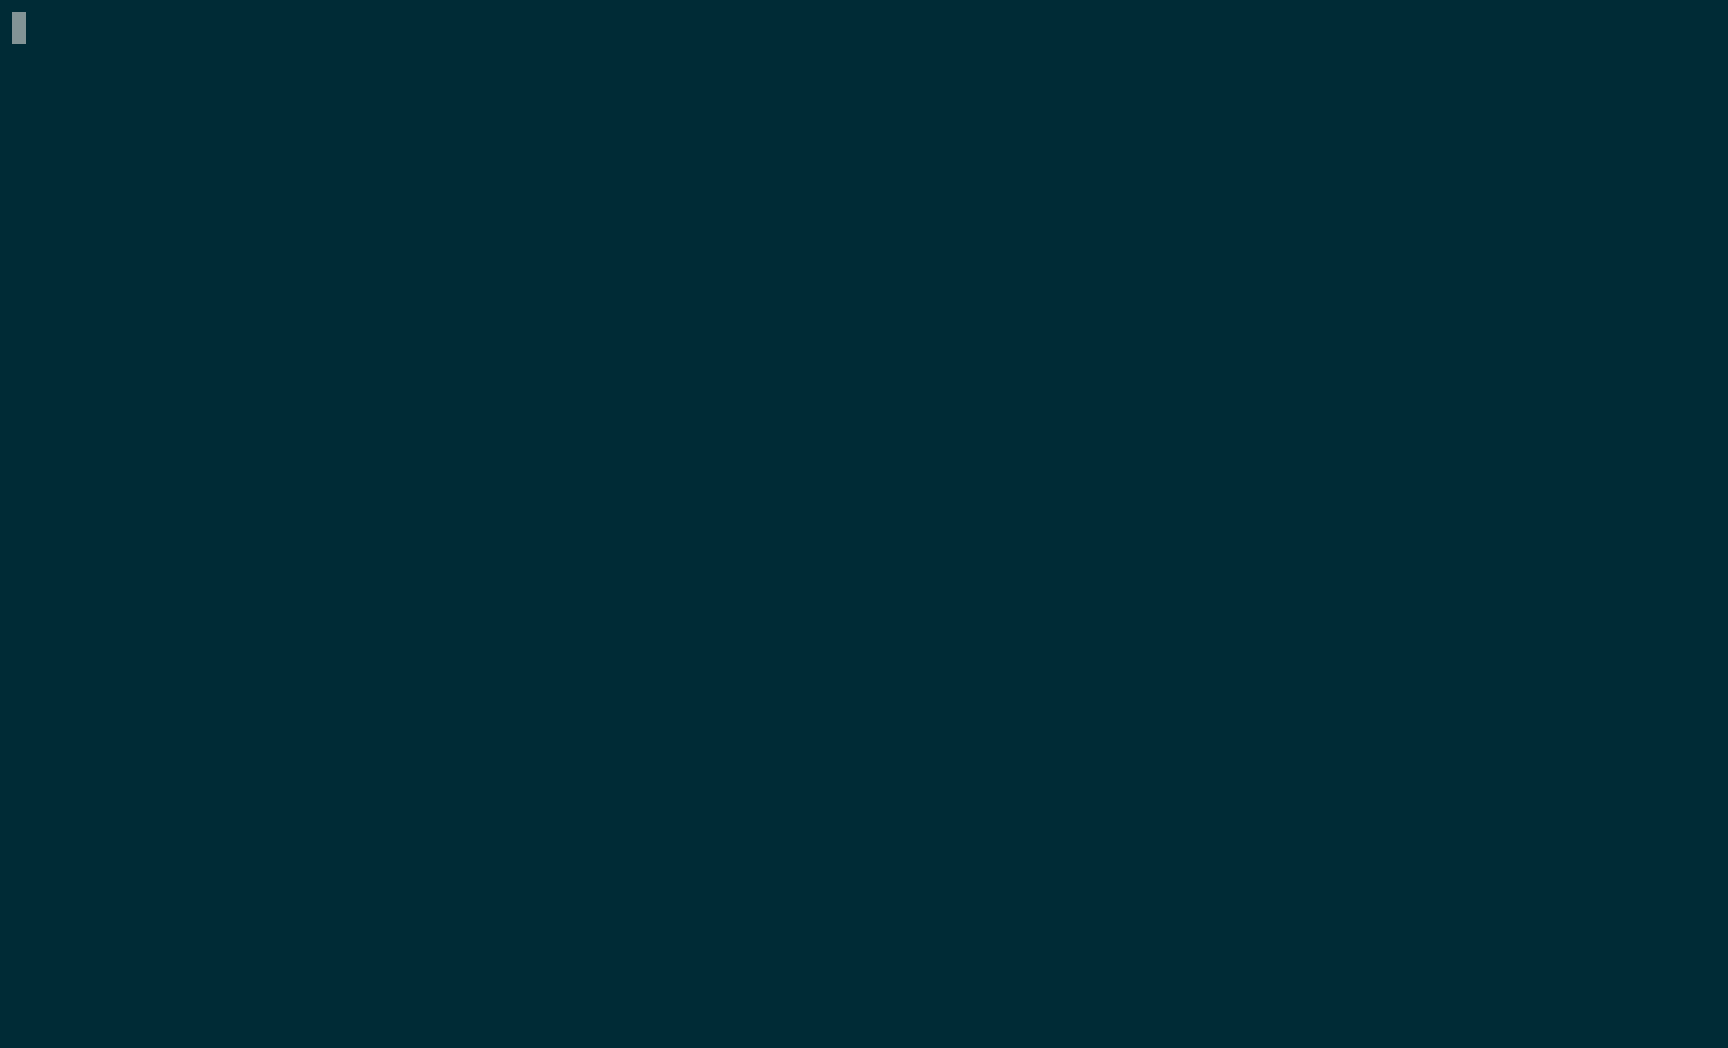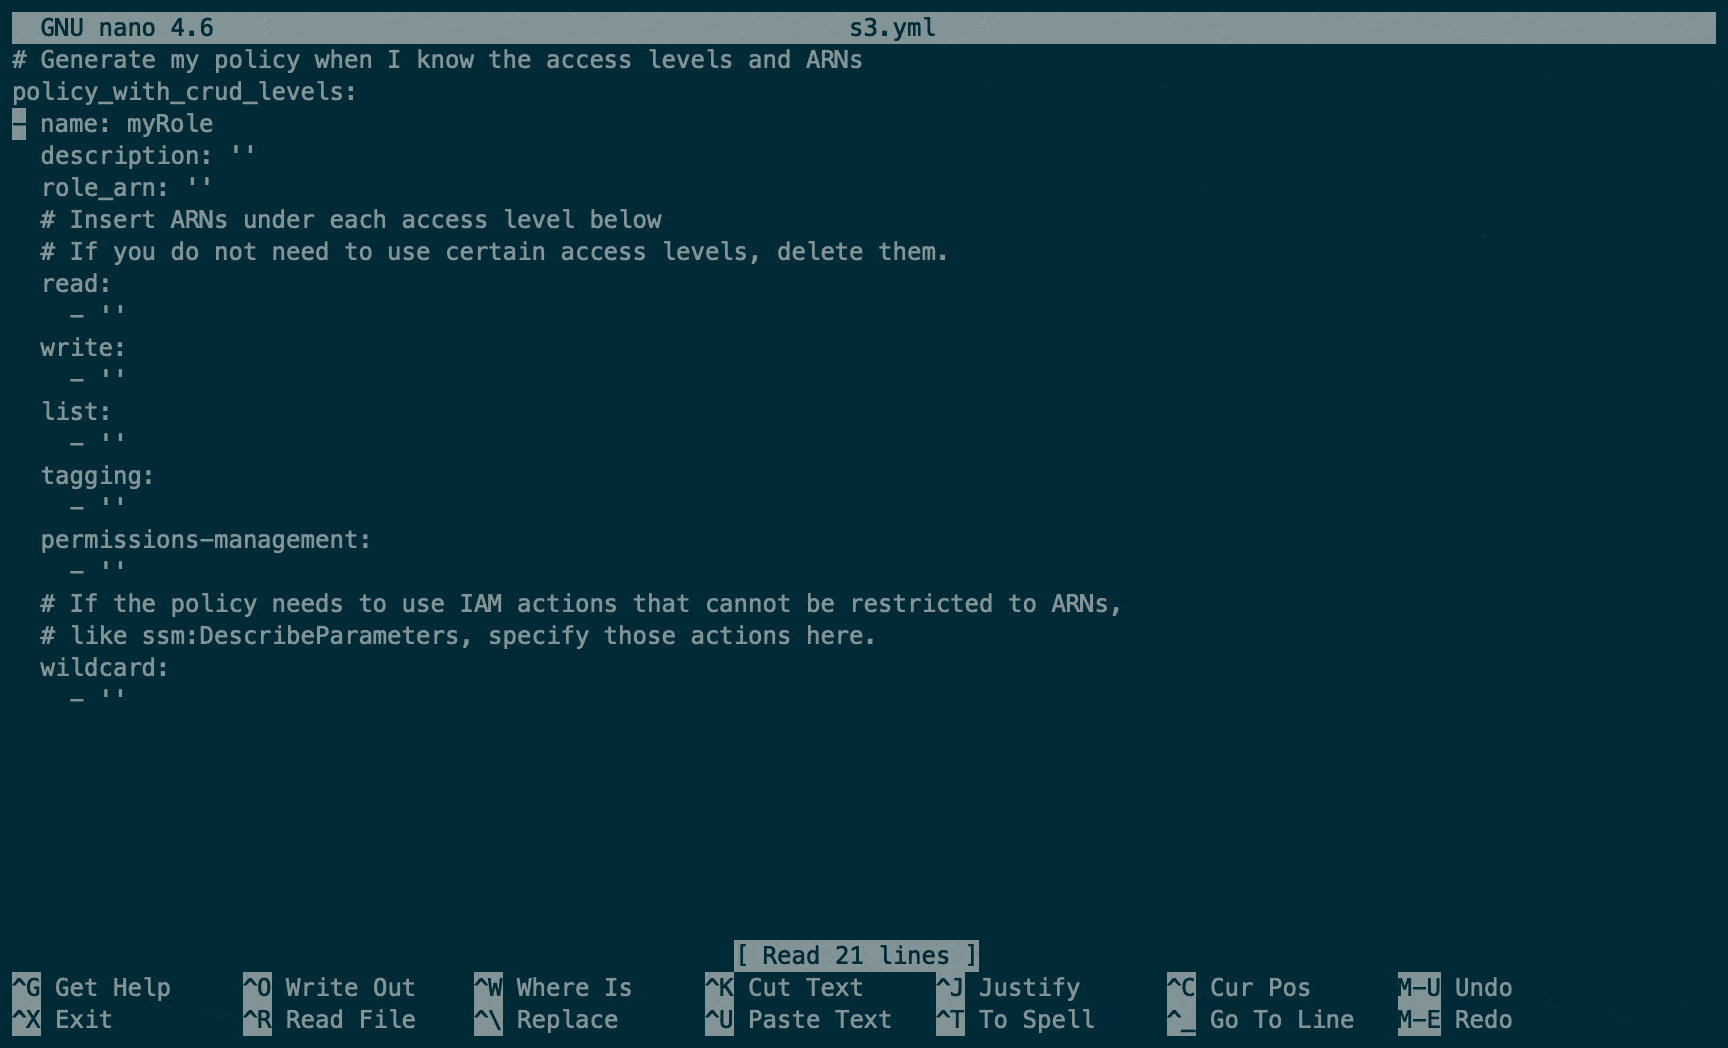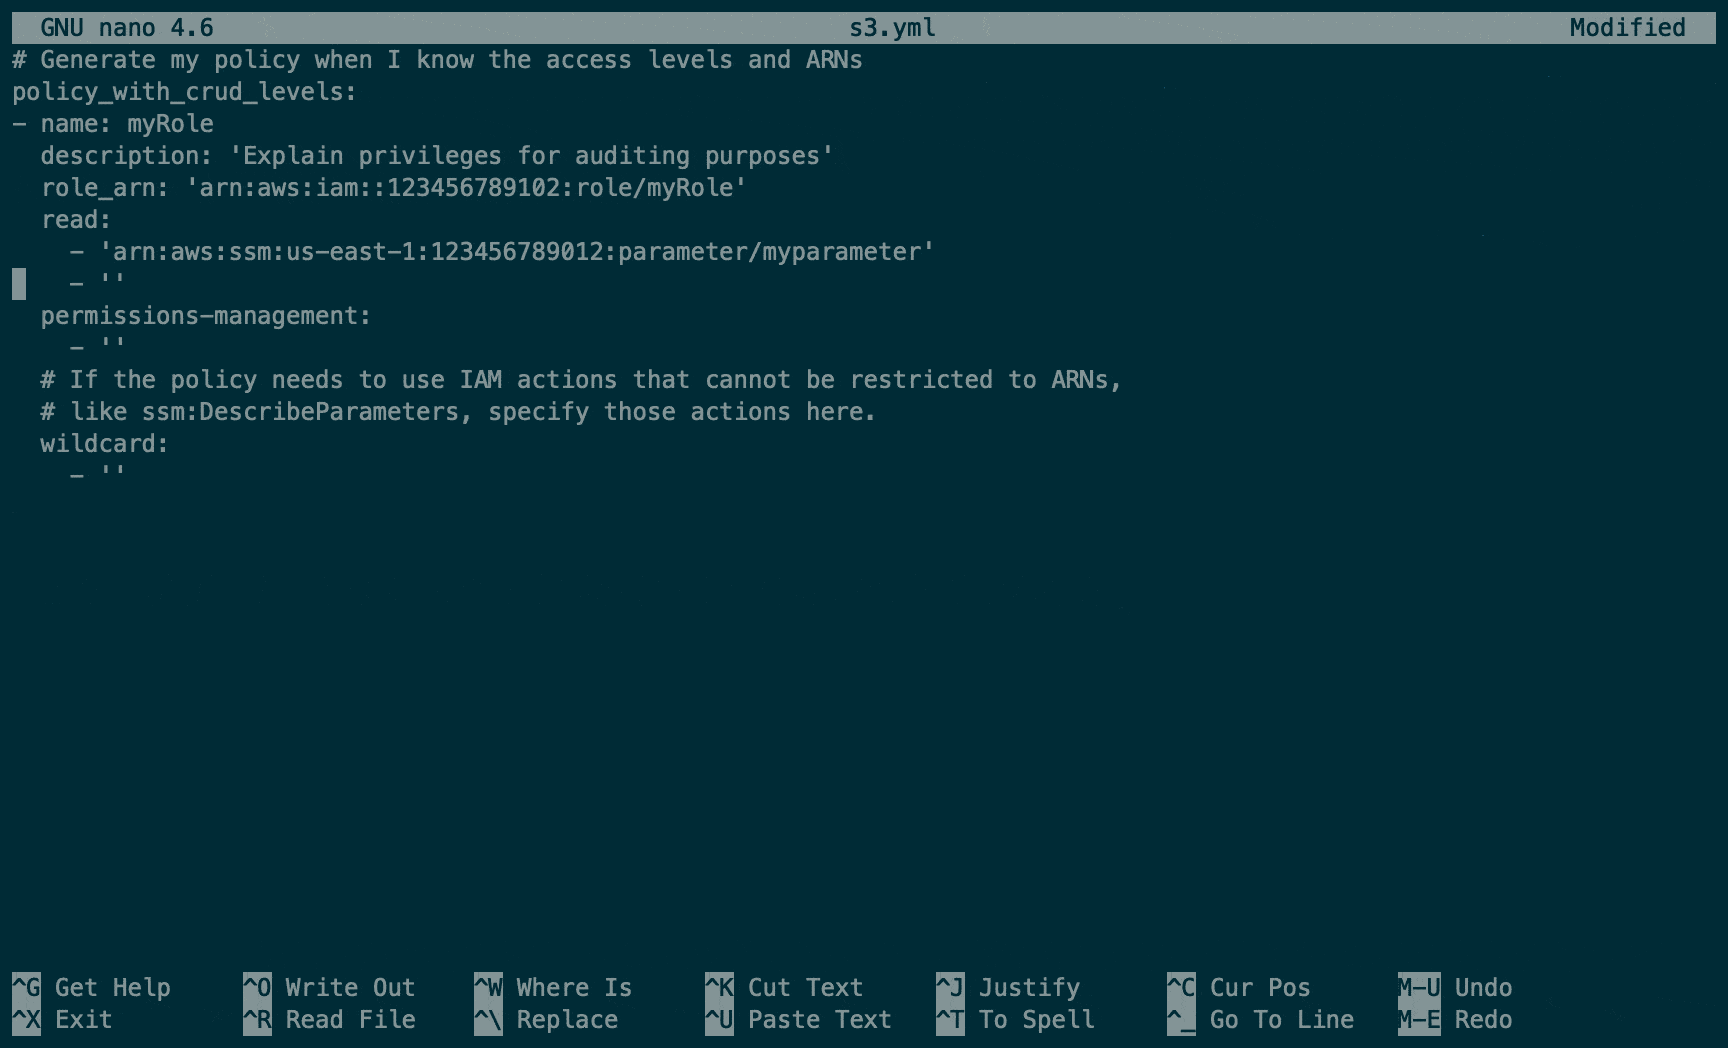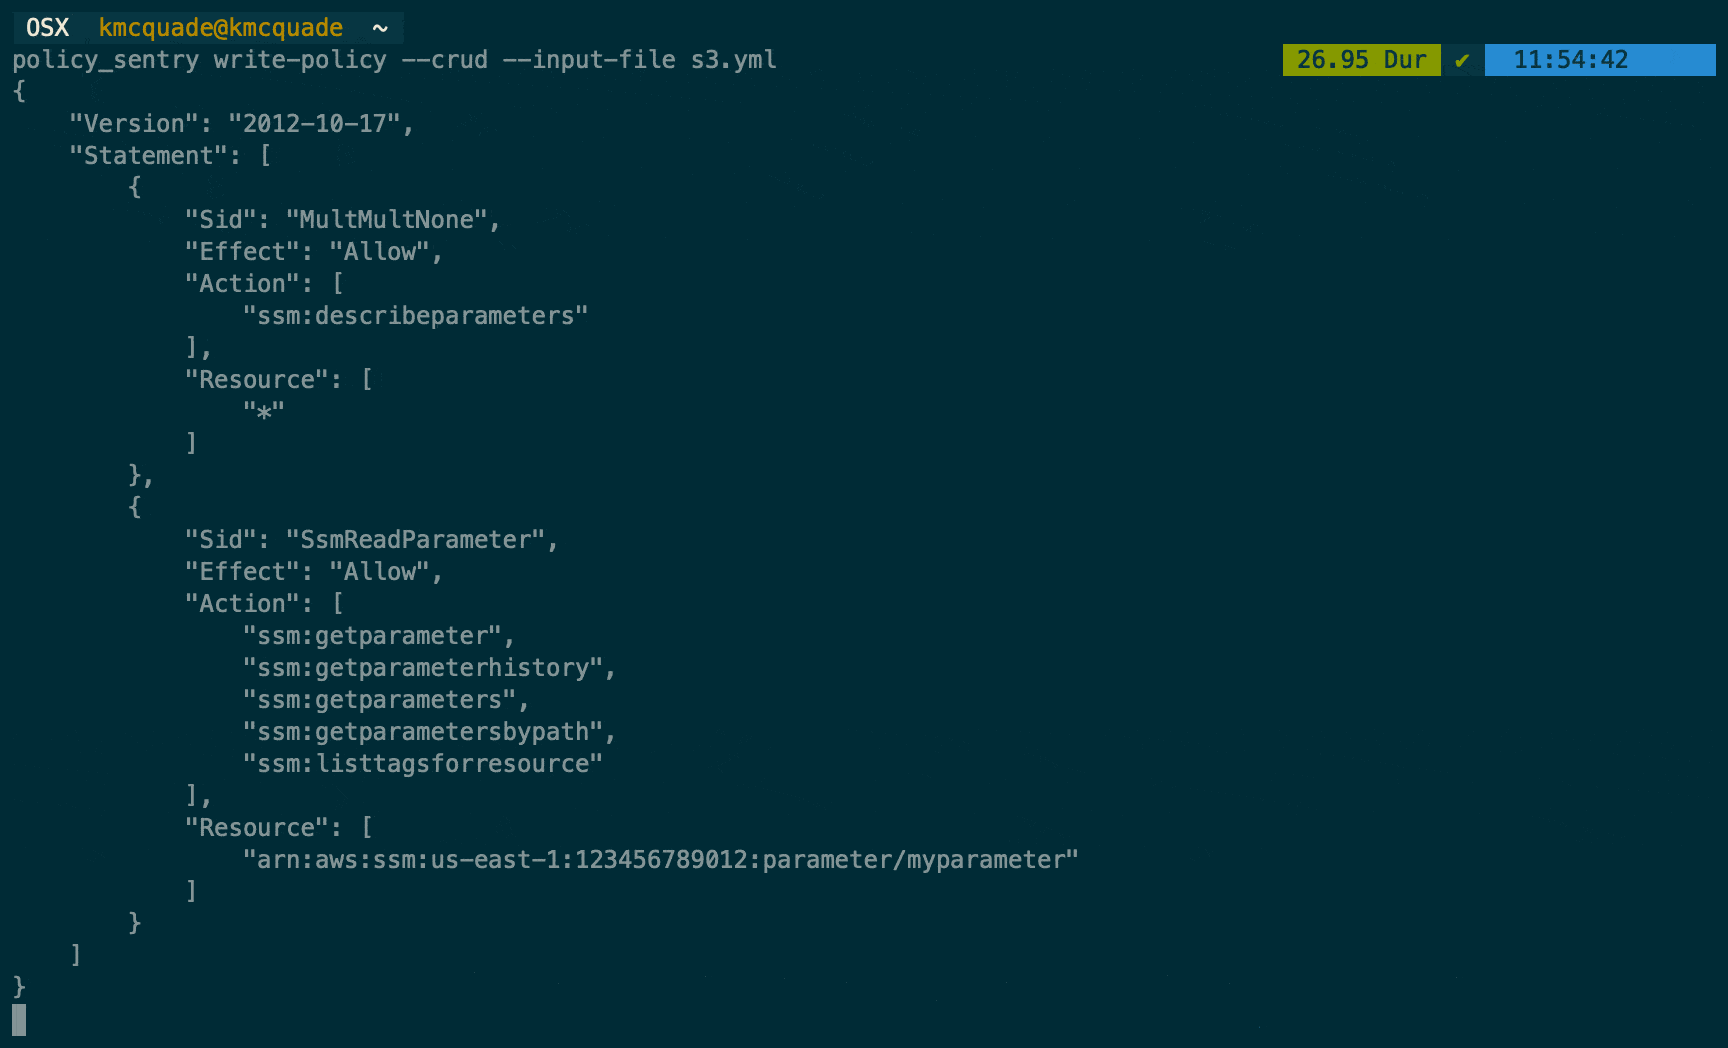
  • Para gerar uma política de acordo com recursos e níveis de acesso, comece criando um modelo com este comando para que você possa apenas preencher os ARNs:
policy_sentry create-template --output-file crud.yml --template-type crud

  • Isso gerará um arquivo como este:
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →