Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Quiksand-CVE-2023-24012 — Prova de conceito demonstrando uma bypass de permissão no framework de segurança ROS 2 SROS2, permitindo assinatura não autorizada de tópicos via arquivos de permissões modificados. | Kitploit
Ferramentas/GitHubGitHub/safelock-d2e/quiksand-cve-2023-24012
Segurança de Sistemas EmbarcadosEscalada de PrivilégiosSegurança IoTAnálise de VulnerabilidadesExploraçãoTestes de Penetração
GitHubsafelock-d2e/quiksand-cve-2023-24012

Quiksand-CVE-2023-24012

Compartilhar

Prova de conceito demonstrando uma bypass de permissão no framework de segurança ROS 2 SROS2, permitindo assinatura não autorizada de tópicos via arquivos de permissões modificados.

Ver Repositório
230há 8 mesesAinda não revisado

DDS Security Test

Ambiente de teste de segurança ROS 2 DDS, baseado no ROS 2 Foxy.

Descrição do Projeto

Este projeto demonstra uma vulnerabilidade de bypass de permissão no framework de segurança ROS 2 SROS2. Ao modificar arquivos de permissão assinados, um atacante pode fazer com que um nó se inscreva em tópicos aos quais não deveria ter acesso.

Requisitos de Ambiente

  • Docker

Início Rápido

Construir Imagem

docker build -t dds-test .

Executar PoC

docker run -it dds-test ./poc.sh

Descrição do Script PoC

O script poc.sh executa os seguintes passos:

  1. Criar keystore - Usar a ferramenta ros2 security para gerar chaves e certificados para o talker e listener
  2. Criar permissões corretas - Configurar o talker para publicar no tópico chatter e o listener para apenas subscrever o tópico something_else
  3. Executar comunicação normal - Verificar que os nós podem se comunicar normalmente com as permissões corretas
  4. Criar permissões maliciosas - Demonstrar como um atacante pode modificar o arquivo de permissões para permitir que o listener subscreva o tópico chatter
  5. Executar comunicação maliciosa - Verificar que o nó pode subscrever tópicos originalmente não autorizados após usar permissões maliciosas

Arquivos Chave

  • Dockerfile - Configuração do ambiente ROS 2 Foxy
  • poc.sh - Script de demonstração PoC

Demonstração de Reprodução

Construir e executar o ambiente de vulnerabilidade Docker alt text

Executar PoC alt text

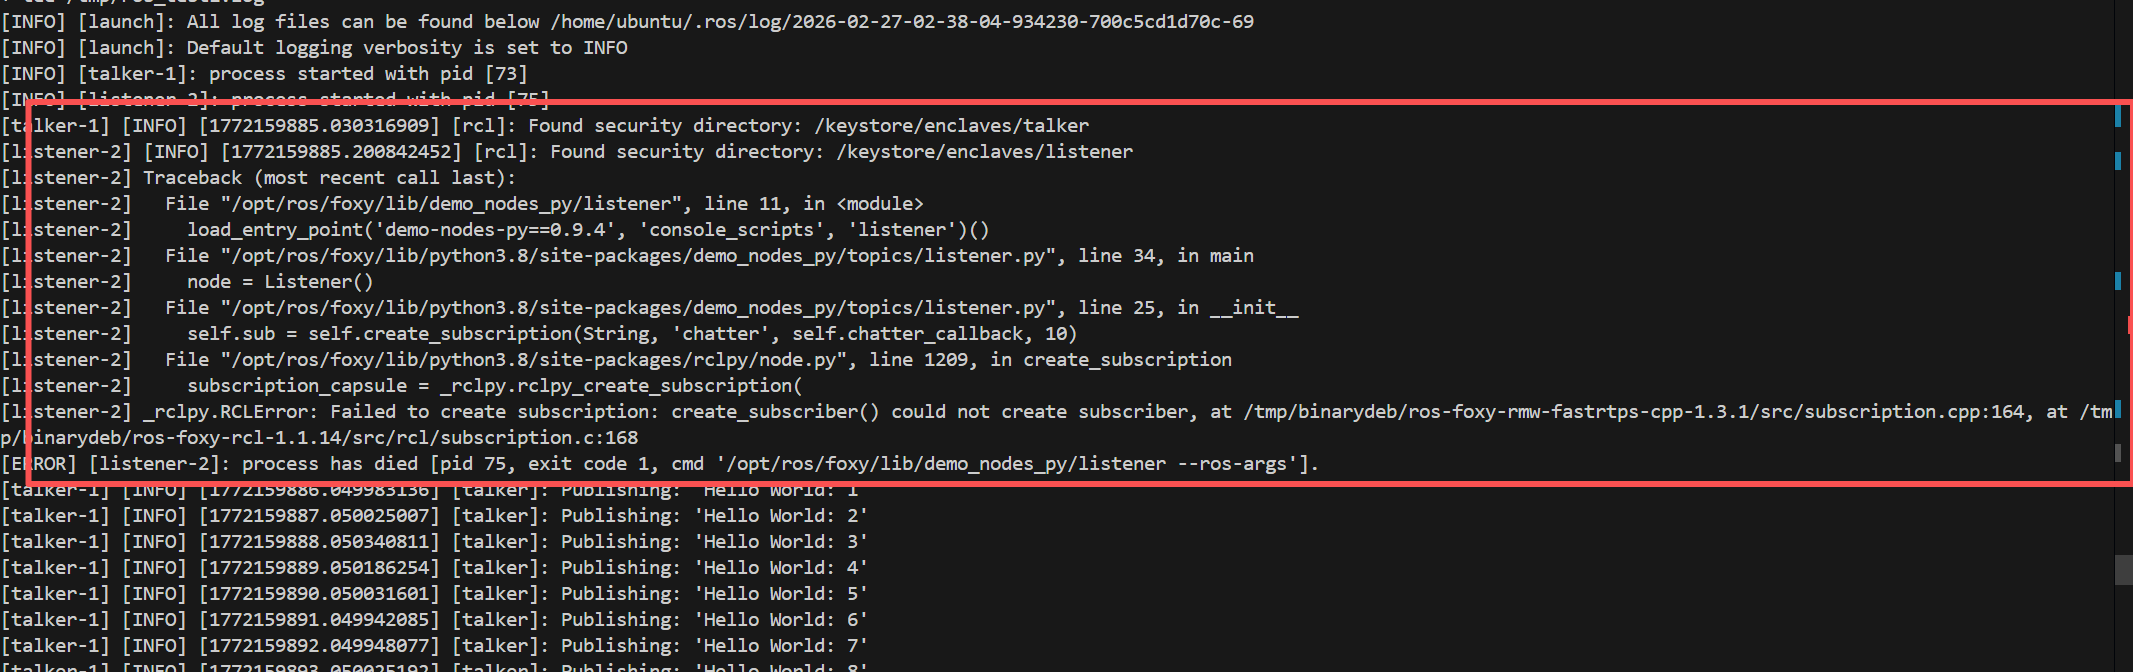
Execução do PoC Explicação dos arquivos de configuração: alt text

Situação Normal alt text O listener não consegue ouvir as mensagens publicadas pelo taker

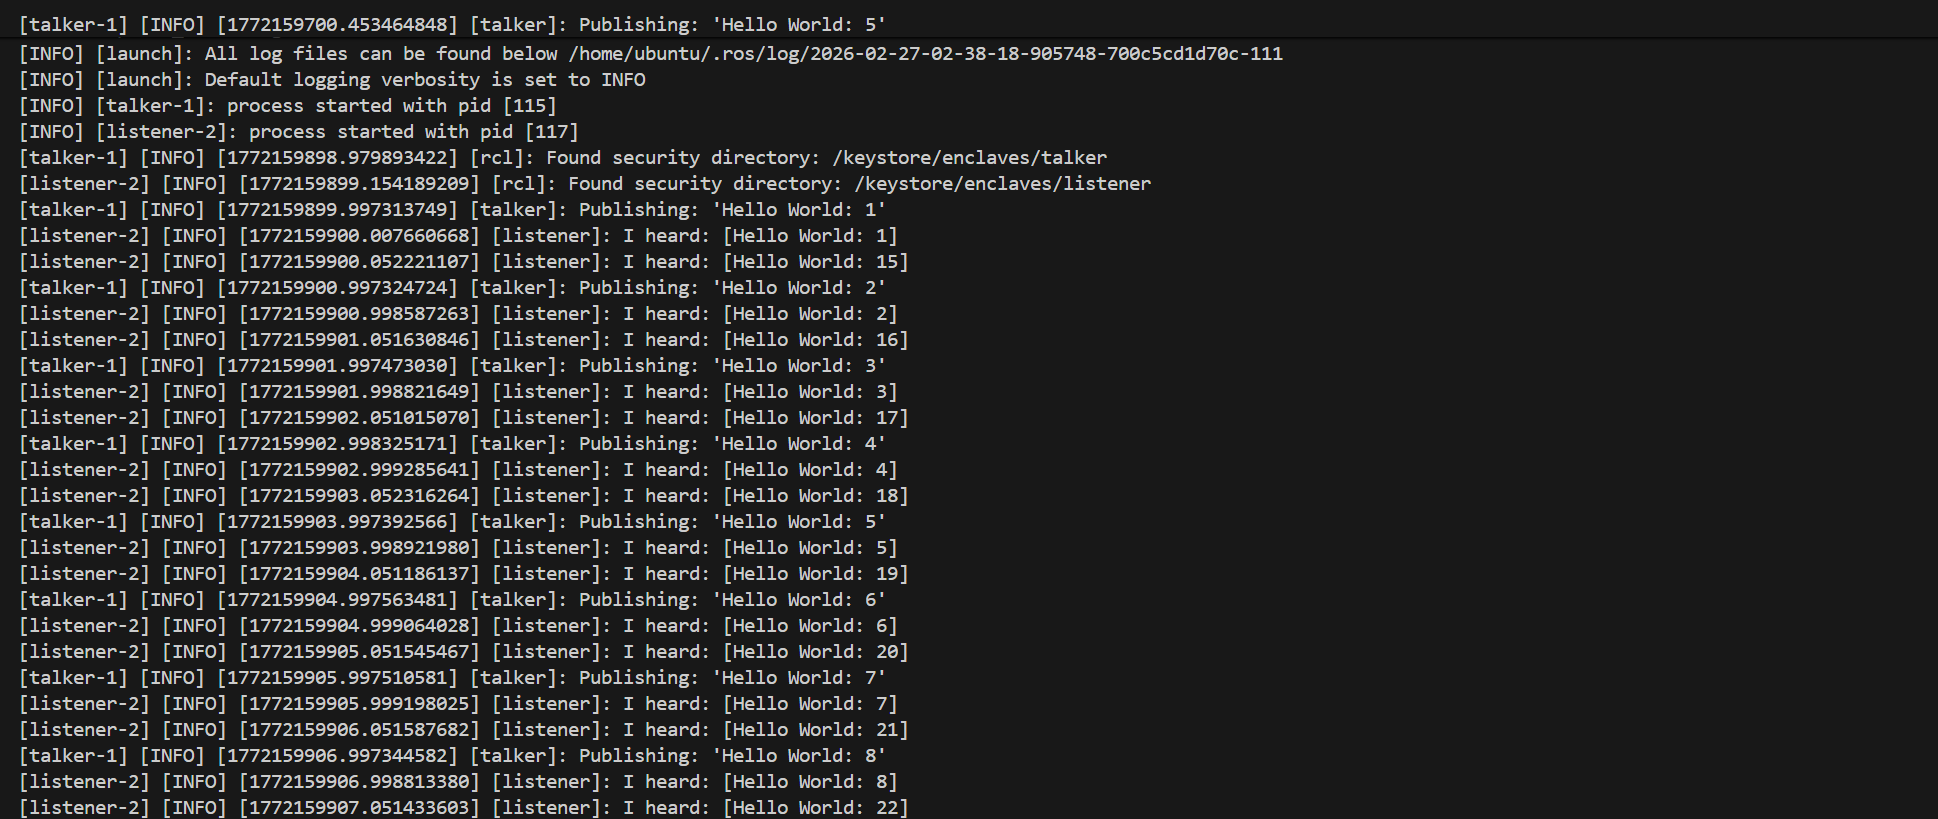
Iniciar Ataque

Resultado alt text O listener consegue ouvir as mensagens publicadas pelo taker

Referências

  • Documentação ROS 2 SROS2
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →