
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
403Kangaroo — Ferramenta de bypass 403/401 usando certos cabeçalhos e valores | Kitploit

Ferramentas/GitHubGitHub/saadet-t/403kangaroo
Análise de VulnerabilidadesEvasão de IDS/IPSSegurança WebTestes de Penetração
GitHubsaadet-t/403kangaroo

403Kangaroo

Ferramenta de bypass 403/401 usando certos cabeçalhos e valores

Ver Repositório
528há 4 anosAinda não revisado
Compartilhar

403Kangaroo

(!! Esta ferramenta ainda está em desenvolvimento; se tiver algum problema, não hesite em contactar-me via LinkedIn ou algo do género.)

Ferramenta de bypass 403/401 através de certos cabeçalhos e valores (headers.txt, values.txt). Quando carrega a extensão pela primeira vez, ela abrirá um ficheiro headers.txt e escreverá os cabeçalhos fornecidos no código para o ficheiro txt, e faz o mesmo para os valores com o ficheiro values.txt. Portanto, se quiser adicionar outro valor ou cabeçalho, pode adicioná-los aos ficheiros txt e, a partir daí, a extensão incluirá esses valores e cabeçalhos nos pedidos também.

USO;

Primeiro, precisa de enviar o pedido do seu separador de proxy para a extensão. Depois, precisa de encaminhar o pedido do proxy do Burp Suite, porque a extensão não conseguirá capturar o pedido a menos que seja enviado.
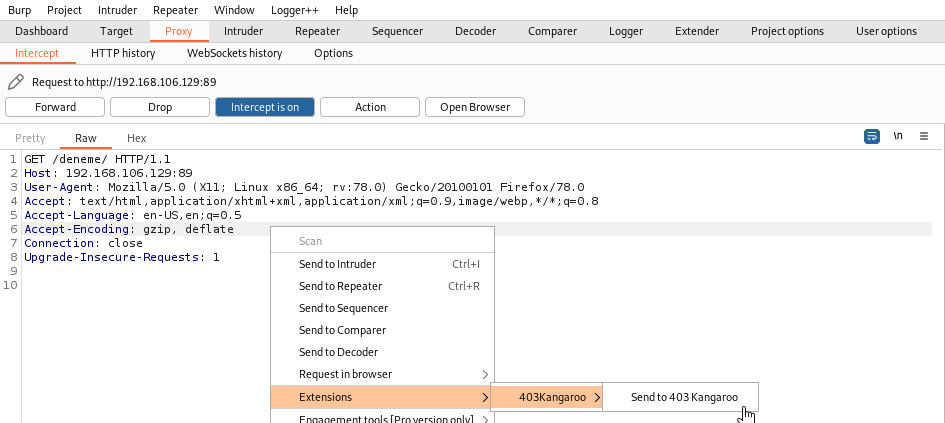
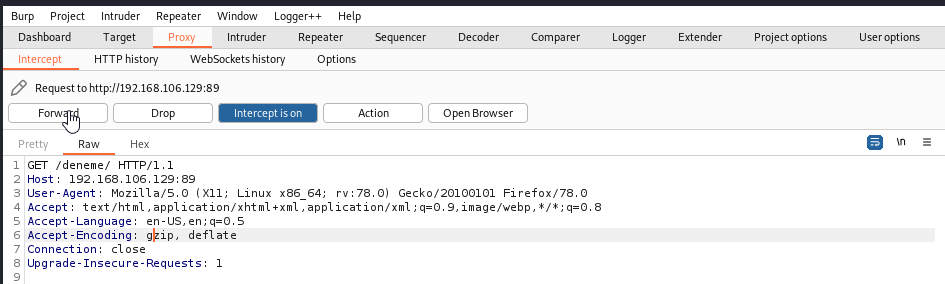
image

image

Após isso, a extensão capturará o pedido e o enviará novamente para confirmar se o código de resposta (403 || 401) ou não. Em seguida, adicionará os cabeçalhos e valores, e enviará um pedido para cada valor.
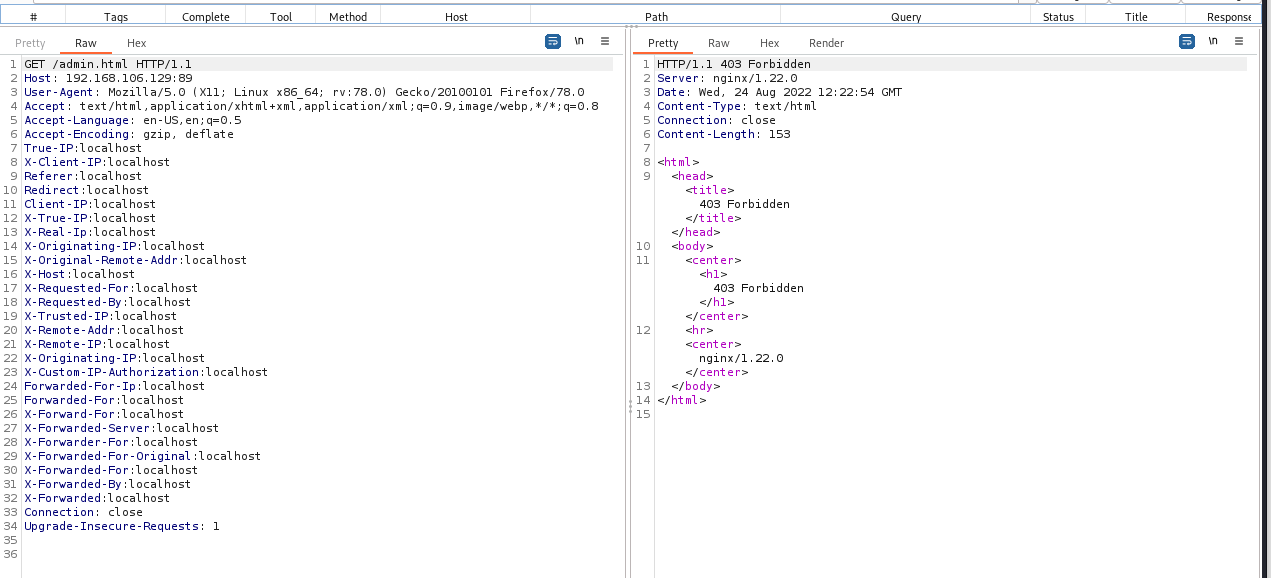
image

image

Irá imprimir se o alvo foi bypassado ou não (com base no valor de resposta ser 200).

image

PROBLEMAS CONHECIDOS;

Quando abrir o Burp Suite novamente, verá um output como este (ou quando descarregar e recarregar a extensão);

image

Se já usou a extensão e se o ficheiro headers.txt é da extensão, não precisa de se preocupar, mas se for a primeira vez a usar esta extensão e não foi você quem copiou os ficheiros headers e values txt para que esta extensão funcione, então precisa de transferir o ficheiro para que a extensão funcione corretamente.

Existem 2 problemas principais que podem ocorrer e pode superá-los com estas soluções:

  1. Já tem um ficheiro headers.txt ou values.txt no caminho que a extensão irá usar, então precisa de mover esses ficheiros para que a extensão possa escrever neste diretório.

  2. Pode haver algo relacionado com a permissão de escrita da extensão; então, será fornecido um caminho para copiar os ficheiros headers.txt e values.txt no erro apresentado.

(Sei que esta GUI é horrível, mas programar uma GUI também é horrível. Vou trabalhar nisso alguma vez, mas honestamente não sei quando.)

//Para o meu amigo que achou a explicação acima pouco formal;

(Sei que a GUI atual não é amigável devido à minha baixa experiência em design de GUI, vou trabalhar neste problema no futuro.)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




