
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/s0md3v/decodify
Utilitários de Propósito GeralAnálise de HashCriptografia
GitHubs0md3v/decodify

Decodify

Detecta e decodifica strings codificadas, recursivamente.

Ver Repositório
931161245há 1 anoRevisado pelo Kitploit
Compartilhar

Decodify

Ele pode detectar e decodificar strings codificadas, recursivamente.
Vamos pegar esta string: s0md3v e codificá-la em Base 64

czBtZDN2

Agora vamos codificá-la em hex

637a42745a444e32

E agora novamente em Base 64

NjM3YTQyNzQ1YTQ0NGUzMg==

Agora vamos fornecê-la ao Decodify
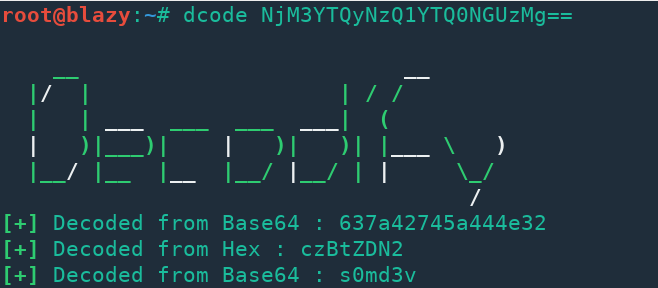
Boom! É isso que o Decodify faz. Ele detecta automaticamente a codificação e a decodifica, e faz isso recursivamente.

Codificações e Criptografias Suportadas

  • Caesar ciphers
  • Hex
  • Decimal
  • Binary
  • Base64
  • URL
  • FromChar
  • MD5
  • SHA1
  • SHA2

Aviso: O Decodify utiliza serviços web de terceiros para consultas de hashes MD5, SHA1 e SHA2. Se você estiver lidando com dados sensíveis, é recomendado usar a opção -s, que impedirá o Decodify de usar esses serviços.

Uso

Baixe o Decodify com o seguinte comando:

git clone https://github.com/s0md3v/Decodify

Agora vá para o diretório do Decodify e execute o instalador com este comando:

make install

Agora você pode executar o decodify digitando dcode <string para decodificar> no seu terminal.

Para remover o Decodify, execute o desinstalador com este comando:

make uninstall

Decodificando Caesar Cipher

Você pode fornecer o offset pela opção --rot ou pode dizer ao Decodify para decodificar para offsets de 1 a 26 usando --rot all.
Usar a opção -rot all na string bpgkta xh qtiitg iwpc sr produz a seguinte saída:
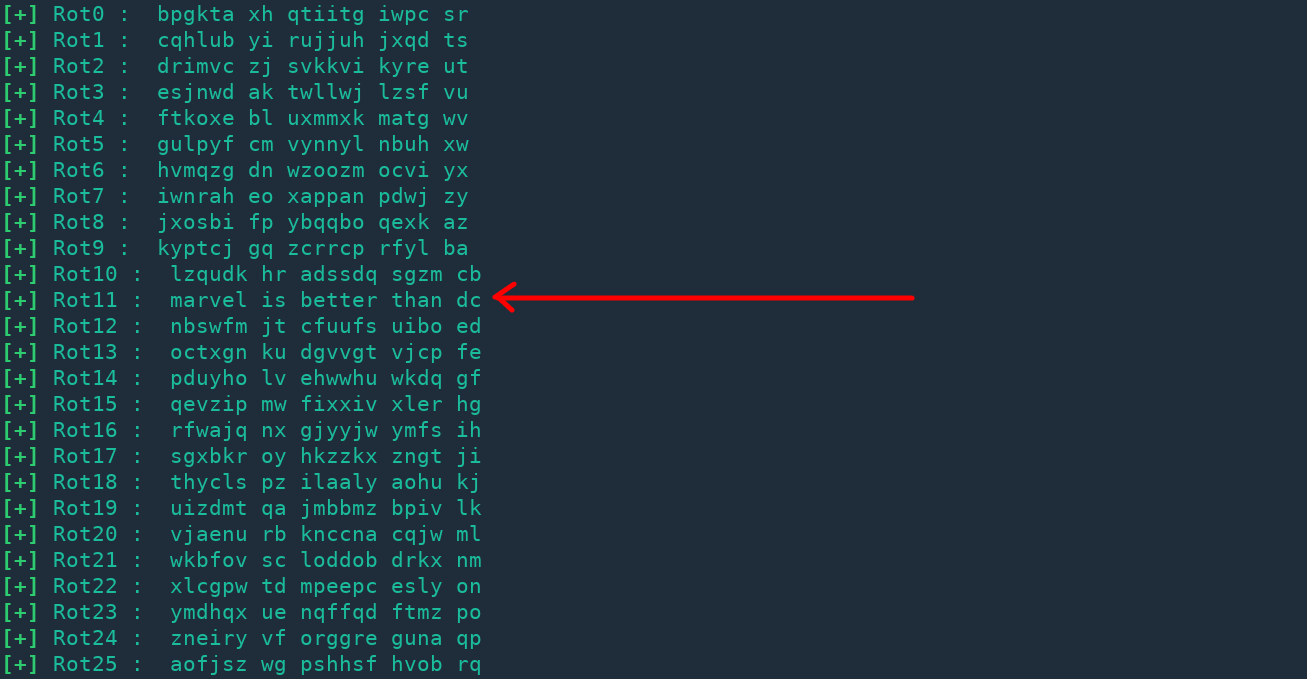
rot all demo

Invertendo uma String

Você pode inverter uma string usando a opção -rev.

Contribuição

Se você encontrar uma string codificada válida que não foi processada corretamente pelo Decodify, por favor abra uma issue incluindo a string.
Você também pode contribuir adicionando suporte para mais codificações ou corrigindo meu código mal escrito.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




