
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/s-index/cve-2021-21341
Análise de VulnerabilidadesExploraçãoAprendizado e EducaçãoLabs e Prática
GitHubs-index/cve-2021-21341

CVE-2021-21341

XStream DoS CVE-2021-21341

Ver Repositório
123há 5 anosAinda não revisado
Compartilhar

CVE-2021-21341 XStream DoS

Anúncio Oficial do XStream

CVE-2021-21341

Vulnerabilidade

CVE-2021-21341: XStream pode causar uma Negação de Serviço.

Versões Afetadas

Todas as versões até a versão 1.4.15 inclusive são afetadas, se estiver usando a versão padrão. Nenhum usuário que seguiu a recomendação de configurar o framework de segurança do XStream com uma whitelist limitada aos tipos mínimos necessários é afetado.

Descrição

O stream processado no momento da deserialização contém informações de tipo para recriar os objetos anteriormente escritos. O XStream cria, portanto, novas instâncias com base nessas informações de tipo. Um atacante pode manipular o stream de entrada processado e substituir ou injetar um ByteArrayInputStream manipulado (ou classe derivada), o que pode causar um loop infinito resultando em uma negação de serviço.
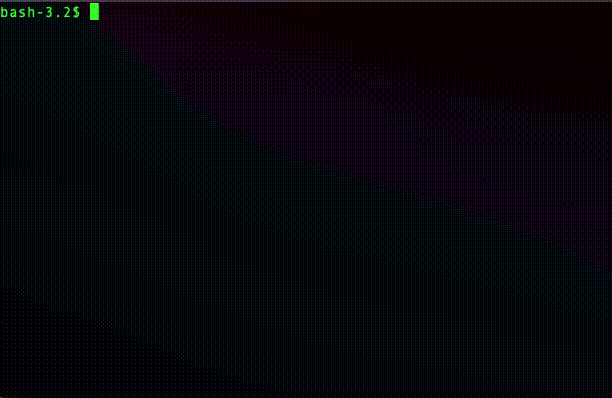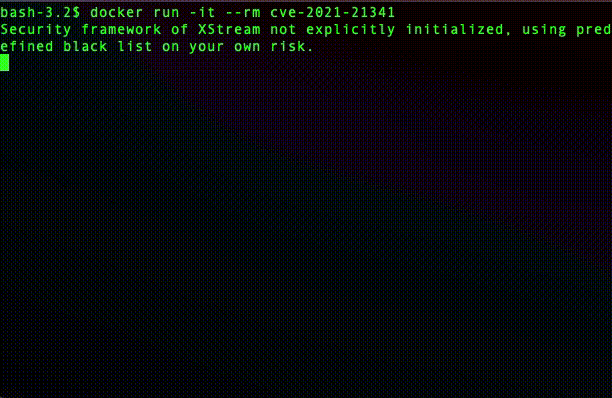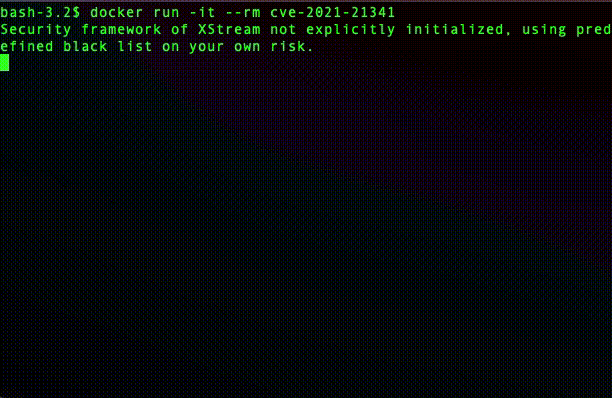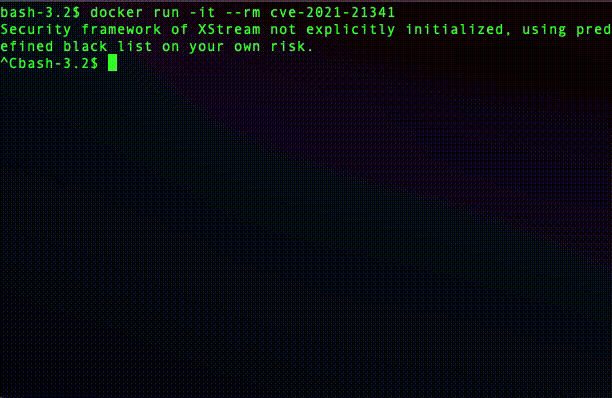
Demonstração com Docker

cve-2021-21341

Configurar Ambiente XStream e Execução do PoC

  1. Construir uma imagem a partir de um Dockerfile (Configuração)
$ docker build -t cve-2021-21341 .
  1. Executar java -jar xstream em um novo contêiner (Execução do PoC)
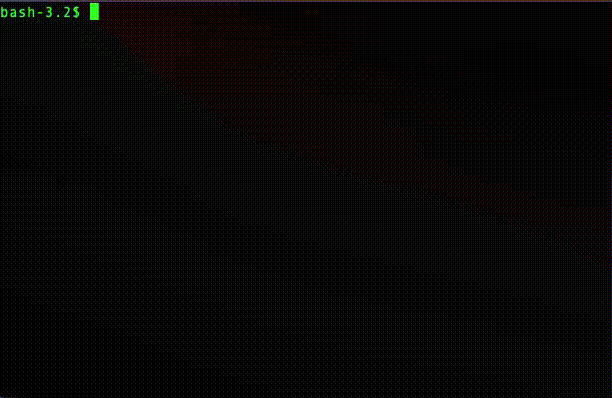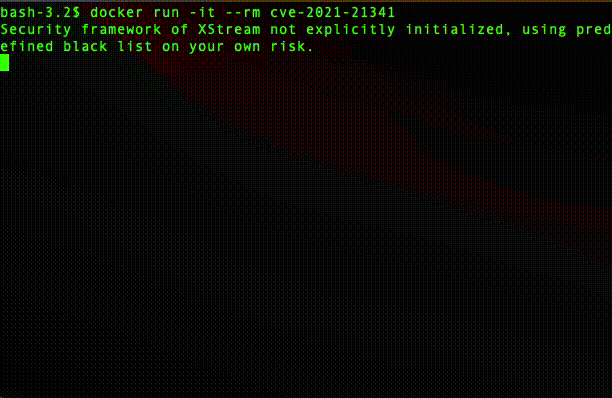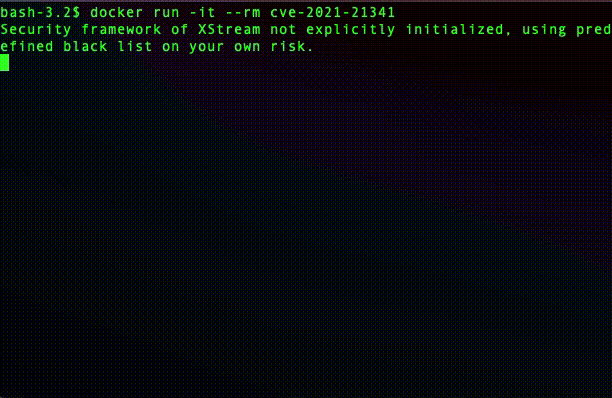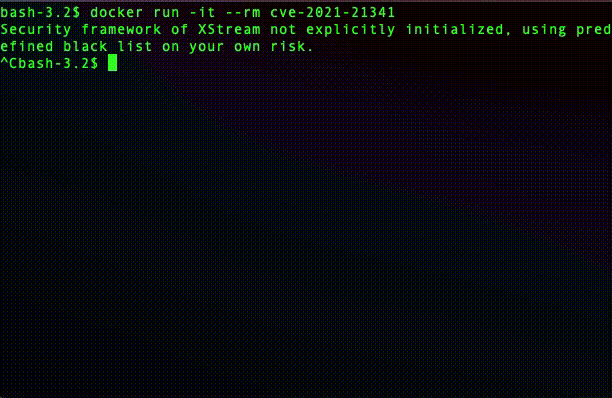
$ docker run -it --rm cve-2021-21341

Saída

Security framework of XStream not explicitly initialized, using predefined black list on your own risk.

(never end)

Solução

  • Atualizar a versão do xstream para 1.4.16 ou superior

Alterar o pom.xml para abaixo

        <dependency>
            <groupId>com.thoughtworks.xstream</groupId>
            <artifactId>xstream</artifactId>
            <version>1.4.16</version>
        </dependency>
  • Usar o framework de segurança do XStream

Adicionar NoTypePermission.NONE

import com.thoughtworks.xstream.security.NoTypePermission; // Add

XStream xstream = new XStream();
xstream.addPermission(NoTypePermission.NONE); // Add
xstream.fromXML(xml);

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






