
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Johnny-You-Are-Fired — Artefatos para a publicação USENIX. | Kitploit
Ferramentas/GitHubGitHub/rub-nds/johnny-you-are-fired
Análise de VulnerabilidadesPhishingCriptografiaEngenharia SocialPapers e PesquisaSegurança de Email
GitHubrub-nds/johnny-you-are-fired

Johnny-You-Are-Fired

Artefatos para a publicação USENIX.

Ver Repositório
561486há 6 anosRevisado pelo Kitploit
Compartilhar

Johnny-You-Are-Fired

Artefatos da publicação USENIX | Artigo completo aqui
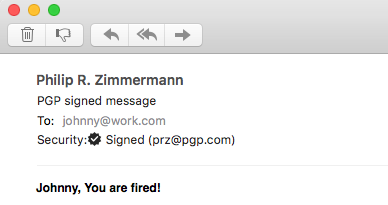
Assinatura PGP forjada de Phil Zimmermann

Resumo

OpenPGP e S/MIME são os dois principais padrões para criptografar e assinar digitalmente e-mails. As assinaturas digitais devem garantir a autenticidade e a integridade das mensagens. Neste trabalho, mostramos ataques práticos de falsificação contra diversas implementações de verificação de assinaturas de e-mail OpenPGP e S/MIME em cinco classes de ataque: (1) Analisamos casos extremos no formato de contêiner do S/MIME. (2) Exploramos a sinalização in-band na API do GnuPG, a implementação de OpenPGP mais utilizada. (3) Aplicamos ataques de encapsulamento MIME que abusam do tratamento de mensagens parcialmente assinadas pelos clientes de e-mail. (4) Analisamos fragilidades na vinculação de mensagens assinadas à identidade do remetente. (5) Testamos sistematicamente clientes de e-mail quanto a ataques de redressing de UI.

Nossos ataques permitem a falsificação de assinaturas digitais para mensagens arbitrárias em 14 dos 20 clientes de e-mail compatíveis com OpenPGP testados e 15 dos 22 clientes de e-mail com suporte a assinaturas S/MIME. Embora os ataques não tenham como alvo as primitivas criptográficas subjacentes das assinaturas digitais, eles levantam preocupações sobre a segurança real dos aplicativos de e-mail OpenPGP e S/MIME. Por fim, propomos estratégias de mitigação para combater esses ataques.

Classes de ataque

  1. Ataques CMS. A Cryptographic Message Syntax (CMS) é um padrão versátil para mensagens assinadas e criptografadas dentro da infraestrutura de chave pública X.509. Encontramos falhas no tratamento de e-mails com estruturas de dados contraditórias ou incomuns.

  2. Ataques à API GPG. O GnuPG é a implementação de OpenPGP mais utilizada, mas oferece apenas uma interface de linha de comando muito restrita para validar assinaturas. Essa interface era vulnerável a ataques de injeção.

  3. Ataques MIME. O corpo de um e-mail é conceitualmente uma árvore MIME, mas normalmente a árvore tem apenas uma folha assinada. Construímos árvores MIME não padronizadas que induzem os clientes a exibir um texto não assinado enquanto verificam uma assinatura não relacionada em outra parte.

  4. Ataques de ID. O objetivo desta classe de ataque é exibir uma assinatura válida da identidade (ID) de um parceiro de comunicação confiável localizado no cabeçalho do e-mail, embora o e-mail forjado seja, na verdade, assinado pelo atacante.

  5. Ataques de UI. Os clientes de e-mail indicam uma assinatura válida exibindo alguns indicadores de segurança na interface do usuário (UI), por exemplo, uma carta com um selo. No entanto, vários clientes permitem a imitação de elementos importantes da UI por meio de HTML, CSS e outros conteúdos incorporados.

Avaliação de clientes de e-mail compatíveis com OpenPGP

Avaliação de clientes de e-mail compatíveis com OpenPGP

Avaliação de clientes de e-mail com suporte a S/MIME

Avaliação de clientes de e-mail com suporte a S/MIME

Imprensa e Reações

2019/4/30

  • Bundesamt für Sicherheit in der Informationstechnik: Forscher finden Schwachstellen in E-Mail-Signaturprüfung
  • golem.de: Mailprogramme fallen auf falsche Signaturen herein (Hanno Böck)
  • gpg4win.org: Detecting spoofed email signatures
  • OpenPGP Working Group Mailing List: Tópico de discussão
  • TheHackerNews: Over Dozen Popular Email Clients Found Vulnerable to Signature Spoofing Attacks

2019/05/01

  • heise online: S/MIME und PGP: E-Mail-Signaturprüfung lässt sich austricksen (Fabian A. Scherschel)
  • The Daily Swig: More than half of popular email clients are vulnerable to signature spoofing (John Leyden)
  • TechNadu: Popular Email Clients Are Vulnerable to Signature Spoofing Attacks (Bill Toulas)
  • security.nl: Onderzoekers vinden lek in controle van e-mailhandtekeningen
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






