Lab local intencionalmente vulnerável com um workshop guiado e desafios CTF para praticar RCE via push-option do Git, desserialização insegura, parsing de chaves duplicadas e sobreposições de configuração contra um servidor Git em Docker.



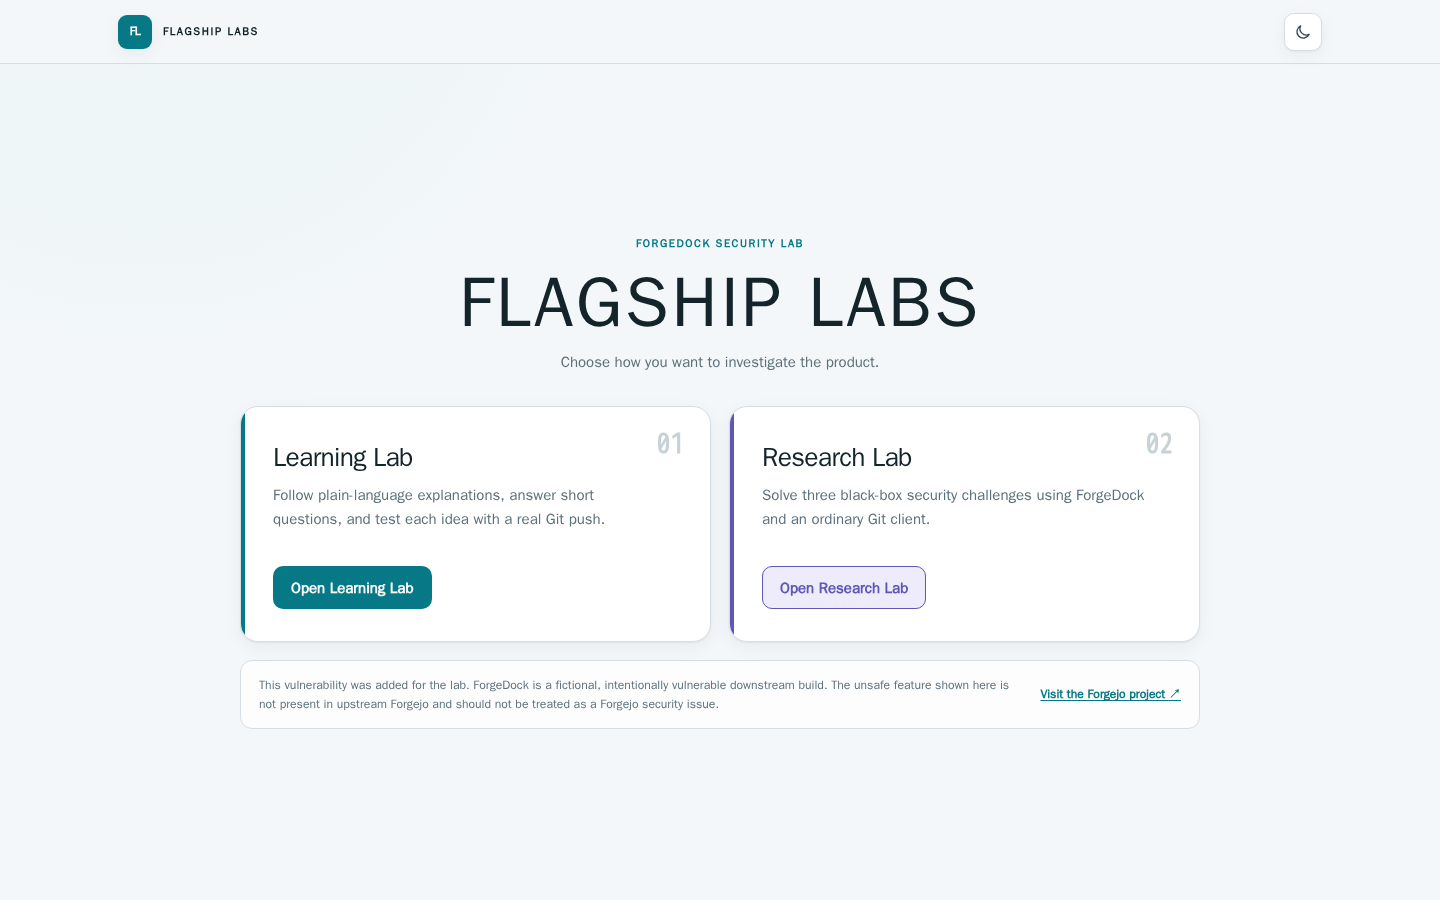
Um Learning Lab e Research Lab local inspirado nos conceitos de vulnerabilidade publicamente documentados por trás do CVE-2026-3854. Ambas as experiências utilizam pushes Git autenticados reais contra o ForgeDock, um servidor Git fictício; o Research Lab.
[!CAUTION] Este projeto é intencionalmente vulnerável. Execute-o apenas localmente. Não exponha suas portas a uma rede pública ou compartilhada. Nunca o utilize em produção.
[!NOTE] Este repositório é publicado como uma referência educacional somente leitura. Ele não aceita issues públicas, pull requests, solicitações de recursos ou solicitações de suporte. Relate falhas não intencionais de limite de segurança de forma privada, conforme descrito em SECURITY.md.
Um workshop guiado que ensina push options, serialização insegura, análise de chaves duplicadas, substituição de configuração e a cadeia de execução restrita. As lições combinam explicações curtas com experimentos seguros contra o laboratório em execução.
Uma experiência no estilo CTF com três cartões de Desafio sequenciais, dicas opcionais e flags geradas pelo backend. A interface normal não expõe código-fonte, traces, saída do serializador, saída do execution-gate ou um passo a passo guiado.
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
Nenhuma configuração de flag ou credencial é necessária. Um inicializador de execução única cria valores de prova independentes, compactos e legíveis por humanos, além de credenciais de serviço aleatórias, em um volume Docker privado na primeira inicialização. make up é um comando de conveniência equivalente. Um .env opcional é necessário apenas para substituir os padrões ou manter valores explícitos fora do Docker.
| Serviço | URL local |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
A conta descartável do laboratório é:
Username: devuser
Password: devpass
Essas credenciais públicas existem apenas dentro do laboratório local e descartável. Não as reutilize em outros lugares.
docker compose)A verificação de prontidão para lançamento é validada em Apple Silicon (arm64). Outros sistemas operacionais e arquiteturas de CPU não são declarados como verificados até que suas verificações de clone limpo sejam registradas.
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset exclui os volumes Docker, incluindo repositórios de laboratório, progresso de execução, valores de prova e credenciais internas. A próxima inicialização gera novos valores privados automaticamente.
As portas publicadas vinculam-se a 127.0.0.1. O Redis, o executor de hooks e os serviços de processamento internos não são publicados. O executor não possui socket Docker nem montagem do sistema de arquivos do host, descarta capacidades do Linux, usa um sistema de arquivos somente leitura, não aceita comandos de shell nem ambiente controlado pelo chamador, e só pode invocar executáveis de prova exatos pertencentes ao laboratório. Esses controles restringem o exercício; eles não o tornam seguro para exposição pública.
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
Consulte a visão geral do sistema, o processamento de push-option, o modelo de ameaças e o guia de implantação local.
O ForgeDock é uma reconstrução deliberadamente simplificada e seguramente restrita dos conceitos de vulnerabilidade documentados publicamente por trás da CVE-2026-3854. Ele não reproduz a implementação proprietária do GitHub. Nomes de campos, limites de serviço e comportamento de execução diferem das implementações reais do GitHub e do GitHub Enterprise Server.
O comportamento intencionalmente vulnerável foi adicionado a jusante para este laboratório e não é uma vulnerabilidade do Forgejo upstream. O ForgeDock não é o GitHub, e este projeto não é afiliado nem endossado pelo GitHub, Forgejo, Wiz ou pelos pesquisadores citados.
Estes créditos descrevem fontes e dependências; eles não implicam colaboração, aprovação ou endosso.
O software e o currículo criados pela Flagship são licenciados sob GPL-3.0-or-later, exceto quando um arquivo declara outra licença compatível. Consulte LICENSE, NOTICE.md, Proveniência do Forgejo e TRADEMARKS.md. As licenças e avisos de terceiros existentes permanecem em vigor.








