
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wifi_db — Script para analisar capturas do Aircrack-ng em um banco de dados SQLite e extrair informações úteis como handshakes, identidades MGT, relações interessantes entre APs, clientes e seus Probes, informações WPS e uma visão global de todos os APs vistos. | Kitploit
Ferramentas/GitHubGitHub/r4ulcl/wifi_db
Quebra de SenhasAuditoria de Wi-FiAnálise ForenseColeta de InformaçõesSegurança Sem Fio
GitHubr4ulcl/wifi_db

wifi_db

Script para analisar capturas do Aircrack-ng em um banco de dados SQLite e extrair informações úteis como handshakes, identidades MGT, relações interessantes entre APs, clientes e seus Probes, informações WPS e uma visão global de todos os APs vistos.

Ver Repositório
1381135há 27 diasRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

wifi_db

Último lançamento Licença Último commit (master) Último commit (dev) Linguagem principal

Build da imagem Docker Build da imagem Docker (dev) CodeFactor Linhas de código Tamanho da imagem Docker

Estrelas Forks Issues abertas Contribuidores Downloads Docker

wifi_db

Script para analisar capturas do Aircrack-ng em um banco de dados SQLite e extrair informações úteis como handshakes (no formato 22000 do hashcat), identidades empresariais (MGT) e pares desafio/resposta EAP-MD5, os certificados X.509 e a configuração de segurança RSN/WPA de cada rede, as capacidades 802.11r/k/v, Multiple BSSID e Channel Switch anunciadas pelos APs, relações interessantes entre APs, clientes e seus Probes, informações WPS e uma visão geral de todos os APs vistos.
Sumário

  • Funcionalidades
  • Instalação
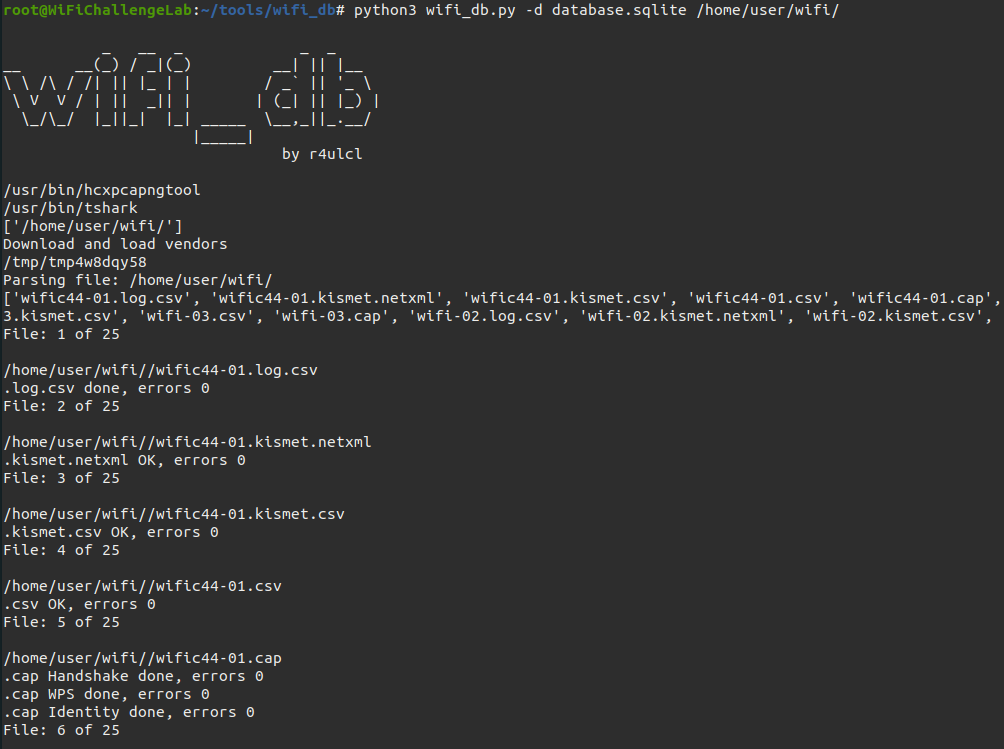
  • Uso
  • Banco de Dados
  • Visualizações
  • TODO
  • Licença

Funcionalidades

  • Exibe se uma rede está oculta (cloaked) mesmo que você tenha o ESSID.
  • Mostra uma tabela detalhada de clientes conectados e seus respectivos APs.
  • Identifica probes de clientes conectados a APs, fornecendo insights sobre possíveis riscos de segurança usando APs falsos (Rogue APs).
  • Extrai handshakes para uso com o hashcat, facilitando a quebra de senhas.
  • Exibe informações de identidade de redes empresariais, incluindo o método EAP usado para autenticação.
  • Extrai os certificados X.509 trocados em autenticações EAP-TLS/PEAP/TTLS empresariais (802.1X) (certificados do AP/servidor e do cliente), armazenando todos os campos dos certificados por BSSID do AP na tabela Certificate.
  • Detalha a segurança RSN/WPA de cada AP (versão WPA, suites AKM, cifras par/grupo, flag empresarial e proteção de quadros de gerenciamento) a partir de beacons na tabela AP.
  • Captura pares desafio/resposta EAP-MD5 para quebra offline (hashcat -m 4800) na tabela EAPMD5.
  • Detecta endereços MAC de clientes aleatorizados (administrados localmente) e identifica clientes pelos elementos de informação dos seus probe requests (armazenados na tabela Probe).
  • Gera um resumo (visão SummaryAP) dos APs agrupados por ESSID e criptografia, mostrando as contagens de APs e clientes, a versão WPA e o estado PMF, e cada fabricante por grupo, para dar uma visão geral rápida do status de segurança das redes próximas (e identificar SSIDs com segurança mista/rebaixada).
  • Registra a configuração Wi-Fi Protected Setup (WPS) de cada AP diretamente na sua linha da tabela AP.
  • Registra todas as instâncias em que um cliente ou AP foi visto com dados de GPS e timestamp, permitindo análise baseada em localização.
  • Carrega arquivos com pasta ou arquivo de captura. Esta opção suporta o uso de curingas (*) para selecionar múltiplos arquivos ou pastas.
  • Versão Docker no Docker Hub para evitar dependências.
  • Modo ofuscado para demonstrações e conferências.
  • Possibilidade de adicionar dados GPS estáticos.
  • Informa o status de Proteção de Quadros de Gerenciamento (802.11w / PMF) de cada AP: as flags mfpc (capable) e mfpr (required) lidas bitwise das capacidades RSN, e o estado pmf derivado (Required, Capable quando é opcional ou Disabled), armazenados na tabela AP.
  • Detecta suporte a roaming rápido e gerenciamento anunciado por cada AP: 802.11r Fast BSS Transition (ft_80211r, com o mobility_domain_id), 802.11k Radio Resource Measurement / relatórios de vizinhança (rrm_80211k) e 802.11v BSS Transition Management (bss_transition_80211v).
  • Sinaliza pontos de acesso que anunciam um conjunto Multiple BSSID (mbssid, com o max_bssid_indicator) e que enviam anúncios de troca de canal (Channel Switch Announcements) (csa, com o canal alvo csa_new_channel).
  • Revela SSIDs ocultos a partir de probe responses e (re)association requests, preenchendo o nome do AP mesmo quando o beacon o esconde (ssid_revealed marca nomes aprendidos dessa forma).

Instalação

Do DockerHub (RECOMENDADO)``` bash

docker pull r4ulcl/wifi_db

### Instalação manual

#### Sistemas baseados em Debian (Ubuntu, Kali, Parrot, etc.)

Dependências:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo apt install tshark
sudo apt install python3 python3-pip

sudo apt install pkg-config libcurl4-openssl-dev libssl-dev zlib1g-dev make gcc


git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

Instalação (usando um ambiente virtual)``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

sudo apt update ; sudo apt install python3-venv python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> O venv deve ser ativado (`source wifi_db_env/bin/activate`) em cada novo
> shell antes de executar `wifi_db.py`. Use `deactivate` para sair.

#### Arch

Dependências:
Baixar ferramenta