

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PPLwindow — Prova de conceito de bypass de PPL abusando da syscall NtUserGetWindowProcessHandle para obter um handle para processos protegidos do Windows sem privilégios de administrador. | Kitploit
Ferramentas/GitHubGitHub/r41n3rzuf477/pplwindow
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed TeamingExploração de Binários
GitHubr41n3rzuf477/pplwindow

PPLwindow

Prova de conceito de bypass de PPL abusando da syscall NtUserGetWindowProcessHandle para obter um handle para processos protegidos do Windows sem privilégios de administrador.

Ver Repositório
57390há 10 mesesRevisado pelo Kitploit
Compartilhar

PPLwindow

PPLwindow é uma Prova de Conceito para um Bypass de PPL que afeta o Windows 10 1809 até o Windows 11 23H2. A syscall NtUserGetWindowProcessHandle do driver win32kfull.sys não verifica corretamente se um processo é um processo protegido nas versões do Windows mencionadas. Isso pode ser explorado para obter um handle de processo com PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE para um processo protegido a partir de um processo não protegido.

O processo protegido alvo precisa de uma janela para que este bypass funcione. O PoC explora o WerFaultSecure.exe e alcança PP-WinTcb. Para este bypass não são necessários privilégios de administrador. Foi corrigido no Windows 11 24H2.

Vi este post do James Forshaw: https://infosec.exchange/@tiraniddo/115539156769921108 Minha primeira reação foi: Espera um segundo. Eu conheço isso. Eu já encontrei isso em 2023 junto com o CVE-2023-41772, mas não consegui encontrar um processo protegido como alvo válido. Então, obrigado ao James Forshaw por encontrar um bom alvo (WerFaultSecure.exe). Eu informei a Microsoft sobre isso quando reportei o CVE-2023-41772. Esse pode ser o motivo pelo qual isso foi corrigido no Windows 11 24H2.

Para Windows 10 1809 / Windows Server 2019 você pode usar os binários WerFaultSecure.exe e wer.dll do Windows 10 21H2 / Windows Server 2022. Coloque ambos os binários em uma pasta e forneça o caminho para WerFaultSecure.exe como primeiro argumento de linha de comando para o PPLwindow.
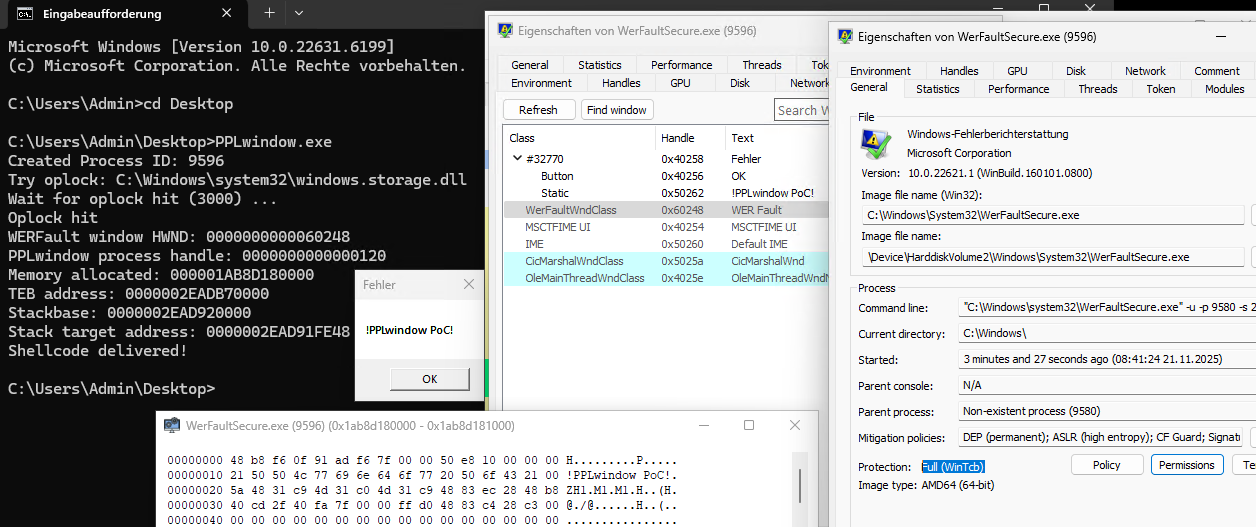

PPLwindow PPL Bypass

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





