
 quevatech/challenge_repo
Repositório estruturado de desafios que oferece recompensas por quebrar um gerador de números aleatórios baseado em rede neural validado contra os padrões NIST SP 800-22 e SP 800-90B.

English · Türkçe
Construímos um gerador de números aleatórios que usa ruído de RF, o processa por meio de um estágio de condicionamento neural proprietário e pós-processa o resultado com SHA-3 / SHAKE-256. Alegamos que a saída é indistinguível de uma fonte aleatória ideal — que nenhum distinguidor estatístico ou aprendido consegue superar o acaso sobre ela.
Publicamos a saída e os relatórios de verificação. Não publicamos o gerador.
O pedido é uma linha: prove que estamos errados.
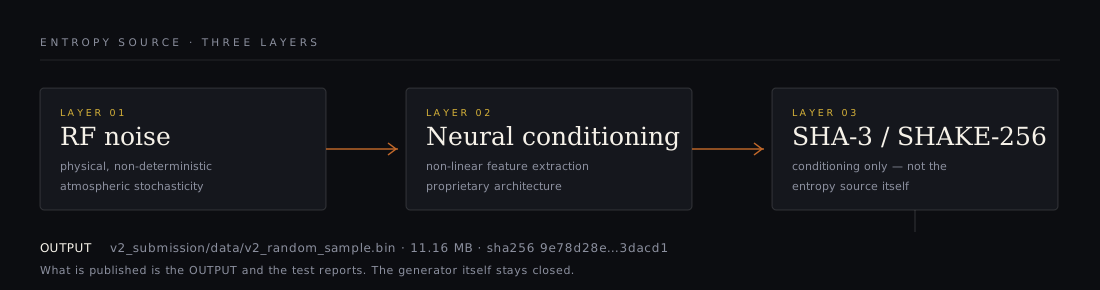
| Camada | Componente | Função | Publicado |
|---|---|---|---|
| 01 | Ruído de RF | Fonte física, não determinística (estocasticidade atmosférica) | ✗ |
| 02 | Condicionamento neural | Extração de características não lineares do sinal de RF bruto | ✗ |
| 03 | SHA-3 / SHAKE-256 | Condicionamento criptográfico e branqueamento (estilo SP 800-90B) | ✗ |
| → | Arquivo de amostra | 11,16 MB de saída, idêntico bit a bit à execução certificada | ✓ |
O SHA-3 aqui é usado estritamente como componente de condicionamento, nunca como fonte de entropia. O condicionamento só pode reduzir a entropia; não pode fabricá-la.
| Item | Valor |
|---|---|
| Amostra | v2_submission/data/v2_random_sample.bin |
| Tamanho | 11.702.528 bytes · 93.620.224 bits |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Certificação | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Pipeline | .github/workflows/nist-tests.yml |
| Métrica | Valor | Leitura |
|---|---|---|
| NIST SP 800-22 (C STS oficial) | 180 / 188 sub-testes aprovados | 95,7 %; falhas dentro da taxa esperada de ~1 % por teste |
| SP 800-90B, avaliação IID | H = 7,9675 bits/byte | premissa IID confirmada |
| SP 800-90B, não IID (conservador) | min-entropia 7,5739 bits/byte → 0,9467 bits/bit | o número que defenderemos |
| Ataque de predição de Markov | melhor 50,06 % | indistinguível de uma moeda |
| Distinguidor de ML (GBM, RF) | melhor 51,25 %, p = 0,36 | nenhuma vantagem significativa |
| Autocorrelação, defasagens 1–1000 | 2 defasagens significativas (esperado ~2,7) | nenhuma periodicidade |
Leia o número conservador. 0,9996 bits/bit é a estimativa MCV IID; 0,9467 bits/bit é o limite não IID determinado pelo estimador de t-tuplas. Um fluxo condicionado deveria parecer perfeito para testes IID — isso prova muito pouco. O limite que defenderemos é 0,9467 bits/bit.
Não é uma alegação, é um comando:
python tools/verify_sample.py
| Verificação | Observado | Critério |
|---|---|---|
| SHA-256 / tamanho | corresponde ao relatório certificado | exato |
| Equilíbrio de bits | 49,999 % de uns, monobit p = 0,847 | p > 0,01 |
| Uniformidade de bytes | χ² = 248,39 (df 255), p = 0,605 | p > 0,01 |
| Média / desvio de bytes | 127,49 / 73,906 | 127,5 / 73,90 |
| Correlação serial, lags 1–8 | máx |ρ| = 0,00031 | < 0,000877 (3σ) |
| Maior sequência idêntica | 28 bits | ≈ log₂(93,6 M) ≈ 26,5 |
| Blocos duplicados de 16 bytes | 0 de 731.408 | 0 |
| Limite de compressão | 8,0024 bits/byte | > 7,99 |
Todas as oito verificações passam, e o script termina com código diferente de zero se alguma deixar de passar. Este é deliberadamente o conjunto de testes mais barato possível: destina-se a ser trivial de executar, não a substituir a certificação.
Três níveis, por ordem crescente do que um sucesso provaria.
| Nível | Pergunta | Critério de aceitação | Reconhecimento |
|---|---|---|---|
| 🥇 L1 · Preditor | Consegue prever o bit N+1? | Em N = 100.000 bits reservados: precisão ≥ 50,52 % (p bilateral < 0,001). É permitido um N superior; o limiar decorre do teste binomial. | Hall of Fame + certificado |
| 🥈 L2 · Distinguidor | Consegue distinguir-nos de os.urandom? | ≥ 100.000 amostras por classe, vantagem > 0,01 com p < 0,001, avaliada num fluxo que nunca viu. | Hall of Fame, menção nominal |
| 🥉 L3 · Detetor de padrões | Todos os testes padrão deixaram passar algo? | Um enviesamento ou período que sobreviva à correção para comparações múltiplas com p < 1e-6 e se reproduza numa segunda amostra. | Hall of Fame, reconhecimento público |
os.urandom.tools/referee.py executa o seu método congelado
contra o fluxo reservado e escreve results.json. Uma descoberta sem esse
ficheiro não é uma descoberta.| Data | Investigador | Nível | Resultado | Evidência |
|---|---|---|---|---|
| — | o seu nome | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
Uma lista curta do que este repositório não prova. Escondê-la seria a primeira coisa que um revisor sério notaria, por isso ela está aqui.






