
Intel Management Engine JTAG Prova de Conceito
Todas as informações são fornecidas apenas para fins educacionais. Siga estas instruções por sua conta e risco. Nem os autores nem seu empregador são responsáveis por qualquer dano direto ou consequente ou perda decorrente de qualquer pessoa ou organização que aja ou deixe de agir com base nas informações contidas nesta página.
Introdução
Software Necessário
Gerando o Payload
Gerando o Token de Desbloqueio
Preparando a Imagem SPI Flash
Integrando Arquivos na Imagem de Firmware
Desabilitando a Assinatura OEM
Construindo a Imagem de Firmware
Inicialização da CPU Principal
Gravando a Imagem na SPI Flash
Preparando o Cabo de Depuração USB
Aplicando Patches nos Arquivos de Configuração do OpenIPC
Descriptografando os Arquivos de Configuração do OpenIPC
Adicionando o Núcleo LMT à Configuração
Definindo a Variável de Ambiente IPC_PATH
Realizando uma Verificação Inicial da Operabilidade do JTAG
Exibindo a Thread do ME da CPU
Parando Núcleos
Depuração do ME: Início Rápido
Lendo Memória Arbitrária
Lendo a ROM
Por que TXE?
Lista de Plataformas Testadas
Autores
Licença
A vulnerabilidade INTEL-SA-00086 permite ativar o JTAG para o núcleo do Intel Management Engine. Desenvolvemos nosso [PoC de JTAG][8] para a plataforma Gigabyte Brix GP-BPCE-3350C. Embora recomendemos que futuros pesquisadores usem a mesma plataforma, plataformas de outros fabricantes com o chipset Intel Apollo Lake também devem suportar o PoC (para a versão TXE 3.0.1.1107).
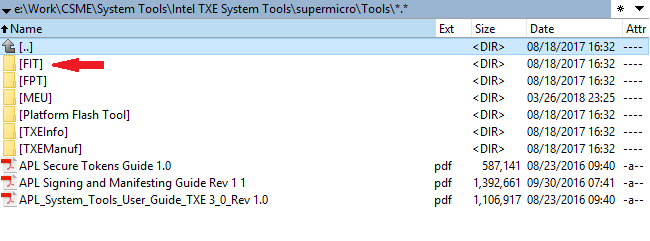
A vulnerabilidade INTEL-SA-00086 envolve um estouro de buffer ao manipular um arquivo armazenado no MFS (o [sistema de arquivos interno do ME][6]). O caminho completo do arquivo é /home/bup/ct. Você precisará integrá-lo ao firmware do ME usando o Intel Flash Image Tool (FIT), uma das Ferramentas de Sistema da Intel fornecidas pela Intel a OEMs de hardware baseado em chipsets Intel PCH. Esta é a estrutura do diretório raiz do pacote Intel System Tools:
Os utilitários das Ferramentas de Sistema do Intel ME (TXE, SPS) não são destinados a usuários finais — portanto, você não os encontrará no site oficial da Intel. No entanto, alguns OEMs os publicam como parte de atualizações de software junto com drivers de dispositivos. Assim, para integrar nosso PoC, você precisa do Intel TXE System Tools versão 3.x, que pode ser encontrado online.
Você precisa instalar o Intel System Studio, cuja versão de avaliação pode ser baixada do site da Intel. Em nossos experimentos, usamos Intel System Studio 2018.
O PoC tem como alvo o firmware Intel TXE versão 3.0.1.1107. A imagem SPI Flash para Gigabyte GB-BPCE-3350C versão F5 contém a versão necessária do firmware.
Todos os nossos scripts são escritos em Python. Recomendamos usar Python 2.7. Os scripts também exigem o pacote pycrypto. Para instalar o pycrypto, execute o seguinte comando:
pip install pycrypto
Este utilitário só é necessário se você precisar inicializar a CPU.
EFI Human Interface Infrastructure (HII) é um mecanismo especial para criar uma interface de usuário na UEFI, bem como processar e gerenciar a entrada do usuário. O EFI HII identifica valores padrão para todas as opções, incluindo as ocultas. Assim que a opção relacionada a DCI é encontrada, ela pode ser ativada para a configuração padrão, e o DCI pode ser habilitado restaurando as configurações de fábrica do BIOS. Para inicializar a CPU principal, você precisa do AMI BIOS Configuration Program versão 5.xx, que também pode ser encontrado online.
Execute o script me_exp_bxtp.py:
me_exp_bxtp.py -f <file_name>
O script gera os dados necessários e os exporta para o arquivo especificado (indique o caminho completo do arquivo ou, dentro do diretório atual, apenas um nome, ct.bin por padrão). Este arquivo será usado posteriormente pelo FIT.
Execute o script me_utok_bxtp.py:
me_utok_bxtp.py -f <file_name>
O script gera os dados necessários e os exporta para o arquivo especificado (indique o caminho completo do arquivo ou, dentro do diretório atual, apenas um nome, utok.bin por padrão). Este arquivo será usado posteriormente pelo FIT.
Ignore esta etapa se você não precisar inicializar a CPU.
Para ativar a opção DCI Enable, execute o utilitário AMIBCP e use-o para abrir a imagem de firmware SPI fornecida com sua plataforma. Para o Gigabyte Brix GP-BPCE-3350C, abra o arquivo baixado do link da Gigabyte indicado acima (caminho do arquivo de imagem no arquivo compactado: F5/image.bin).
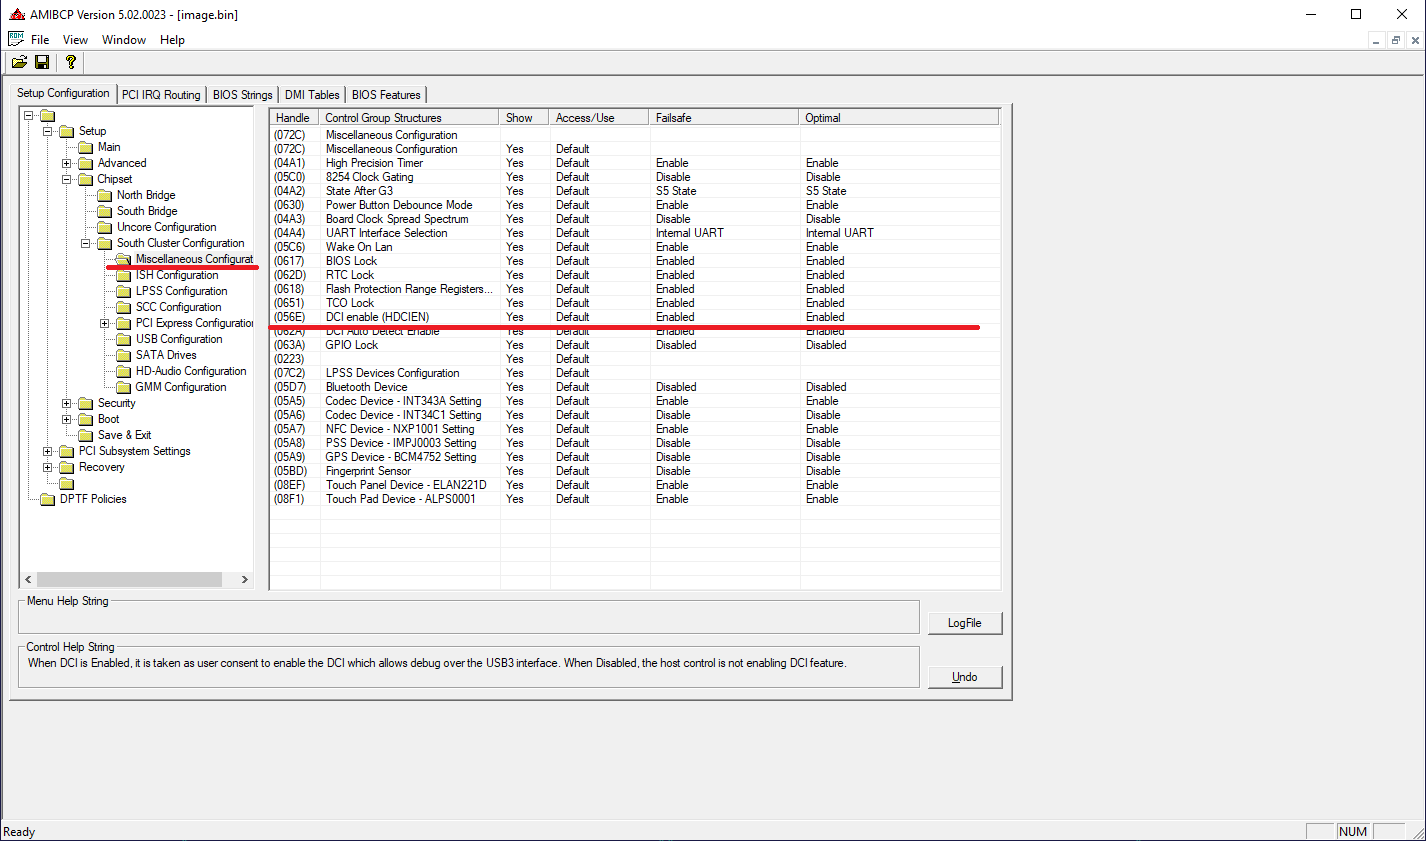
Agora precisamos habilitar a opção HDCIEN na aba Setup Configuration.
Para integrar os arquivos ct.bin e utok.bin, execute o utilitário FIT (fit.exe) e use-o para abrir a imagem de firmware SPI.
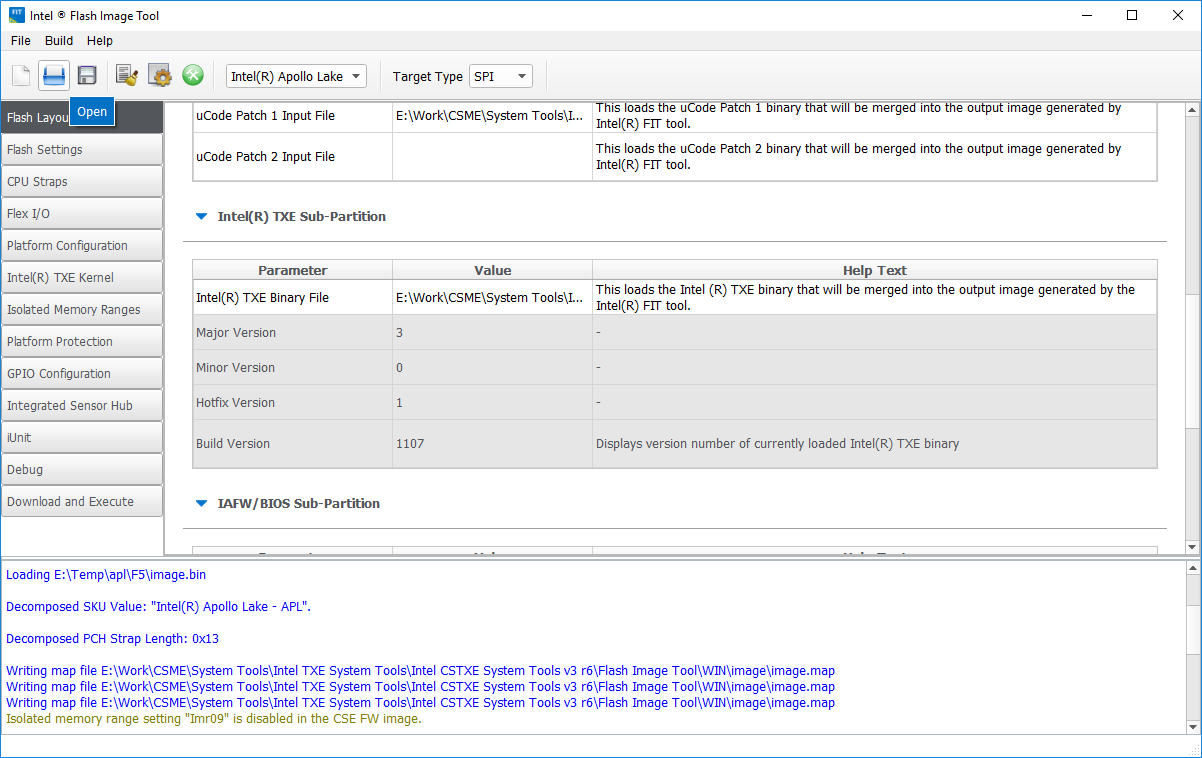
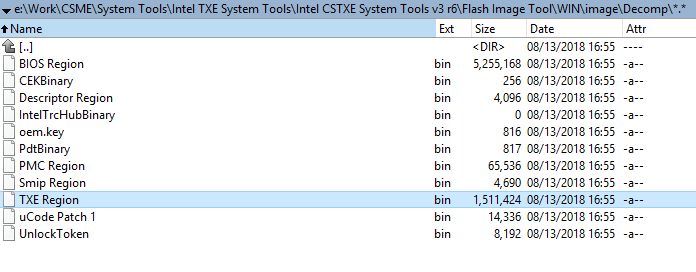
Se você estiver usando outra plataforma de hardware e não tiver acesso ao TXE 3.0.1.1107, você pode baixar uma imagem SPI Flash para Gigabyte GB-BPCE-3350C versão F5 e extrair a seção TXE por meio do FIT. O FIT extrai diferentes seções da imagem SPI completa (descritor SPI, firmware UEFI/BIOS, firmware Intel ME e Token de Desbloqueio) quando a imagem é aberta e as salva na pasta "nome_da_imagem"/Decomp.
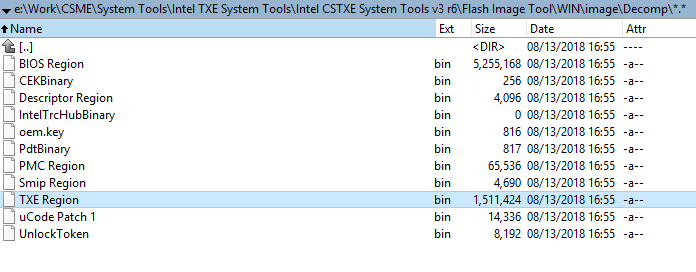
Assim, você pode encontrar o arquivo com o firmware Intel TXE necessário em /Decomp/TXE Region.bin.
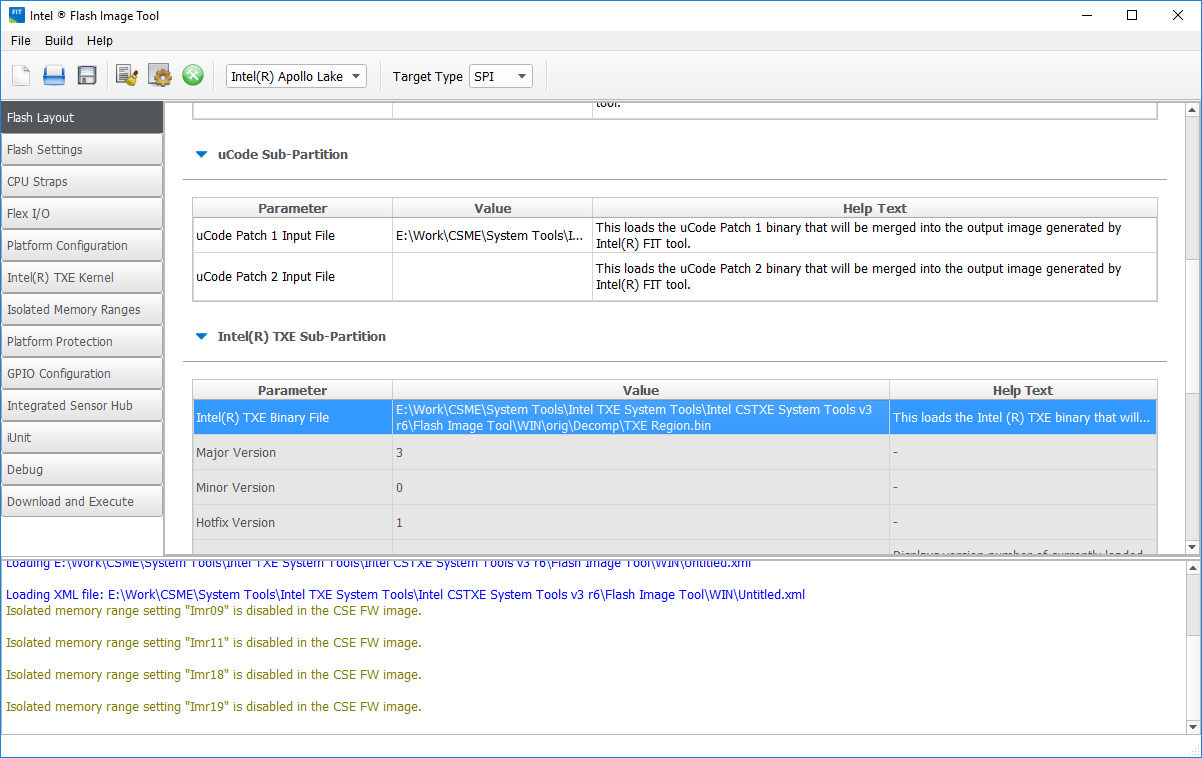
Em seguida, no FIT, abra a imagem SPI da sua plataforma específica e substitua o arquivo que contém o firmware Intel TXE pela versão obtida da imagem GB Brix 3350c ("Intel(R) TXE Binary File" na aba Flash Layout):