Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
nuvola — Ferramenta de análise de segurança da AWS baseada em gráfico que despeja configurações de nuvem, detecta configurações incorretas e mapeia caminhos de ataque usando um gêmeo digital Neo4j com regras YAML extensíveis. | Kitploit
Ferramentas/GitHubGitHub/primait/nuvola
Segurança de Infraestrutura em NuvemAnálise de VulnerabilidadesAuditoria de ConfiguraçãoColeta de InformaçõesTestes de PenetraçãoSegurança na NuvemConfiguração IncorretaRed Teaming
GitHubprimait/nuvola

nuvola

Ferramenta de análise de segurança da AWS baseada em gráfico que despeja configurações de nuvem, detecta configurações incorretas e mapeia caminhos de ataque usando um gêmeo digital Neo4j com regras YAML extensíveis.

1441948há 2 mesesRevisado pelo Kitploit
Ver RepositórioSite
Compartilhar

nuvola

Golang CI

nuvola (com o n minúsculo) é uma ferramenta para despejar e realizar análises de segurança automáticas e manuais em configurações de ambientes AWS e serviços usando regras predefinidas, extensíveis e personalizadas criadas com uma sintaxe Yaml simples.

A ideia geral por trás deste projeto é criar um gêmeo digital abstrato de uma plataforma de nuvem. Para um exemplo mais concreto: nuvola reflete as características do BloodHound usadas para análise de Active Directory, mas em ambientes de nuvem (no momento apenas AWS).

O uso de um banco de dados de grafos também aumenta a possibilidade de encontrar diferentes e inovadores caminhos de ataque e pode ser usado como um gêmeo digital offline, centralizado e leve.

Início Rápido

Requisitos

  • docker-compose instalado
  • uma conta AWS configurada para ser usada com awscli com acesso total aos recursos da nuvem, melhor se no modo ReadOnly (a política arn:aws:iam::aws:policy/ReadOnlyAccess é suficiente)

Configuração

  1. Clone o repositório
git clone --depth=1 https://github.com/primait/nuvola.git; cd nuvola
  1. Crie e edite, se necessário, o arquivo .env para definir seu nome de usuário/senha/URL do banco de dados
cp .env_example .env;

Você pode precisar editar o tamanho da memória alocada para o Neo4j se executar a ferramenta em um dispositivo com pouca RAM.

  1. Inicie a instância docker do Neo4j
make start-containers
  1. Compile a ferramenta
make build

Uso

  1. Primeiramente, você precisa despejar todas as configurações dos serviços AWS suportados e carregar os dados no banco de dados Neo4j:
./nuvola dump --aws-profile default_RO --output-dir ~/DumpDumpFolder --output-format zip
  1. Para importar uma operação de despejo previamente executada para o banco de dados Neo4j:
./nuvola assess --import ~/DumpDumpFolder/nuvola-default_RO_20220901.zip
  1. Para realizar apenas análises estáticas nos dados carregados no banco de dados Neo4j usando o conjunto de regras predefinidas:
./nuvola assess
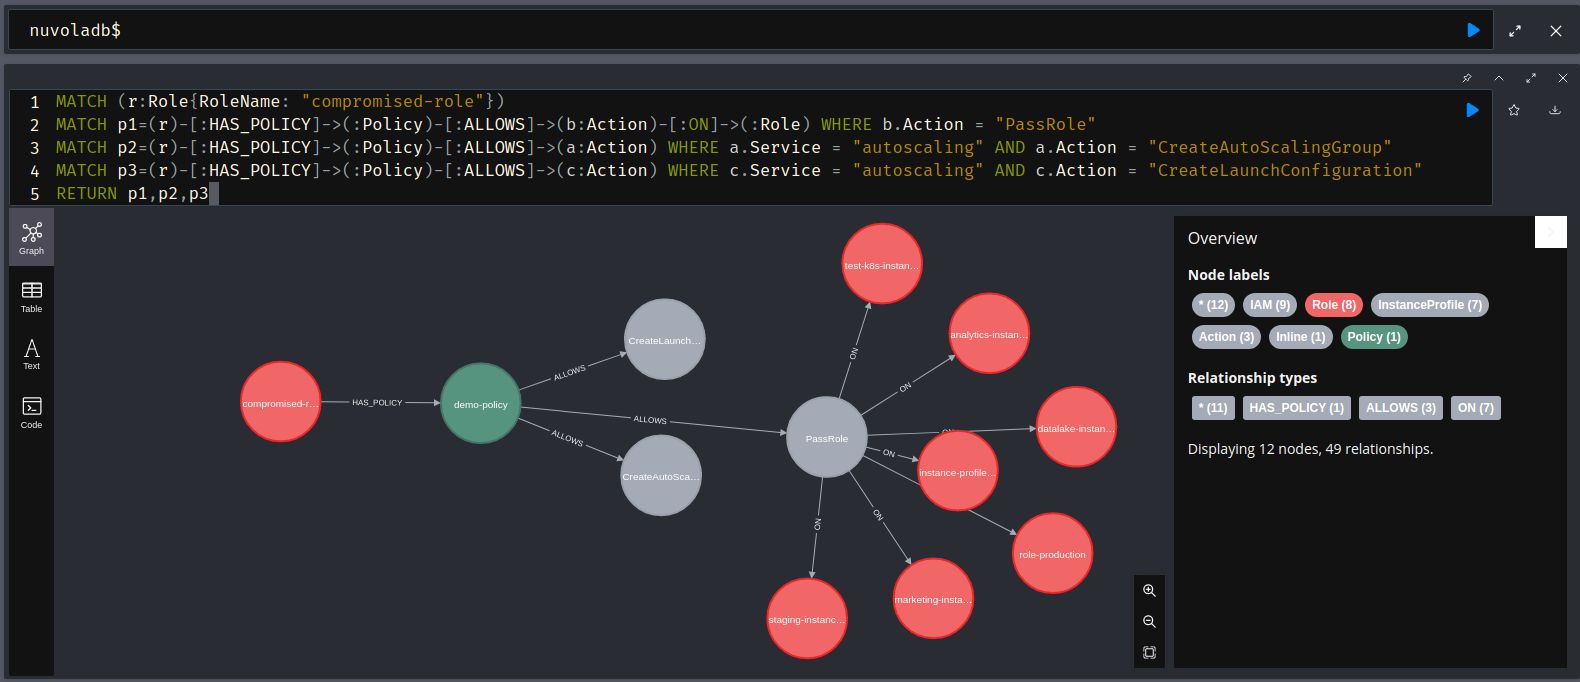
  1. Ou use o Neo4j Browser para explorar manualmente o gêmeo digital.

Screenshot_20220904_185619

Solução de Problemas

Se você usar o .env_example, as configurações de memória NEO4J_server_memory_* do neo4j podem ser muito grandes, fazendo com que o contêiner docker trave devido à falta de memória no sistema host. Remover as linhas NEO4J_server_memory_* forçará o neo4j a calcular esses valores com base nos recursos disponíveis do sistema (ref).

Sobre o nuvola

Para começar com o nuvola e seu esquema de banco de dados, consulte o Wiki do nuvola.

Nenhum dado é enviado ou compartilhado com a Prima Assicurazioni.

Como contribuir

  • relatar bugs e problemas
  • relatar novas melhorias
  • revisar issues e pull requests
  • corrigir bugs e problemas
  • criar novas regras
  • melhorar a qualidade geral

Apresentações

  • RomHack 2022

    • Slides
    • Demonstrações
  • DevSecCon 2024

    • Agenda
    • Vídeo

Licença

nuvola usa teoria dos grafos para revelar possíveis caminhos de ataque e configurações incorretas de segurança em ambientes de nuvem.

Este programa é software livre: você pode redistribuí-lo e/ou modificá-lo sob os termos da Licença Pública Geral GNU conforme publicada pela Free Software Foundation, seja a versão 3 da Licença, ou (a seu critério) qualquer versão posterior.

Este programa é distribuído na esperança de que seja útil, mas SEM NENHUMA GARANTIA; sem mesmo a garantia implícita de COMERCIALIZAÇÃO ou ADEQUAÇÃO A UM PROPÓSITO PARTICULAR. Consulte a Licença Pública Geral GNU para obter mais detalhes.

Você deve ter recebido uma cópia da Licença Pública Geral GNU junto com este repositório e programa. Se não, veja http://www.gnu.org/licenses/.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →