

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — Proof of Concept (PoC) funcional para CVE-2025-55182 (React2Shell) - Execução Remota de Código não Autenticada no Next.js 15.0.0 através de Componentes do Servidor React | Kitploit
Ferramentas/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoDesenvolvimento de PayloadsLabs e Prática
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

Proof of Concept (PoC) funcional para CVE-2025-55182 (React2Shell) - Execução Remota de Código não Autenticada no Next.js 15.0.0 através de Componentes do Servidor React

Ver Repositório
4130há 11 mesesAinda não revisado
Compartilhar

Ambiente de Reprodução do CVE-2025-55182 (React2Shell)

⚠️ APENAS PARA FINS EDUCACIONAIS

Este repositório foi criado estritamente para fins educacionais e de pesquisa. Ele demonstra uma vulnerabilidade crítica nos Componentes de Servidor do React (Next.js) para ajudar desenvolvedores a compreender os riscos e a importância de atualizar suas dependências.

NÃO UTILIZE ESTE CÓDIGO EM PRODUÇÃO OU CONTRA SISTEMAS QUE VOCÊ NÃO POSSUI.

Visão Geral

Este projeto reproduz o CVE-2025-55182 (também conhecido como "React2Shell"), uma vulnerabilidade de Execução Remota de Código (RCE) que afeta os Componentes de Servidor do React em aplicações Next.js.

  • Vulnerabilidade: RCE sem autenticação via Poluição de Protótipo no parser RSC.
  • Versões Afetadas: React < 19.0.0 (especificamente builds experimentais), Next.js < 15.0.3 (especificamente 15.0.0 nesta demonstração).
  • Mecanismo: O atacante envia uma requisição multipart/form-data manipulada que explora a lógica de desserialização dos Componentes de Servidor do React para executar código JavaScript arbitrário no servidor.
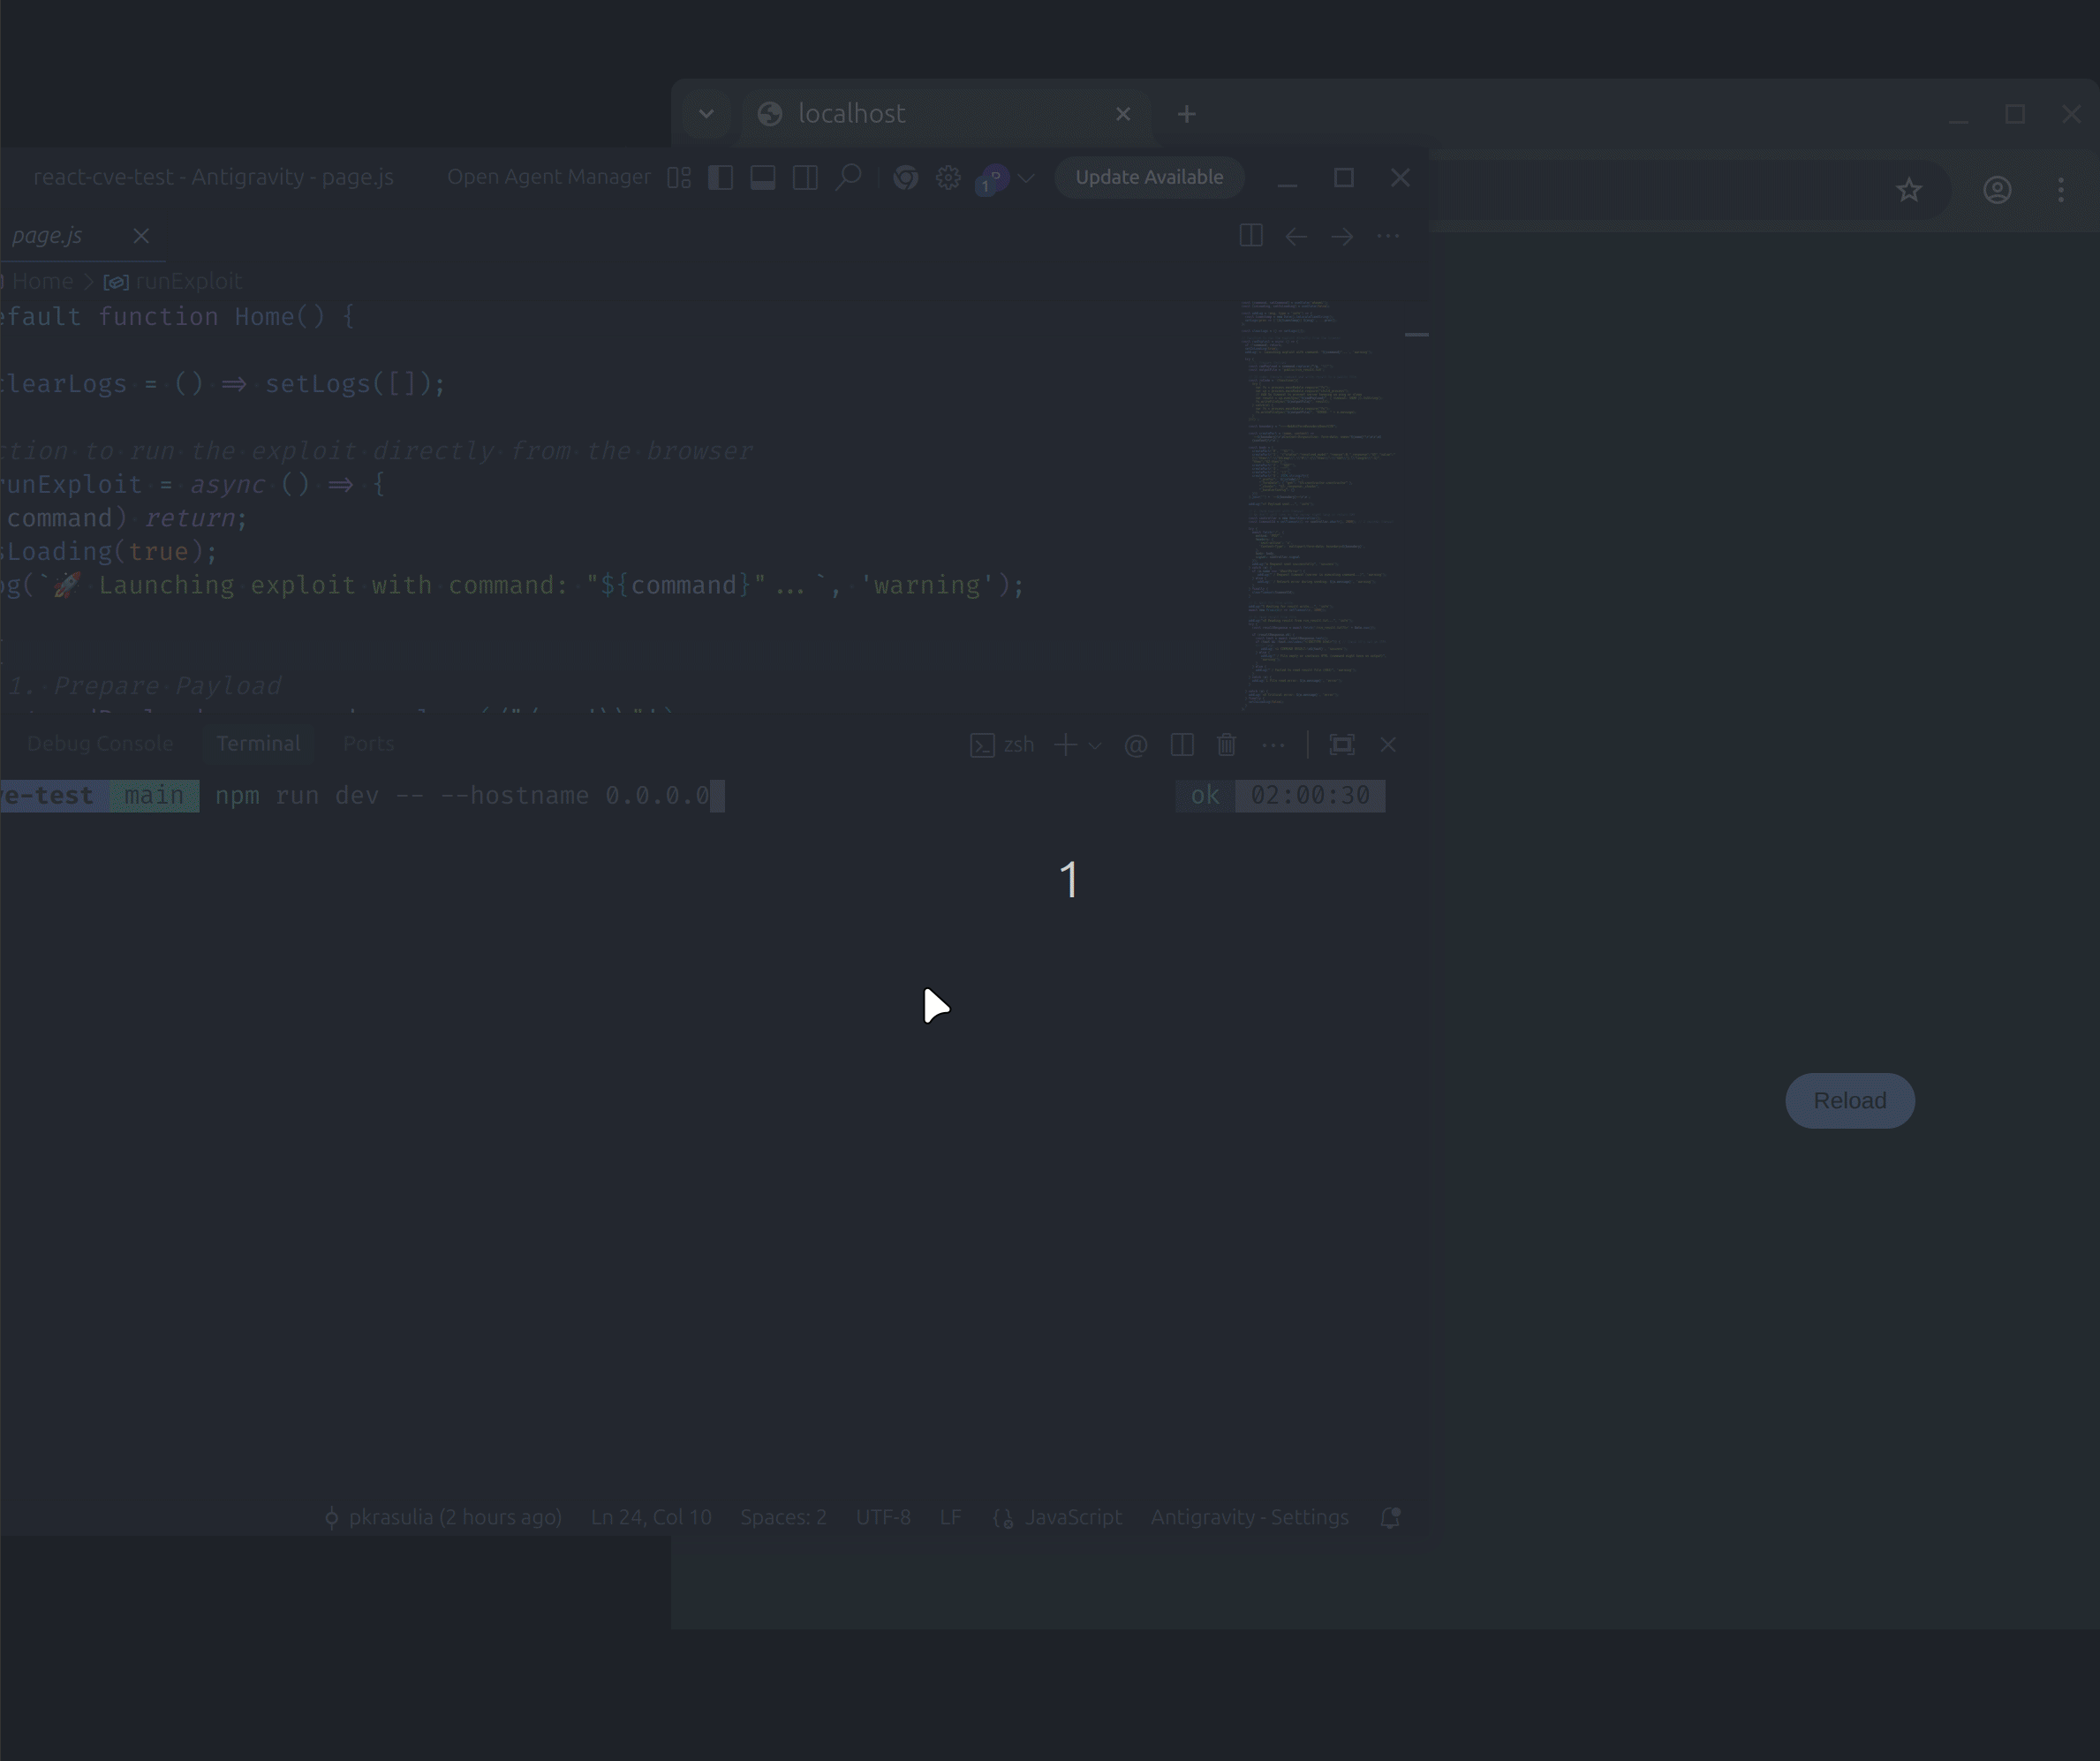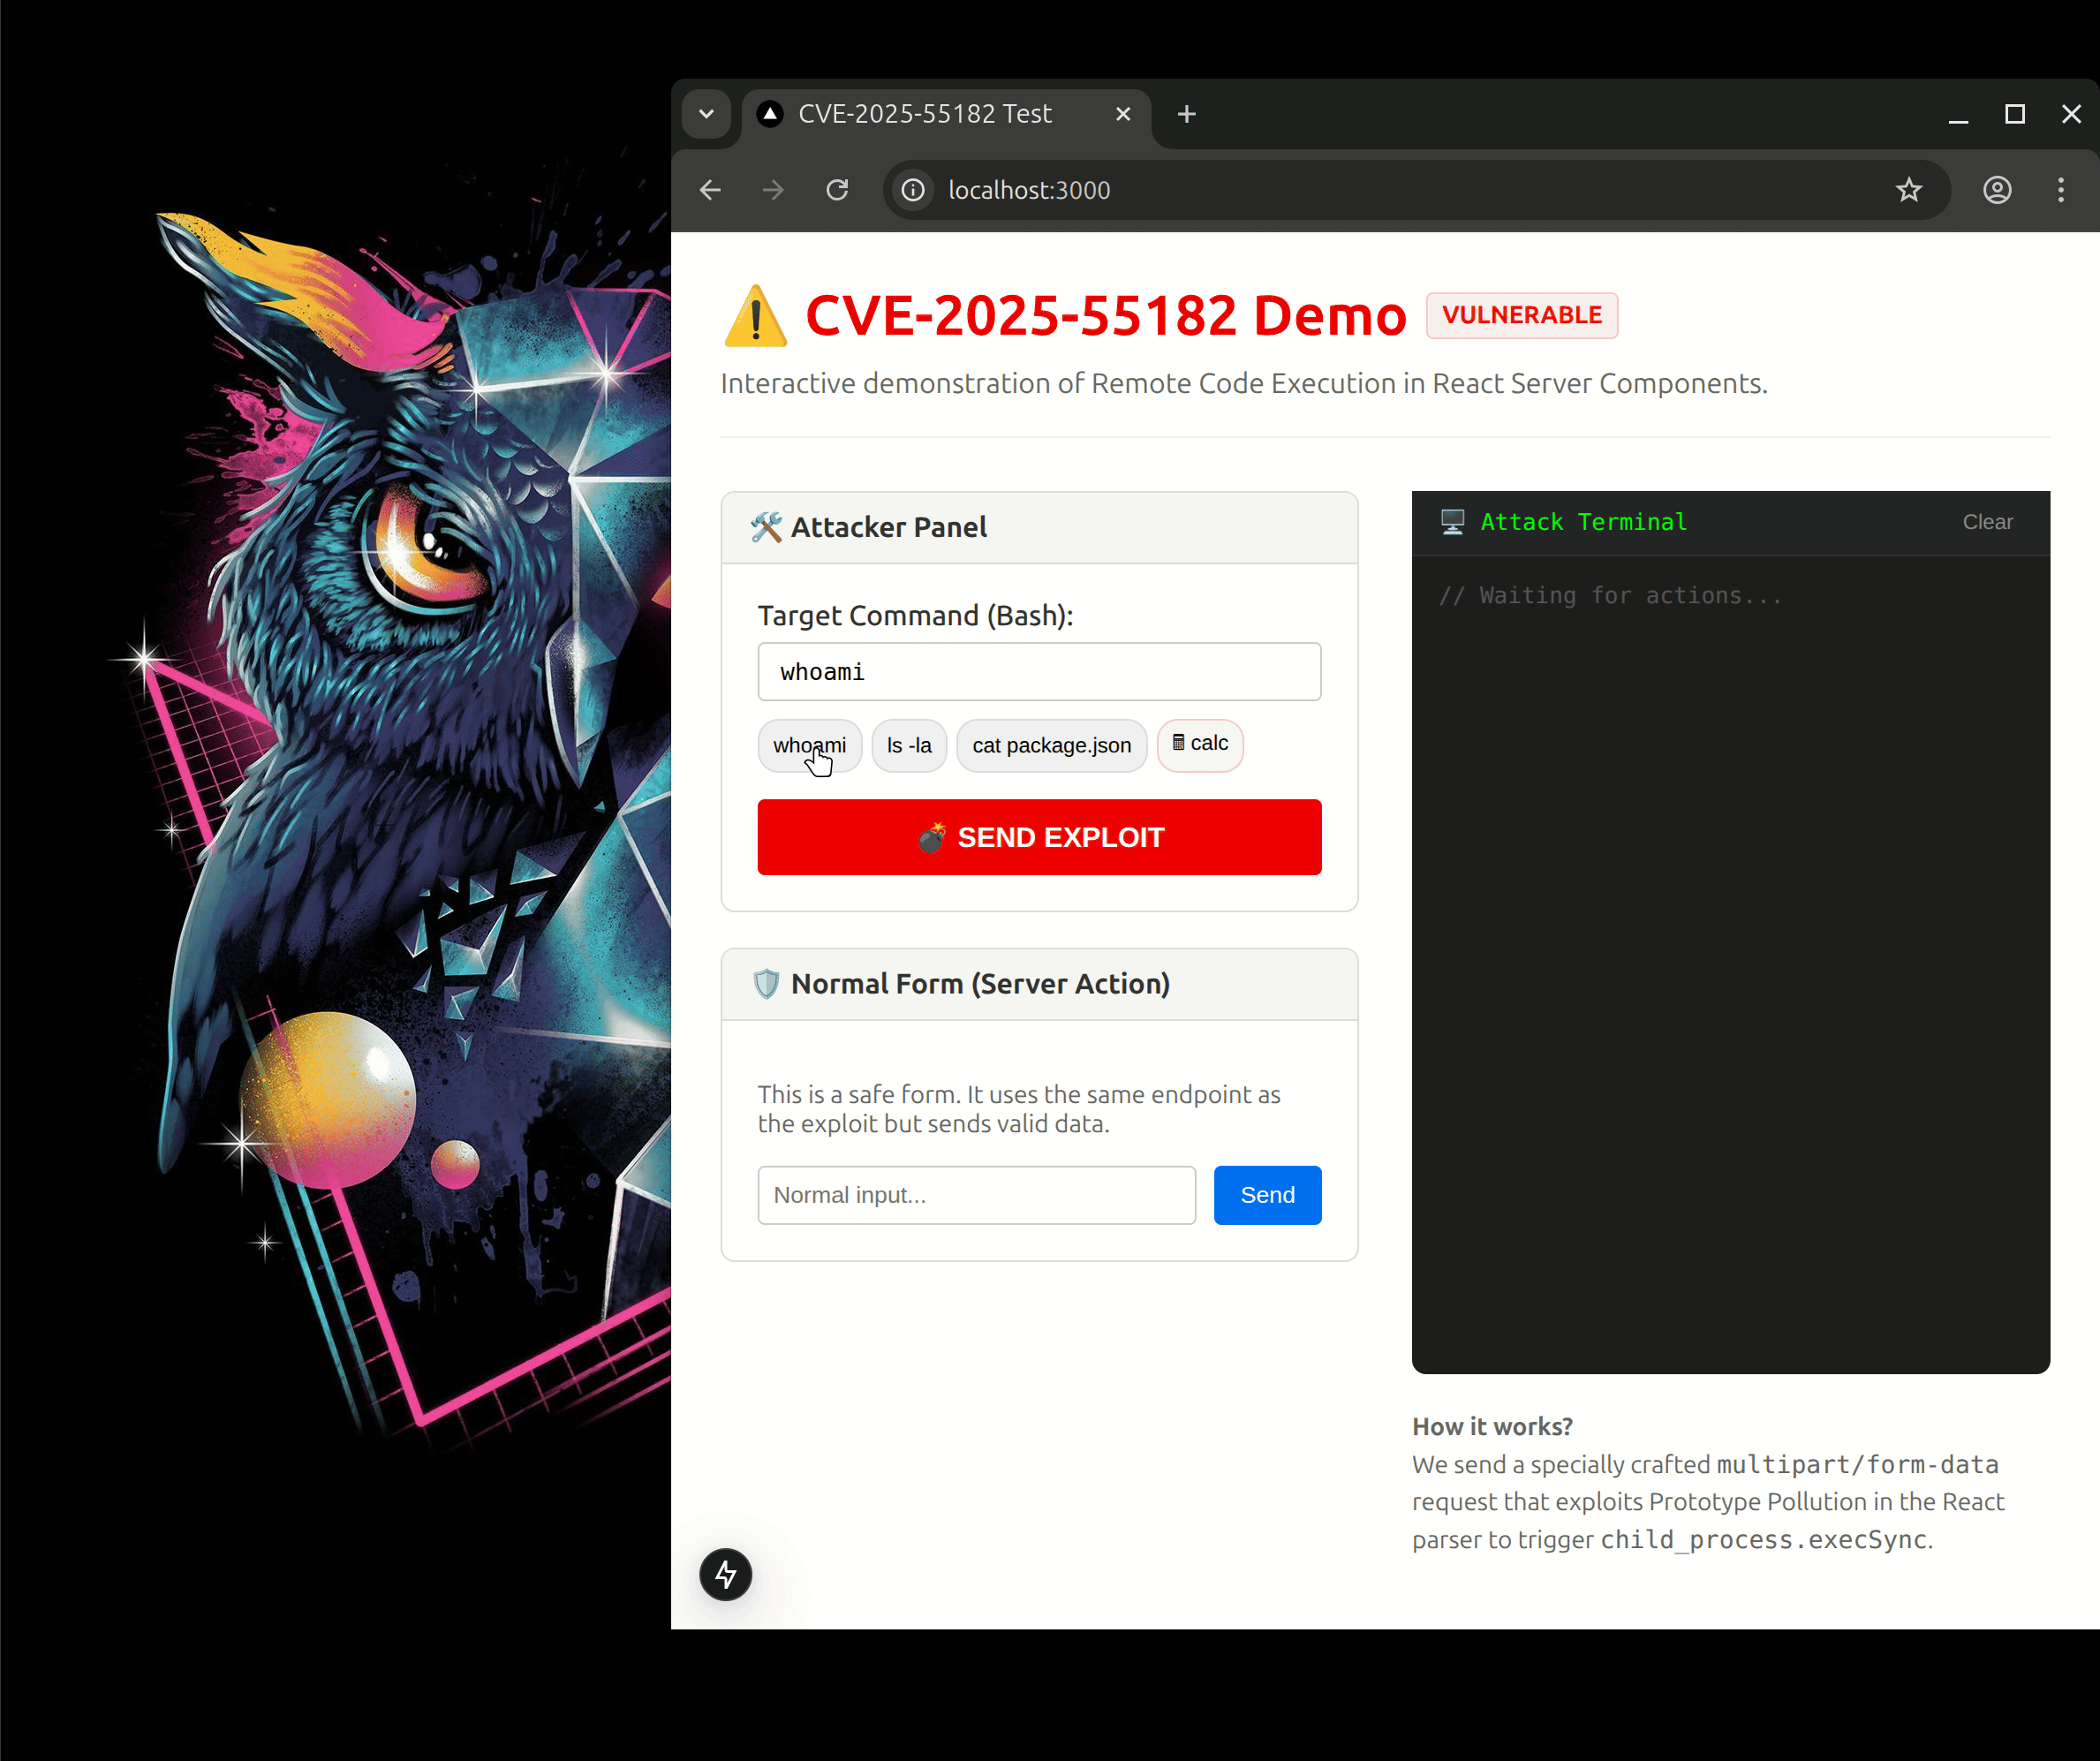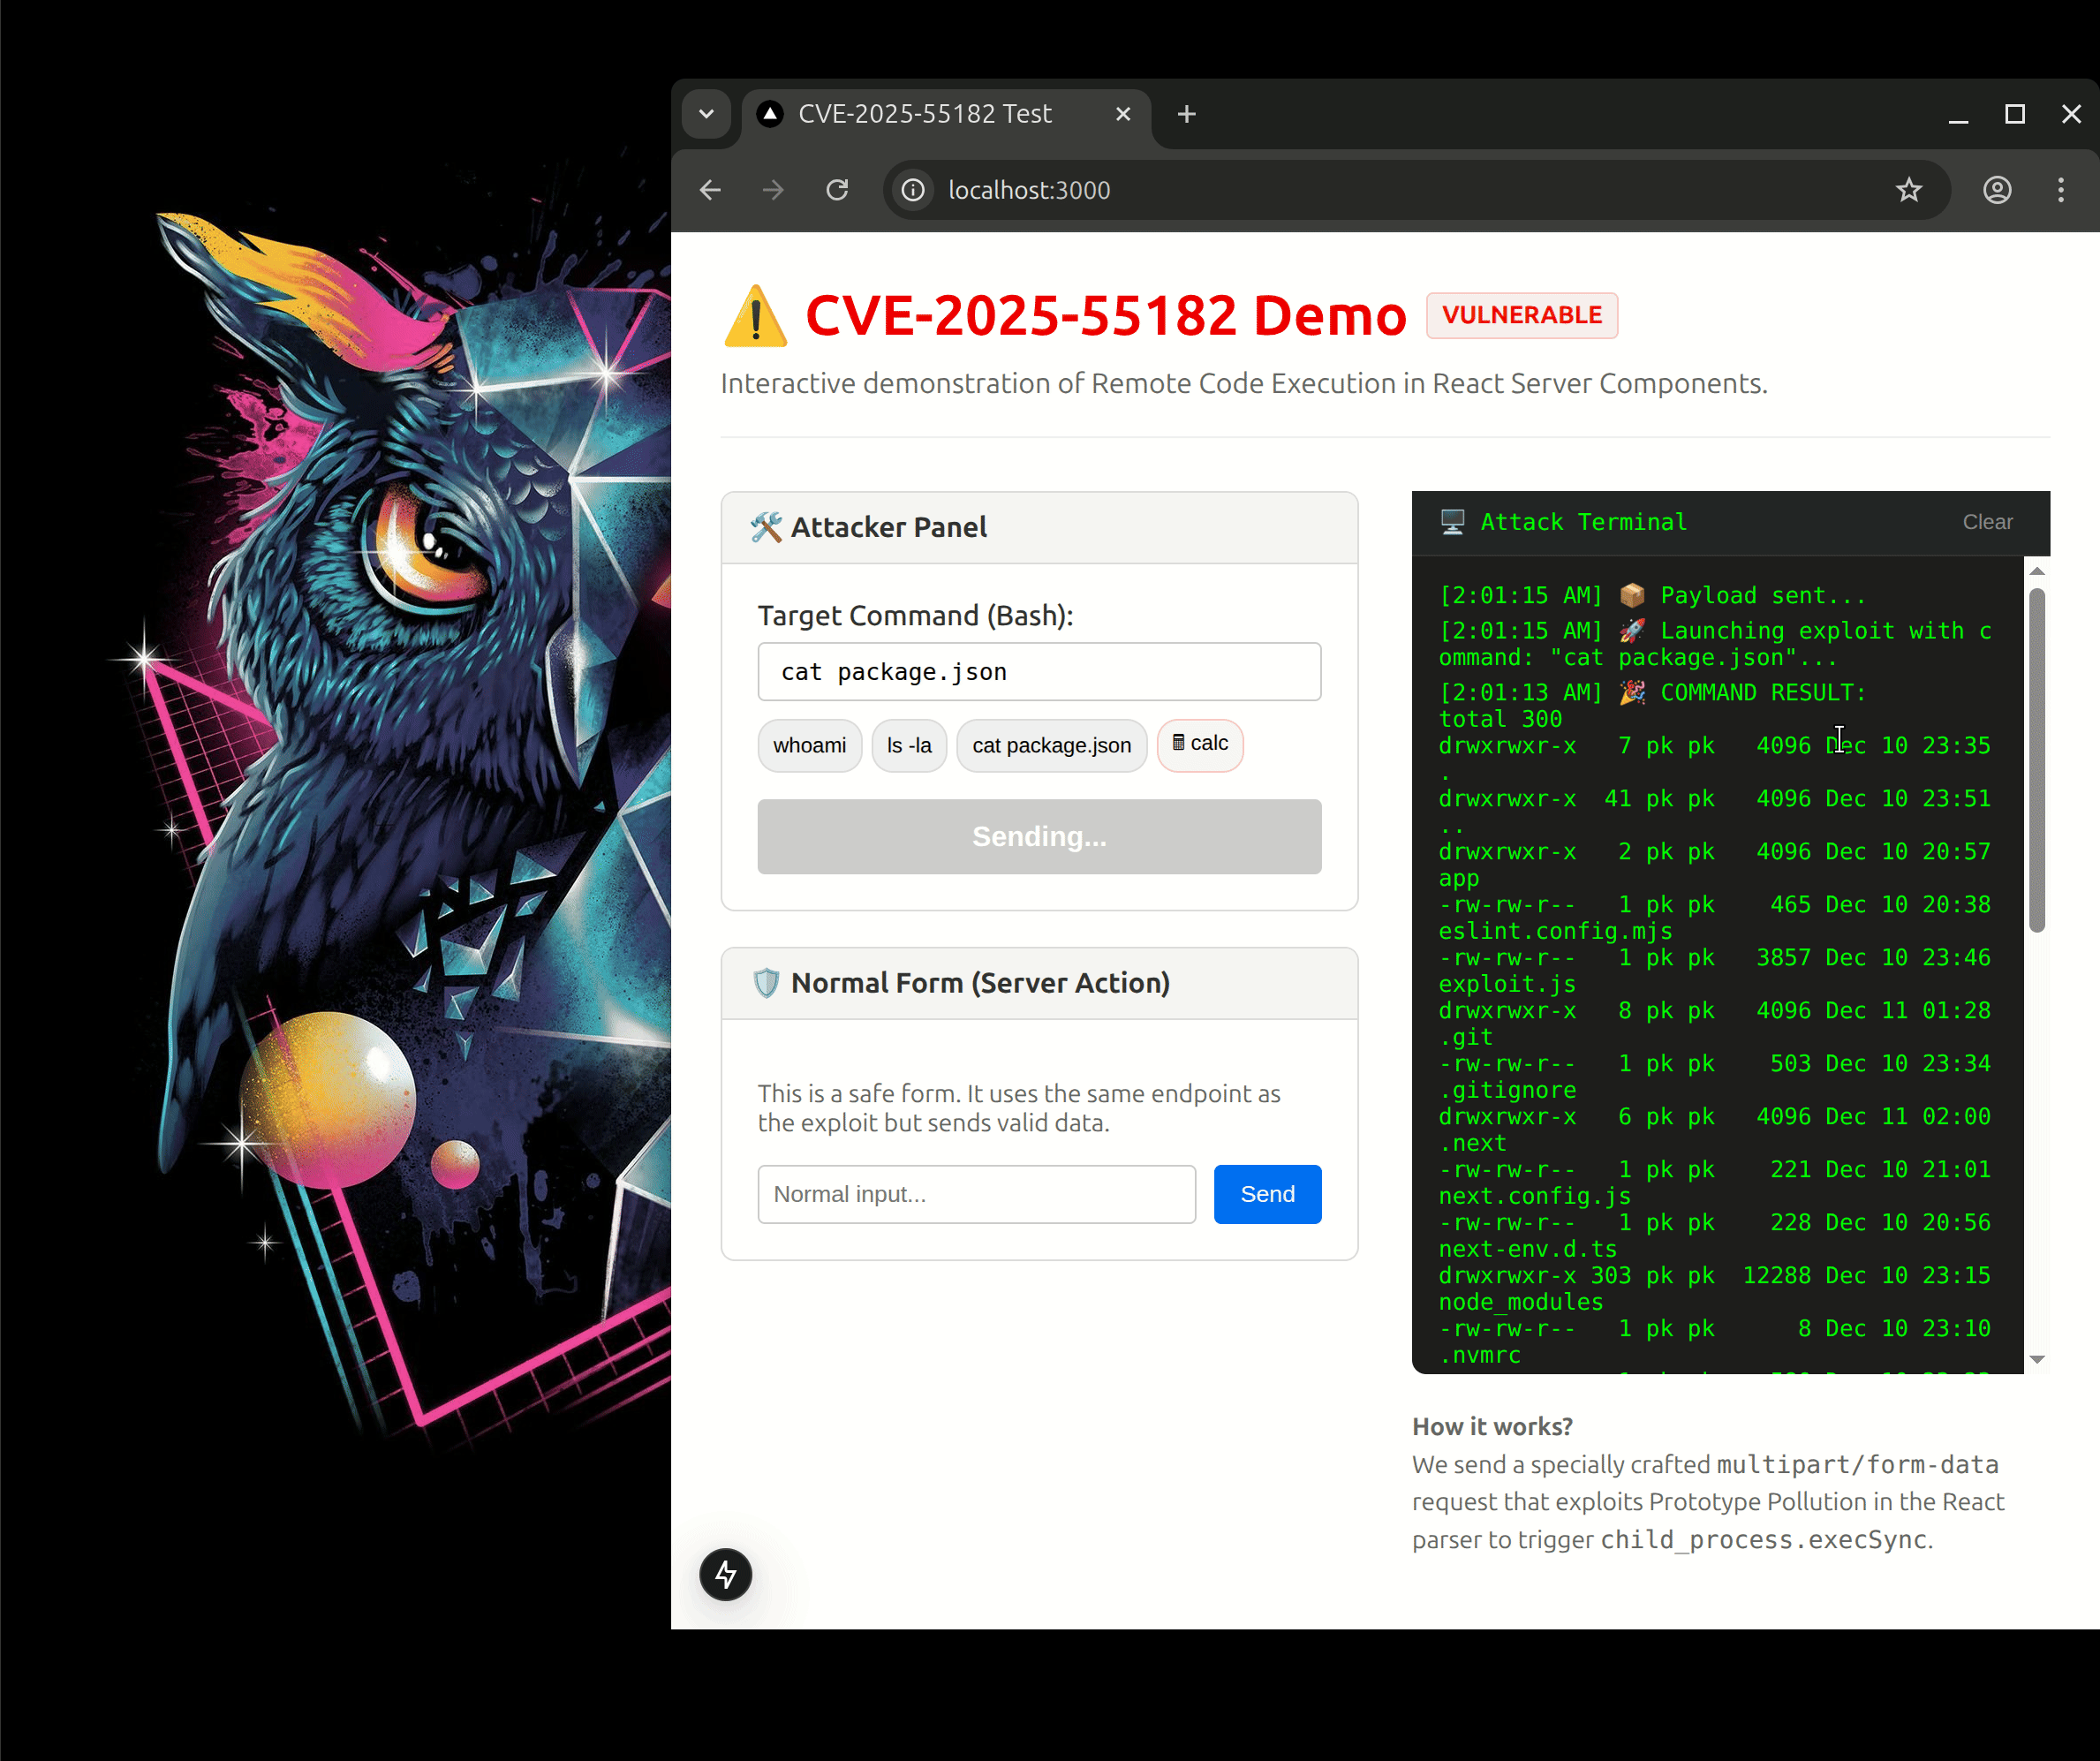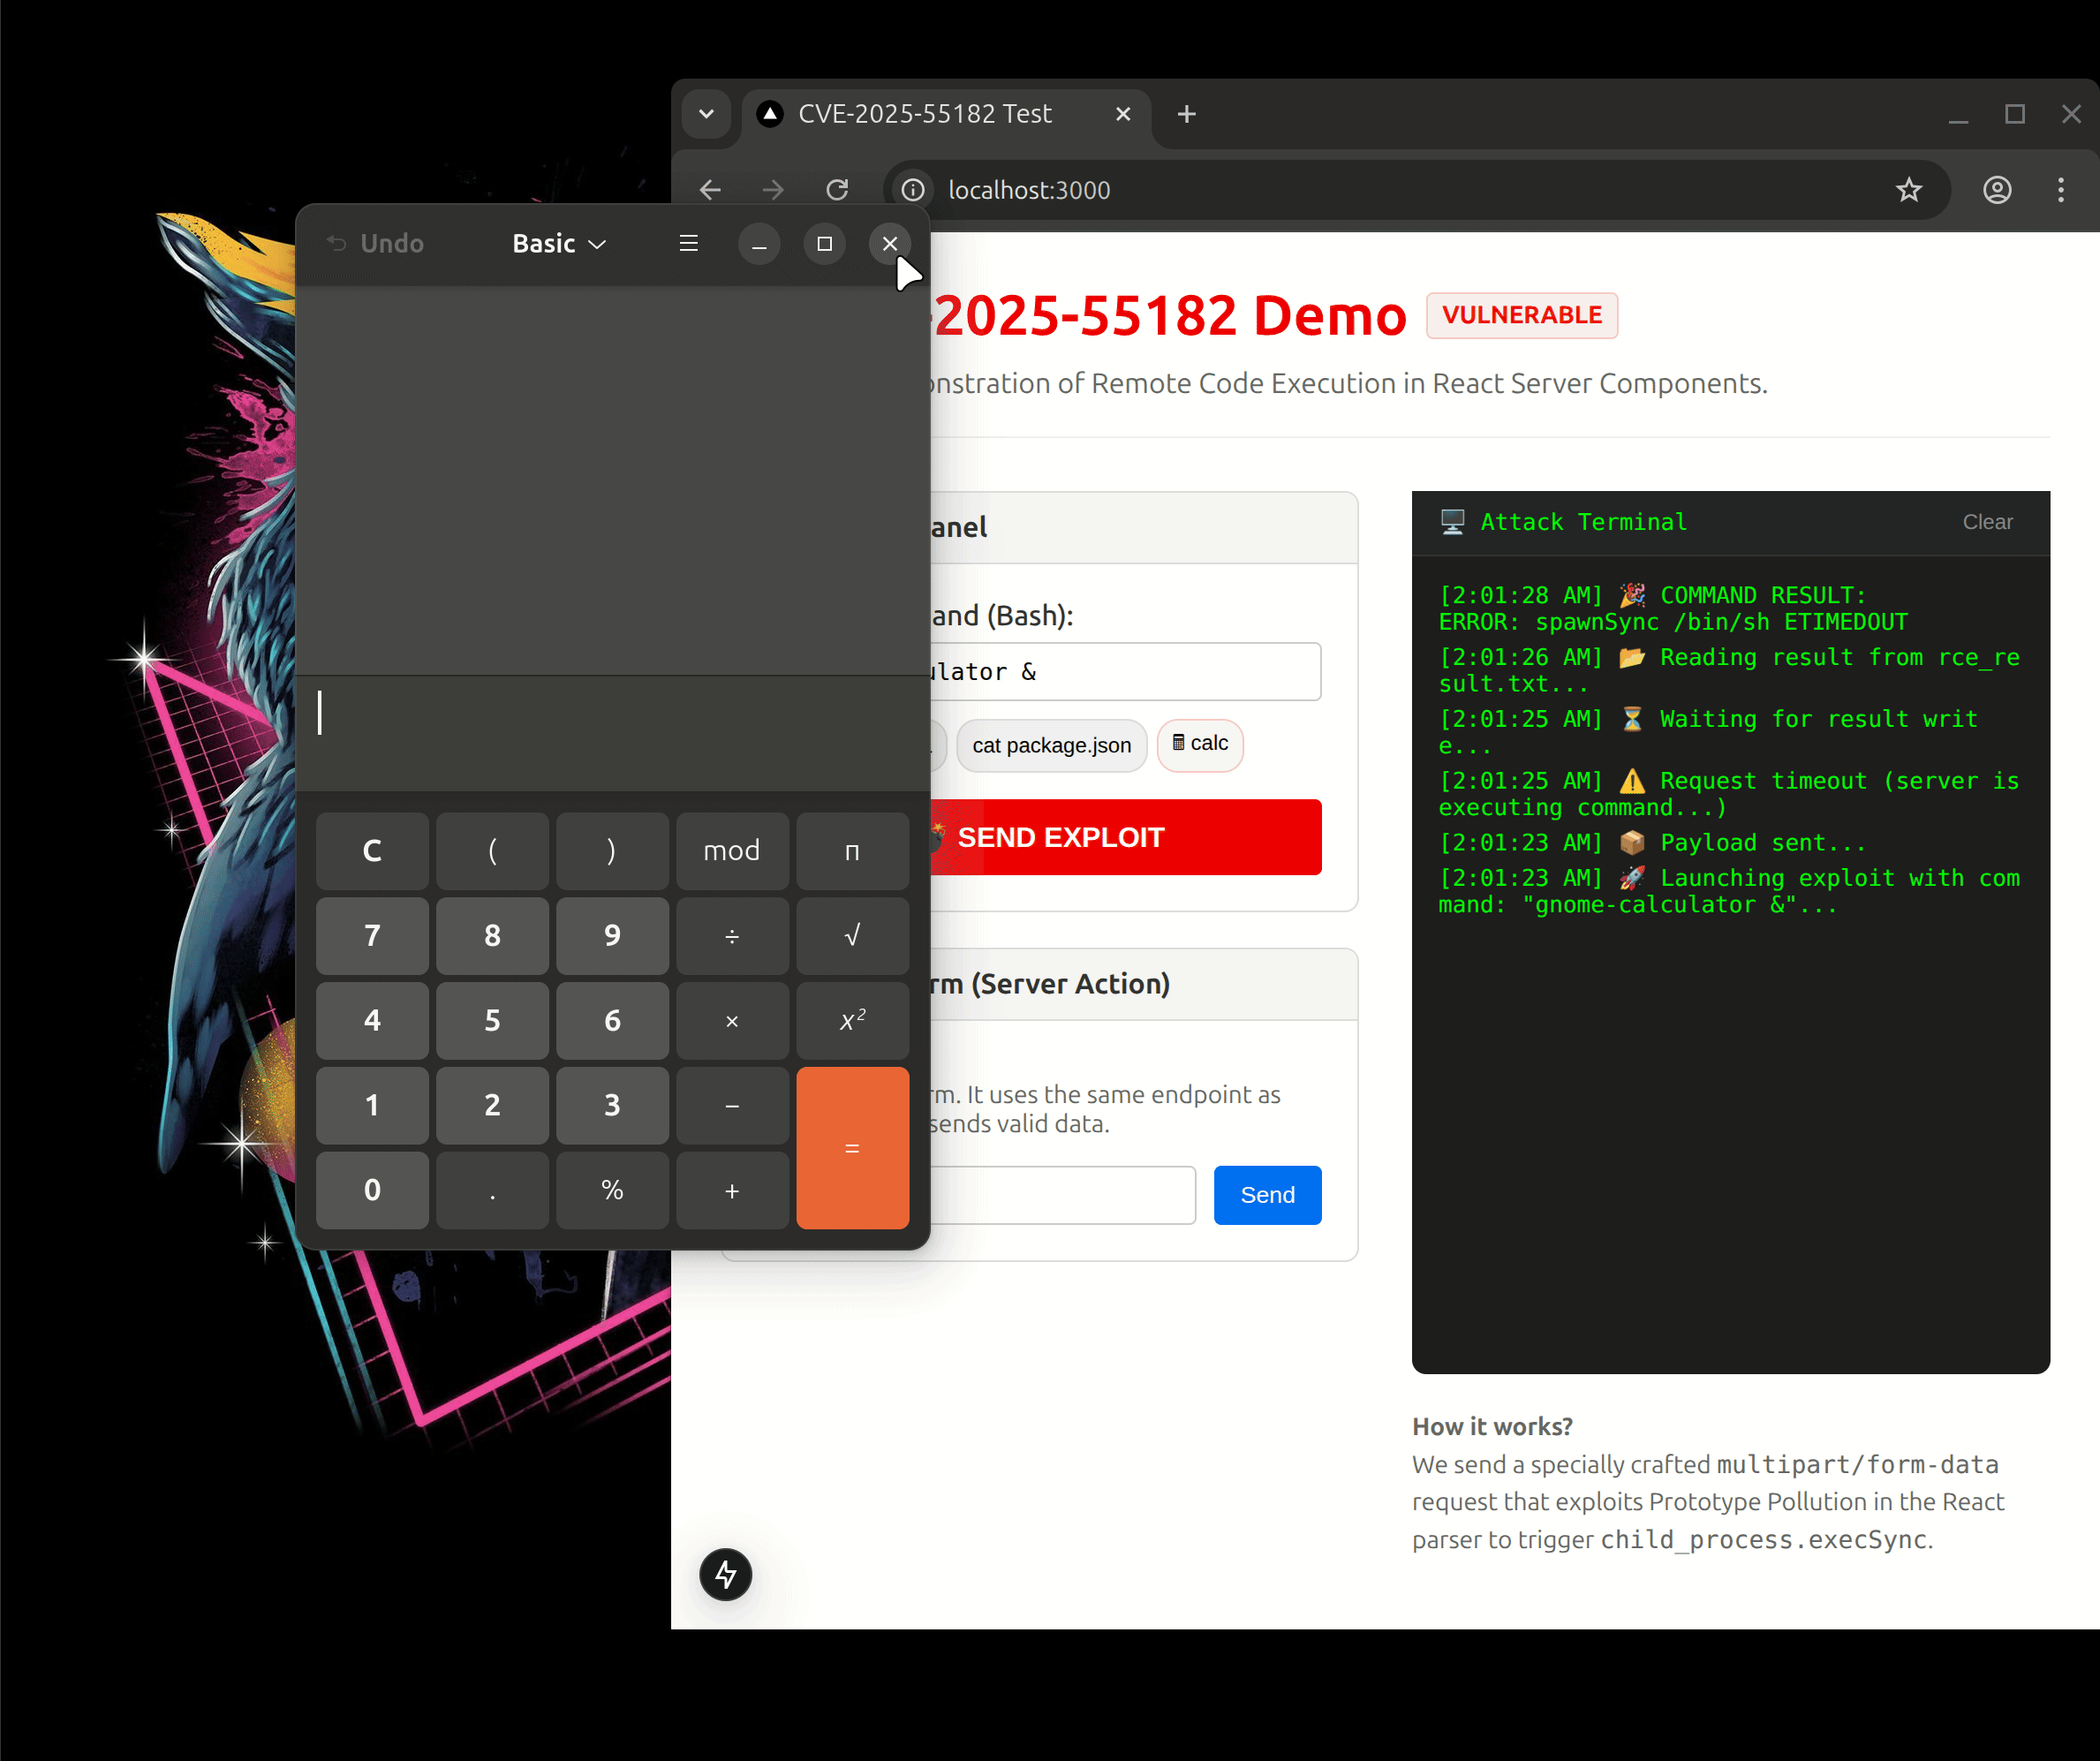
Demonstração do CVE-2025-55182 RCE

Estrutura do Projeto

  • app/page.js: Contém o Painel de Exploração Interativo. Este Componente Cliente permite executar comandos RCE diretamente do navegador.
  • app/actions.js: Contém uma Ação de Servidor padrão. A vulnerabilidade reside na lógica de análise (parser) do framework antes que esta ação seja executada.
  • exploit.js: Um script Node.js independente para demonstrar o exploit programaticamente.

Configuração e Instalação

Pré-requisitos

  • Node.js (v18 ou superior recomendado)
  • NPM
  • (Opcional) nvm para gerenciamento de versões

Instalação

  1. Clone o repositório:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (Opcional) Use a versão correta do Node.js:

    nvm use
    
  3. Instale as dependências (isso instalará as versões vulneráveis):

    npm ci --legacy-peer-deps
    # OU
    npm install --force
    
  4. Inicie o servidor de desenvolvimento:

    npm run dev
    

O servidor deve iniciar em http://localhost:3000.

Como Reproduzir o RCE

Método 1: Painel Interativo (Recomendado)

  1. Abra http://localhost:3000 no seu navegador.
  2. Você verá a página "Demonstração CVE-2025-55182".
  3. No Painel do Atacante, insira um comando (ex.: whoami, ls -la, ou cat package.json).
  4. Clique em ENVIAR EXPLOIT.
  5. Observe a saída do comando no Terminal de Ataque à direita.

Método 2: Linha de Comando (Node.js)

Você pode executar o script de exploit diretamente do seu terminal:

# Uso básico
node exploit.js http://localhost:3000 "whoami"

# Abrir Calculadora (Linux) - use '&' para executar em segundo plano
node exploit.js http://localhost:3000 "gnome-calculator &"

Mitigação

Para corrigir esta vulnerabilidade em seus próprios projetos:

  1. Atualize o Next.js: Faça upgrade para Next.js 15.0.3 ou superior.
    npm install next@latest react@latest react-dom@latest
    
  2. Audite as Dependências: Certifique-se de que nenhum outro pacote esteja forçando versões antigas do React/Next.js.

Isenção de Responsabilidade

O autor não é responsável por qualquer uso indevido desta informação. Este projeto destina-se a ajudar pesquisadores de segurança e desenvolvedores a melhorar a segurança de suas aplicações.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




