

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Remediating-CVE-2013-3900-EnableCertPaddingCheck- — Relatório de remediação passo a passo para CVE-2013-3900 na VM do Azure Windows Server 2019, usando varreduras credenciadas do Tenable/Nessus e hardening de registro para impor verificações de preenchimento de certificados. | Kitploit
Ferramentas/GitHubGitHub/pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Scanners de VulnerabilidadesAnálise de VulnerabilidadesAuditoria de ConfiguraçãoSegurança na NuvemAprendizado e EducaçãoResposta a Incidentes
GitHubpkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-

Remediating-CVE-2013-3900-EnableCertPaddingCheck-

Relatório de remediação passo a passo para CVE-2013-3900 na VM do Azure Windows Server 2019, usando varreduras credenciadas do Tenable/Nessus e hardening de registro para impor verificações de preenchimento de certificados.

Ver Repositório
133há 1 anoAinda não revisado
Compartilhar

Relatório de Remediação: CVE-2013-3900 no Windows Server 2019 (VM Azure)

Remediação do CVE-2013-3900 (EnableCertPaddingCheck)

Durante uma varredura de vulnerabilidade autenticada usando Tenable/Nessus, identifiquei o CVE-2013-3900 na minha instância do Windows Server 2019 Datacenter hospedada no Microsoft Azure. A varredura utilizou credenciais administrativas válidas para realizar verificações aprofundadas, confirmando a presença desta vulnerabilidade no nível do sistema operacional.

O CVE-2013-3900 é uma vulnerabilidade de validação de assinatura WinVerifyTrust que pode permitir que atacantes burlem a verificação de assinatura digital, particularmente por meio de arquivos PE modificados maliciosamente.

Próxima Ação:

Para mitigar esta vulnerabilidade, pretendo aplicar a correção recomendada pela Microsoft no nível do registro, que impõe uma verificação de assinatura mais rigorosa. Também validarei se esta mitigação pode ser aplicada com segurança em nosso ambiente sem quebrar a compatibilidade de aplicativos.
imagem imagem

Tecnologia Utilizada

  • Tenable (plataforma corporativa de gerenciamento de vulnerabilidades)
  • Azure Virtual Machines (mecanismo de varredura Nessus + alvos de varredura)
  • prompt de comando (CMD - scripts de remediação)

Descoberta

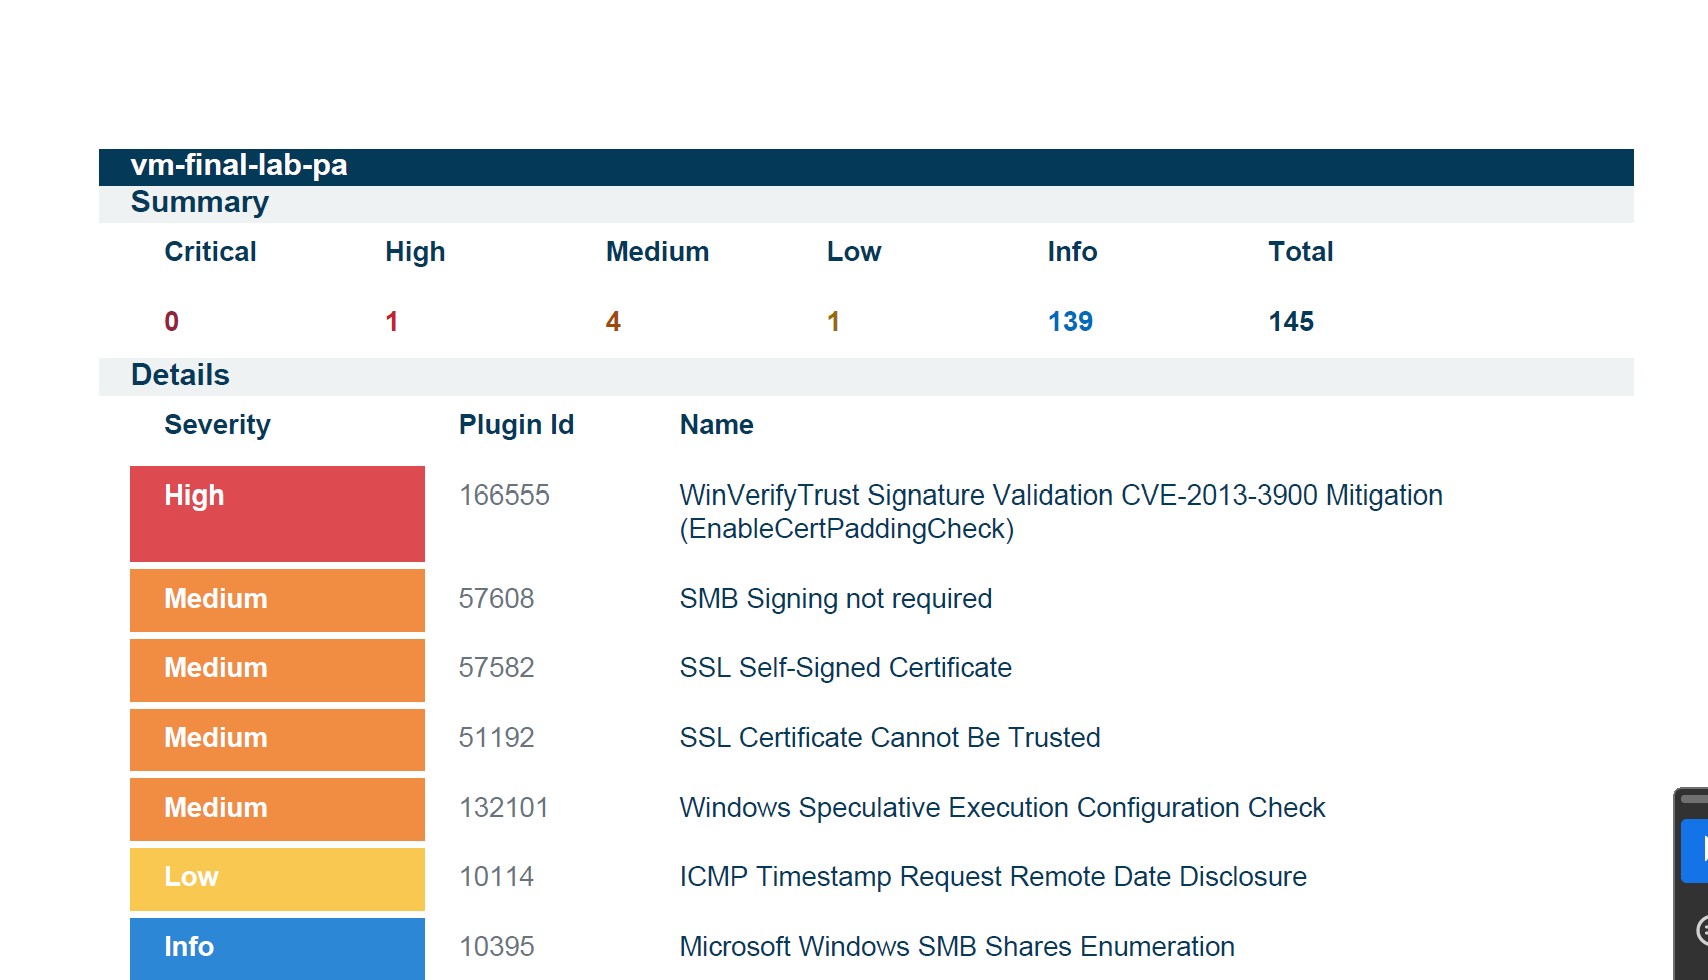
Durante uma varredura de vulnerabilidade autenticada/credenciada usando Tenable/Nessus, o mecanismo de varredura interna sinalizou o CVE-2013-3900 — uma vulnerabilidade conhecida de alta gravidade — em uma instância do Windows Server 2019 Datacenter hospedada no Microsoft Azure. O Nessus classifica esta vulnerabilidade como Alta, devido à sua capacidade de burlar a verificação de assinatura digital, permitindo que cargas maliciosas pareçam código confiável. Os resultados iniciais da varredura interna usando Nessus podem ser vistos abaixo:
imagem

Etapas de Remediação:

Para mitigar esta vulnerabilidade, a seguinte configuração no nível do registro foi aplicada:

Etapa 1: Abrir o Prompt de Comando como Administrador

Pesquise por cmd, clique com o botão direito em Prompt de Comando e selecione Executar como administrador.

Etapa 2: Aplicar Alterações no Registro colando os comandos abaixo no CMD (execute-os passo a passo):

  1. reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

  2. reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

Essas chaves de registro ativam verificações rigorosas de preenchimento de certificado, definindo EnableCertPaddingCheck como 1, impedindo assim que atacantes explorem falhas de preenchimento em arquivos PE assinados.

Etapa 3: Reiniciar o Sistema

Uma reinicialização do sistema foi realizada para garantir que as alterações fossem aplicadas em todos os processos e serviços.

Etapa 4: Realizar varredura credenciada final

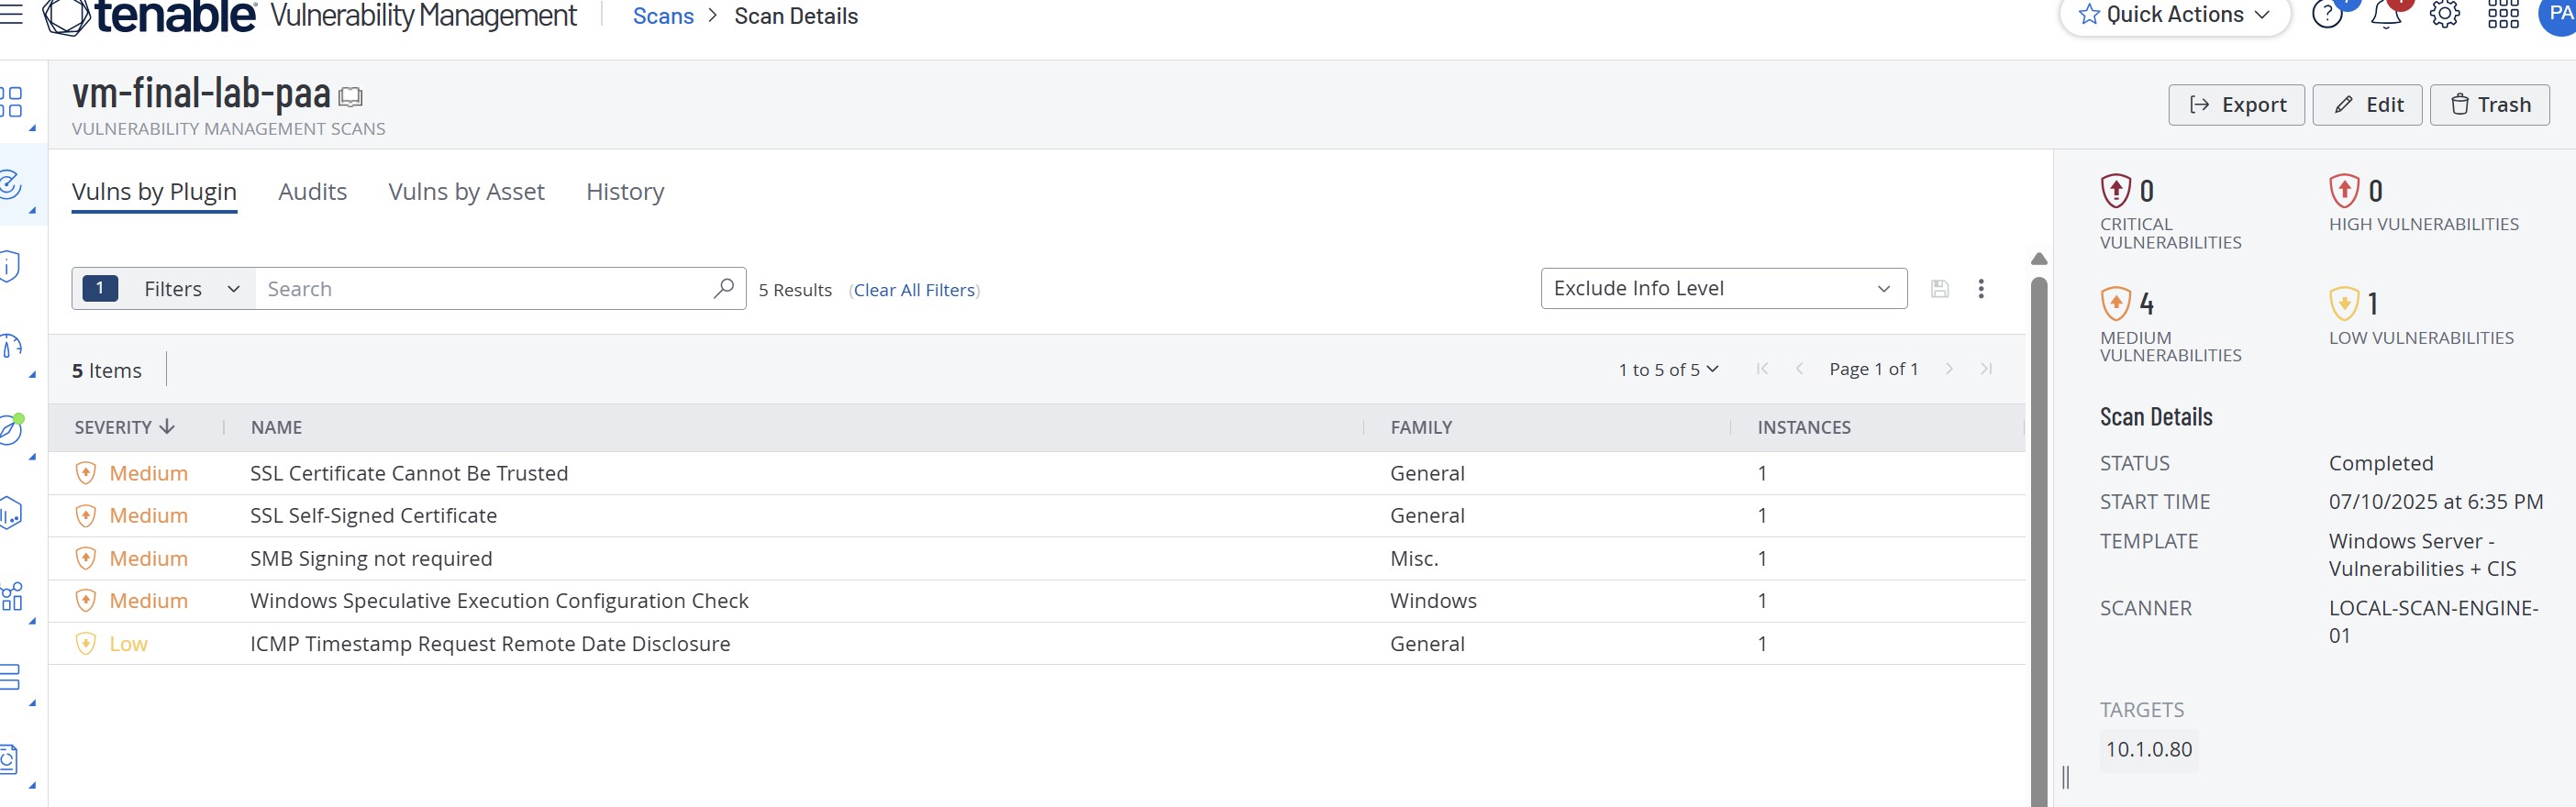
Após uma varredura credenciada bem-sucedida, podemos agora observar que a vulnerabilidade foi eliminada, conforme mostrado abaixo:
imagem

Validação Pós-Remediação

Após a remediação, uma varredura subsequente do Nessus autenticada confirmou que o CVE-2013-3900 foi totalmente resolvido.

⚠️ Riscos de Deixar o CVE-2013-3900 Sem Correção:

  1. Bypass da Verificação de Assinatura Digital
  2. Código malicioso pode ser inserido em arquivos assinados sem invalidar sua assinatura.
  3. Evasão de Mecanismos de Detecção
  4. Malware pode contornar controles de AV, EDR e AppLocker ao parecer software confiável.
  5. Escalação de Privilégio e Execução Remota de Código
  6. A exploração pode levar à instalação de backdoors, exfiltração de dados e movimento lateral.
  7. Vulnerabilidade na Cadeia de Suprimentos de Software
  8. Atacantes podem adulterar instaladores ou atualizações assinadas durante a distribuição.
  9. Exposição Legal e de Conformidade
  10. Vulnerabilidades conhecidas não corrigidas podem resultar em violações de NIST, CMMC, HIPAA, PCI DSS e outras estruturas — aumentando o risco regulatório e a responsabilidade em caso de violação.

Resumo

O CVE-2013-3900 é um vetor de ataque furtivo crítico que mina o modelo de confiança de software com assinatura digital. Por meio de remediação e verificação rápidas, este sistema agora está protegido contra essa ameaça.

A varredura credenciada regular, combinada com validação de patches e imposição de configuração, continua sendo a base do nosso Programa de Gerenciamento de Vulnerabilidades.



Ver relatório aqui

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



