
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-36837 — CVE-2024-36837 | CNVD-2024-30128 POC | Kitploit
Ferramentas/GitHubGitHub/phtcloud-dev/cve-2024-36837
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubphtcloud-dev/cve-2024-36837

CVE-2024-36837

CVE-2024-36837 | CNVD-2024-30128 POC

Ver Repositório
366há 1 anoAinda não revisado
Compartilhar

CVE-2024-36837 / CNVD-2024-30128 POC

Escreva a URL em url.txt e execute CVE-2024-36837.py
poc

CVE-2024-36837

No meu primeiro ano, descobri que uma instituição educacional usava o CRMEB Mall como loja online em uma ação de proteção à Internet. Após testes, foi encontrada uma vulnerabilidade de injeção de SQL. Após configurar um ambiente local, a vulnerabilidade foi encontrada nas versões do CRMEB-KY v5.2.2 ou até superiores.

Sqlmap: python sqlmap.py -u “http://XXX.URL/api/products?limit=20&priceOrder=&salesOrder=&selectId=0”

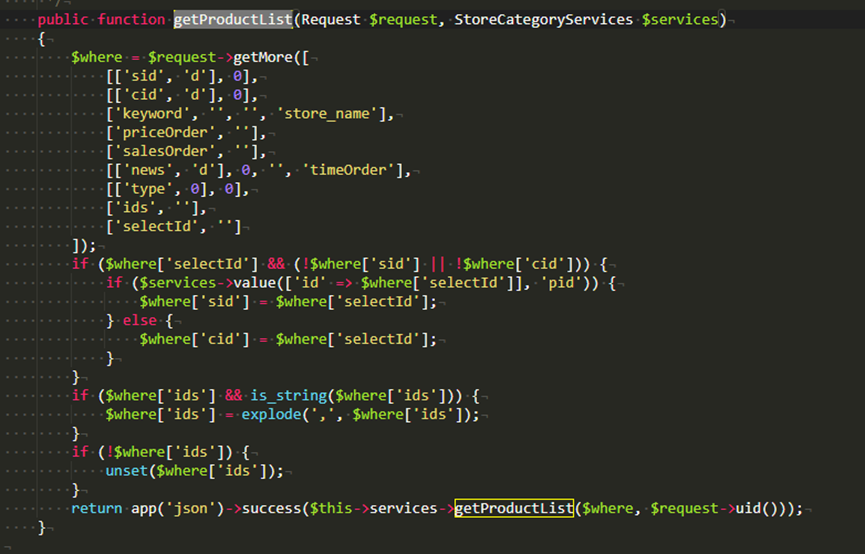
Área do código vulnerável
Arquivo: website directory/app/API/controller/PC/ProductController. PHP
image
Na função getProductList, passar argumentos que não são validados ou processados pode facilmente resultar na execução de comandos SQL maliciosos.

Correções sugeridas:
Usar um firewall web
Realizar auditorias de segurança regulares e avaliações de vulnerabilidade para identificar e mitigar possíveis problemas de segurança.
URL do fornecedor: https://crmeb.com/
URL do repositório do projeto: https://github.com/crmeb/CRMEB/tree/master
Informações do fornecedor:
Xi 'an Zhongbang network Technology Co., LTD
西安众邦网络科技有限公司
image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






